

De release van de Kali Linux 2024.4-distributie is gepresenteerd, gebaseerd op de Debian-pakketbasis en bedoeld voor systeemtesten op kwetsbaarheden, beveiligingsevaluaties, restinformatieanalyse en het identificeren van aanvalseffecten. Alle originele ontwikkelingen die voor de distributie zijn gemaakt, worden verspreid onder de GPL-licentie en zijn beschikbaar via een openbaar Git-repository. Er zijn ISO-afbeeldingen van 600 MB en 4,1 GB beschikbaar om te downloaden. De builds zijn beschikbaar voor de x86_64, ARM (armhf en armel, Raspberry Pi, Banana Pi, ARM Chromebook, Odroid) architecturen. Er zijn wachtkamers beschikbaar voor Xfce, KDE en GNOME.
Kali biedt een verzameling tools voor specialisten op het gebied van computerbeveiliging, variërend van middelen voor het testen van webapplicaties en het binnendringen in draadloze netwerken tot software voor het uitlezen van gegevens van RFID-identificatiechips. De set bevat een collectie exploits en ongeveer 400 gespecialiseerde hulpprogramma's voor beveiligingsbeoordeling, zoals Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. Daarnaast bevat de distributie hulpmiddelen voor het kraken van wachtwoorden (Multihash CUDA Brute Forcer) en WPA-sleutels (Pyrit), die GPU's van NVIDIA en AMD gebruiken voor versnelling.
In de nieuwe release:
- De ontwikkeling van builds van de distributie en Linux-kernelpakketten voor de i386-architectuur is stopgezet. In het repository zijn pakketten bewaard gebleven die kunnen worden gebruikt om 32-bit programma's in 64-bit omgevingen uit te voeren.
- Standaard is Python 3.12 ingeschakeld.
- In de SSH-client is de ondersteuning voor sleutels op basis van het DSA-algoritme stopgezet (de code voor DSA-ondersteuning zal begin volgend jaar uit OpenSSH worden verwijderd). Om verbinding te maken met oude servers is het hulpprogramma ssh1 toegevoegd aan de basislevering, samengesteld uit OpenSSH 7.5, dat het SSH1-protocol blijft ondersteunen.
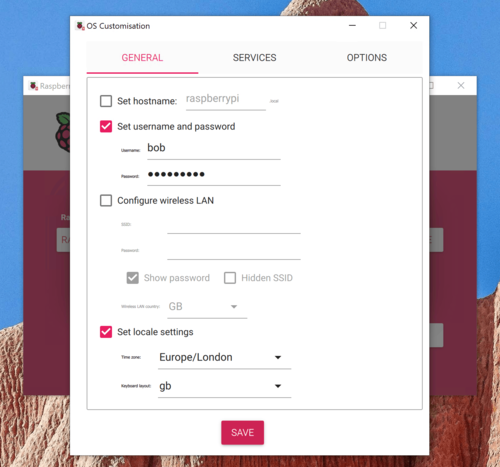
- Er is een optie toegevoegd om systeemafbeeldingen voor Raspberry Pi-borden in te stellen met behulp van het hulpprogramma Raspberry Pi Imager. Bijvoorbeeld, bij installatie op een SD-kaart kunnen gebruikers worden toegevoegd, kan de tijdzone worden ingesteld, kunnen er SSH-sleutels worden gekopieerd, kan de SSH-service worden geactiveerd en kan worden geconfigureerd voor verbinding met een draadloos netwerk. De ondersteuning voor het Raspberry Pi 5-bord is uitgebreid, en de ondersteuning voor de Raspberry Pi 500-computer is toegevoegd.

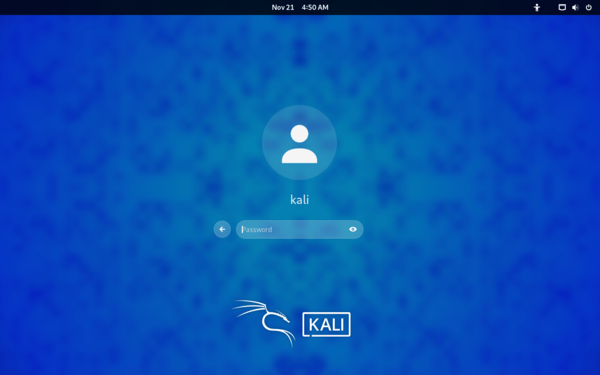
- De GNOME-desktopomgeving is bijgewerkt naar versie 47. Er is een nieuw inlogschermthema toegepast.

- Er is een nieuw applet toegevoegd voor het bewaken van de systeembedekking.

binwalk3 — toolkit voor het analyseren van firmware.
- bloodyad — een toolkit voor het testen van de beveiliging van Active Directory.
- certi — een hulpprogramma voor het werken met ADCS (Active Directory Certificate Services) certificaten.
- chainsaw — het zoeken naar artefacten tijdens forensische analyse van Windows-systemen.
- findomain — een hulpprogramma voor het bepalen van gebruikte subdomeinen door middel van brute force.
- hexwalk — een hexadecimale editor.
- linkedin2username — een generator voor een lijst van gebruikers die mogelijk verbonden zijn met een bedrijfsaccount op LinkedIn.
- mssqlpwner — een toolkit voor aanvallen op MSSQL.
- proximoth — het uitvoeren van aanvallen op draadloze apparaten.
- python-pipx — uitvoerbare bestanden uitvoeren uit Python-pakketten in een geïsoleerde omgeving.
- sara — beveiligingsinspectie van RouterOS.
- web-cache-vulnerability-scanner — uitvoering van aanvallen op frontend-backend systemen.
- xsrfprobe — controle van kwetsbaarheden van het CSRF/XSRF (Cross Site Request Forgery) type.
- zenmap — GUI voor nmap.
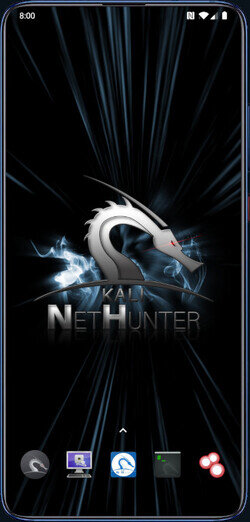
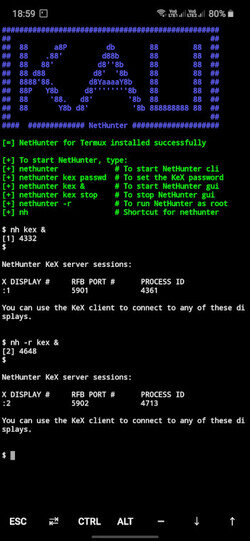
- De omgeving voor mobiele apparaten op basis van het Android-platform is bijgewerkt — NetHunter, met een selectie van tools voor het testen van systemen op kwetsbaarheden. Met NetHunter kunnen aanvallen worden getest die specifiek zijn voor mobiele apparaten, bijvoorbeeld door de emulatie van USB-apparaten (BadUSB en HID Keyboard — emulatie van een netwerkgemodel USB-adapter dat kan worden gebruikt voor MITM-aanvallen, of een USB-toetsenbord dat tekeninvoegingen uitvoert) en het creëren van valse toegangspunten (MANA Evil Access Point). NetHunter wordt geïnstalleerd in de standaardomgeving van het Android-platform in de vorm van een chroot-image, waarin een speciaal aangepaste versie van Kali Linux draait.
In de nieuwe versie is de tool Wifipumpkin3 toegevoegd voor het creëren van nep draadloze toegangspunten. De app-catalogus van Kali NetHunter store is bijgewerkt. De mogelijkheden van de installer zijn uitgebreid. Ondersteuning toegevoegd voor Xiaomi Mi A3 (Android 15), Realme X7 Max 5G en Xiaomi Mi 9 Lite / CC9. Ondersteuning is bijgewerkt voor Nokia 6.1/6.1 Plus, Realme C11, Xiaomi Mi 9T, Xiaomi Mi A3 en Xiaomi Pocophone F1.
Bron: opennet.ru
