

In de sort-tool die wordt geleverd met het GNU Coreutils-pakket is een kwetsbaarheid (CVE-2025-5278) ontdekt, die leidt tot het aanspreken van gegevens buiten de buffergrenzen bij het sorteren met behulp van de syntax «+POS1[.C1][OPTS]», die wordt gebruikt voor het selecteren van de te sorteren sleutels in de verwerkte gegevens. Het probleem wordt veroorzaakt door een geheel getal overflow (wraparound) in de functie begfield(), waardoor de inhoud van één byte gegevens buiten de buffer kan worden gelezen. Deze kwetsbaarheid kan worden misbruikt om applicaties te laten crashen of om informatie uit het proces te lekken door de aanvaller speciaal voorbereide sorteervariabelen door te geven. Het probleem doet zich voor vanaf versie 7.2 (2009) en is voorlopig opgelost in de vorm van een patch.
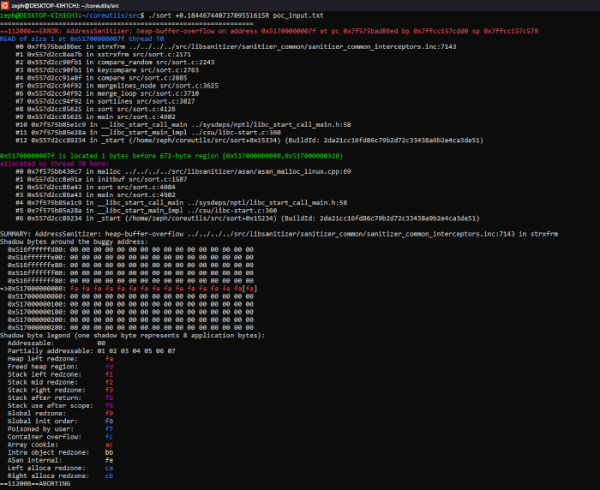
Het probleem kan worden gereproduceerd door te proberen een bestand te sorteren dat de regel «aa\nbb» bevat met het commando «./sort +0.18446744073709551615R poc_input.txt». De sort-tool moet zijn gecompileerd met Address Sanitizer ingeschakeld (optie «-fsanitize=address»).
Bron: opennet.ru
