

Onderzoekers van de Universiteit van Toronto hebben de eerste Rowhammer-aanval gepresenteerd die wordt toegepast om de inhoud van videogeheugen te vervormen. Het is aangetoond dat deze aanval tot 8 bits gegevens kan vervangen op een discrete GPU NVIDIA A6000 met GDDR6-videogeheugen. Als praktijkvoorbeeld is getoond hoe dergelijke vervorming kan worden gebruikt om interferentie in de uitvoering van machine learning-modellen te veroorzaken, wat leidt tot een significante (van 80% naar 0,1%) vermindering van de nauwkeurigheid van de resultaten die door hen worden gegeven door slechts één bitwaarde te veranderen.
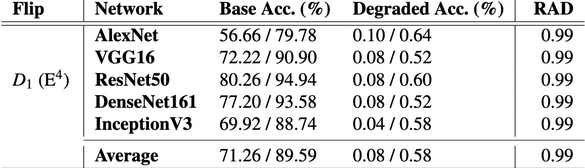
Tot nu toe was het creëren van Rowhammer-aanvallen voor videogeheugen bemoeilijkt door de complexiteit van het bepalen van de fysieke indeling van geheugen in GDDR-chips, de grote vertragingen bij toegang tot geheugen (4 keer langzamer) en de hogere vernieuwingfrequentie van het geheugen. Bovendien belemmerden de proprietaire manipulatiebeschermingsmechanismen in GDDR-chips om vroegtijdig verlies van lading te voorkomen, het onderzoek, waarvoor het creëren van speciale hardware testopstellingen op basis van FPGA's nodig was voor analyse.
Voor de studie van videogeheugen hebben onderzoekers een nieuwe techniek voor reverse engineering van GDDR DRAM ontwikkeld, en in de aanval werden technieken gebruikt die zijn toegepast voor het optimaliseren van geheugentoegang tijdens parallelle berekeningen, die werden gebruikt als versterkers voor toegang tot individuele cellen. Voor de aanval op de NVIDIA GPU werd low-level CUDA-code gebruikt.
In de gebruikerscode van CUDA wordt er geen toegang tot fysieke geheaddresses uitgevoerd, maar in de NVIDIA-driver werd de virtuele geheugen gespiegeld naar hetzelfde fysieke geheugen, wat de onderzoekers gebruikten om de offset van het virtuele geheugen te berekenen en de indeling van de geheugenbanken te bepalen. De identificatie van toegangspunten tot verschillende geheugenbanken werd gedaan door vertragingen te analyseren, die verschilden bij toegang tot een enkele of meerdere geheugenbanken.
In systemen die gebruik maken van GPU's, zoals servers Voor het uitvoeren van machine learning-modellen stelt de aanval een gebruiker in staat om de inhoud van het videogeheugen met gegevens van een andere gebruiker te wijzigen. Als beschermingsmaatregel raadt NVIDIA aan om foutencorrectiecodes (ECC, Error Correction Codes) in te schakelen met het commando "nvidia-smi -e 1" of om grafische kaarten te gebruiken die OD-ECC (On-Die ECC) ondersteunen, zoals de GeForce RTX 50, RTX PRO, GB200, B200, B100, H100, H200, H20 en GH200.
Volgens onderzoekers leidt het inschakelen van ECC op systemen met de GPU A6000 tot een vermindering van de prestaties bij het uitvoeren van machine learning-modellen van ongeveer 10% en een vermindering van het geheugengebruik met 6,25%. Het gereedschap om de aanval uit te voeren en omgekeerde engineering van de low-level indeling van videogeheugen op systemen met NVIDIA GPU's uit te voeren, is gepubliceerd op GitHub.
De RowHammer-aanval stelt in staat om de inhoud van individuele bits in DRAM-geheugen te vervormen door herhaaldelijk gegevens uit aangrenzende geheugencellen te lezen. Aangezien DRAM-geheugen een tweedimensionale array van cellen is, waarvan elke cel uit een condensator en een transistor bestaat, leidt het continu lezen van een bepaald geheugengebied tot spanningsfluctuaties en anomalieën die kleine hoeveelheden lading in aangrenzende cellen verliezen. Als de leessnelheid hoog is, kan de aangrenzende cel een significante hoeveelheid lading verliezen, en de volgende regeneratiecyclus kan haar oorspronkelijke toestand niet herstellen, wat leidt tot een wijziging van de opgeslagen gegevens in de cel.
De Rowhammer-aanvalsmethode werd in 2014 voorgesteld, waarna er een kat-en-muis-spel begon tussen beveiligingsonderzoekers en hardwareproducenten — chipfabrikanten probeerden de kwetsbaarheid te blokkeren, terwijl onderzoekers nieuwe manieren vonden om deze te omzeilen. Zo hebben chipproducenten een TRR (Target Row Refresh) mechanisme toegevoegd ter bescherming tegen RowHammer, maar bleek dat dit alleen in bepaalde gevallen celbeschadiging blokkeert en niet tegen alle mogelijke aanvalsvarianten beschermt. Aanvalsmethoden zijn ontwikkeld voor DDR3-, DDR4- en DDR5-chips op systemen met Intel-, AMD- en ARM-processors. Ook zijn er manieren gevonden om foutencorrectie (ECC) te omzeilen en zijn opties voorgesteld om aanvallen via het netwerk en door het uitvoeren van JavaScript-code in de browser uit te voeren.
Bron: opennet.ru
