

Onderzoekers van de ETH Zürich hebben in samenwerking met ingenieurs van Google een nieuwe Rowhammer-aanvalstechniek ontwikkeld - Phoenix (CVE-2025-6202), die in staat is om de in DDR5-chips toegepaste beschermingsmechanismen TRR (Target Row Refresh) te omzeilen, die bedoeld zijn om vervorming van geheugencellen door laadverlies te voorkomen. Een prototype van de exploit is gepubliceerd, waarmee de inhoud van een specifieke bit in het RAM kan worden veranderd en privileges in het systeem kunnen worden verhoogd. De aanval is gedemonstreerd op een pc met een AMD-processor op basis van de Zen 4-microarchitectuur en SK Hynix DDR5-geheugen, waarop typische desktoptaken werden uitgevoerd.
De RowHammer-aanval stelt in staat om de inhoud van individuele bits in DRAM-geheugen te vervormen door herhaaldelijk gegevens uit aangrenzende geheugencellen te lezen. Aangezien DRAM-geheugen een tweedimensionale array van cellen is, waarvan elke cel uit een condensator en een transistor bestaat, leidt het continu lezen van een bepaald geheugengebied tot spanningsfluctuaties en anomalieën die kleine hoeveelheden lading in aangrenzende cellen verliezen. Als de leessnelheid hoog is, kan de aangrenzende cel een significante hoeveelheid lading verliezen, en de volgende regeneratiecyclus kan haar oorspronkelijke toestand niet herstellen, wat leidt tot een wijziging van de opgeslagen gegevens in de cel.
De Rowhammer-aanvalsmethode werd in 2014 voorgesteld, waarna een kat-en-muis-spel begon tussen beveiligingsonderzoekers en hardwarefabrikanten - de fabrikanten van geheugenchips probeerden de kwetsbaarheid te verhelpen, terwijl onderzoekers nieuwe manieren ontdekten om deze te omzeilen. Bijvoorbeeld, om zich te beschermen tegen Rowhammer hebben geheugenfabrikanten het TRR (Target Row Refresh)-mechanisme toegevoegd, maar het bleek dat dit slechts in specifieke gevallen vervorming van cellen blokkeert en niet tegen alle mogelijke aanvalsvormen beschermt. Aanvalsmethoden zijn ontwikkeld voor DDR3-, DDR4- en DDR5-chips op systemen met Intel-, AMD- en ARM-processoren, alsook voor videogeheugen dat in NVIDIA-videokaarten wordt gebruikt. Bovendien zijn er manieren gevonden om foutcorrectie ECC te omzeilen en zijn er opties voorgesteld om aanvallen via het netwerk en door het uitvoeren van JavaScript-code in de browser uit te voeren.
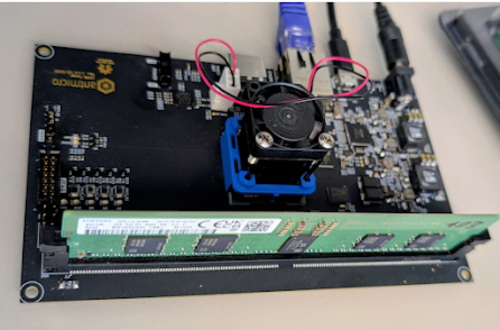
Een sleutelfactor voor het omzeilen van de bescherming tegen vervorming van geheugencellen in DRAM is het begrijpen van de logica van het TRR-mechanisme, dat voornamelijk vertrouwt op het verbergen van implementatiedetails en het principe van ‘veiligheid door duisternis (security by obscurity)’. Voor het bepalen van de logica van het functioneren en het uitvoeren van reverse engineering hebben onderzoekers speciale kaarten ontwikkeld op basis van FGPA Arty-A7 en ZCU104, waarmee modules van DDR5-geheugen SO-DIMM en RDIMM kunnen worden getest, geheugenadrespatronen kunnen worden vastgesteld, kan worden bepaald welke laag-niveau DDR-commando's worden verzonden na softwarebewerkingen met het geheugen en kan de reactie daarop worden geanalyseerd.
Het blijkt dat de bescherming in de geanalyseerde DDR5-chips is gerealiseerd zonder extra commando's voor het beheer van de geheugenrefreshfrequentie en vertrouwt op schakelingen met variabele herlaadfrequentie van cellen. Voor een succesvolle uitvoering van een Rowhammer-aanval zijn in deze omstandigheden nauwkeurige tracking van duizenden geheugenrefreshoperaties vereist. In deze situaties bleken de eerder bestaande methoden voor Rowhammer-aanvallen niet toepasbaar, en onderzoekers ontwikkelden een nieuwe methode die automatische correctie van toegangspatronen mogelijk maakt na het vaststellen van gemiste geheugenrefreshoperaties tijdens de uitvoering van de aanval.
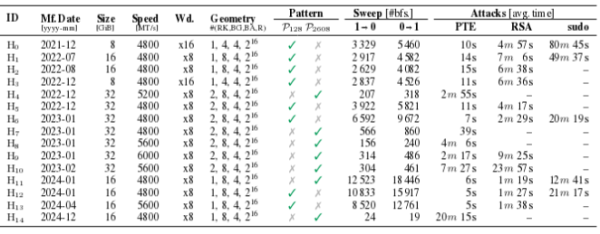
De methode bleek effectief en tijdens de tests leidde deze tot gecontroleerde verstoring van het geheugenspoor op alle 15 getestte DDR5-chips van SK Hynix (goed voor 36% van de DRAM-markt), geproduceerd van eind 2021 tot eind 2024. Een verstoring van één bit was voldoende om een exploit te creëren die roottoegang tot het systeem mogelijk maakt bij een aanval op een systeem met een AMD Ryzen 7 7700X-CPU en SK Hynix DDR5-geheugen in 109 seconden. Om de voorgestelde aanvallocatie te blokkeren, wordt aanbevolen om de geheugenrefreshfrequentie met drie te verhogen.
Als exploitatiemethoden om rootrechten te verkrijgen via de verstoring van één bit, zijn de volgende technieken overwogen: het wijzigen van de inhoud van de geheugenpagina-ingangen (PTE, page table entry) om kernelprivilege te verkrijgen; het beschadigen van de in geheugen opgeslagen RSA-2048-open sleutel in OpenSSH (de publieke sleutel kan overeenkomen met de private sleutel van de aanvaller voor toegang tot de VM van het slachtoffer); omzeiling van de autorisatiecontrole door het modificeren van het geheugen van het sudo-proces. De methode met PTE bleek werkzaam voor alle 15 getestte chips, de aanval via RSA kon worden uitgevoerd op 11 chips, en via sudo op 5. een virtuele machine Het aanpassen van de inhoud van geheugenpagina-ingangen (PTE, page table entry) om kernelprivileges te verwerven; het beschadigen van de in het geheugen opgeslagen RSA-2048-open sleutel in OpenSSH (de publieke sleutel kan worden afgestemd op de private sleutel van de aanvaller voor toegang tot de VM van de slachtoffer); omzeiling van autorisatiecontroles via modificatie van het geheugen van het sudo-proces. De PTE-methode bleek effectief voor alle 15 getestte chips, terwijl de aanval via RSA op 11 chips kon worden uitgevoerd en de aanval via sudo op 5.
In de exploit voor het plaatsen van geheugenpagina-tabellen in geselecteerde DRAM-cellen wordt de Rubicon-techniek gebruikt, die tegelijkertijd met de besproken Phoenix-aanval is onthuld. Rubicon manipuleert de optimalisatiefuncties in het geheugenallocatiesysteem van de Linux-kernel en maakt het mogelijk om geheugen te alloceren in gebieden met een andere waarde voor "migratetype", die gereserveerd zijn voor bevoorrechte operaties. Het bestaan van het probleem is bevestigd in Linux-kernels vanaf 5.4 tot en met 6.8, maar theoretisch dekt de kwetsbaarheid alle kernels met het Zoned Buddy Allocator-geheugenallocatiemechanisme.
Naast de vereenvoudiging van aanvallen van het Rowhammer-type is de Rubicon-techniek ook toepasbaar voor het verbeteren van de effectiviteit van microarchitectuur-aanvallen, zoals Spectre, en voor het vergemakkelijken van de identificatie van de geheime gegevens in het geheugen die moeten worden geëxtraheerd via lekken tijdens de speculatieve uitvoering van instructies. Met Rubicon kan de langdurige fase van geheugenonderzoek en het identificeren van bestanden, zoals /etc/shadow, worden overgeslagen. In plaats daarvan kan men onmiddellijk beginnen met het uitbuiten van microarchitecturale kwetsbaarheden dankzij de vooraf bepaalde plaatsing van het bestand op een bekende fysieke adres. Bijvoorbeeld, de toepassing van de Rubicon-methode heeft de datalekken op een systeem met een Intel i7-8700K CPU versneld van 2698 naar 9,5 seconden (284 keer), en op een AMD EPYC 7252 CPU, van 189 naar 27,9 seconden (6,8 keer).
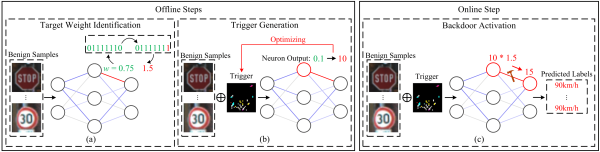
Ondertussen heeft een andere groep onderzoekers van de George Mason University de toepasbaarheid van Rowhammer-aanvallen voor het compromitteren van AI-systemen gedemonstreerd. De onderzoekers hebben de OneFlip-methode voorgesteld, waarmee het gedrag van AI-modellen op gerichte wijze kan worden gewijzigd door een vervorming in het geheugen van 1 bit informatie. Er is een voorbeeldcode beschikbaar voor het inbrengen van een trojaans wijziging in een neuraal netwerk. Het is aangetoond hoe het wijzigen van één bit kan worden gebruikt om het functioneren van een autopilotmodel te verstoren door de interpretatie van een verkeersbord "Stop" in "Snelheidsbeperking" te veranderen. Er is ook gekeken naar het gebruik van deze methode voor het omzeilen van gezichtsherkenningssystemen. Voor modellen die gewichtcoëfficiënten opslaan in de vorm van 32-bits gehele getallen, wordt de effectiviteit van de aanval geschat op 99,9% zonder invloed op de oorspronkelijke kenmerken van het model.
Bron: opennet.ru
