

Google heeft de release van webbrowser Chrome 141 gepubliceerd. Tegelijkertijd is er een stabiele versie van het open-source project Chromium verkrijgbaar, dat de basis vormt voor Chrome. De Chrome-browser verschilt van Chromium door het gebruik van Google-logo's, een systeem voor het verzenden van meldingen bij crashes, modules voor het afspelen van kopieerbeveiligde videocontent (DRM), een automatisch updatesysteem, constante inschakeling van sandboxisolatie, de levering van sleutels voor Google API en de overdracht van RLZ-parameters tijdens het zoeken. Voor degenen die meer tijd nodig hebben voor updates, wordt er apart een Extended Stable-tak ondersteund, die 8 weken wordt vergezeld. De volgende release van Chrome 142 is gepland voor 28 oktober.
Belangrijke wijzigingen in Chrome 141:
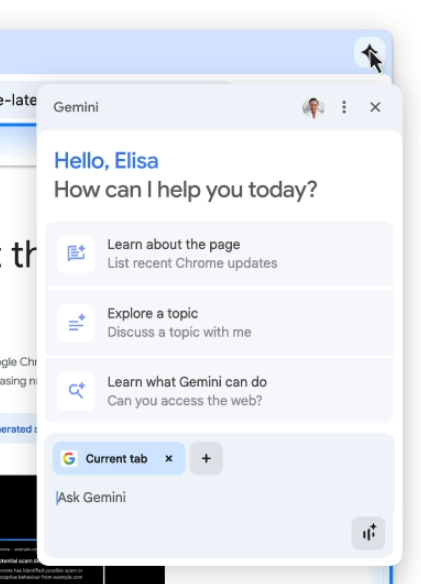
- Voor een deel van de gebruikers is de geïntegreerde chat-bot Gemini in de browser geactiveerd, die de inhoud van de bezochte pagina kan uitleggen en kan beantwoorden op gerelateerde vragen zonder de huidige tab te verlaten. Voor het oproepen van Gemini is er een knop aan de rechterbovenhoek van het scherm toegevoegd, die een dialoogvenster opent waarmee vragen in natuurlijke taal kunnen worden gesteld en tabbladen kunnen worden gekozen, waarvan de inhoud de AI moet meenemen bij het formuleren van antwoorden. Tekst- en spraakcommunicatie met de bot is beschikbaar. Deze functie is beschikbaar voor gebruikers uit de VS die toegang hebben tot de Gemini-app en gebruik maken van de platforms macOS, iOS en Windows.

- Er is bescherming ingeschakeld tegen toegang tot de lokale systeem (loopback, 127.0.0.0/8) of interne netwerken (192.168.0.0/16, 10.0.0.0/8, enz.) tijdens interactie met publieke websites. Bij een poging om interne middelen te laden, zal de browser nu een dialoogvenster aan de gebruiker tonen met de vraag om de actie te bevestigen. Toegang tot interne middelen wordt door kwaadwillenden gebruikt om CSRF-aanvallen uit te voeren op routers, toegangspunten, printers, bedrijfswebinterfaces en andere apparaten en services die alleen aanvragen vanuit het lokale netwerk accepteren. Bovendien kan het scannen van interne middelen worden gebruikt voor indirecte identificatie of het verzamelen van informatie over het lokale netwerk.
- De overgang naar een meer gedetailleerd model voor procesisolatie is begonnen — 'Origin Isolation', waarbij elke contentbron (origin — een combinatie van protocol, domein en poort, bijvoorbeeld, «https://foo.example.com»), wordt geïsoleerd in een apart renderproces. Omdat een toename in isolatiefragmentatie kan leiden tot een hoger geheugengebruik en een grotere CPU-belasting, wordt de nieuwe isolatiemodus alleen ingeschakeld op systemen met meer dan 4 GB RAM. Op minder krachtige apparatuur blijft de oude isolatiemethode actief, waarbij alle verschillende bronnen van inhoud die met één website zijn verbonden (bijvoorbeeld foo.example.com en bar.example.com) in een apart proces worden geïsoleerd. Deze mogelijkheid is momenteel geactiveerd voor een deel van de gebruikers, de dekking zal geleidelijk worden uitgebreid.
- Het toepassen van de «Same Origin»-policy voor de Storage Access API is ingeschakeld. Een aanroep van «document.requestStorageAccess()» vanuit code die via een iframe van een andere website is geladen, zal standaard alleen de site dekken waarvan dit iframe is geladen, en niet de site waarop het iframe is geplaatst.
- Heuristieken zijn toegevoegd voor het detecteren aan de clientzijde van interceptie of omleiding naar externe sites van zoekopdrachten die in de adresbalk of op de pagina die bij het openen van een nieuw tabblad wordt weergegeven, zijn ingevoerd. Dergelijke intercepties worden toegepast door sommige kwaadaardige extensies. De controle gebeurt door de door de gebruiker ingevoerde zoekopdrachten te vergelijken met het verschijnen van de pagina met zoekresultaten. Bij het detecteren van vervangingen in Safe Browsing-modus worden server Google ontvangt telemetrie voor een gedetailleerdere analyse die rekening houdt met telemetrie van verschillende gebruikers.
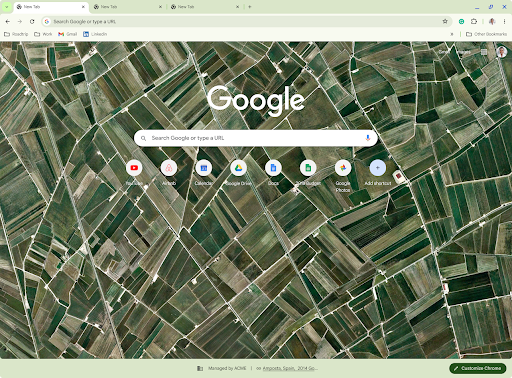
- Op de pagina voor het openen van een nieuw tabblad is er in de onderste balk, waar informatie over extensies die de inhoud van de nieuwe tabbladpagina beïnvloeden wordt weergegeven, informatie toegevoegd over de werking op het apparaat dat onder centraal beheer valt.

- Op systemen met gebruikersprofielen die aan externe authenticatieproviders zijn gekoppeld, is de mogelijkheid geïmplementeerd om externe beheerscommando's uit te voeren, bijvoorbeeld voor het legen van de cache of cookies.
- In de API van IndexedDB is de methode getAllRecords() geïmplementeerd, waarmee alle records uit de objectopslag (IDBObjectStore) en de index (IDBIndex) kunnen worden opgehaald. getAllRecords() combineert de functionaliteit van de methoden getAllKeys() en getAll() voor het ophalen van zowel primaire sleutels als de bijbehorende waarden. De methoden getAll() en getAllKeys() hebben een parameter "direction" gekregen om de richting van de gegevensophaling te bepalen, wat bepaalde leesbewerkingen versnelt in vergelijking met het gebruik van cursors.
- De API "WebRTC Encoded Transform" is toegevoegd voor het verwerken van gecodeerde multimediagegevens die via RTCPeerConnection worden verzonden.
- Ondersteuning voor de attributen "width" en "height" is toegevoegd voor geneste <SVG>-elementen, waarvan de grootte kan worden beheerd via CSS of SVG-markup.
- Verbeteringen zijn aangebracht in de tools voor webontwikkelaars. Een experimentele MCP (Model Context Protocol) server is toegevoegd, waarmee gebruikers de mogelijkheden van Chrome DevTools via externe AI-assistenten kunnen benaderen.
Informatie over verholpen kwetsbaarheden is op het moment van schrijven niet beschikbaar in de aankondiging en de changelog.
Aanvulling: Een dag na de release zijn de details van de verholpen kwetsbaarheden onthuld. In Chrome 141 zijn 21 kwetsbaarheden verholpen. Veel kwetsbaarheden zijn ontdekt door geautomatiseerd testen met tools zoals AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer en AFL. Er zijn geen kritieke problemen ontdekt die alle beschermingsniveaus van de browser zouden kunnen omzeilen en code buiten de sandbox-omgeving zouden kunnen uitvoeren. In het kader van het programma voor het toekennen van geldprijzen voor het ontdekken van kwetsbaarheden heeft Google voor deze release 12 prijzen van in totaal 50.000 dollar uitgekeerd (waarvan een prijs van $ 25000, $ 5000, $ 4000 en $ 2000, vier prijzen van $ 3000 en twee van $ 1000). De hoogte van één beloning is nog niet vastgesteld.
Bron: opennet.ru
