

De webbrowser Firefox 145 is uitgebracht en updates voor de oudere versies met langdurige ondersteuning — 140.5.0 en 115.30.0 zijn gemaakt. De Firefox 146 tak is in de bètafase gekomen, waarvan de release op 9 december is gepland.
Belangrijkste vernieuwingen in Firefox 145 (1, 2, 3):
- De ondersteuning van 32-bits Linux-systemen is stopgezet. Het onderhoud van Firefox op 32-bits platforms wordt steeds moeilijker en minder betrouwbaar, terwijl de ondersteuning voor 32-bits builds al is beëindigd in de meeste Linux-distributies. Gebruikers van 32-bits Linux-distributies wordt aangeraden over te stappen op 64-bits besturingssystemen. Voor degenen die hun distributie niet snel kunnen bijwerken, kan de ESR-tak van Firefox 140 worden gebruikt, waarvan updates ter oplossing van kwetsbaarheden minstens tot september volgend jaar zullen worden aangeboden.
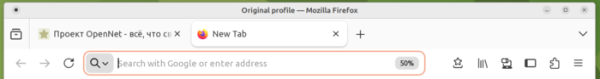
- De rondingen van knoppen, tabbladen, de adresbalk en invoervelden zijn versterkt.

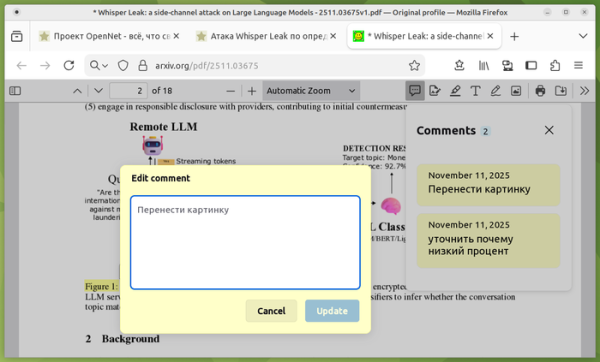
- In de ingebouwde PDF-lezer is de mogelijkheid toegevoegd om opmerkingen/annotaties toe te voegen, te bewerken en te verwijderen. Voor navigatie en het bekijken van bestaande opmerkingen is een aparte zijbalk toegevoegd. Bij het toevoegen van een opmerking kan een kleur worden gekozen ter markering op de achtergrond.

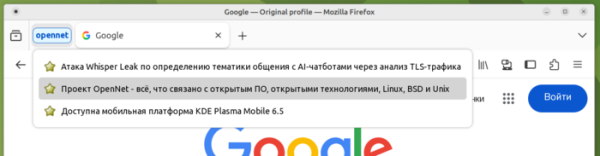
- Wanneer de muis boven het pictogram van een samengevoegde tabgroep zweeft, wordt de lijst met tabbladen in de groep weergegeven, waarmee snel het gewenste tabblad kan worden geopend zonder de hele groep eerst uit te vouwen.

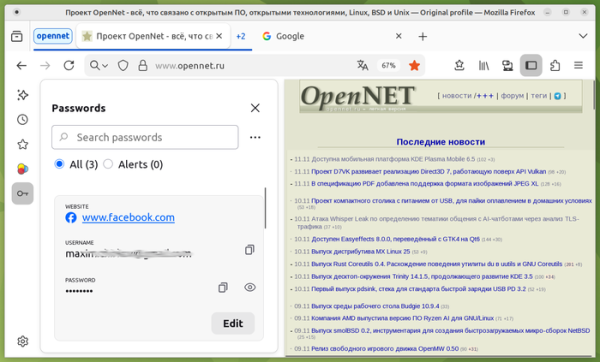
- Er is een optie toegevoegd om met opgeslagen wachtwoorden te werken vanuit de zijbalk zonder dat het wachtwoordbeheerder in een apart venster of tabblad hoeft te worden geopend.
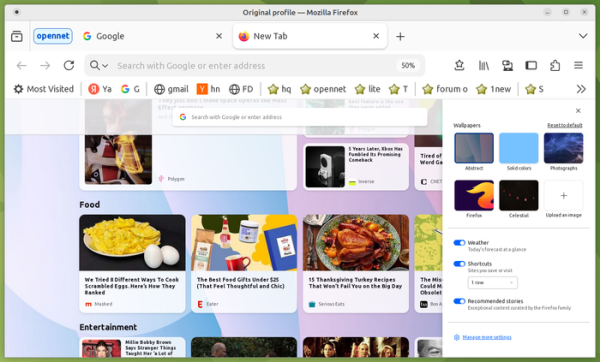
- Een nieuwe verzameling achtergrondafbeeldingen voor de nieuwe tabblad pagina is aangeboden, beschikbaar in versies voor licht- en donker (thema's).
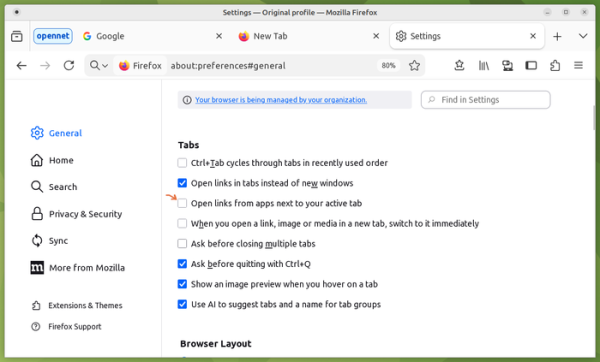
- Aan de tabbladen-instellingen is een optie toegevoegd om de tab, die wordt aangemaakt wanneer links vanuit externe applicaties worden geopend, naast de huidige actieve tab te plaatsen, en niet aan het einde van de tabbladenlijst.
- Aan het contextmenu is de optie ‘Kopieer link naar markering’ toegevoegd, waarmee een link kan worden gemaakt die naar een tekstfragment op de pagina verwijst. Voor toegang tot de geselecteerde tekst worden links van het type ‘https://www.example.com#:~:text=mask’ gebruikt.
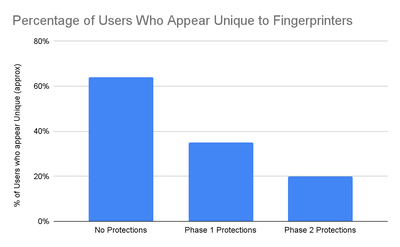
- De mogelijkheden van de Fingerprinting Protection, die wordt toegepast bij het inschakelen van de Enhanced Tracking Protection (ETP, Versterkte Bescherming tegen Tracking => Strict) of bij het openen van pagina's in incognitomodus, zijn uitgebreid. De aangebrachte wijzigingen hebben geleid tot een bijna halvering van de effectiviteit van verborgen identificatiemethoden in vergelijking met de eerder beschikbare bescherming.
Om de bescherming te versterken, zijn er constante waarden teruggeven voor parameters die als aanvullende kenmerken voor identificatie kunnen dienen, en is de toegang tot informatie over hardware, zoals het aantal gelijktijdige aanrakingen dat door het touchpad wordt ondersteund en het aantal CPU-kernen, beperkt. Er is een invoeging van willekeurige ruis gerealiseerd bij pogingen om te lezen uit afbeeldingsscripts die via het canvas-element zijn gegenereerd. Het tekenen van tekst op de pagina met gebruik van lokaal geïnstalleerde niet-standaard lettertypen is uitgeschakeld.

- In de strikte modus voor Enhanced Tracking Protection (ETP) is standaard bescherming tegen tracking via redirects (Bounce Tracking Protection) ingeschakeld. Het Bounce Tracking Protection-mechanisme maakt het mogelijk om activiteiten die specifiek zijn voor tracking via redirects te detecteren en periodiek cookies en lokaal opgeslagen gegevens die voor tracking worden gebruikt, te verwijderen. In tegenstelling tot de 'Cookie Purging'-modus gebeurt het verwijderen niet op basis van een lijst met bekende trackers, maar op basis van heuristieken die nieuwe trackingwebsites kunnen identificeren door het gedrag na een redirect te analyseren.
De essentie van tracking op basis van redirects is dat de tracker-code de gebruiker eerst naar zijn eigen site leidt en vervolgens naar de doelpagina, waardoor de tracker cookies en gegevens in de lokale opslag kan behouden in verband met zijn site. Het bewaren van gegevens na het bezoeken van een andere site maakt het mogelijk om de eerder in de browser geïmplementeerde methoden voor het blokkeren van cross-site operaties te omzeilen — aangezien de tussenpagina buiten de context van een andere site wordt geopend, kunnen op zo'n pagina trackingcookies zonder problemen worden ingesteld.
- Ondersteuning voor Matroska-containers is toegevoegd (voor de codecs AVC, HEVC, VP8, VP9, AV1, AAC, Opus en Vorbis).
- Het ingebouwde systeem voor machinevertaling heeft het gebruiksgemak bij vertalingen tussen talen met verschillende tekenrichtingen verbeterd. Voor het compresseren van lokaal geïnstalleerde modellen is de Zstandard-algoritme gebruikt, waarmee de grootte van de gedownloade gegevens is verkleind en opslagruimte op de lokale schijf is bespaard.
- In configuraties zonder geïnstalleerde extra’s leidt het drukken op de paneelknop voor toegang tot extra’s nu tot het tonen van een uitleg over de voordelen van extra’s met een link naar de catalogus van extra’s.
- In JavaScript is de methode Atomics.waitAsync() geïmplementeerd, die een asynchrone versie van de methode Atomics.wait() biedt, waarmee kan worden gewacht op de toewijzing van een SharedArrayBuffer, vergelijkbaar met Atomics.wait(), maar met de terugkeer van een Promise.
- Ondersteuning voor HTTP-headers Integrity-Policy en Integrity-Policy-Report-Only is toegevoegd, waarmee de integriteit van de gedownloade scripts kan worden gecontroleerd.
- De CSS-eigenschap text-autospace is geïmplementeerd, die automatisch de afstand tussen karakters uit verschillende schriftsystemen aanpast (bijvoorbeeld tussen Latijnse en Chinese karakters).
- In de CSS-eigenschap font-family is ondersteuning voor het lettertype 'math' toegevoegd voor correcte weergave van wiskundige uitdrukkingen.
- In de API ToggleEvent is een eigenschap source toegevoegd, die een Element-object bevat dat het controle-element vertegenwoordigt dat de statuswijziging in gang heeft gezet, waarvoor het Toggle-event is gegenereerd. Bijvoorbeeld, wanneer de gebruiker op een element '<button>' met de attribuut 'popovertarget' klikt, wordt een ToggleEvent gegenereerd bij het openen van het popupvenster; de eigenschap 'source' maakt duidelijk welk '<button>' element is ingedrukt.
- In de builds voor het Windows-platform is de snelkoppeling om Firefox te starten vervangen door een aparte launcher, die Firefox opstart als het al is geïnstalleerd, of de installer opstart als het nog niet op het systeem staat.
- Op Apple-computers met Apple Silicon-chips en macOS 26 is ondersteuning voor de API WebGPU toegevoegd.
- In Firefox voor Android:
- Verplichte controle is ingeschakeld TLS-certificaten web-servers in publieke Certificate Transparency logs, die bedoeld zijn om certificaten te detecteren die zijn gemaakt buiten de standaardwerkprocessen van de certificeringsautoriteit (bijvoorbeeld, het ongepast maken van een certificaat door misbruik van een medewerker of compromittering van de certificeringsautoriteit).
- Om de controle van TLS-certificaatbeoordelingen te versnellen, is het CRLite-mechanisme ingeschakeld, dat op het systeem van de gebruiker draait. De database met informatie over certificaten die aan de kant van de gebruiker wordt opgeslagen, wordt regelmatig gesynchroniseerd met de externe database van Mozilla.
- Voor TLS 1.3 en HTTP/3 is ondersteuning toegevoegd voor het hybride sleuteluitwisselingsalgoritme "mlkem768x25519", dat bestand is tegen slimme aanvallen van kwantumcomputers en een combinatie vormt van X25519 ECDH en het ML-KEM-algoritme (CRYSTALS-Kyber).
- De netwerkstackcomponenten voor de protocollen QUIC en HTTP/3 zijn vervangen door een implementatie geschreven in de programmeertaal Rust, die aanzienlijk verbeterd is. performance.
Naast nieuwe functies en foutoplossingen zijn er in Firefox 145 19 kwetsbaarheden verholpen. 10 kwetsbaarheden zijn ontstaan door geheugenproblemen, zoals bufferoverlopen en toegang tot al vrijgegeven geheugengebieden. Deze problemen kunnen potentieel leiden tot de uitvoering van kwaadaardige code bij het openen van speciaal opgemaakte pagina's.
Bron: opennet.ru
