

De release van Proxmox Virtual Environment 9.1 is gepubliceerd, een gespecialiseerde Linux-distributie op basis van Debian GNU/Linux, gericht op de implementatie en het beheer van virtuele servers met gebruik van LXC en KVM, en die kan fungeren als vervanging voor producten zoals VMware vSphere, Microsoft Hyper-V en Citrix Hypervisor. De grootte van de installatie-iso is 1,7 GB.
Proxmox VE biedt middelen voor het implementeren van een volledig uitgerust systeem van industriële virtuele servers met beheer via een webinterface, ontworpen voor het beheer van honderden of zelfs duizenden virtuele machines. De distributie heeft ingebouwde tools voor het organiseren van back-ups van virtuele omgevingen en biedt out-of-the-box clusteringondersteuning, inclusief de mogelijkheid om virtuele omgevingen van de ene node naar de andere te migreren zonder downtime. Tot de kenmerken van de webinterface behoren: ondersteuning voor een veilige VNC-console; toegangbeheer tot alle beschikbare objecten (VM, opslag, nodes, enz.) op basis van rollen; ondersteuning voor verschillende authenticMechanismen (MS ADS, LDAP, Linux PAM, Proxmox VE-authenticatie).
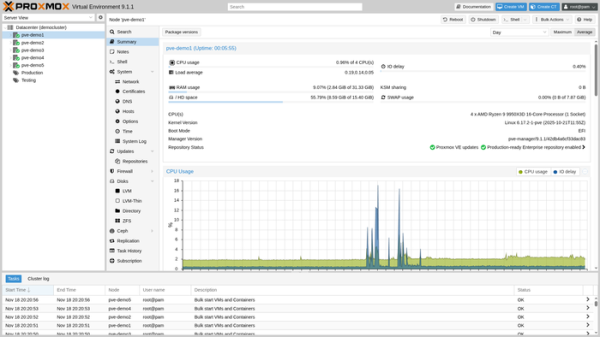
In de nieuwe release:
- De synchronisatie met de Debian 13.2 pakketbasis is uitgevoerd. De Linux-kernel is geüpdatet naar versie 6.17. Nieuwe versies van QEMU 10.1.2, LXC 6.0.5, ZFS 2.3.4 zijn geïmplementeerd. Ondersteuning voor het creëren van opslag op basis van Ceph 19.2.3 (Squid) is beschikbaar.
- De mogelijkheid om LXC-containers te creëren vanuit OCI (Open Container Initiative) afbeeldingen, handmatig geüpload of uit repositories, is toegevoegd. Ondersteuning voor de creatie van OCI-sjablonen van containers, containers met een volledige systeemomgeving en containers voor het uitvoeren van afzonderlijke applicaties is aanwezig.
- Voor containers die een virtuele TPM-module (Trusted Platform Module) vereisen, is de mogelijkheid om de status van vTPM op te slaan in het qcow2-formaat geïmplementeerd. Deze functionaliteit maakt het mogelijk om snapshots te maken virtuele machines met vTPM, bijvoorbeeld voor het uitvoeren van gastsystemen met nieuwe versies van Windows, gebruikmakend van opslag op basis van NFS en CIFS.
- Er zijn tools beschikbaar voor flexibele beheersing van geneste virtualisatie in gastsystemen. Een nieuwe vCPU-vlag 'nested-virt' is toegevoegd, die het mogelijk maakt om geneste virtualisatie in te schakelen bovenop een vCPU-type dat helemaal of gedeeltelijk overeenkomt met de parameters (fabrikant en generatie) van de host-CPU. Voorbeelden van toepassingen van geneste virtualisatie omvatten het draaien van geneste hypervisors en het gebruik van virtualisatie-gebaseerde beveiligingsmechanismen in gastsystemen.
- In de GUI is de mogelijkheid geïmplementeerd om meer gedetailleerde rapporten te genereren voor de stack van softwaregedefinieerde netwerken (SDN, Software-Defined Networking). Bijvoorbeeld, het is mogelijk om te zien met welke netwerken en virtuele netwerken gastsystemen zijn verbonden, welke IP- en MAC-adressen worden gebruikt in de EVPN-zones.
- Basisondersteuning voor het Intel TDX-mechanisme (Trusted Domain Extensions) voor het versleutelen van het geheugen van gastsystemen is toegevoegd.
- De mogelijkheid om selectief bepaalde virtuele machines het KSM-mechanisme (Kernel Samepage Merging), dat verantwoordelijk is voor deduplicatie van gelijke geheugengebieden, uit te schakelen is toegevoegd.
Bron: opennet.ru
