

Het bedrijf Wiz heeft de resultaten gepubliceerd van een analyse van de activiteiten van de Shai-Hulud 2-worm, die meer dan 800 kwaadaardige versies van pakketten in de NPM-repo heeft gepubliceerd, goed voor meer dan 100 miljoen downloads. Nadat het besmette pakket is geïnstalleerd, zoekt de geactiveerde worm naar vertrouwelijke gegevens, publiceert nieuwe kwaadaardige versies (bij het ontdekken van een verbindings-token naar de NPM-directory) en maakt de gevonden vertrouwelijke gegevens openbaar door nieuwe repositories op GitHub te creëren.
Op GitHub zijn meer dan 30.000 repositories ontdekt met door de worm onderschepte gegevens. In ongeveer 70% van deze repositories is een bestand content.json aanwezig, in 50% is een bestand truffleSecrets.json te vinden, en in 80% is environment.json aanwezig, waarin toegangskeys, vertrouwelijke informatie en omgevingsvariabelen staan die zijn gevonden op het systeem van de ontwikkelaar die het kwaadaardige pakket met de worm heeft geïnstalleerd. Ook zijn er in deze repositories ongeveer 400 bestanden actionsSecrets.json aangetroffen met keys die zijn gevonden in omgevingen voor het uitvoeren van GitHub Actions.
In de bestanden contents.json waren meer dan 500 unieke inloggegevens en tokens voor verbinding met GitHub aanwezig. De bestanden truffleSecrets.json bevatten vertrouwelijke gegevens die zijn verzameld door het uitvoeren van de TruffleHog-tool op het besmette systeem, die meer dan 800 soorten gegevens samenbrengt, waaronder toegangskeys, encryptiesleutels, wachtwoorden en tokens die in verschillende diensten, cloudomgevingen, producten en databases worden gebruikt. In totaal zijn er meer dan 400.000 unieke vermeldingen in truffleSecrets.json aangetroffen, waarvan ongeveer 2,5% (~10.000) geverifieerd was.
Er wordt aangenomen dat de openbaar gemaakte vertrouwelijke informatie een startpunt kan worden voor een nieuwe golf van aanvallen, omdat veel gegevens actueel blijven. Bijvoorbeeld, een controle toonde aan dat 60% van de toegangstokens voor NPM, die zijn onderschept van geïnfecteerde systemen, nog steeds geldig zijn.
In het rapport worden ook algemene statistieken gepresenteerd die zijn verkregen op basis van de analyse van omgevingsvariabelen van geïnfecteerde systemen. 23% van de uitvoeringen van de worm vonden plaats op de computers van ontwikkelaars, terwijl 77% gebeurde in de omgevingen van continue integratiesystemen (60% GitHub Actions, 5% Jenkins, 5% GitLab CI, 3% AWS CodeBuild). Op 87% van de systemen draaide Linux, 12% draaide macOS en 1% draaide op Windows. 76% van de uitvoeringen vonden plaats in containers, 13% in de hoofdsystemen.
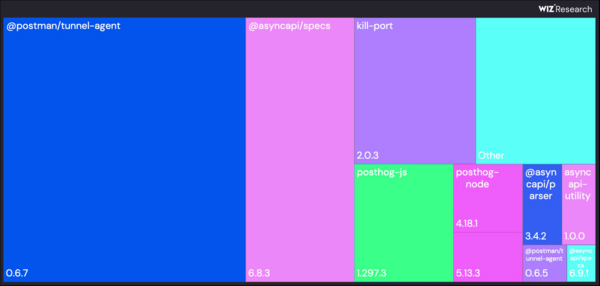
60% van alle infecties gebeurde door het installeren van kwaadaardige versies van de pakketten @postman/tunnel-agent-0.6.7 en @asyncapi/specs-6.8.3. In 99% van de gevallen werd de worm geactiveerd bij het uitvoeren van het commando “node setup_bun.js”, zoals vermeld in package.json in de sectie preinstall (de resterende 1% is waarschijnlijk het gevolg van testpogingen).
Bron: opennet.ru
