

Google heeft de release van webbrowser Chrome 146 gepubliceerd. Tegelijkertijd is er een stabiele versie van het vrije project Chromium beschikbaar, waarop Chrome is gebaseerd. De browser Chrome verschilt van Chromium door het gebruik van Google-logo's, het hebben van een systeem voor het verzenden van meldingen bij crashes, modules voor het afspelen van kopieerbeschermde videocontent (DRM), automatisch update-installatie, constante Sandbox-isolatie, het leveren van sleutels voor Google API en het doorgeven van RLZ-parameters bij het zoeken. Voor degenen die meer tijd nodig hebben om te updaten, is er een aparte Extended Stable-tak die gedurende 8 weken wordt ondersteund. De volgende uitgave van Chrome 147 is gepland op 7 april.
Daarnaast heeft Google de publicatie van officiële Chrome-builds voor Linux-systemen op basis van de ARM64-architectuur aangekondigd. Linux-builds voor ARM64 zullen in het tweede kwartaal van 2026 worden gemaakt en beschikbaar zijn in deb- en rpm-pakketten. Voorheen werden officiële Chrome-builds voor Linux alleen gepubliceerd voor de x86_64-architectuur, terwijl voor de ARM64-architectuur alleen derde partijen Chromium-builds aanboden, aangeboden door distributies. De officiële versie van Chrome onderscheidt zich door ondersteuning voor verbinding met een Google-account, integratie van Google-diensten, synchronisatie van gegevens tussen apparaten, vereenvoudigde installatie van extensies vanuit de Chrome Web Store en de mogelijkheid om de uitgebreide beveiligingsmodus in te schakelen.
Belangrijkste wijzigingen in Chrome 146:
- Voor een deel van de gebruikers is de Selectieve toestemminginterventie (Selective permission intervention) ingeschakeld, die de toegang van adverterende gerelateerde JavaScript-scripts tot functies die de privacy beïnvloeden, zoals toegang tot locatie-informatie, microfoon, klembord, Bluetooth, USB-poorten, seriële poorten en schermcapturing, blokkeert. Het idee is dat als een gebruiker een pagina toegang heeft gegeven tot dergelijke mogelijkheden, deze toestemmingen niet zullen worden toegepast op third-party scripts die op deze pagina zijn geplaatst en van andere sites zijn geladen (afzonderlijk via een iframe-tag of rechtstreeks via een script-tag).
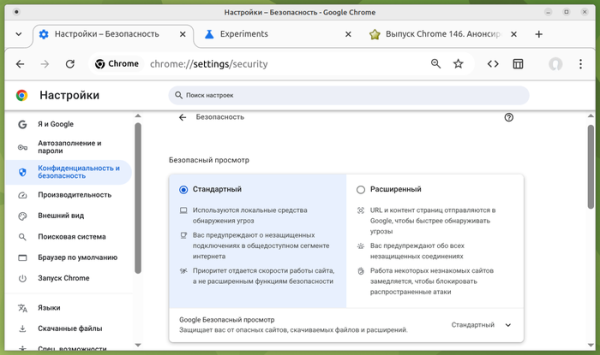
- De structuur van de beveiligingsinstellingen is gewijzigd. Om het eenvoudiger te maken, hebben gebruikers de mogelijkheid om te kiezen tussen standaard en verbeterde beveiligingsniveaus, waardoor ze het gewenste beveiligingsniveau kunnen bereiken zonder in details en geavanceerde opties te hoeven duiken. Bij selectie van de verbeterde modus wordt ook een controle op URL's en inhoud uitgevoerd op servers Google, worden waarschuwingen weergegeven voor onveilige verbindingen en de prestaties van ongebruikelijke websites voor de gebruiker worden vertraagd om aanvallen te blokkeren. Indien gewenst kan de gebruiker terugkeren naar het oude schema van gescheiden configuratie van elke instelling. Voor het beheer van het inschakelen van de nieuwe opmaak van beveiligingsinstellingen is er een parameter voorgesteld: "chrome://flags/#bundled-security-settings".

- De ontwikkeling van de AI-modus is voortgezet, waardoor interactie met de AI-agent mogelijk is via de adresbalk of de pagina die wordt weergegeven bij het openen van een nieuw tabblad. De AI-modus stelt gebruikers in staat om complexe vragen in natuurlijke taal te stellen en antwoorden te ontvangen op basis van informatieaggregatie van de meest relevante pagina's over het opgegeven onderwerp. Indien nodig kan de gebruiker informatie verfijnen met gerichte vragen. De modus biedt ook de mogelijkheid om vragen over de inhoud van de pagina te stellen direct vanuit de adresbalk. In Chrome 146 is de mogelijkheid geïmplementeerd om bestanden uit Google Drive-opslag te gebruiken als context voor de AI-agent.
- In de automatisch invullen modus is de mogelijkheid toegevoegd om extra soorten gegevens te gebruiken die voorheen alleen beschikbaar waren bij activatie van de modus voor uitgebreid automatisch invullen (Enhanced autofill).
- De geleidelijke implementatie van bescherming tegen toegang tot het lokale systeem tijdens interactie met openbare websites is begonnen voor gebruikers. Toegang van websites tot IP-adressen het lokale netwerk (intranet of interne adressen) of de loopback-interface (127.0.0.0/8) zal bevestiging van de gebruiker vereisen. De beschermingsmaatregelen omvatten pogingen om middelen te laden, fetch() aanvragen en iframe-invoegingen. De bescherming wordt voorlopig niet toegepast op verbindingen via WebSockets, WebTransport en WebRTC, maar zal in de volgende release voor hen worden toegevoegd.
Toegang tot interne bronnen wordt door aanvallers gebruikt voor indirecte identificatie en het uitvoeren van CSRF-aanvallen op routers, toegangspunten, printers, bedrijfs webinterfaces en andere apparaten en diensten die alleen verzoeken vanuit het lokale netwerk accepteren. Voor het beheren van subnetten die als intern of openbaar moeten worden geclassificeerd, is de instelling LocalNetworkAccessIpAddressSpaceOverrides voorgesteld, en voor het automatisch toestaan van toegang voor dochter-iframe's op basis van de bevoegdheden van de ouder-iframe is de instelling LocalNetworkAccessPermissionsPolicyDefaultEnabled toegevoegd.
- CSS-eigenschappen «animation-trigger» en «trigger-scope» zijn toegevoegd voor het beheren van animaties op basis van de positie van de scroll op de pagina. Bijvoorbeeld, animaties kunnen worden gestart, gestopt of opnieuw gestart wanneer een bepaalde scrollpositie is bereikt, alleen met behulp van declaratieve CSS zonder gebruik te maken van JavaScript-code.
- Ondersteuning voor het register van aangepaste elementen is geïmplementeerd, waarmee de zichtbaarheid van aangepaste HTML-elementen kan worden gescheiden. Dit kan nodig zijn wanneer meerdere verschillende aangepaste HTML-elementen met dezelfde naam op dezelfde pagina worden gebruikt. Wanneer meerdere bibliotheken op de pagina worden gebruikt die een element met dezelfde naam definiëren, kunnen de elementen van elke bibliotheek worden gekoppeld aan specifieke delen van de DOM-hiërarchie met behulp van het JavaScript-object CustomElementRegistry. Bijvoorbeeld, als twee bibliotheken verschillende elementen met dezelfde naam <my-button> definiëren, kan in één deel van de pagina het element <my-button> van de eerste bibliotheek worden gebruikt, terwijl in een ander deel het element van de tweede bibliotheek wordt gebruikt.
- Een API Sanitizer is toegevoegd, die nuttig kan zijn voor het opschonen van inkomende gegevens van buitenaf en het verwijderen van HTML-tags die kunnen worden gebruikt voor het uitvoeren van XSS-aanvallen. De API biedt methoden voor het manipuleren van HTML en het verwijderen van HTML-elementen die van invloed zijn op weergave en uitvoering. Voor veilige invoeging van HTML-inhoud is de methode element.setHTML() aangeboden, die vergelijkbaar is met element.innerHTML, maar bescherming biedt tegen cross-site scripting (XSS). Voor veilige parsing van HTML is de methode document.parseHTML() geïmplementeerd. const unsanitizedString = «abc <script>alert(1)<» + «/script> def»; const sanitizer1 = new Sanitizer({ elements: [«div», «p», «button», «script»], }); const target = document.getElementById(«target»); target.setHTML(unsanitizedString, { sanitizer: sanitizer1 });
- In het element «meta» is een parameter geïmplementeerd met de naam «text-scale» (bijvoorbeeld <meta name=»text-scale» content=»scale»>), die automatische schaling van de lettergrootte op de pagina mogelijk maakt op basis van de instellingen van de browser en het besturingssysteem, als er relatieve meeteenheden (rem en em) op de pagina worden gebruikt.
- De WebGPU API heeft een optionele compatibiliteitsmodus gekregen die een subset van functies biedt die kunnen werken op systemen met verouderde grafische API's, zoals OpenGL en Direct3D11.
- In JavaScript is het mogelijk gemaakt om meerdere iterators samen te voegen met de methode Iterator.concat().
- In de ‘Origin trials’ modus is de WebNN API geïmplementeerd, waarmee gebruik kan worden gemaakt van de door het besturingssysteem aangeboden services voor machine learning en de bijbehorende hardwarefuncties.
- In de «Origin trials» modus is de CPU Performance API toegevoegd voor het verkrijgen van informatie over de prestatie en kenmerken van de processor (aantal kernen, type, architectuur, model, frequentie, enz.).
- In de «Origin trials» modus is het attribuut «focusgroup» toegevoegd, waarmee in plaats van tabulatie de pijltoetsen kunnen worden gebruikt om tussen knoppen of andere focuswisselende elementen te navigeren.
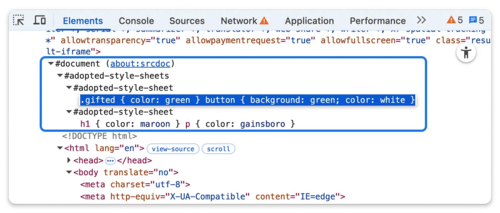
- Er zijn verbeteringen aangebracht in de tools voor webontwikkeling. In de webconsole is het mogelijk om de resultaten van commandobewerking te bewaren tijdens het navigeren door de bewerkingsgeschiedenis. In het tabblad Elements is de weergave van CSS-stijlen die programmatically aan Shadow DOM zijn toegevoegd, geïmplementeerd via een aparte knop «#adopted-style-sheets» in de DOM-boom, vergelijkbaar met het bekijken en bewerken van stijlen die zijn gedefinieerd via de <style>-tag.

Naast de nieuwe functies en het corrigeren van fouten zijn in de nieuwe versie 29 kwetsbaarheden verholpen. Veel van deze kwetsbaarheden zijn ontdekt door middel van geautomatiseerd testen met de tools AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer en AFL. Een van de problemen (buffer overflow in WebML) is als kritiek geclassificeerd en houdt in dat de kwetsbaarheid alle beveiligingslagen van de browser kan omzeilen en code kan uitvoeren op het systeem buiten de sandbox-omgeving. In het kader van het beloningsprogramma voor het ontdekken van kwetsbaarheden, heeft Google voor deze release 29 prijzen uitgereikt en in totaal 211.000 dollar uitbetaald, wat een recordbedrag is voor een enkele release (twee prijzen van $43.000, één prijs van $36.000, $33.000, $11.000 en $7.000, twee prijzen van $10.000 en $3.000, en vier prijzen van $2.000 en $1.000). De omvang van 12 beloningen is nog niet vastgesteld.
Bron: opennet.ru
