

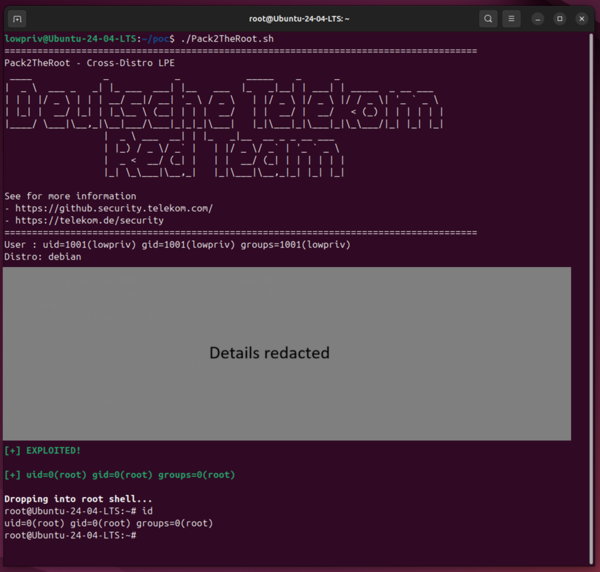
In PackageKit, de D-Bus-laag die pakketbeheeroperaties vereenvoudigt, is er een kwetsbaarheid ontdekt genaamd Pack2TheRoot (CVE-2026-41651), waardoor een niet-geprivilegieerde gebruiker willekeurige pakketten kan installeren of verwijderen en root-toegang tot het systeem kan verkrijgen. Het probleem doet zich voor vanaf versie 1.0.2 (2014) en is verholpen in de release van PackageKit 1.3.5.
De onderzoekers van Deutsche Telekom hebben het probleem ontdekt met behulp van het AI-model Claude Opus. Er is een werkende exploit ontwikkeld die in de meeste distributies met PackageKit werkt, maar gedetailleerde informatie over de kwetsbaarheid zal later worden gepubliceerd om gebruikers de tijd te geven hun systemen bij te werken. De mogelijkheid om de kwetsbaarheid te exploiteren is aangetoond in Ubuntu Desktop 18.04/24.04.4/26.04, Ubuntu Server 22.04 — 24.04, Debian Desktop 13.4, RockyLinux Desktop 10.1 en Fedora 43 Desktop/Server. De status van het oplossen van kwetsbaarheden in de distributies kan worden beoordeeld op de volgende pagina's (als de pagina niet beschikbaar is, betekent dit dat de ontwikkelaars van de distributie nog niet zijn begonnen met het onderzoeken van het probleem): Debian, Ubuntu, SUSE, RHEL, Gentoo, Arch, Fedora, FreeBSD.
De kwetsbaarheid wordt veroorzaakt door een raceconditie bij het verwerken van transactieparameters in het achtergrondsysteem van PackageKit, waardoor de parameters van een operatie kunnen worden gewijzigd in de periode tussen autorisatie en het starten van de operatie met het pakket. De aanvaller kan een D-Bus-verzoek indienen voor het uitvoeren van een operatie die is toegestaan voor een niet-geprivilegieerde gebruiker, en vervolgens een herhaald D-Bus-verzoek verzenden. Als het herhaalde verzoek vóór de feitelijke start van de toegestane operatie binnenkomt, kan de aanvaller de parameters van de reeds begonnen transactie aanpassen en de gecachte status wijzigen.
Hierdoor zal een reeds begonnen toegestane transactie worden uitgevoerd met niet-originele parameters, maar met gewijzigde parameters die zijn doorgegeven in het tweede verzoek. Door de informatie over het te installeren pakket te wijzigen, kan in plaats van het toegestane pakket een ander pakket worden geïnstalleerd, inclusief lokaal door de aanvaller opgeslagen pakketten. De installatie van het pakket gebeurt met root-rechten, waardoor de aanvaller root-toegang tot het systeem kan verkrijgen door een eigen scriptlet toe te voegen aan het pakket, dat automatisch wordt uitgevoerd vóór of na de installatie.
Bron: opennet.ru
