

Google heeft de release van webbrowser Chrome 150 gepubliceerd. Tegelijkertijd is er een stabiele release beschikbaar van het open-source project Chromium, dat de basis vormt voor Chrome. De browser Chrome verschilt van Chromium door het gebruik van Google-logo's, het hebben van een systeem voor het verzenden van meldingen in geval van een crash, modules voor het afspelen van beveiligde videoinhoud (DRM), een systeem voor automatische updates, constante inschakeling van sandbox-isolatie, levering van sleutels voor Google API en het doorgeven van RLZ-parameters tijdens zoekopdrachten. Voor degenen die meer tijd nodig hebben voor updates, wordt er apart een Extended Stable-tak ondersteund, die 8 weken duurt. De volgende versie van Chrome 151 is gepland voor 28 juli.
Belangrijkste wijzigingen in Chrome 150 (1, 2, 3, 4):
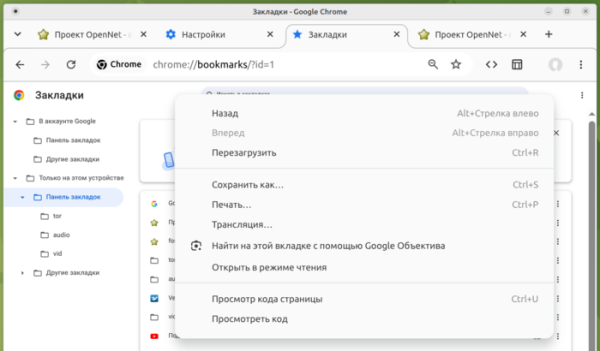
- De eerste resultaten van het initiatief voor de vernieuwing van de interface op verschillende besturingssystemen zijn voorgesteld, waarbij het ontwerp wordt vereenvoudigd. Nieuwe pictogrammen met soepelere grenzen en animatie-effecten voor knoppen, zoals de knoppen voor het openen van het hoofdmenu en het vernieuwen van de pagina, zijn geïntroduceerd. De structuur van contextmenu's is vereenvoudigd door zelden gebruikte of dubbele elementen te verwijderen. Er is een modernere opmaak voor de configurator, downloadmanager en de pagina voor het navigeren door bladwijzers toegepast.

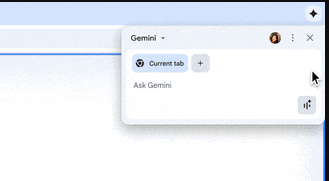
- De ontwikkeling van de AI-modus is voortgezet, waarmee interactie mogelijk is met een AI-agent vanuit de adresbalk of vanaf de pagina die wordt weergegeven bij het openen van een nieuw tabblad. In de nieuwe versie is de mogelijkheid toegevoegd om Chrome te verbinden met de AI-agent Gemini Spark voor het autonoom uitvoeren van acties in de huidige actieve tabblad tijdens het oplossen van taken die interactie met webinhoud vereisen (zoals klikken op knoppen, links volgen, formulieren invullen, enzovoort). Bovendien is er contextuele aanbevelingen toegevoegd voor het gebruik van Gemini bij het werken met de browser, bijvoorbeeld, wanneer een grote artikel wordt geopend, zal Chrome voorstellen om informatie samen te vatten met behulp van Gemini, en bij het bewerken van tekst in een formulier zal het aanbevelen om de tekst te controleren of te corrigeren via Gemini.

- Een deel van de gebruikers maakt gebruik van een vereenvoudigde interface voor het koppelen aan hun Google-account en het synchroniseren van gegevens zoals opgeslagen wachtwoorden en bladwijzers. Synchronisatie is geïntegreerd met de aanmelding bij het account en wordt niet als een aparte functie in de instellingen gepresenteerd. Gebruikers kunnen Chrome aan hun Google-account koppelen en deze gebruiken voor het opslaan van wachtwoorden, bladwijzers, browseregeschiedenis en tabbladen. Gegevens voor het automatisch invullen van adressen en het aanvullen van invoer worden nu niet meer gesynchroniseerd tussen apparaten en worden alleen lokaal opgeslagen.
- Voor een deel van de gebruikers die de verbeterde beveiligingsmodus van de browser (Enhanced Safe Browsing) hebben geactiveerd, is de functie 'HTTPS-Eerst' ingeschakeld, die automatisch HTTP-verzoeken omleidt naar HTTPS. Voor websites die geen HTTPS ondersteunen, is er een terugval naar HTTP geïmplementeerd, als het na de omleiding niet lukt om een verzoek via HTTPS uit te voeren of er problemen zijn met certificaten. Bij het proberen om een website via HTTP te openen, wordt er een speciale waarschuwing weergegeven. In Chrome 154 wordt deze modus standaard ingeschakeld voor alle publiek toegankelijke websites die zich niet in intranetten bevinden, zoals 192.168.0.1 en 10.0.0.0/8.
- Ondersteuning voor de vlag kExtensionManifestV2Disabled is verwijderd, waarmee de mogelijkheid werd geboden om extensies die de tweede versie van het Chrome-manifest gebruikten, opnieuw te installeren vanuit de Chrome Web Store. In de volgende versie van Chrome, 151, zal de parameter AllowLegacyMV2Extensions worden verwijderd, waarmee handmatig in de ontwikkelaarsmodus extensies op basis van de tweede versie van het manifest konden worden geladen. De genoemde vlaggen maakten het mogelijk om workaround-extensie uBlock Origin te installeren.
- Web Worker-handlers, gemaakt met behulp van de URI 'data:' (bijvoorbeeld via 'new Worker('data:text/javascript…')'), zijn nu geïsoleerd van de pagina waarop ze zijn gemaakt en hebben geen toegang tot lokale opslag en cookies in de context van de huidige. domeinDe wijziging maakt het mogelijk om het gebruik van Web Workers, die niet zijn geladen van de server, maar on-the-fly zijn gemaakt via 'data:', te blokkeren voor toegang tot gevoelige gegevens tijdens XSS-aanvallen.
- Bescherming is gerealiseerd tegen aanvallen die het maximum aantal verbindingen naar een proxy manipuleren als een verborgen communicatieweg tussen JavaScript-code die in verschillende tabbladen wordt uitgevoerd, of om te bepalen of een bepaalde website eerder is bezocht. Een aanvaller kan bijvoorbeeld alle beschikbare verbindingen naar de proxy bezetten, met uitzondering van één socket, en vervolgens de beschikbaarheid ervan analyseren wanneer toegang wordt verkregen tot een statische resource – als de socket niet bezet is, wordt de resource van de gecontroleerde site uit de cache geleverd, wat betekent dat de gebruiker deze eerder al heeft gedownload. De limiet voor het maximale aantal verbindingen naar TCP-sockets van de proxy varieert nu willekeurig.
- Het is verboden om SVG-filters toe te passen op externe (cross-origin) of geïsoleerde (sandboxed) iframe-blokken, evenals op plugins (bijvoorbeeld de ingebouwde PDF-viewer). Deze beperking helpt te beschermen tegen aanvallen via externe kanalen, zoals GPU.zip, en SVG Clickjacking-aanvallen, waarbij SVG-filters worden gebruikt om transparante inhoud over andere content te leggen met als doel een onzichtbare knop te plaatsen, bijvoorbeeld bovenop de sluitknop van een reclamevenster.
- Voor geïsoleerde webapplicaties (PWA, Progressive Web App) is er een mogelijkheid om naar een nieuw subdomein te verhuizen binnen één hoofddomein (bijvoorbeeld het vervangen van drive.example.com door fileman.example.com) zonder tussenkomst van de gebruiker (vroeger werd de PWA-app aan het oorspronkelijke domein gebonden en moest bij het veranderen van het subdomein, bijvoorbeeld bij rebranding of herstructurering, handmatig opnieuw worden geïnstalleerd).
- TLS ondersteunt standaard het algoritme voor het genereren van digitale handtekeningen ML-DSA (CRYSTALS-Dilithium), dat bestand is tegen brute-force aanvallen op kwantumcomputers.
- In de Android-versie is ondersteuning geïmplementeerd voor de FIDO Alliance Credential Exchange-standaard, waarmee opgeslagen wachtwoorden en biometrische identificatieparameters kunnen worden geïmporteerd en geëxporteerd met behulp van end-to-end encryptie aan de klantzijde, bijvoorbeeld voor veilige overdracht tussen Google Password Manager en externe wachtwoordbeheerders.
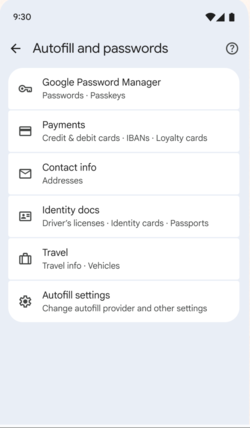
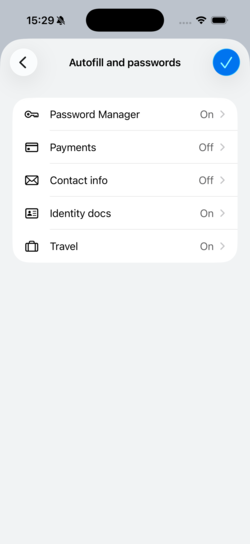
- In de Android-versie stelt de configurator een nieuwe uniforme interface voor om opgeslagen wachtwoorden en gegevens voor automatisch aanvullen van formulieren te beheren. Het idee is dat de gebruiker in één keer informatie kan krijgen over verschillende klassen van door de browser opgeslagen vertrouwelijke gegevens, zoals wachtwoorden, gegevens voor biometrische authenticatie, adressen en identiteitsgegevens.


- De CSS-eigenschap 'text-fit' is toegevoegd voor automatische schaling van de lettergrootte, zodat de tekst past in de breedte van de bovenliggende container (bijvoorbeeld wanneer een titel in een bepaalde ruimte moet passen zonder de staart naar een andere regel te verplaatsen of het lettertype aan te passen voor verschillende schermresoluties).
- In de CSS-eigenschap 'background-clip' is ondersteuning toegevoegd voor de parameter 'border-area', waardoor het eenvoudiger wordt om grenzen met een gradient te creëren door de achtergrond van het element strikt in het gebied te renderen dat door de rand wordt ingenomen.
- De CSS-functie image() is toegevoegd, waarmee een afbeelding kan worden gegenereerd met een opgegeven kleurvulling.
- In de modus Origin trials is begonnen met het testen van het EVP-protocol (email verification protocol) voor automatische cryptografische bevestiging van eigendom van een email zonder de noodzaak om eenmalige bevestigingscodes naar de email te sturen.
- De HTML-attribuut focusgroup is toegevoegd voor declaratieve beheersing van het wisselen van inputfocus met het toetsenbord binnen samengestelde componenten, zoals menu's, zonder het gebruik van JavaScript. Bijvoorbeeld, na het verlaten van een groep elementen met de Tab-toets en terugkeren, zal de browser de focus teruggeven aan het laatst actieve element in plaats van aan het eerste element in de lijst.
- Er zijn verbeteringen aangebracht in de tools voor webontwikkelaars. Er zijn mogelijkheden toegevoegd voor inspectie en debugging van de WebMCP-tools, die worden gebruikt voor de integratie van websites met AI-agenten via het MCP-protocol. In het stijlenpaneel is het bewerken ter plekke van de regels '@container', '@counter-style' en '@function' toegestaan.
Naast nieuwe functies en foutoplossingen zijn er in de nieuwe versie 433 kwetsbaarheden verholpen. Veel van deze kwetsbaarheden zijn ontdekt via geautomatiseerde tests met tools zoals AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer en AFL. Twintig problemen zijn geclassificeerd als kritiek, wat betekent dat de kwetsbaarheden alle beveiligingsniveaus van de browser kunnen omzeilen en code buiten de sandbox-omgeving kunnen uitvoeren. Veertien kritieke problemen zijn veroorzaakt door het aanspreken van al vrijgegeven geheugen (use-after-free), drie door onvoldoende controle op niet-vertrouwde invoer, twee door bufferoverloop en één door onjuiste typeafhandeling (Type Confusion). In het kader van het beloningsprogramma voor het ontdekken van kwetsbaarheden heeft Google voor deze release 319 duizend dollar uitbetaald (één premie van 250 duizend dollar (CVE-2026-14382 in de ANGLE-bibliotheek), drie premies van $10.000, $2.500, $2.000 en $1.000, twee premies van $3.000 en één premie van $8.000, $5.000 en $4.000).
Bron: opennet.ru
