

Onderzoekers van de Universiteit van Michigan hebben de tool MVPNalyzer ontwikkeld om informatielekken vast te stellen en de werking van VPN's te analyseren. Ze hebben 281 VPN-apps voor het Android-platform getest. De meest populaire VPN-apps, die via de Google Play Store worden verspreid, werden geselecteerd voor het onderzoek. VPN-apps waarin bepaalde beveiligings- en privacyproblemen werden ontdekt, hebben samen 2,4 miljard installaties. Belangrijkste bevindingen:
- In 61 apps (22%) werd gegevensoverdracht zonder encryptie gedetecteerd, die buiten de opgegeven tunnel plaatsvond. De meeste apps in deze categorie zijn populair en gemiddeld goed voor 11 miljoen installaties. In 18 apps werd rechtstreeks verbinding gemaakt met de dienst ip-api.com om de locatie te bepalen via het IP-adres de klant.
In 5 gevallen werden configuratiebestanden zonder encryptie naar de klant verzonden, met daarin de verbindingsparameters voor de VPN-server. De onderzoekers voerden een experiment uit en bevestigden de mogelijkheid van een MITM-aanval, waarmee het verkeer naar hun servertoe kon worden geleid, met de mogelijkheid om zich in te werken in het communicatiekanaal van het slachtoffer, bijvoorbeeld via een ongecontroleerd openbaar draadloos netwerk. Problematische apps (de volledige lijst van alle apps waarin problemen zijn vastgesteld, wordt gepresenteerd op pagina 17 van het PDF-rapport):
- BambooVPN: Turbo Fast VPN (free.vpn.unblock.proxy.bamboovpn);
- VPN Pro (com.nebulatech.voocvpnpro);
- Free VPN (com.appoxide.freevpn);
- Hexa VPN (com.secure.vpn.proxy);
- 101 VPN (com.shwe.vpn101).
De onderzoekers hebben de ontwikkelaars van deze apps op de hoogte gesteld van de problemen en na enige tijd een herinspectie van de meest recente versies uitgevoerd, waaruit bleek dat de kwetsbaarheid alleen in twee apps - VPN Pro en Hexa VPN - was verholpen.
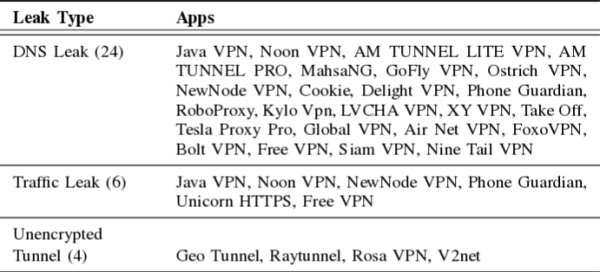
- Bij het gebruik van 29 apps (10%) ontstaat er een lek van verkeer buiten de opgegeven tunnel. In 24 apps, goed voor 360 miljoen installaties, vond een lek van gegevens over bezochte websites plaats door directe verzending van DNS-verzoeken (20 verzonden DNS-verzoeken via een lokale resolver en 6 via publieke DNS-diensten van Google, Cloudflare, AliDNS en DNSPod). In 6 apps, met in totaal 54 miljoen installaties, werd buiten de tunnel verkeer verzonden dat verband hield met de activiteiten van de gebruiker in de webbrowser. In 4 apps werden gegevens verzonden via een onversleutelde tunnel.

- In 169 apps (60%) traffic obfuscation was not applied, standard network ports were used, and monitored protocols were present in the general stream. This behavior does not align with user expectations—according to a survey conducted last year, 82% of VPN users believe that VPNs provide them with anonymity.
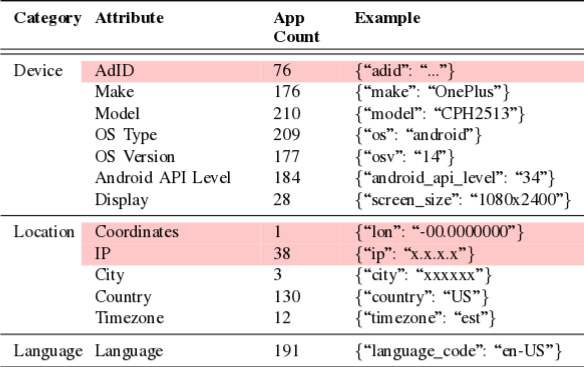
- In 76 apps (27%) unique device identifiers AAID (Android Advertising ID) were transmitted, allowing for tracking of devices and users. In 246 apps (87%) access to known advertising networks and user tracking services was recorded (with a total of 3714 different URLs accessed). One app sent precise GPS coordinates of the device.

- In 107 apps (38%) settings were used that do not ensure optimal security levels. In 20 apps, totaling 40 million installations, insecure encryption methods were applied. In 96 apps, totaling 728 million installations, unreliable authentication mechanisms were used.
In 3 apps the OpenVPN setting for data-ciphers was set to 'none', allowing for the establishment of communication channels without encryption. In 8 apps the 'cipher' parameter was set to 'none', disabling encryption when using OpenVPN 2.4 and earlier versions. In 12 apps deprecated directives were used. In 61 apps, the OpenVPN configuration did not include directives to block known attack methods.
Bron: opennet.ru
