

Hoe de effectiviteit van de NGFW-configuratie te beoordelen
De meest voorkomende taak is om te controleren hoe effectief uw firewall is ingesteld. Hiervoor zijn er gratis hulpprogramma's en services van bedrijven die zich bezighouden met NGFW.
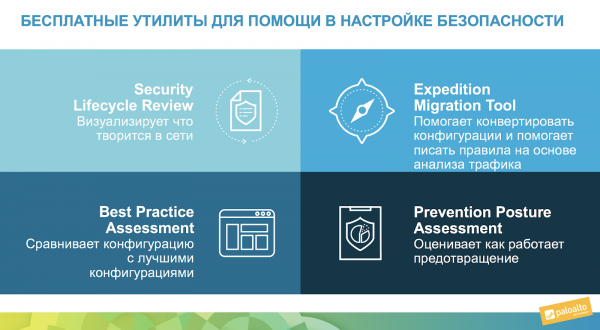
Bijvoorbeeld, hieronder is te zien dat Palo Alto Networks de mogelijkheid heeft om direct vanuit de een analyse van de firewallstatistiek te starten - een SLR-rapport of een BPA-rapport voor naleving van best practices. Dit zijn gratis online hulpprogramma's die u kunt gebruiken zonder iets te installeren.
INHOUD
Expedition (Migratietool)
Een meer geavanceerde manier om uw instellingen te controleren, is door het gratis hulpprogramma (voorheen Migratietool) te downloaden. Het wordt gedownload als een Virtual Appliance voor VMware, en er zijn geen instellingen nodig - u hoeft alleen het image te downloaden en het onder de VMware-hypervisor te implementeren, het te starten en in de webinterface in te loggen. Dit hulpprogramma vereist een afzonderlijk verhaal; alleen de cursus erover duurt 5 dagen, er zijn zoveel functies, inclusief Machine Learning en migratie van verschillende configuraties van beleidsregels, NAT en objecten voor verschillende firewallproducenten. Over Machine Learning zal ik hieronder uitgebreider schrijven.
Beleidsoptimalisator
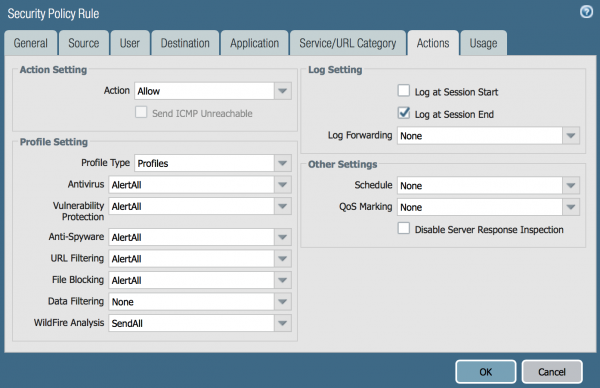
En de meest handige optie (IMHO), waarover ik vandaag uitgebreider zal vertellen - de beleidsoptimalisator, geïntegreerd in de Palo Alto Networks-interface zelf. Om dit te demonstreren, heb ik een firewall bij mij thuis geïnstalleerd en een eenvoudige regel geschreven: permit any to any. In principe zie ik dergelijke regels soms ook in bedrijfsnetwerken. Natuurlijk heb ik alle beveiligingsprofielen van de NGFW ingeschakeld, zoals te zien is op de screenshot:
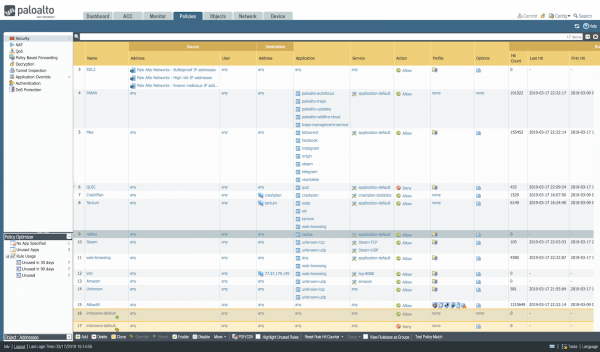
Op de screenshot hieronder is een voorbeeld te zien van mijn thuisfirewall die niet is ingesteld, waar bijna alle verbindingen in de laatste regel vallen: AllowAll, zoals te zien is in de statistiek in de kolom Hit Count.
Zero Trust
Er bestaat een benadering van beveiliging genaamd . Wat dit betekent is dat we mensen binnen het netwerk precies de verbindingen moeten toestaan die ze nodig hebben en alles andere moeten blokkeren. Dat wil zeggen, we moeten duidelijke regels toevoegen voor applicaties, gebruikers, URL-categorieën, bestandstypen; alle IPS- en antivirus-signaturen inschakelen, een sandbox toevoegen, DNS-bescherming inschakelen en gebruikmaken van IoC uit beschikbare Threat Intelligence-databases. Kortom, er zijn behoorlijk wat taken bij het configureren van een firewall.
Overigens zijn de minimale vereiste instellingen voor Palo Alto Networks NGFW beschreven in een van de SANS-documenten: — ik raad aan om daarmee te beginnen. En natuurlijk zijn er de beste praktijken voor het configureren van een firewall van de fabrikant: .
Dus, ik heb een week lang een firewall thuis gehad. Laten we eens kijken welk verkeer er in mijn netwerk is:
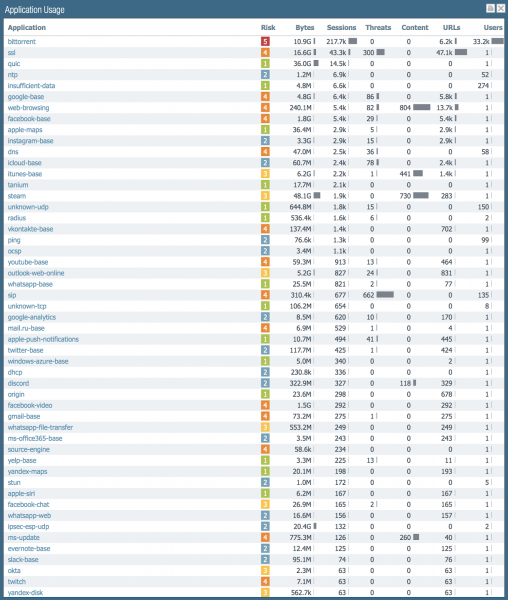
Als we sorteren op het aantal sessies, dan creëert bittorrent er het meeste, gevolgd door SSL, en dan QUIC. Dit is de statistiek voor zowel inkomend als uitgaand verkeer: er zijn veel externe scans van mijn router. Het aantal verschillende applicaties in mijn netwerk is 150.
Dus, dit alles werd door één regel toegestaan. Laten we nu kijken wat de Policy Optimizer hierover zegt. Als je hierboven het screenshot van de interface met de beveiligingsregels hebt bekeken, heb je onderaan links een klein venster gezien dat me erop wijst dat er regels zijn die geoptimaliseerd kunnen worden. Laten we daar even op klikken.
Wat toont de Policy Optimizer:
- Welke beleidsregels helemaal niet zijn gebruikt, 30 dagen, 90 dagen. Dit helpt om te beslissen deze volledig te verwijderen.
- Welke applicaties in de beleidsregels zijn vermeld, maar dergelijke applicaties zijn niet in het verkeer gedetecteerd. Dit maakt het mogelijk om overbodige applicaties in de toegestane regels te verwijderen.
- Welke beleidsregels alles toestonden, maar waar daadwerkelijk applicaties doorkwamen die volgens de Zero Trust-methode expliciet zouden moeten worden vermeld.
Klik op Unused.
Om te laten zien hoe dit werkt, heb ik een paar regels toegevoegd en ze hebben vandaag nog geen enkel pakket doorgelaten. Hier is hun lijst:
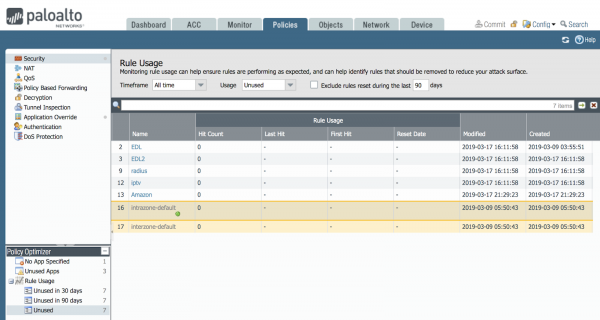
Misschien zal daar in de loop van de tijd verkeer doorheen gaan en dan zullen ze uit deze lijst verdwijnen. En als ze 90 dagen in deze lijst blijven — dan kun je beslissen om deze regels te verwijderen. Elke regel biedt immers een kans voor een hacker.
Er is een echt probleem bij het configureren van de firewall: een nieuwe werknemer kijkt naar de firewallregels, en als er geen opmerkingen bij staan en hij weet niet waarom deze regel is opgesteld, of deze echt nodig is, of hij deze kan verwijderen: wat als de persoon op vakantie is en over 30 dagen het verkeer weer komt van de service die hij nodig heeft. Deze functie helpt hem bij het nemen van een beslissing — niemand maakt er gebruik van — verwijderen!
Laten we klikken op Unused App.
We klikken in de optimizer op Unused App en zien dat er in het hoofdvenster interessante informatie verschijnt.
We zien dat er drie regels zijn, waarbij het aantal toegestane applicaties en het aantal daadwerkelijk door deze regel toegelaten applicaties verschilt.
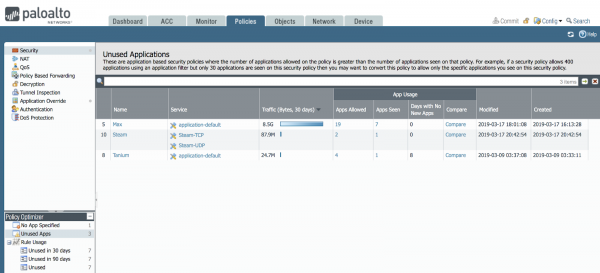
We kunnen klikken en de lijst van deze applicaties bekijken en de lijsten vergelijken.
Bijvoorbeeld, laten we op de knop Vergelijken klikken voor de regel Max.
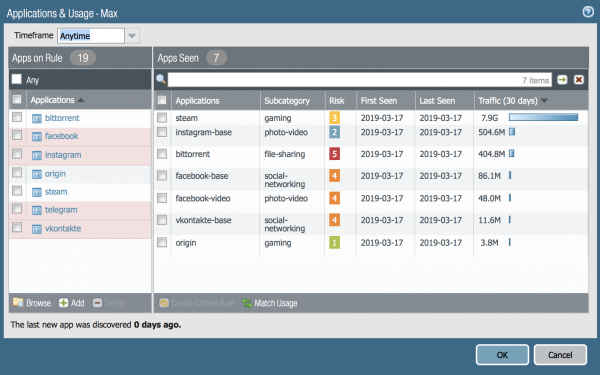
Hier is te zien dat de applicaties facebook, instagram, telegram, vkontakte zijn toegestaan. Maar het verkeer ging in werkelijkheid alleen door enkele subapplicaties. Hier moet je begrijpen dat de applicatie facebook verschillende subapplicaties bevat.
De hele lijst van NGFW-applicaties is te zien op het portaal en in de interface van de firewall onder het gedeelte Objects->Applications en zoek naar de naam van de applicatie: facebook, je krijgt zo'n resultaat:
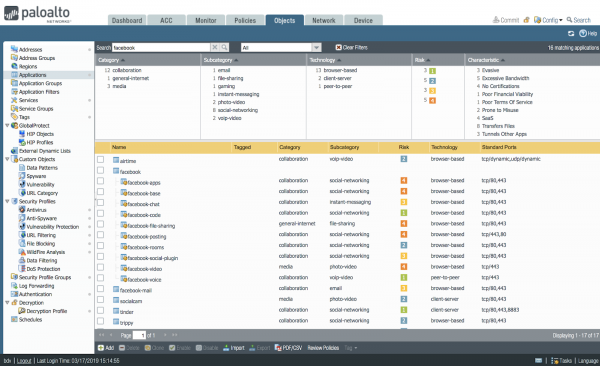
Dus, sommige van deze NGFW-subapplicaties zijn gezien, en sommige niet. In werkelijkheid kun je verschillende subfuncties van facebook apart toestaan of blokkeren. Bijvoorbeeld, je kunt berichten bekijken toestaan, maar chat of bestandsoverdracht blokkeren. Dienovereenkomstig geeft de Policy Optimizer hierover aan en kun je beslissen: niet alle facebook-applicaties toestaan, maar alleen de belangrijkste.
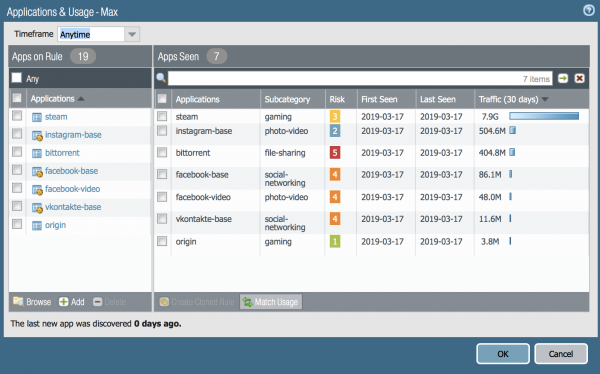
Dus, we hebben begrepen dat de lijsten verschillend zijn. Je kunt ervoor zorgen dat de regels precies die applicaties toestaan die daadwerkelijk door het netwerk gaan. Hiervoor klik je op de knop MatchUsage. Dit is het resultaat:
En je kunt ook applicaties toevoegen die je nodig acht — de knop Toevoegen aan de linkerkant van het venster:
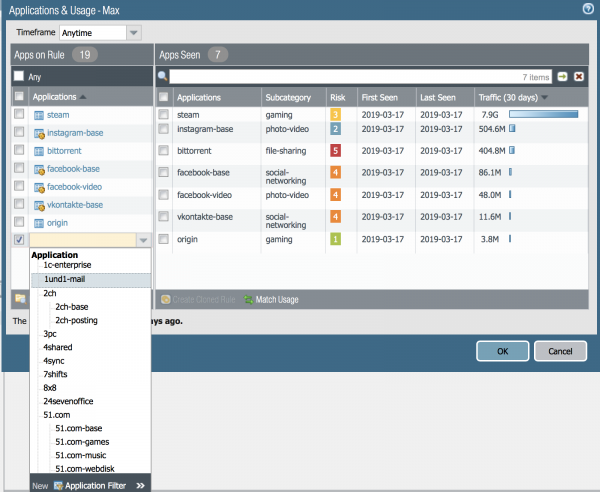
En vervolgens kan deze regel worden toegepast en getest. Gefeliciteerd!
Klik op No Apps Specified.
In dit geval opent er een belangrijk venster voor de beveiliging.
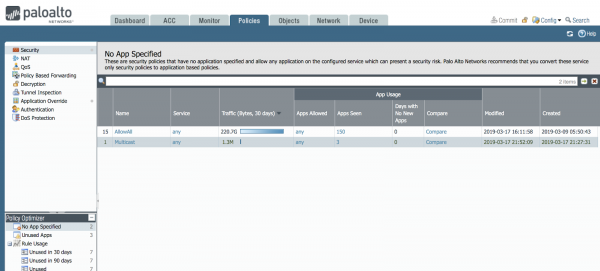
Dergelijke regels waarin de L7-applicatie niet expliciet is vermeld, zijn waarschijnlijk talrijk in uw netwerk. In mijn netwerk is er ook zo'n regel - ik herinner u eraan dat ik deze heb gemaakt tijdens de initiële configuratie, speciaal om te laten zien hoe de Policy Optimizer werkt.
Op de afbeelding is te zien dat de regel AllowAll van 9 maart tot 17 maart 220 gigabyte verkeer heeft doorgelaten, terwijl er in mijn netwerk in totaal 150 verschillende applicaties zijn. En dat is nog niet veel. Gewoonlijk zijn er in een gemiddeld bedrijfsnetwerk 200-300 verschillende applicaties.
Dus, één regel laat maar liefst 150 applicaties door. Dit betekent meestal dat de firewall niet goed is ingesteld, omdat normaliter in één regel 1-10 applicaties voor verschillende doelen worden toegestaan. Laten we eens kijken welke applicaties dit zijn: klik op de knop Vergelijken:
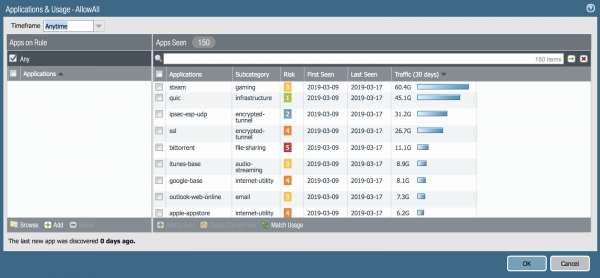
Het meest geweldige voor de beheerder in de functie Policy Optimizer is de knop Match Usage - u kunt met één klik een regel creëren waarin u alle 150 applicaties invoert. Dit handmatig doen zou behoorlijk wat tijd kosten. Het aantal taken voor de beheerder, zelfs in mijn netwerk met 10 apparaten, is enorm.
Thuis draai ik 150 verschillende applicaties die gigabytes aan verkeer verzenden! En hoeveel heeft u?
En wat gebeurt er in een netwerk met 100 apparaten, of 1000 of 10000? Ik heb firewalls gezien met 8000 regels en ik ben erg blij dat beheerders nu over zulke handige automatiseringstools beschikken.
Een deel van de applicaties die het L7-applicatie-analysemodule in NGFW heeft gezien en getoond, zijn niet nodig in uw netwerk, dus u kunt ze eenvoudig uit de lijst met toegestane regels verwijderen, of u maakt een kopie van de regels met de knop Clone (in de hoofdinterface) en staat in de ene regel applicaties toe, terwijl u in de andere ze blokkeert, omdat ze niet nodig zijn in uw netwerk. Dergelijke applicaties worden vaak bitsorrent, steam, ultrasurf, tor, verborgen tunnels zoals tcp-over-dns en anderen.
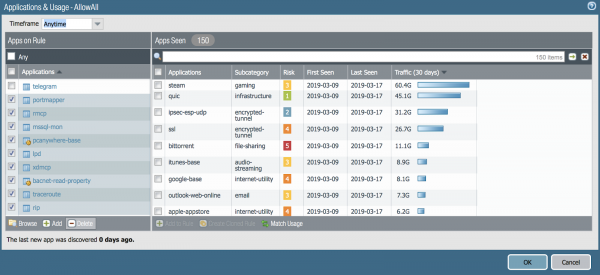
Laten we ook eens op een andere regel klikken - wat is daar te zien:
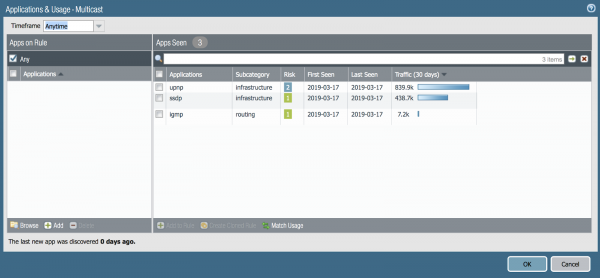
Ja, hier zijn applicaties die kenmerkend zijn voor multicast. We moeten ze toestaan om video via het netwerk te bekijken. We klikken op Match Usage. Geweldig! Bedankt, Policy Optimizer.
En hoe zit het met Machine Learning?
Momenteel is het trendy om over automatisering te praten. Wat ik heb beschreven, is erg nuttig. Er is nog een andere mogelijkheid waar ik over moet vertellen. Dit is de Machine Learning-functionaliteit die is ingebouwd in het Expedition-hulpmiddel, dat hierboven al is genoemd. In deze tool is het mogelijk om regels van uw oude firewall van een andere fabrikant over te zetten. Daarnaast is er de mogelijkheid om bestaande verkeerslogboeken van Palo Alto Networks te analyseren en te suggereren welke regels u kunt opstellen. Dit lijkt op de functionaliteit van Policy Optimizer, maar in Expedition is dit nog verder uitgebreid en krijgt u al een lijst met kant-en-klare regels — u hoeft ze alleen maar goed te keuren.
Om deze functionaliteit te testen, is er een laboratoriumopdracht — we noemen het een testdrive. Deze test kunt u uitvoeren door toegang te krijgen tot virtuele firewalls die medewerkers van Palo Alto Networks in Moskou op uw verzoek zullen opstarten.
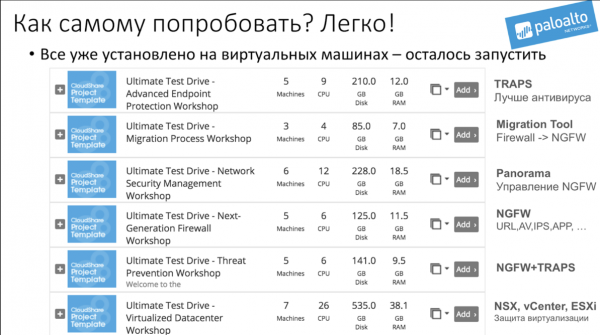
U kunt uw verzoek sturen naar Russia@paloaltonetworks.com en in het verzoek schrijven: ‘Ik wil een UTD maken over het Migratieproces.’
In feite zijn er verschillende versies van laboratoriumopdrachten genaamd Unified Test Drive (UTD) en ze zijn allemaal na uw aanvraag.
Alleen geregistreerde gebruikers kunnen deelnemen aan de enquête. , alstublieft.
Wilt u dat iemand u helpt met het optimaliseren van de regels van uw firewall?
Yes
No
Ik zal het zelf doen
Niemand heeft nog gestemd. Er zijn geen onthoudingen.
Bron: habr.com
