

Hallo, geachte lezers van het Habr! Dit is de bedrijfsblog van het bedrijf . Wij zijn een systeemintegrator en zijn voornamelijk gespecialiseerd in oplossingen voor de beveiliging van IT-infrastructuur (, ) en in systemen voor de analyse van machinegegevens (). We beginnen onze blog met een korte introductie over Check Point-technologieën.
We hebben lang nagedacht over de vraag of we dit artikel moesten schrijven, aangezien er niets nieuws in staat dat niet al op het internet te vinden is. Echter, ondanks de overvloed aan informatie horen we bij het werken met klanten en partners vaak dezelfde vragen. Daarom hebben we besloten een soort introductie te schrijven in de wereld van Check Point-technologieën en de essentie van hun architectuur bloot te leggen. En dat alles in één 'klein' bericht, een snelle excursie, als het ware. We zullen proberen om niet in marketingoorlogen te vervallen, aangezien we geen leverancier zijn, maar gewoon een systeemintegrator (hoewel we Check Point erg waarderen) en we zullen gewoon de belangrijkste punten behandelen zonder ze te vergelijken met andere fabrikanten (zoals Palo Alto, Cisco, Fortinet, enz.). Het artikel is vrij uitgebreid, maar het snijdt een groot deel van de vragen weg tijdens de kennismaking met Check Point. Als je hierin geïnteresseerd bent, welkom onder de knop...
UTM/NGFW
Als we met Check Point beginnen, is het eerste dat we moeten uitleggen wat UTM en NGFW zijn en hoe ze van elkaar verschillen. We zullen dit vrij beknopt doen, zodat het bericht niet te lang wordt (misschien zullen we deze kwestie in de toekomst iets uitgebreider behandelen)
UTM — Unified Threat Management
In het kort, de essentie van UTM is de consolidatie van verschillende beveiligingsmiddelen in één oplossing. Dit betekent alles in één doos of een soort all-inclusive. Wat wordt verstaan onder 'meerdere beveiligingsmiddelen'? De meest voorkomende variant is: een firewall, IPS, proxy (URL-filtering), stroom-virusanalyse, anti-spam, VPN, en zo verder. Al deze middelen worden samengevoegd in het kader van één UTM-oplossing, wat het eenvoudiger maakt op het gebied van integratie, configuratie, administratie en monitoring, en dit heeft op zijn beurt een positief effect op de algehele beveiliging van het netwerk. Toen UTM-oplossingen net verschenen, werden ze uitsluitend voor kleine bedrijven beschouwd, omdat UTM's niet in staat waren om grote hoeveelheden verkeer te verwerken. Dit was om twee redenen:
- Pakketverwerkingsmethode. De eerste versies van UTM-oplossingen verwerkten pakketten opeenvolgend, per “module”. Voorbeeld: eerst wordt het pakket verwerkt door de firewall, vervolgens door de IPS, daarna controleert de Antivirus het en ga zo maar door. Dit soort mechanisme zorgde natuurlijk voor aanzienlijke vertragingen in het verkeer en verbruikte veel systeembronnen (processor, geheugen).
- Zwak “hardwerk”. Zoals eerder vermeld, at de opeenvolgende verwerking van pakketten veel bronnen op en het “hardwerk” van die tijd (1995-2005) kon simpelweg niet omgaan met veel verkeer.
Maar de vooruitgang staat niet stil. Sindsdien zijn de hardwarecapaciteiten aanzienlijk toegenomen en is de verwerking van pakketten veranderd (moet gezegd worden, dat niet alle leveranciers hierin mee zijn gegaan) en stelt nu vrijwel gelijktijdige analyse in meerdere modules (Firewall, IPS, Antivirus enz.) mogelijk. Moderne UTM-oplossingen kunnen tientallen tot zelfs honderden gigabit aan, zelfs in de modus van diepgaande analyse, wat het gebruik ervan in de sector van grote bedrijven of zelfs datacenters mogelijk maakt.
Hieronder staat de beroemde magische vierhoek van Gartner voor UTM-oplossingen van augustus 2016:
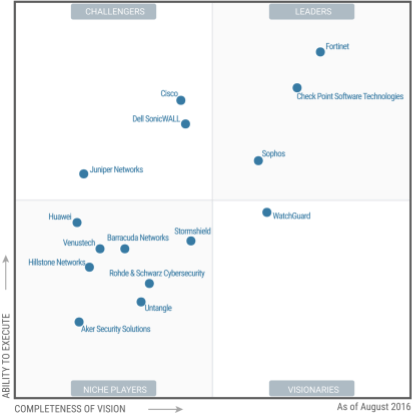
Ik zal deze afbeelding niet uitgebreid toelichten, ik wil alleen zeggen dat de leiders zich in de rechterbovenhoek bevinden.
NGFW — Next Generation Firewall
De naam zegt al genoeg — de next-generation firewall. Dit concept ontstond veel later dan UTM. Het belangrijkste idee van NGFW is diepgaande pakketanalyse (DPI) met behulp van ingebouwde IPS en toegangsbeheer op applicatieniveau (Application Control). In dit geval is IPS precies nodig om in de datastroom bepaalde applicaties te identificeren, wat het mogelijk maakt om deze toe te staan of te blokkeren. Voorbeeld: We kunnen de werking van Skype toestaan, maar het verzenden van bestanden verbieden. We kunnen het gebruik van Torrent of RDP verbieden. Ook webapplicaties worden ondersteund: We kunnen toegang tot VK.com toestaan, maar het spelen van games, berichten of het bekijken van video’s verbieden. In wezen hangt de kwaliteit van NGFW af van het aantal applicaties dat het kan identificeren. Veel mensen denken dat de introductie van het concept NGFW een gewone marketingtruc was, waarop Palo Alto zijn snelle groei begon.
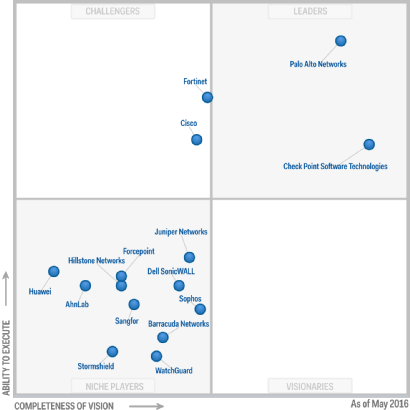
De magische vierhoek van Gartner voor NGFW van mei 2016:
UTM vs NGFW
Een veelgestelde vraag is: wat is beter? Er is geen eenduidig antwoord op deze vraag. Dit geldt vooral als we rekening houden met het feit dat vrijwel alle moderne UTM-oplossingen NGFW-functionaliteit bevatten en de meeste NGFW's functies hebben die typisch zijn voor UTM (Antivirus, VPN, Anti-Bot, enz.). Zoals altijd ligt de duivel in de details, daarom moet je eerst bepalen wat je specifiek nodig hebt en je budget vaststellen. Op basis van deze overwegingen kun je enkele opties kiezen. En deze moeten zeker worden getest, zonder de marketingmaterialen te geloven.
Wij zullen in het kader van een aantal artikelen proberen te vertellen over Check Point, hoe je het kunt uitproberen en wat je in principe kunt proberen (bijna alle functionaliteiten).
Drie entiteiten van Check Point
Bij het werken met Check Point kom je onvermijdelijk drie componenten van dit product tegen:
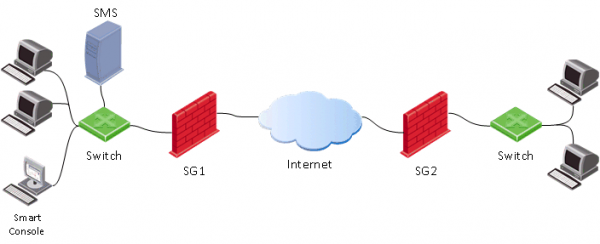
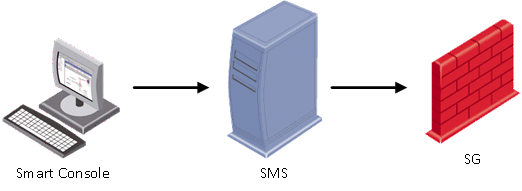
- Security Gateway (SG) — de daadwerkelijke beveiligingsgateway, die meestal op de netwerkperimeter wordt geplaatst en de functies van een firewall, stoom-antispyware, anti-bot, IPS, enz. vervult.
- Security Management Server (SMS) — de server voor het beheer van gateways. Bijna alle instellingen op de gateway (SG) worden uitgevoerd via deze server. SMS kan ook fungeren als logserver en deze opnemen in het ingebouwde systeem voor het analyseren en correlateren van evenementen — Smart Event (vergelijkbaar met SIEM voor Check Point), maar daarover straks meer. SMS wordt gebruikt voor het gecentraliseerd beheren van meerdere gateways (het aantal gateways hangt af van het model van SMS of van de licentie), maar je bent verplicht deze te gebruiken, zelfs als je slechts één gateway hebt. Het is vermeldenswaard dat Check Point een van de eersten was die zo'n gecentraliseerd beheersysteem invoerde, dat al jarenlang wordt erkend als de "gouden standaard" in de rapporten van Gartner. Er is zelfs een grap: "Als Cisco een normaal beheersysteem had gehad, zou Check Point nooit zijn ontstaan."
- Smart Console — de clientconsole voor verbinding met de beheerserver (SMS). Deze wordt doorgaans op de computer van de beheerder geïnstalleerd. Via deze console worden alle wijzigingen op de beheerserver aangebracht, waarna de instellingen op de beveiligingsgateways kunnen worden toegepast (Install Policy).

Het besturingssysteem van Check Point
Als we het over het besturingssysteem van Check Point hebben, kunnen we onmiddellijk aan drie denken: IPSO, SPLAT en GAIA.
- IPSO — het besturingssysteem van Ipsilon Networks, dat eigendom was van Nokia. In 2009 heeft Check Point dit bedrijf overgenomen. Het wordt niet meer verder ontwikkeld.
- SPLAT — een eigen ontwikkeling van Check Point, gebaseerd op de RedHat-kernel. Het wordt niet meer verder ontwikkeld.
- Gaia — het actuele besturingssysteem van Check Point, ontstaan uit de fusie van IPSO en SPLAT, dat al het beste samenbracht. Het is in 2012 geïntroduceerd en wordt actief verder ontwikkeld.
Als we het over Gaia hebben, moeten we vermelden dat de meest wijdverspreide versie op dit moment R77.30 is. Onlangs is versie R80 verschenen, die aanzienlijk verschilt van de vorige versie (zowel qua functionaliteit als beheer). We zullen een aparte post wijden aan die verschillen. Een ander belangrijk punt is dat op dit moment alleen versie R77.10 een FSTEK-certificaat heeft en versie R77.30 momenteel in certificering is.
Uitvoeringen (Check Point Appliance, Virtuele machine, OpenServer)
Er is niets verrassends aan; net als veel andere leveranciers heeft Check Point verschillende productvarianten:
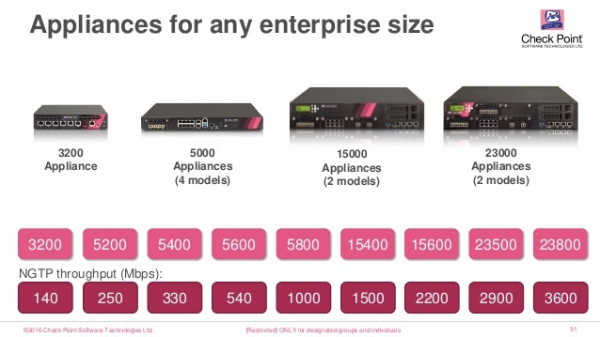
- Appliance — een hardware-apparaat, oftewel hun eigen ‘hardware’. Er zijn vele modellen, die verschillen in prestaties, functionaliteit en uitvoering (er zijn opties voor industriële netwerken).

- Virtuele Machine — de virtuele machine van Check Point met het besturingssysteem Gaia. Ondersteunt hypervisors zoals ESXi, Hyper-V, KVM. Licenties zijn gebaseerd op het aantal processorkernen.
- OpenServer — installatie van Gaia direct op de server als het primaire besturingssysteem (de zogenaamde 'Bare metal'). Alleen bepaalde ‘hardware’ wordt ondersteund. Er zijn aanbevelingen voor deze hardware die moeten worden opgevolgd, anders kunnen er problemen met stuurprogramma's optreden en kan technische ondersteuning u mogelijk weigeren.
Implementatieopties (Distributed of Standalone)
We hebben eerder al besproken wat een gateway (SG) en een beheerserver (SMS) zijn. Laten we nu de opties voor hun implementatie bespreken. Er zijn twee hoofdmethoden:
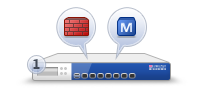
- Standalone (SG+SMS) — een optie waarbij zowel de gateway als de beheerserver worden geïnstalleerd binnen één apparaat (of virtuele machine).

Deze optie is geschikt wanneer u slechts één gateway heeft die weinig gebruikersverkeer verwerkt. Deze optie is het meest kosteneffectief, omdat er geen behoefte is aan het kopen van een beheerderserver (SMS). Echter, bij een serieuze belasting van de gateway kunt u tegen een 'trage' beheersysteem aanlopen. Daarom is het raadzaam om voorafgaand aan het kiezen van een standalone oplossing, advies in te winnen of zelfs deze optie te testen. - GedISTRIBUTEERD — de beheerderserver wordt apart van de gateway geïnstalleerd.

De optimale optie qua gebruiksgemak en prestaties. Dit wordt gebruikt wanneer u meerdere gateways tegelijk moet beheren, bijvoorbeeld een centrale en filiaal gateways. In dit geval is de aanschaf van een beheerderserver (SMS) nodig, die ook kan komen in de vorm van een appliance (hardware) of virtuele machine.
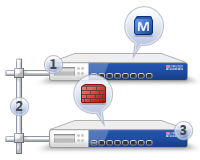
Zoals ik hierboven al zei, heeft Check Point een eigen SIEM-systeem — Smart Event. U kunt het alleen gebruiken in het geval van een gedistribueerde installatie.
Werking modes (Bridge, Routed)
De beveiligingsgateway (SG) kan in twee hoofdfunctiemodi werken:
- Routed — de meest voorkomende optie. In dit geval fungeert de gateway als een L3-apparaat en routert het verkeer via zichzelf, dat wil zeggen, Check Point is de standaardgateway voor het beveiligde netwerk.
- Bridge — transparante modus. In dit geval wordt de gateway ingesteld als een gewone 'brug' en laat het verkeer op niveau twee (OSI) erdoorheen. Deze optie wordt meestal toegepast wanneer er geen mogelijkheid (of wens) is om de bestaande infrastructuur te wijzigen. U hoeft praktisch geen wijzigingen aan te brengen in de netwerktopologie en hoeft niet na te denken over het wijzigen van de IP-adressering.
Ik wil benadrukken dat er in de Bridge-modus enkele beperkingen zijn qua functionaliteit, daarom adviseren wij als integrator al onze klanten om de Routed-modus te gebruiken, natuurlijk als dat mogelijk is.
Softwareblades (Check Point Software Blades)
We zijn aangekomen bij misschien wel het belangrijkste onderwerp van Check Point, dat de meeste vragen bij klanten oproept. Wat zijn deze 'softwareblades'? Met blades worden bepaalde functies van Check Point aangeduid.
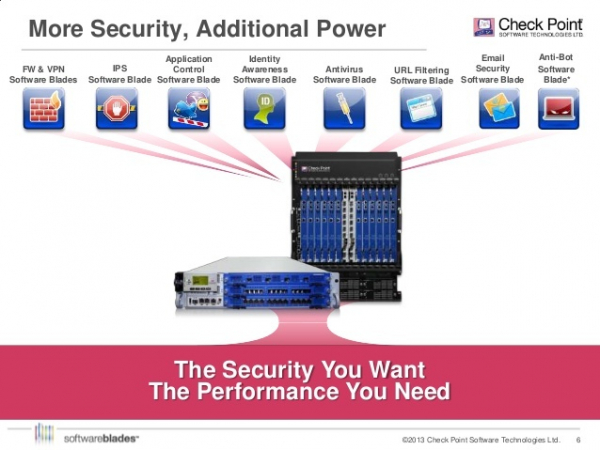
Deze functies kunnen in- of uitgeschakeld worden, afhankelijk van de behoeften. Daarbij zijn er blades die uitsluitend op de gateway (Netwerkbeveiliging) en enkel op de beheerderserver (Beheer) worden geactiveerd. In de onderstaande afbeeldingen worden voorbeelden voor beide gevallen weergegeven:
1) Voor Netwerkbeveiliging (gateway functionaliteit)
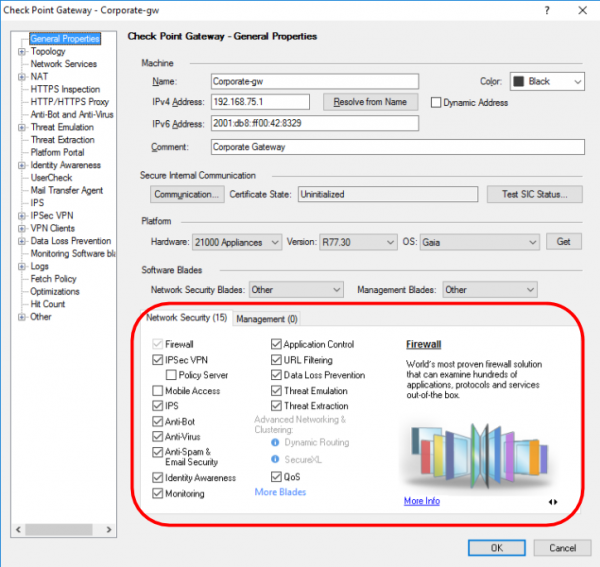
Een korte beschrijving, aangezien elke blade een apart artikel verdient.
- Firewall — functionaliteit van de firewall;
- IPSec VPN — opbouw van private virtuele netwerken;
- Mobiele Toegang — externe toegang vanaf mobiele apparaten;
- IPS — inbraakpreventiesysteem;
- Anti-Bot — bescherming tegen botnetwerken;
- AntiVirus — streaming antivirus;
- AntiSpam & E-mailbeveiliging — bescherming van bedrijfs-e-mail;
- Identiteitsbewustzijn — integratie met Active Directory dienst;
- Monitoring — monitoring van vrijwel alle parameters van de gateway (load, bandbreedte, VPN-status, enz.)
- Toepassingscontrole — firewall van de applicatielaag (NGFW-functionaliteit);
- URL-filtering — webbeveiliging (+proxyfunctionaliteit);
- Gegevensverliespreventie — bescherming tegen gegevenslekken (DLP);
- Bedreigingsemulatie — sandbox-technologie (SandBox);
- Bedreigingsextractie — technologie voor het opschonen van bestanden;
- QoS — verkeerprioritering.
Binnenkort zullen we de blades Bedreigingsemulatie en Bedreigingsextractie in detail bespreken, ik ben er zeker van dat het interessant zal zijn.
2) Voor Beheer (functionaliteit van de beheerserver)
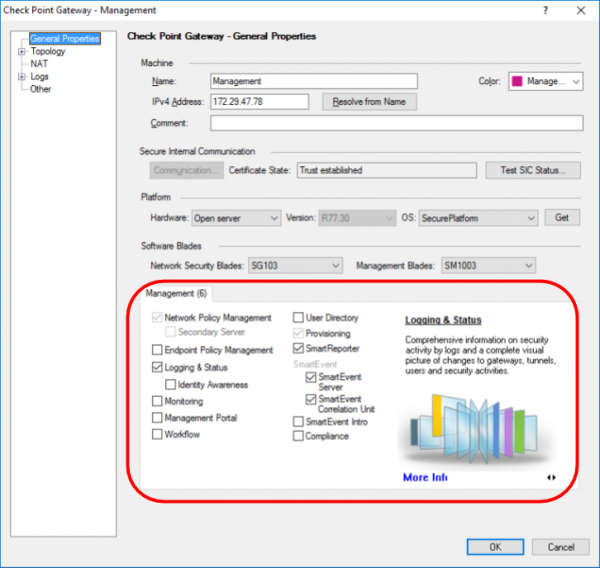
- Beheer van Netwerkbeleid — gecentraliseerd beheer van beleid;
- Beheer van Eindpuntbeleid — gecentraliseerd beheer van Check Point-agenten (ja, Check Point produceert oplossingen niet alleen voor netwerkbeveiliging, maar ook voor beveiliging van werkstations (PC's) en smartphones);
- Logging & Status — gecentraliseerde verzameling en verwerking van logs;
- Beheerportaal — beheersbeveiliging vanuit de browser;
- Workflow — controle over beleidswijzigingen, audit van wijzigingen, enz.;
- Gebruikersdirectory — integratie met LDAP;
- Provisioning — automatisering van gatewaybeheer;
- Slimme Rapportage — rapportagesysteem;
- Slimme Evenementen — analyse en correlatie van gebeurtenissen (SIEM);
- Naleving — automatische controle van instellingen en het geven van aanbevelingen.
We zullen de licentiekwesties nu niet in detail bespreken, om het artikel niet te verlengen en de lezer niet te verwarren. Het is waarschijnlijker dat we dit in een apart bericht zullen behandelen.
De architectuur van de blades stelt ons in staat alleen de echt noodzakelijke functies te gebruiken, wat invloed heeft op het budget van de oplossing en de algehele prestaties van het apparaat. Het is logisch dat hoe meer blades je activeert, hoe minder verkeer je kunt 'doorlaten'. Daarom wordt bij elk model van Check Point de volgende prestatietabel meegeleverd (we hebben de kenmerken van model 5400 als voorbeeld genomen):
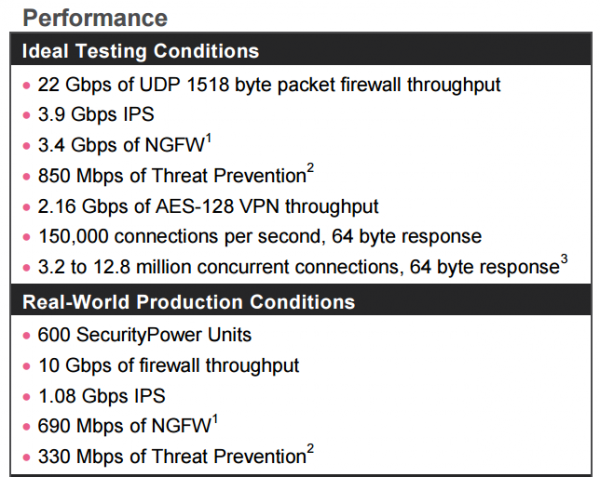
Zoals u hier kunt zien, worden er twee categorieën tests gepresenteerd: op synthetisch verkeer en op echt — gemengd verkeer. Over het algemeen is Check Point simpelweg verplicht om synthetische tests te publiceren, aangezien sommige leveranciers dergelijke tests als standaard gebruiken en de prestaties van hun oplossingen op echt verkeer niet onderzoeken (of dergelijke gegevens opzettelijk verbergen vanwege hun onvoldoendheid).
Bij elk type test kunt u verschillende varianten opmerken:
- test alleen voor Firewall;
- test Firewall+IPS;
- test Firewall+IPS+NGFW (Toepassingscontrole);
- test Firewall+Toepassingscontrole+URL Filtering+IPS+Antivirus+Anti-Bot+SandBlast (sandbox)
Let goed op deze parameters bij het kiezen van uw oplossing, of neem contact op voor .
Ik denk dat we hiermee het inleidende artikel over Check Point-technologieën kunnen afsluiten. Vervolgens zullen we bekijken hoe we Check Point kunnen testen en hoe we moderne bedreigingen voor informatiebeveiliging (virussen, phishing, ransomware, zero-day) kunnen bestrijden.
P.S. Een belangrijk punt. Ondanks de buitenlandse (Israëlische) herkomst, heeft de oplossing een certificatie in de Russische Federatie bij toezichthoudende instanties, wat automatisch hun aanwezigheid in overheidsinstellingen legaliseert (opmerking by ).
Alleen geregistreerde gebruikers kunnen deelnemen aan de enquête. , alstublieft.
Welke UTM/NGFW middelen gebruikt u?
Check Point
Cisco Firepower
Fortinet
Palo Alto
Sophos
Dell SonicWALL
Huawei
WatchGuard
Juniper
UserGate
Traffic inspector
Rubicon
Ideco
OpenSource oplossing
Anders
Er hebben 134 gebruikers gestemd. 78 gebruikers hebben zich onthouden.
Bron: habr.com
