

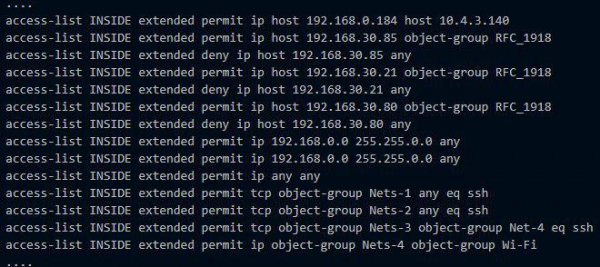
Als je de configuratie van een firewall bekijkt, zie je waarschijnlijk een lijst met veel IP-adressen, poorten, protocollen en subnetten. Dit is hoe netwerksbeveiligingsbeleid traditioneel wordt geïmplementeerd om gebruikers toegang te geven tot middelen. Eerst probeert men de orde in de configuratie te behouden, maar daarna beginnen medewerkers van afdeling naar afdeling te verhuizen, vermenigvuldigen servers en veranderen hun rollen, ontstaan toegangspunten voor verschillende projecten op plaatsen waar dat normaal niet kan, en zo ontstaan er honderden onbekende paden.
Bij sommige regels staan, als je geluk hebt, opmerkingen zoals "Vasja vroeg om dit te doen" of "Dit is een toegang tot de DMZ". De netwerkbeheerder vertrekt en alles wordt helemaal onduidelijk. Daarna besloot iemand de configuratie van Vasja op te schonen, en viel SAP omdat Vasja ooit deze toegang vroeg voor de werking van de productie-SAP.
Vandaag zal ik je vertellen over de oplossing VMware NSX, die helpt om beleid voor netwerkinteractie en beveiliging gericht toe te passen zonder verwarring in firewallconfiguraties. Ik zal laten zien welke nieuwe functies zijn toegevoegd in vergelijking met wat er eerder bij VMware in dit gebied was.
VMware NSX is een platform voor virtualisatie en beveiliging van netwerkdiensten. NSX lost problemen op met routing, switching, load balancing, firewall en heeft veel andere interessante mogelijkheden.
NSX is de opvolger van VMware's eigen product vCloud Networking and Security (vCNS) en de overgenomen Nicira NVP.
Van vCNS naar NSX
Vroeger had de klant in de cloud, gebouwd op VMware vCloud, een aparte virtuele machine vCNS vShield Edge. Dit fungeerde als een grensgateway, waar vele netwerkfuncties konden worden ingesteld: NAT, DHCP, Firewall, VPN, load balancer, enz. vShield Edge beperkte de interactie van de virtuele machine met de externe wereld volgens de regels die in de Firewall en NAT waren vastgelegd. Binnen het netwerk communiceerden virtuele machines vrij met elkaar binnen subnetten. Als je echt verkeer wilt scheiden en beheersen, kun je een apart netwerk maken voor specifieke delen van toepassingen (verschillende virtuele machines) en de overeenkomstige regels voor hun netwerkinteractie in de firewall vastleggen. Maar dit is tijdrovend, moeilijk en oninteressant, vooral wanneer je meerdere tientallen virtuele machines hebt.
Met NSX heeft VMware het concept van microsegmentatie geïmplementeerd met behulp van een distributed firewall, ingebouwd in de hypervisorkernel. Beveiligings- en netwerkbeleid voor niet alleen IP- en MAC-adressen, maar ook voor andere objecten zoals virtuele machines en applicaties, worden hierin vastgelegd. Als NSX binnen een organisatie is uitgerold, kunnen dergelijke objecten een gebruiker of groep gebruikers uit Active Directory zijn. Elk van deze objecten wordt een microsegment in zijn eigen beveiligingscontour, in het juiste subnet, met zijn eigen gezellige DMZ :),
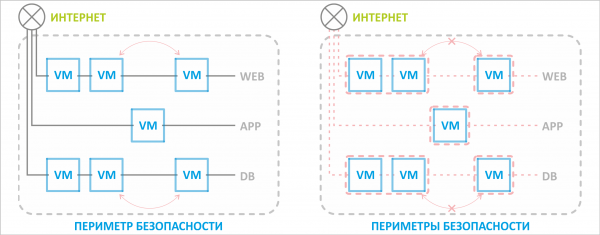
Voorheen was er één beveiligingsperimeter voor de hele resourcepool, die werd beschermd door een rand-switch, maar met NSX kun je zelfs binnen één netwerk een afzonderlijke virtuele machine afschermen van ongewenste interacties.
Beveiligings- en netwerkbeleid passen zich aan als het object naar een ander netwerk verhuist. Bijvoorbeeld, als we een database-machine naar een ander netwerksegment of zelfs naar een andere verbonden virtuele datacenter verplaatsen, blijven de regels die voor deze virtuele machine zijn vastgelegd van kracht, ongeacht de nieuwe locatie. De application server kan nog steeds met de database communiceren.
De oude randgateway vCNS vShield Edge is vervangen door NSX Edge. Dit heeft de gehele gentleman's set van de oude Edge plus enkele nieuwe nuttige functies. Daarover gaat het de volgende keer.
Wat is nieuw in NSX Edge?
De functionaliteit van NSX Edge is afhankelijk van NSX. Er zijn in totaal vijf: Standard, Professional, Advanced, Enterprise, Plus Remote Branch Office. Alle nieuwe en interessante functies zijn alleen beschikbaar vanaf Advanced. Inclusief de nieuwe interface, die tot de volledige overstap van vCloud naar HTML5 (VMware belooft de zomer van 2019) in een nieuw tabblad wordt geopend.
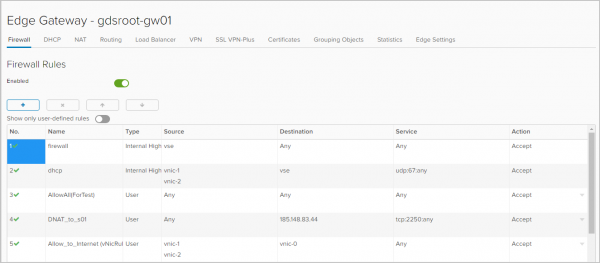
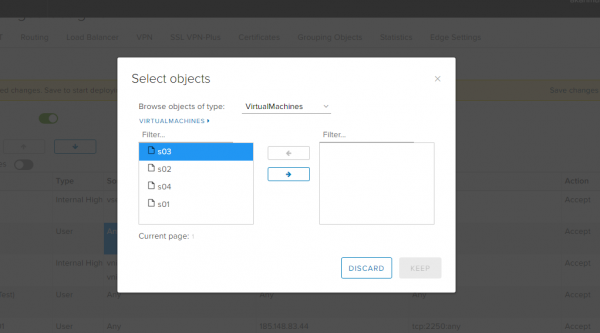
Firewall. Als objecten voor het toepassen van regels kunnen IP-adressen, netwerken, gateway-interfaces en virtuele machines worden gekozen.
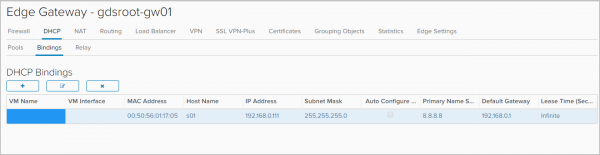
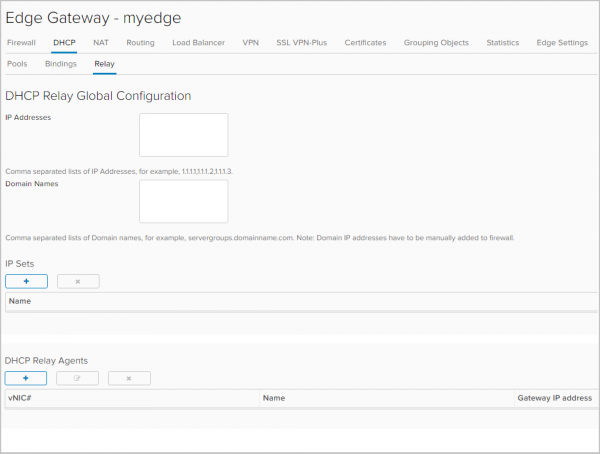
DHCP. Naast het instellen van het bereik van IP-adressen die automatisch aan de virtuele machines in dit netwerk worden toegewezen, zijn de functies in NSX Edge beschikbaar geworden. Binding en Relay.
In het tabblad Bindings je kunt het MAC-adres van de virtuele machine aan het IP-adres koppelen, als het nodig is dat het IP-adres niet verandert. Belangrijk is dat dit IP-adres niet in de DHCP Pool is.
In het tabblad Relay DHCP-berichten worden doorgestuurd naar DHCP-servers buiten uw organisatie in vCloud Director, inclusief de DHCP-servers van de fysieke infrastructuur.
Routing. Bij vShield Edge was alleen statische routing configureerbaar. Hier is dynamische routing toegevoegd met ondersteuning voor de protocollen OSPF en BGP. Ook zijn ECSM-instellingen (Actief-actief) beschikbaar gekomen, wat betekent dat ook actieve-actieve failover naar fysieke routers mogelijk is.
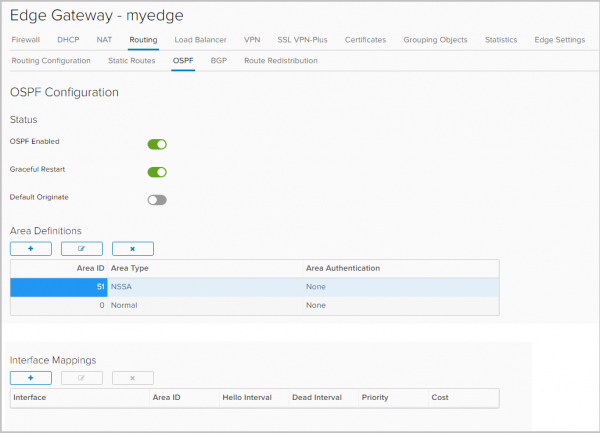
Instellen van OSPF
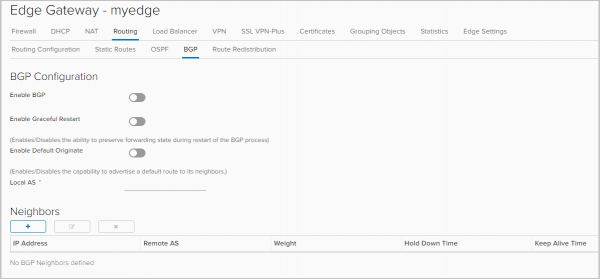
BGP-configuratie
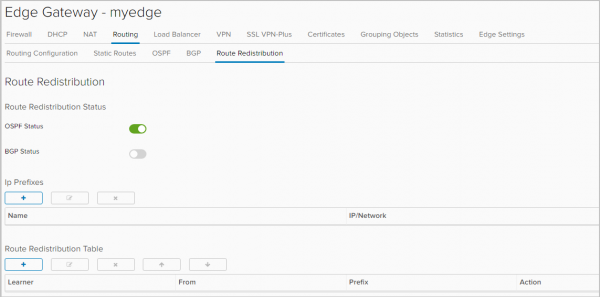
Een andere nieuwigheid is het instellen van route-overdracht tussen verschillende protocollen.
route-herverdeling.
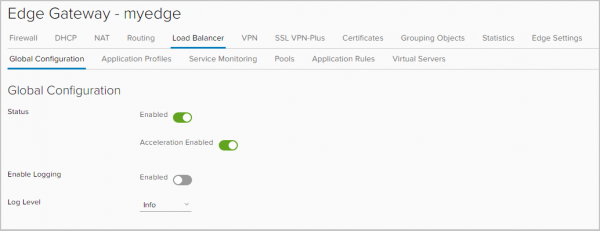
L4/L7 Load Balancer. X-Forwarded-For is nu beschikbaar voor de HTTP-header. Zonder dit was iedereen in de war. Bijvoorbeeld, u heeft een website die u balanceert. Zonder deze header te passeren werkt alles, maar in de statistieken van de webserver zag u niet de IP-adressen van de bezoekers, maar het IP-adres van de load balancer. Nu is alles correct.
Ook in het tabblad Application Rules kunnen nu scripts worden toegevoegd die direct de traffic balancing beheren.
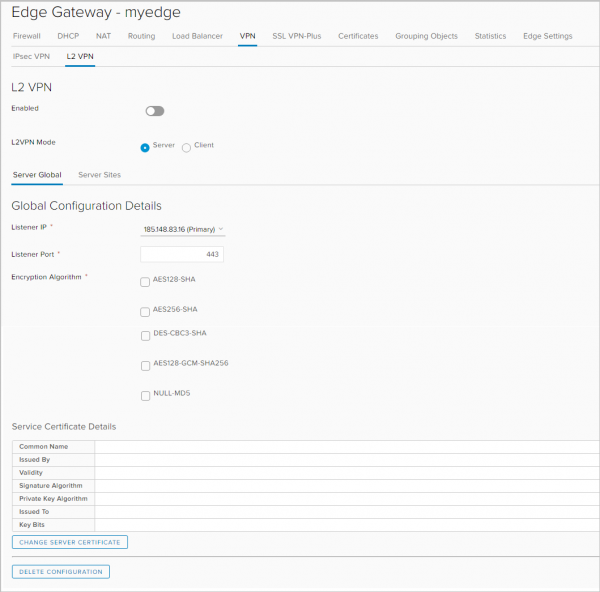
VPN. Naast IPSec VPN ondersteunt NSX Edge:
- L2 VPN, waarmee netwerken kunnen worden uitgestrekt tussen geografisch verspreide locaties. Deze VPN is bijvoorbeeld nodig zodat een virtuele machine bij een verhuizing naar een andere locatie in hetzelfde subnet blijft en zijn IP-adres behoudt.
- SSL VPN Plus, waarmee gebruikers op afstand verbinding kunnen maken met het bedrijfsnetwerk. Dit was een functie op het niveau van vSphere, maar nu is het nieuw voor vCloud Director.
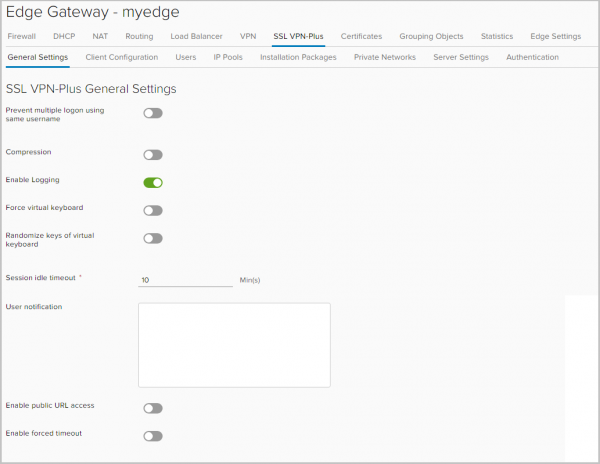
SSL-certificaten. Op NSX Edge kunnen nu certificaten worden geplaatst. Dit is opnieuw de vraag wie een load balancer zonder certificaat voor https nodig had.
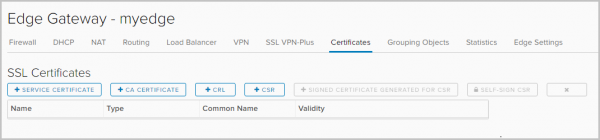
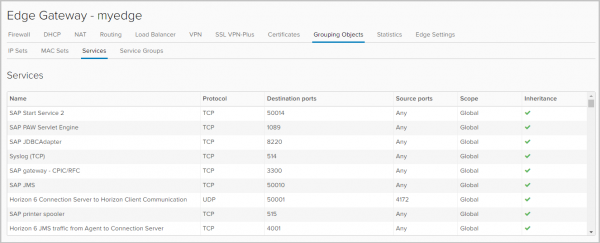
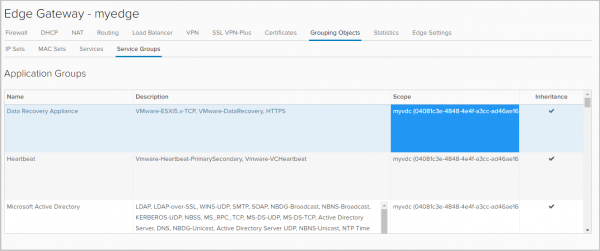
Groepen objecten. In dit tabblad worden groepen objecten ingesteld waarvoor bepaalde netwerkinteractie regels zullen gelden, bijvoorbeeld firewallregels.
Deze objecten kunnen IP- en MAC-adressen zijn.
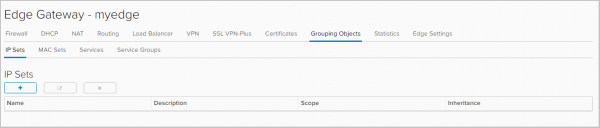
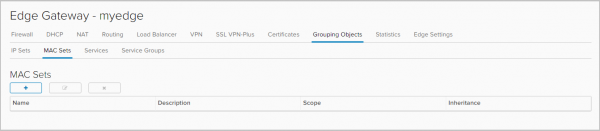
Hier staat ook een lijst van services (protocol-poort combinatie) en applicaties die kunnen worden gebruikt bij het opstellen van firewallregels. Nieuwe services en applicaties kunnen alleen worden toegevoegd door de beheerder van het vCD-portaal.
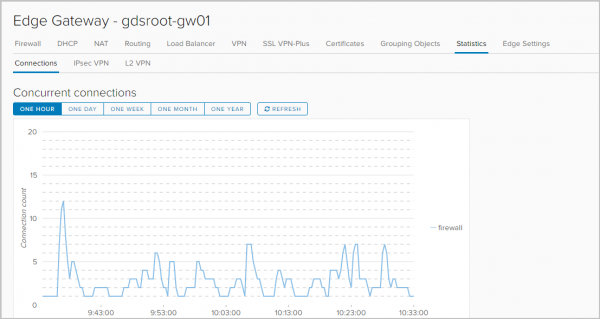
Statistieken. Statistieken voor verbindingen: het verkeer dat door de gateway, firewall en load balancer gaat.
Status en statistieken voor elke IPSEC VPN- en L2 VPN-tunnel.
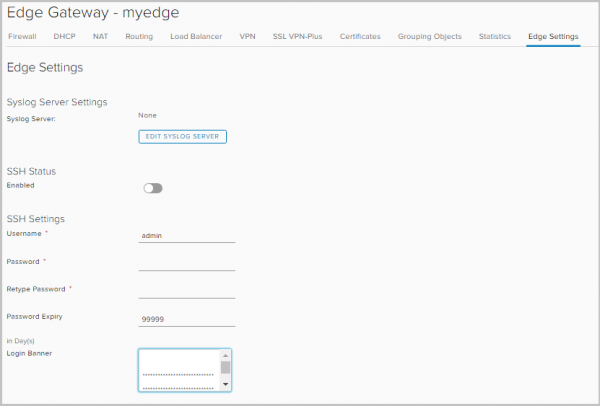
Logging. In het tabblad Edge-instellingen kunt u de server voor het registreren van logs instellen. Logging werkt voor DNAT/SNAT, DHCP, firewall, routering, load balancer, IPsec VPN, SSL VPN Plus.
Voor elk object/service zijn de volgende soorten meldingen beschikbaar:
— Debug
— Alert
— Critical
— Error
— Warning
— Notice
— Info
Afmetingen NSX Edge
Afhankelijk van de taken en volumes kan VMware NSX Edge van de volgende afmetingen maken:
NSX Edge
(Compact)
NSX Edge
(Large)
NSX Edge
(Quad-Large)
NSX Edge
(X-Large)
vCPU
1
2
4
6
Geheugen
512MB
1GB
1GB
8GB
Schijf
512MB
512MB
512MB
4,5GB + 4GB
Toewijzing
Één
applicatie, test-
datacenter
Klein
of gemiddeld
datacenter
Belast
firewall
Load Balancing
belasting op niveau L7
Hieronder in de tabel – werkmetrics van netwerkdiensten afhankelijk van de grootte van NSX Edge.
NSX Edge
(Compact)
NSX Edge
(Large)
NSX Edge
(Quad-Large)
NSX Edge
(X-Large)
Interfaces
10
10
10
10
Subinterfaces (Trunk)
200
200
200
200
NAT-regels
2,048
4,096
4,096
8,192
ARP-ingangen
Tot overschrijven
1,024
2,048
2,048
2,048
FW-regels
2000
2000
2000
2000
FW-prestaties
3Gbps
9,7Gbps
9,7Gbps
9,7Gbps
DHCP-pools
20,000
20,000
20,000
20,000
ECMP-paden
8
8
8
8
Statische routes
2,048
2,048
2,048
2,048
LB-pools
64
64
64
1,024
LB Virtuele servers
64
64
64
1,024
LB-server/pool
32
32
32
32
LB gezondheidscontroles
320
320
320
3,072
LB toepassingsregels
4,096
4,096
4,096
4,096
L2VPN-clients Hub naar Spoke
5
5
5
5
L2VPN-netwerken per client/server
200
200
200
200
IPSec-tunnels
512
1,600
4,096
6,000
SSLVPN-tunnels
50
100
100
1,000
SSLVPN-private netwerken
16
16
16
16
Gelijktijdige sessies
64,000
1,000,000
1,000,000
1,000,000
Sessies/seconde
8,000
50,000
50,000
50,000
LB-throughput L7-proxy)
2,2Gbps
2,2Gbps
3Gbps
LB-throughput L4-modus)
6Gbps
6Gbps
6Gbps
LB-verbindingen/s (L7-proxy)
46,000
50,000
50,000
LB-gelijktijdige verbindingen (L7-proxy)
8,000
60,000
60,000
LB-verbindingen/s (L4-modus)
50,000
50,000
50,000
LB-gelijktijdige verbindingen (L4-modus)
600,000
1,000,000
1,000,000
BGP-routes
20,000
50,000
250,000
250,000
BGP-buren
10
20
100
100
BGP-routes herverdeeld
Geen limiet
Geen limiet
Geen limiet
Geen limiet
OSPF-routes
20,000
50,000
100,000
100,000
OSPF LSA-ingangen Max 750 Type-1
20,000
50,000
100,000
100,000
OSPF-verbindingen
10
20
40
40
OSPF-routes herverdeeld
2000
5000
20,000
20,000
Totaal aantal routes
20,000
50,000
250,000
250,000
→
Uit de tabel blijkt dat load balancing op NSX Edge voor productie-scenario's aanbevolen wordt vanaf de grootte Large.
Dat was het voor vandaag. In de volgende delen ga ik gedetailleerd in op de configuratie van elke netwerkdienst van NSX Edge.
Bron: habr.com
