

Het controleren van alle informatie die binnen de organisatie circuleert, is een van de belangrijkste taken bij de praktische uitvoering van organisatorische en beleidsdocumenten (informatiebeveiligingsbeleid en andere interne documenten op lagere niveaus) van de organisatie.
Systemen voor het voorkomen van lekken van vertrouwelijke informatie uit informatiesystemen (Data Leak Prevention, DLP) zijn grotendeels in staat om dit probleem op te lossen.
Op de huidige markt zijn er voldoende varianten van deze systemen, zoals: SearchInform DLP, Infowatch Traffic Monitor DLP, Zecurion DLP, Symantec DLP en anderen. Maar vandaag gaat dit artikel over het product van het bedrijf OOО 'SЁрчИнформ'.
Het informatiebeveiligingscontour van SearchInform (KIB SЁрчИнформ) is een serieus en flexibel instelbaar softwarepakket, dat door zijn functionaliteit en uitgebreide analytische tools een sterke concurrentie biedt aan andere bedrijven in dit vakgebied. Maar zoals bij alle producten heeft KIB SЁрчИнформ een van de tekortkomingen, waarover we nu zullen spreken.
Figuur 1 - Logo van KIB SЁрчИнформ
In KIB SЁрчИнформ is een van de bronnen voor het verzamelen van informatie de agent (Windows/Linux). De agent voor Windows, net als die voor Linux, heeft een modulaire informatiesysteem, waarbij modules indien nodig worden in- of uitgeschakeld. We zullen de module Apparaat (controle van externe apparaten, netwerken, processen, enz.) bekijken. Een demoversie van dit product kan officieel worden verkregen via de website van de ontwikkelaar (met volledige functionaliteit). Verdere stappen worden uitgevoerd met behulp van de verkregen licentiecode - versie van het programma EndPointController 5.51.0.9 (versie agent 5.51.0.9).
Het belangrijkste probleem bij het functioneren van deze module is het encryptie-algoritme voor informatie op externe verwijderbare apparaten. Laten we het principe van het encryptie-algoritme in KIB SЁрчИнформ bekijken.
Installeer de agent op de werkstation en stel voor het werk de controle van externe apparaten (module Apparaat) in onder het onderdeel 'Netwerkomgeving' van EndPointController 5.51.0.9
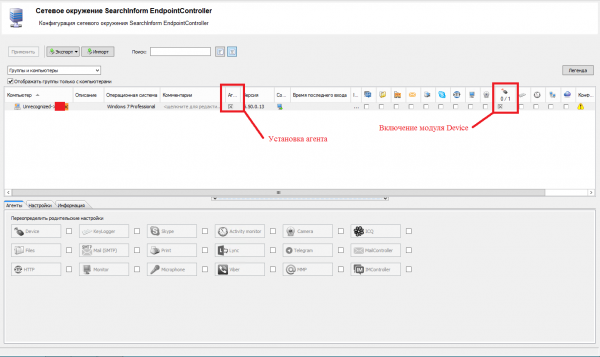
Figuur 2 - Installatie en inschakeling van de module
We configure the encryption settings in the Device module under the 'Encryption' tab: we generate a key and enable encryption for all storage devices (it is possible to enable encryption only for certain information carriers).
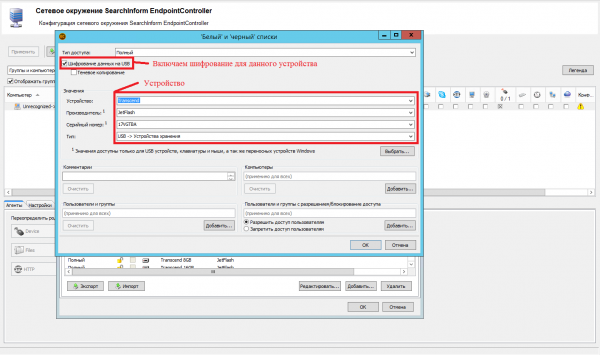
Afbeelding 3 – Instelling van de witte lijst
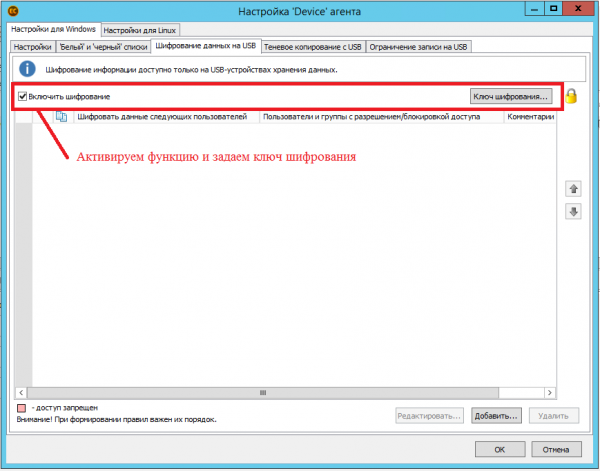
Afbeelding 4 – Encryptieconfiguratie
We gaan nu het encryptie-algoritme van dit product bekijken. We kopiëren de bestanden 'Install.exe' en 'Basisprincipes van het recht.rtf' van de gecontroleerde werkstation 'WINOC' naar een externe verwisselbare schijf 'Verwisselbare schijf (E:)'. Zoals te zien is in afbeelding 5, zijn er in de verborgen map 'Systeemvolume-informatie' de objecten 'Install.exe' en 'Basisprincipes van het recht.rtf' aangemaakt. Dit betekent dat de map 'Systeemvolume-informatie' een lijst van versleutelde objecten op de verwisselbare schijf bevat.
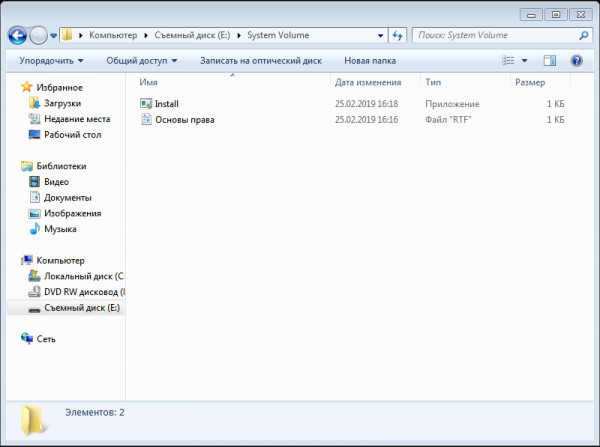
Afbeelding 5 – map 'Systeemvolume-informatie'
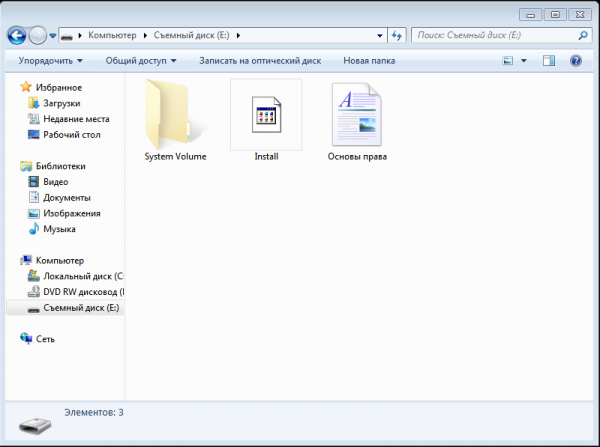
Afbeelding 6 – Hoofdmappen van de verwisselbare gegevensdrager
Zoals bekend zijn er drie aspecten waarop informatiebeveiliging is gebaseerd – integriteit, beschikbaarheid en vertrouwelijkheid. Deze aspecten worden ondermijnd door het gebruik van deze encryptiebenadering, omdat de systeeminformatie over het feit of een object is versleuteld of niet, in de kop van het object zelf moet staan.
Bij de huidige opzet van het algoritme zijn er mogelijkheden voor willekeurige modificatie/verwijdering van objecten in de map 'Systeemvolume-informatie' op de verwisselbare schijf, met het risico van verlies van de oorspronkelijke versleutelde objecten, evenals modificatie van de objecten zelf op onbeheerde stations (bijvoorbeeld: het hernoemen van het object 'Install.exe' met het netwerkpad 'E:Install.exe' op een computer zonder agent, terwijl het infobestand van het product KIB Searchinform in de map 'Systeemvolume-informatie' 'Install.exe' met het netwerkpad 'E:Systeemvolume-informatieInstall.exe' onveranderd blijft, omdat er geen agent is die de metadata wijzigt, waardoor het openen van dit bestand onmogelijk wordt).
Laten we hopen dat de ontwikkelaar deze tekortkoming in de encryptiefunctie van verwisselbare gegevensdragers in het KIB Searchinform-product in overweging neemt en het algoritme aanpast.
Bron: habr.com
