

Elke overstap naar een nieuwere standaard van mobiele communicatie betekent niet alleen een verhoging van de datasnelheid, maar maakt ook de verbinding betrouwbaarder en beter beschermd tegen ongeoorloofde toegang. Hiervoor worden kwetsbaarheden uit eerdere protocollen gebruikt en nieuwe beveiligingsmethoden toegepast. In dit opzicht belooft de verbinding via het 5G-protocol betrouwbaarder te zijn dan die met het 4G (LTE) protocol, wat echter de mogelijkheid van toekomstige kwetsbaarheden in '5G' niet uitsluit. Evenzo heeft jaren van gebruik van 4G dit protocol niet vrijgesteld van de ontdekking van vele nieuwe kwetsbaarheden. Een recent voorbeeld ter ondersteuning van deze stelling is een onderzoek van Zuid-Koreaanse beveiligingsspecialisten, die 36 nieuwe gevaarlijke kwetsbaarheden in het 4G-protocol hebben ontdekt.
Specialisten van het Korea Advanced Institute of Science and Technology (KAIST) hebben dezelfde methode toegepast voor het zoeken naar kwetsbaarheden in het (netwerk) LTE-protocol, die wordt gebruikt bij het zoeken naar probleemoplossingen in pc-software en servers. Dit is de zogenaamde fuzzing-methode, waarbij het systeem wordt aangevallen (belast) met een reeks onjuiste, onverwachte of willekeurige gegevens. Na de belasting wordt de respons van het systeem bestudeerd en worden verdediging- of aanvalsscenario's ontwikkeld. Dit werk kan in een halfautomatische modus worden uitgevoerd, waarbij het systeem het proces van gegevensoverdracht en -ontvangst beheert, terwijl de aanvalsscenario's en de analyse van de verkregen gegevens handmatig worden opgesteld. Bijvoorbeeld, de specialisten van KAIST hebben een tool genaamd LTEFuzz ontwikkeld voor het testen van de beveiliging van het LTE-protocol en het zoeken naar kwetsbaarheden, maar beloven deze niet openbaar te maken, maar alleen door te geven aan apparatuurfabrikanten en telecomoperatoren.
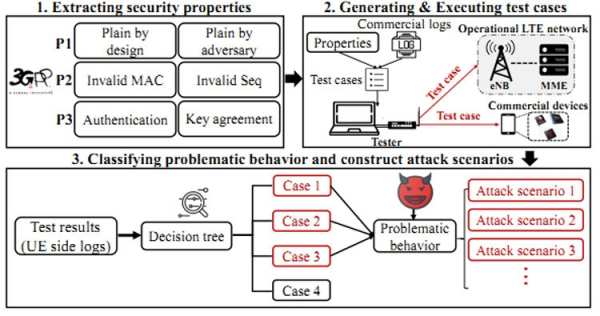
Met LTEFuzz zijn meer dan 50 kwetsbaarheden ontdekt, waarvan 36 volledig nieuw zijn. De methode heeft 15 al bekende kwetsbaarheden blootgelegd, wat de juistheid van de gekozen technologie bevestigde (als ze bekend zijn, waarom zijn ze dan niet verholpen?). De tests werden uitgevoerd in de netwerken van twee niet-genoemde aanbieders en in samenwerking met hen, zodat gewone gebruikers niet zijn benadeeld. Er zijn veel interessante bevindingen gedaan. Het was mogelijk om abonnees af te luisteren, gegevens tijdens de uitwisseling tussen basisstations en apparaten te verzamelen, vervalste sms-berichten te versturen, inkomende oproepen te blokkeren, abonnees van het netwerk te verwijderen, verkeer te beheren en nog veel meer. Over alle gevonden kwetsbaarheden, inclusief 'gaten' in de apparatuur van mobiele basisstations, hebben de specialisten van KAIST de leveranciers en de organisaties 3GPP en GSMA geïnformeerd.
Bron: 3dnews.ru
