

In 2008 had ik de kans om bij een IT-bedrijf te zijn. Bij elke werknemer was er een ongezonde spanning voelbaar. De reden bleek simpel: mobiel is in de lade bij de ingang van de kamer, achter je staat een camera, 2 grote extra 'toezichthoudende' camera's in de kamer en controle software met een keylogger. En ja, dit is niet het bedrijf dat SORM of levensondersteuningssystemen voor vliegtuigen ontwikkelde, maar gewoon een ontwikkelaar van zakelijke software, inmiddels overgenomen, verpletterd en niet meer bestaand (wat logisch lijkt). Als je nu verlost raakt van de gedachte dat zoiets in jouw kantoor met hangmatten en M&M's in vaasjes absoluut niet voorkomt, kun je je flink vergissen – in 11 jaar heeft controle geleerd om onopvallend en correct te zijn, zonder moeilijkheden over bezochte websites en gedownloade films.
Dus kan het niet zonder al deze dingen, wat is er met vertrouwen, loyaliteit, geloof in mensen? Geloof het of niet, maar er zijn evenveel bedrijven zonder beveiligingsmiddelen. Maar werknemers weten het daar ook te verprutsen – simpelweg omdat de menselijke factor in staat is om werelden te vernietigen, laat staan jouw bedrijf. Dus waar kunnen jouw werknemers de fout ingaan?
Dit is geen heel serieus bericht, dat precies twee functies heeft: het arbeid leven wat op te fleuren en te herinneren aan de basis dingen in veiligheid die vaak vergeten worden. Oh, en om nog eens te herinneren aan — is dergelijke software geen kwestie van veiligheid? 🙂
Laten we in een random volgorde gaan!
Wachtwoorden, wachtwoorden, wachtwoorden…
Als je erover praat, komt er een golf van verontwaardiging: hoe zit dat, we hebben het zoveel keer gezegd, maar dit is nog steeds zo! In bedrijven van alle niveaus, van zelfstandigen tot multinationale ondernemingen, is dit een ernstig probleem. Soms denk ik dat als ze morgen een echte Death Star bouwen, de adminlogin iets als admin/admin zou zijn. Dus wat kunnen we verwachten van gewone gebruikers, voor wie een eigen pagina op VK veel waardevoller is dan een zakelijke account? Dit zijn de punten die moeten worden gecontroleerd:
- Het opschrijven van wachtwoorden op papier, op de achterkant van een toetsenbord, op een monitor, op de tafel onder het toetsenbord, op een sticker onder de muis (slim!) — medewerkers zouden dit nooit moeten doen. En niet omdat er een enge hacker binnenkomt en tijdens de lunch alle 1C-gegevens op een flashdrive downloadt, maar omdat er in het kantoor misschien een beledigde Sasha is die van plan is ontslag te nemen en wraak te nemen of informatie mee te nemen als laatste daad. Waarom zou je dat niet tijdens de volgende lunch doen?
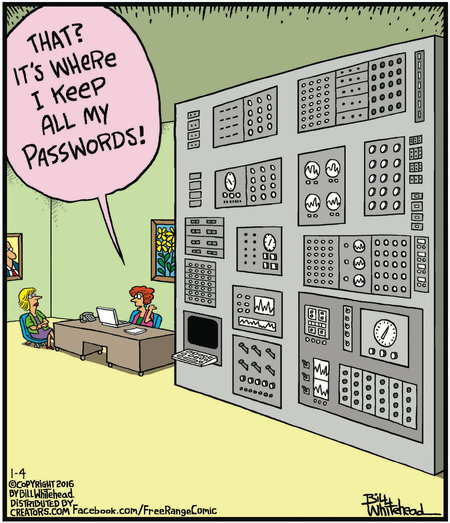
Dit? Dit ding slaat al mijn wachtwoorden op.
- Eenvoudige wachtwoorden instellen voor toegang tot de pc en voor werkprogramma's. Geboortedata, qwerty123 en zelfs asdf — dat zijn combinaties die in grappen en op forums thuis horen, niet in een systeem voor bedrijfsbeveiliging. Stel eisen in aan wachtwoorden en hun lengte en bepaal hoe vaak ze moeten worden gewijzigd.
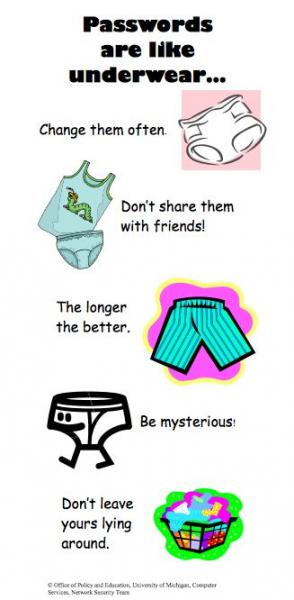
Een wachtwoord is als ondergoed: wissel het vaker, deel het niet met vrienden, een lang wachtwoord is beter, wees mysterieus, laat het niet overal rondslingeren.
- De standaardvendorwachtwoorden voor toegang tot het programma zijn om verschillende redenen slecht, vooral omdat bijna alle medewerkers van de leverancier ze kennen. En als je met een web-systeem in de cloud werkt, is het voor iedereen eenvoudig om de gegevens te verkrijgen. Vooral als je netwerker beveiliging hebt op het niveau van 'trek de stekker er niet uit'.
- Leg de medewerkers uit dat een wachtwoordhint in het besturingssysteem niet mag lijken op 'mijn verjaardag', 'de naam van mijn dochter', 'Gvozdika-78545-ap#1! in het Engels' of 'qwerty en een een met een nul'.
Mijn kat geeft me geweldige wachtwoorden! Hij loopt over mijn toetsenbord.
Fysieke toegang tot persoonlijke dossiers.
Hoe is in uw bedrijf de toegang tot de personeels- en administratieve documentatie georganiseerd (bijvoorbeeld tot de persoonlijke dossiers van medewerkers)? Laat me raden: als het een klein bedrijf is, dan staat het bij de boekhouding of op het bureau van de baas in mappen op planken of in een kast. Als het een groot bedrijf is, dan is het waarschijnlijk in de HR-afdeling op schappen. En als het een heel groot bedrijf is, dan is het waarschijnlijk goed geregeld: een aparte kamer of blok met een magnetische sleutel, waar alleen bepaalde medewerkers toegang toe hebben en waar je iemand van hen moet bellen om binnen te komen. Het is helemaal niet moeilijk om zo'n bescherming in elk bedrijf te realiseren of op zijn minst te leren om het wachtwoord van de kantoorkluis niet met een potlood op de deur of op de muur te schrijven (dit is gebaseerd op echte gebeurtenissen, lach niet).
Waarom is dit belangrijk? Ten eerste hebben werknemers een pathologische neiging om het meest geheime over elkaar te weten te komen: burgerlijke staat, salaris, medische diagnoses, opleiding, enzovoort. Dit is als een zwakte in de competitieve strijd op kantoor. En de ruzies die ontstaan wanneer ontwerper Petya ontdekt dat hij 20 duizend minder verdient dan ontwerper Alice, zijn absoluut niet in jouw voordeel. Ten tweede hebben medewerkers toegang tot financiële informatie van het bedrijf (balansen, jaarverslagen, contracten). Ten derde kan er simpelweg iets verloren gaan, beschadigd worden of gestolen worden met als doel sporen in hun eigen carrière te verdoezelen.
Magazijn, waar de één verlies heeft, de ander een schat.
Als je een magazijn hebt, moet je er rekening mee houden dat je vroeg of laat gegarandeerd met criminelen te maken krijgt – dat is gewoon de psychologie van een persoon die een grote hoeveelheid producten ziet en stevig gelooft dat een beetje van veel geen roof is, maar een verdeling. En een eenheid van dit product kan wel 200 of 300 duizend waard zijn, of enkele miljoenen. Helaas kan diefstal niet worden gestopt door iets anders dan pedant en totaal toezicht en registratie: camera’s, ontvangst en afschrijving via barcodes, automatisering van magazijnadministratie (bijvoorbeeld in onze magazijnadministratie is zo georganiseerd dat de manager en de leidinggevende de bewegingen van goederen in het magazijn in realtime kunnen zien).
Dus bewapen je magazijn tot de tanden, zorg voor fysieke veiligheid tegen externe vijanden en volledige veiligheid tegen interne bedreigingen. Werknemers in transport, logistiek en het magazijn moeten zich goed realiseren dat controle bestaat, dat het werkt en dat ze zichzelf zullen straffen als er iets gebeurt.
*e handen niet in de infrastructuur steken
Als het verhaal over de serverkamer en de schoonmaker zichzelf al heeft overleefd en lang geleden naar de verhalen van andere sectoren is verhuisd (bijvoorbeeld er was een soortgelijk verhaal over het mysterieuze uitvallen van een beademingsapparaat in dezelfde kamer), dan blijven de anderen realiteit. Netwerk- en IT-beveiliging van bedrijven in het klein en middelgroot bedrijf laat vaak te wensen over, en dit hangt vaak niet af van de vraag of je je eigen systeembeheerders hebt of ingehuurd personeel. Laatstgenoemde presteert vaak zelfs beter.
Dus, waar zijn medewerkers hier toe in staat?
- Het meest schattige en onschuldige is om naar de serverruimte te gaan, aan kabels te trekken, te kijken, thee te morsen, rommel te maken of zelf iets te proberen in te stellen. Vooral dit gaat gepaard met "zelfverzekerde en gevorderde gebruikers", die heldhaftig hun collega's leren om antivirussoftware uit te schakelen en beveiligingen op PC's te omzeilen, en die ervan overtuigd zijn dat ze geboren goden van de serverruimte zijn. Kortom, geautoriseerde beperkte toegang is alles voor jou.
- Diefstal van apparatuur en vervanging van componenten. Houd je van je bedrijf en heb je krachtige videokaarten geïnstalleerd, zodat je facturatiesysteem, CRM en alles goed functioneren? Geweldig! Maar slimme jongens (en soms ook meiden) vervangen ze zomaar door thuisgebruik, terwijl ze thuis games spelen op een nieuw kantoormodel — de helft van de wereld zal het niet weten. Hetzelfde geldt voor toetsenborden, muizen, koeling, UPS'en en alle andere dingen die in de hardwareconfiguratie afgehandeld kunnen worden. Dit brengt het risico van schade aan eigendommen en totale verliezen met zich mee, en tegelijkertijd krijg je niet de gewenste snelheid en kwaliteit in de werking van informatiesystemen en applicaties. Een controlesysteem (ITSM-systeem) met geconfigureerde configuratiecontrole redt de situatie, dat geleverd moet worden met een onomkoopbare en principiële systeembeheerder.
Misschien wil je een betere beveiligingssysteem zoeken? Ik ben er niet zeker van of dit teken voldoende is.
- Het gebruik van je eigen modems, toegangspunten of gedeelde Wi-Fi maakt de toegang tot bestanden minder veilig en vrijwel oncontroleerbaar, wat misbruik door kwaadwillenden (inclusief in samenwerking met medewerkers) mogelijk maakt. Bovendien is de kans veel groter dat een medewerker met 'zijn eigen internet' zijn werktijd doorbrengt op YouTube, komische websites en sociale media.
- Eén enkele wachtwoorden en inloggegevens voor toegang tot de website admin, CMS en applicaties zijn angstaanjagende dingen die een onhandige of kwaadaardige medewerker kunnen omtoveren tot een ongrijpbare wrekker. Als je 5 mensen uit hetzelfde subnet onder één inlog/wachtwoord inlogt om een banner op te hangen, reclame-links en metrics te controleren, de opmaak aan te passen en een update te uploaden, zul je nooit raden wie van hen per ongeluk de CSS in een pompoen heeft veranderd. Daarom: verschillende inloggegevens, verschillende wachtwoorden, logging van acties en toegangsplicht verdeling.
- Is it worth mentioning the unlicensed software that employees bring to their PCs to edit a couple of photos or create something hobby-related during work hours? Haven't you heard about the checks from the 'K' department of the GUD? Then, it's coming for you!
- Antivirus must work. Yes, some of them can slow down the PC, annoy and generally seem like a sign of cowardice, but it’s better to prevent than to deal with downtime in work or, worse, stolen data later.
- Warnings from the operating system about the danger of installing an application should not be ignored. Today, downloading something for work takes mere seconds and minutes. For example, Direct.Commander or AdWords editor, some kind of SEO parser, and so on. While it's relatively clear with Yandex and Google products, another pic resizer, free virus cleaner, video editor with three effects, screenshot tools, Skype recorders, and other 'tiny programs' can harm not just a single PC, but the entire company network. Train users to read what their computer wants from them before they call the sysadmin to say that 'everything is dead'. In some companies, the issue is resolved simply: many useful utilities are stored on a network share, and a list of good online solutions is placed there as well.
- The BYOD policy, or conversely, the policy allowing the use of work equipment outside the office, is a very negative aspect of security. In this case, family members, acquaintances, children, public unsecured networks, and others have access to the equipment. It's like playing Russian roulette—you might go for 5 years without any issues, or you might lose or damage all documents and valuable files. Moreover, if an employee has malicious intent, it's as easy to leak data with 'moving' equipment as it is to send two bytes. It's also important to remember that employees often transfer files between their personal computers, which can again create security loopholes.
- Het blokkeren van apparaten tijdens afwezigheid is een goede gewoonte, zowel op de werkvloer als privé. Dit beschermt weer tegen nieuwsgierige collega's, vrienden en kwaadwillenden op openbare plaatsen. Het is moeilijk te implementeren, maar op een van mijn werkplaatsen hadden we een fantastisch ervaren: collega's kwamen naar een niet-gelockte pc en op het volledige scherm verscheen Paint met de tekst ‘Vergrendel de computer!’ en er werd iets in het werk veranderd, bijvoorbeeld de laatste gedownloade build werd verwijderd of de meest recent geregistreerde bug werd verwijderd (dit was binnen een testgroep). Het was hard, maar 1-2 keer had al voldoende voor zelfs de meest onwetenden. Hoewel, ik vermoed dat niet-it'ers deze humor misschien niet begrijpen.
- Maar de grootste zonde ligt uiteraard bij de systeembeheerder en het management — als ze absoluut geen gebruik maken van systemen voor het controleren van verkeer, apparatuur, licenties, enz.
Dit is natuurlijk de basis, want de IT-infrastructuur is precies de plek waar, hoe verder je het bos in gaat, hoe meer brandhout je tegenkomt. En die basis moet er voor iedereen zijn, in plaats van vervangen te worden door woorden als ‘wij vertrouwen elkaar allemaal’, ‘we zijn een familie’, ‘wie heeft dat nodig’ — helaas is dat maar tijdelijk.
Dit is internet, schat, hier kunnen ze veel over je weten.
Veilig omgaan met internet moet onderdeel worden van de schoolvakken in veiligheid en gezondheid — en dit gaat niet over de maatregelen die van buitenaf worden opgedrongen. Het gaat specifiek om het vermogen om een link van een andere te onderscheiden, te begrijpen waar phishing of oplichting plaatsvindt, geen bijlagen te openen van e-mails met het onderwerp ‘Verzoeningsrapport’ van onbekende afzenders zonder dit na te kijken, enz. Het lijkt erop dat scholieren dit allemaal al onder de knie hebben, maar medewerkers nog niet. Er zijn talloze trucs en fouten die het hele bedrijf in één keer in gevaar kunnen brengen.
- Sociale netwerken zijn een deel van het internet dat niet op het werk thuishoort, maar ze op bedrijfsniveau blokkeren in 2019 is een impopulaire en demotiverende maatregel. Daarom is het beter om gewoon aan alle medewerkers te schrijven hoe ze de legaliteit van links kunnen controleren, hen te informeren over de verschillende soorten oplichting en hen te vragen om op het werk echt te werken.
- E-mail is a weak point and perhaps the most popular way to steal information, install malware, infect a PC, and compromise the entire network. Unfortunately, many employers consider email clients a cost-saving measure and use free services that are flooded with up to 200 spam emails a day, which slip through filters, etc. Some unaware individuals open these emails, attachments, links, and pictures—apparently hoping that a prince from Nigeria has left an inheritance to them. As a result, the admin has a lot of extra work. Or was that the plan all along? By the way, here’s another cruel story: in one company, the sysadmin’s KPI was reduced for every spam email received. In total, within a month, there were no more spam emails—this practice was adopted by the headquarters and continues to this day. We elegantly solved this issue by developing our own email client and integrating it into our own , so all our clients also benefit from this convenient feature.
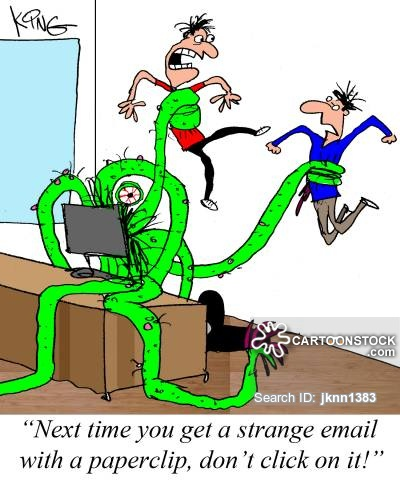
Next time you receive a strange email with a paperclip icon, don’t click on it!
- Messaging apps are also a source of all kinds of unsafe links, but they are a much lesser evil compared to email (not counting the time wasted chatting in groups).
It may seem like small stuff. However, each of these little things can have catastrophic consequences, especially if your company is a target for competitor attacks. This can happen to literally anyone.
Talkative employees
This is the very human factor that will be difficult for you to eliminate. Employees can discuss work in the corridors, in cafes, on the street, or loudly talk about another client in front of a client, sharing their work achievements and projects at home. Of course, the likelihood that a competitor is lurking behind them is incredibly low (unless you’re in the same business center—it has happened), but the chance that a guy clearly outlining business matters will be recorded on a smartphone and posted on YouTube is surprisingly higher. But that’s not the worst part. The real issue arises when your employees eagerly share information about the product or company at training sessions, conferences, meetups, professional forums, or even on platforms like Habr. Especially since people often deliberately provoke a counterpart into these discussions to conduct competitive intelligence.
Een illustratief verhaal. Tijdens een IT-conferentie van galactische omvang toonde de spreker in zijn presentatie een compleet schema van de IT-infrastructuur van een groot bedrijf (top 20). Het schema was mega indrukwekkend, gewoonweg spectaculair, bijna iedereen maakte er een foto van en het verspreidde zich razendsnel op sociale netwerken met enthousiaste reacties. Maar daarna achtervolgde de spreker degenen die het gedeeld hadden op basis van geotags en posts op sociale media en smeekte hen om het te verwijderen, omdat hij snel gebeld werd en hem werd verteld dat dit niet goed was. Een babbelaar is een schat voor een spion.
Onwetendheid... bevrijdt van straf
Volgens het wereldwijde rapport van Kaspersky Lab van 2017 had één op de tien (11%) van de meest ernstige soorten cyberbeveiligingsincidenten bij bedrijven te maken met nalatige en onwetende werknemers.
Neem niet aan dat werknemers alles weten over de maatregelen voor bedrijfsbeveiliging; zorg ervoor dat je hen waarschuwt, training biedt, interessante periodieke nieuwsbrieven over beveiligingsproblemen opstelt, en ontmoetingen organiseert met pizza om zaken opnieuw toe te lichten. En ja, een slimme tip — label alle gedrukte en elektronische informatie met kleuren, symbolen, en opschriften: bedrijfsgeheim, geheim, voor intern gebruik, openbaar. Dit werkt echt.
De moderne wereld heeft bedrijven in een zeer delicate positie gebracht: er moet een balans worden gevonden tussen de wens van werknemers om op het werk niet alleen hard te werken, maar ook in hun pauzes vermaak te zoeken, en strikte regels voor bedrijfsbeveiliging. Als je hypercontrole en krankzinnige monitoringprogramma's inschakelt (ja, geen typfout — dit is geen veiligheid, dit is paranoia) en camera's achter hun rug plaatst, zal het vertrouwen van de werknemers in het bedrijf afnemen, en het behouden van dat vertrouwen is ook een instrument van bedrijfsbeveiliging.
Dus weet wanneer je moet stoppen, respecteer je werknemers, maak back-ups. En belangrijkste — maak echt veiligheid je prioriteit, en niet persoonlijke paranoia.
Als je nodig hebt en vergelijk hun mogelijkheden met je doelen en taken. Als je vragen of problemen hebt, neem dan contact met ons op, we organiseren een persoonlijke online presentatie voor je — zonder ranglijsten en vergelijkingen.
 , waarin we onofficiële dingen over CRM en business schrijven zonder advertenties.
Bron: habr.com
