

Onlangs heeft Venezuela , waardoor 11 staten van het land zonder elektriciteit kwamen te zitten. Vanaf het begin van dit incident beweerde de regering van Nicolás Maduro dat dit een was, mogelijk gemaakt door elektromagnetische aanvallen en cyberaanvallen op het nationale elektriciteitsbedrijf Corpoelec en zijn elektriciteitscentrales. Aan de andere kant heeft de zelfbenoemde regering van Juan Guaidó deze gebeurtenis simpelweg toegeschreven aan "».
. Zonder een onpartijdige en grondige analyse van de situatie is het zeer moeilijk vast te stellen of deze stroomuitval het gevolg was van sabotage of veroorzaakt werd door een gebrek aan technisch onderhoud. Niettemin roept de beschuldiging van vermeende sabotage een aantal interessante vragen op over informatiebeveiliging. Veel beheersystemen op kritieke infrastructuur, zoals elektriciteitscentrales, zijn gesloten en hebben daarom geen externe verbindingen met het internet. Dit roept de vraag op: konden cybercriminelen toegang krijgen tot gesloten IT-systemen zonder directe verbinding met hun computers? Het antwoord is: ja. In dat geval kunnen elektromagnetische golven een vector voor de aanval zijn.
Hoe "elektromagnetische straling vast te leggen"
Alle elektronische apparaten genereren straling in de vorm van elektromagnetische en akoestische signalen. Afhankelijk van verschillende factoren, zoals afstand en de aanwezigheid van obstakels, kunnen afluisterapparaten signalen van deze apparaten "vangen" met behulp van speciale antennes of zeer gevoelige microfoons (in het geval van akoestische signalen) en deze verwerken om nuttige informatie te extraheren. Dergelijke apparaten omvatten monitoren en toetsenborden, en als zodanig kunnen ze ook worden gebruikt door cybercriminelen.
Als we het over monitoren hebben, publiceerde de onderzoeker Wim van Eyck al in 1985 over de beveiligingsrisico's die gepaard gaan met straling van dergelijke apparaten. Zoals u zich herinnert, werden destijds CRT-monitoren (katode-strraalmonten) gebruikt. Zijn onderzoek toonde aan dat straling van de monitor op afstand 'gelezen' kon worden en gebruikt kon worden om beelden die op de monitor werden weergegeven te reconstrueren. Dit fenomeen staat bekend als interceptie van Van Eck, en het is feitelijk , waarom verschillende landen, waaronder Brazilië en Canada, elektronische stemmachines te onveilig beschouwen voor gebruik in verkiezingsprocessen.
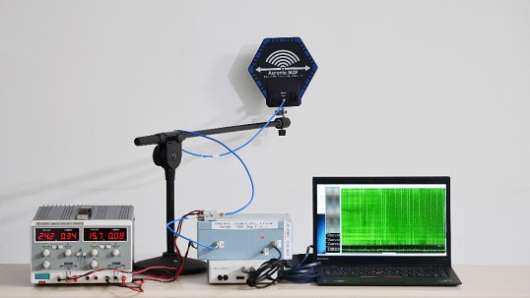
Apparatuur die wordt gebruikt voor toegang tot een andere laptop in de naastgelegen kamer. Bron:
Hoewel LCD-monitoren tegenwoordig veel minder straling genereren dan CRT-monitoren, aan dat ze ook kwetsbaar zijn. Bovendien . Ze slaagden erin toegang te krijgen tot versleutelde inhoud op een laptop in de naastgelegen kamer met behulp van relatief eenvoudige apparatuur ter waarde van ongeveer 3000 dollar, bestaande uit een antenne, een versterker en een laptop met speciale software voor signaalverwerking.
Aan de andere kant kunnen de toetsenborden zelf ook zijn voor het onderscheppen van hun straling. Dit betekent dat er een potentieel risico op cyberaanvallen bestaat, waarbij aanvallers in staat zijn om inloggegevens en wachtwoorden te reconstrueren door te analyseren welke toetsen op het toetsenbord zijn ingedrukt.
TEMPEST en EMSEC
Het gebruik van straling om informatie te extraheren heeft zijn eerste toepassing gevonden in de Eerste Wereldoorlog, en het was gerelateerd aan telefoonlijnen. Deze technieken werden veel gebruikt tijdens de Koude Oorlog met meer geavanceerde apparaten. Bijvoorbeeld, legt uit hoe in 1962 een medewerker van de beveiligingsdienst van de Amerikaanse ambassade in Japan ontdekte dat een dipool die in een nabijgelegen ziekenhuis was geplaatst, gericht was op het ambassadesgebouw om zijn signalen te onderscheppen.
Maar het begrip TEMPEST als zodanig begint al in de jaren '70 op te duiken met de eerste . Deze codenaam verwijst naar onderzoek naar onopzettelijke (neven)straling van elektronische apparaten die kan bijdragen aan het uitlekken van vertrouwelijke informatie. De TEMPEST-standaard werd ontwikkeld en leidde tot de creatie van veiligheidsstandaarden die ook zijn .
Deze term wordt vaak als synoniem gebruikt voor EMSEC (emisieve beveiliging), die onderdeel uitmaakt van .
TEMPEST-beveiliging
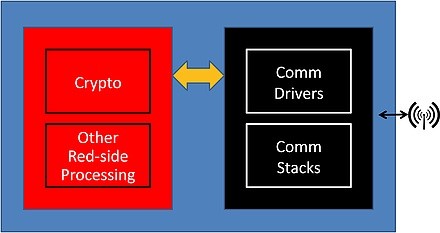
Red/Black cryptografie-architectuur voor communicatietoestellen. Bron:
Ten eerste is de TEMPEST-beveiliging gebaseerd op het fundamentele concept van cryptografie, bekend als Red/Black-architectuur. Dit concept splitst systemen in 'rode' (Red) apparatuur die wordt gebruikt voor het verwerken van vertrouwelijke informatie, en 'zwarte' (Black) apparatuur die gegevens zonder vertrouwelijkheidslabel verzendt. Een van de functies van TEMPEST-beveiliging is deze separatie, die alle componenten scheidt door 'rode' apparatuur van 'zwarte' apparatuur te scheiden met speciale filters.
Ten tweede is het belangrijk om te beseffen dat alle apparaten een bepaald niveau van straling uitstralen. Dit betekent dat het maximaal haalbare niveau van bescherming volledige bescherming van de gehele ruimte omvat, inclusief computers, systemen en componenten. Echter, dit zou extreem kostbaar en onpraktisch zijn voor de meeste organisaties. Om deze reden worden meer gerichte technieken gebruikt:
• Zoneringsevaluatie: wordt gebruikt om het niveau van TEMPEST-beveiliging voor ruimtes, installaties en computers te onderzoeken. Na deze evaluatie kunnen middelen worden toegewezen aan die componenten en computers die de meest gevoelige informatie of onversleutelde gegevens bevatten. Verschillende officiële instanties die de beveiliging van communicatie reguleren, zoals de NSA in de VS of , certificeren dergelijke technieken.
• Afgeschermde gebieden: De zoneringsbeoordeling kan aantonen dat bepaalde ruimtes met computers niet volledig voldoen aan alle veiligheidsvereisten. In dergelijke gevallen is een optie volledige afscherming van deze ruimte of het gebruik van afgeschermde kasten voor dergelijke computers. Deze kasten zijn gemaakt van speciale materialen die de verspreiding van straling blokkeren.
• Computers met hun eigen TEMPEST-certificaten: Soms kan een computer zich op een veilige locatie bevinden, maar een tekort hebben aan een adequaat beveiligingsniveau. Om het bestaande beveiligingsniveau te versterken, zijn er computers en communicatiesystemen die hun eigen TEMPEST-certificering hebben, die de veiligheid van hun hardware en andere componenten bevestigt.
TEMPEST toont aan dat, zelfs als bedrijfsystemen in vrijwel veilige fysieke ruimtes zijn ondergebracht of zelfs niet zijn aangesloten op externe communicatie, er nog steeds geen garanties zijn dat ze volledig veilig zijn. In elk geval zijn de meeste kwetsbaarheden in kritieke infrastructuren waarschijnlijk gerelateerd aan gewone aanvallen (bijvoorbeeld ransomware), waarover we . In deze gevallen is het vrij eenvoudig om dergelijke aanvallen te voorkomen met passende maatregelen en toonaangevende oplossingen voor informatiebeveiliging. . De combinatie van al deze beschermingsmaatregelen is de enige manier om de veiligheid van systemen te waarborgen die cruciaal zijn voor de toekomst van het bedrijf of zelfs het hele land.
Bron: habr.com
