

Dit artikel is de vijfde in de serie artikelen ‘Hoe je netwerk infrastructuur onder controle krijgt’. De inhoud van alle artikelen in de serie en de links zijn te vinden .
Dit deel is gewijd aan de Campus (Office) & Remote access VPN-segmenten.
Het lijkt misschien dat het ontwerp van een kantoornetwerk eenvoudig is.
Inderdaad, we nemen L2/L3 switches, verbinden ze met elkaar. Vervolgens voeren we een eenvoudige configuratie uit van VLAN's, standaard gateways, we zetten eenvoudige routing op, sluiten WiFi-controllers en toegangspunten aan, installeren en configureren ASA voor externe toegang, en zijn blij dat alles werkt. In principe, zoals ik al eerder heb geschreven in een van de vorige artikelen van deze cyclus, kan bijna elke student die twee semesters telecommunicatiecursussen heeft gevolgd (en dit heeft begrepen), een kantoor netwerk ontwerpen en configureren zodat ‘het op de een of andere manier werkt’.
Maar naarmate je meer leert, lijkt deze taak minder eenvoudig. Persoonlijk lijkt dit onderwerp, het ontwerp van een kantoornetwerk, helemaal niet eenvoudig, en in dit artikel zal ik proberen uit te leggen waarom.
Kort gezegd, er zijn behoorlijk veel factoren waarmee rekening moet worden gehouden. Vaak staan deze factoren in tegenstelling tot elkaar, en moet er een redelijke compromis worden gezocht.
Deze onzekerheid is de belangrijkste moeilijkheid. Als we het hebben over beveiliging, hebben we een driehoek met drie hoeken: beveiliging, gebruiksgemak voor medewerkers, en kosten van de oplossing.
En telkens weer moet er een compromis worden gezocht tussen deze drie.
Architectuur
Als voorbeeldarchitectuur voor deze twee segmenten, zoals in de vorige artikelen, raad ik aan het volgende model: , .
Dit zijn enkele verouderde documenten. Ik geef ze hier omdat de principes en de aanpak niet zijn veranderd, maar ik vind deze presentatie beter dan in de .
Zonder u aan te moedigen specifiek Cisco-oplossingen te gebruiken, vind ik het toch waardevol om dit ontwerp aandachtig te bestuderen.
Dit artikel is zoals gewoonlijk, zonder enige aanspraak op volledigheid, eerder een aanvulling op deze informatie.
Aan het einde van het artikel zullen we het ontwerp van Cisco SAFE voor kantoren analyseren vanuit het perspectief van de concepten die hier zijn uiteengezet.
Algemene principes
Het ontwerp van een kantoornetwerk moet uiteraard voldoen aan de algemene eisen die zijn behandeld. In het hoofdstuk 'Criteria voor de beoordeling van de ontwerpkwaliteit'. Naast prijs en veiligheid, die we in dit artikel willen bespreken, blijven er nog drie criteria over die we moeten overwegen bij het ontwerpen (of het aanbrengen van wijzigingen):
- schaalbaarheid (scalability)
- gebruiksgemak (manageability)
- beschikbaarheid (availability)
Veel van wat voorheen is besproken, is ook van toepassing op het kantoor.
Maar de kantoorsegment heeft zijn eigen specificiteit, die vanuit het oogpunt van veiligheid kritiek is. De kern van deze specificiteit is dat dit segment is ontworpen om netwerkdiensten te bieden aan medewerkers (en ook partners en gasten) van het bedrijf, en als gevolg daarvan hebben we op het hoogste niveau van overweging twee taken:
- de middelen van het bedrijf te beschermen tegen kwaadaardige handelingen die afkomstig kunnen zijn van medewerkers (gasten, partners) en van de software die zij gebruiken. Dit omvat ook bescherming tegen ongeauthoriseerde toegang tot het netwerk.
- de systemen en gegevens van de gebruikers zelf te beschermen
En dit is slechts één kant van het probleem (of beter gezegd, één punt van de driehoek). Aan de andere kant staat gebruiksgemak en de prijs van de toegepaste oplossingen.
Laten we beginnen met het bekijken van wat de gebruiker verwacht van een modern kantoornetwerk.
Gemak
Zo ziet het er volgens mij uit als we het hebben over 'netwerkgemakken' voor de kantoorgebruiker:
- Mobiliteit
- De mogelijkheid om gebruik te maken van het volledige spectrum van vertrouwde apparaten en besturingssystemen
- Gemakkelijke toegang tot alle noodzakelijke middelen van het bedrijf
- Toegankelijkheid van internetbronnen, inclusief verschillende cloudservices
- 'Snelle werking' van het netwerk
Dit geldt voor zowel medewerkers als gasten (of partners), en het is nu de taak van de ingenieurs van het bedrijf om op basis van autorisatie de toegang voor verschillende gebruikersgroepen te beperken.
Laten we elk van deze aspecten iets gedetailleerder bekijken.
Mobiliteit
Het gaat om de mogelijkheid om vanuit elke hoek van de wereld (natuurlijk waar internet beschikbaar is) te werken en gebruik te maken van alle noodzakelijke middelen van het bedrijf.
Dit geldt in volle omvang ook voor het kantoor. Het is handig als je vanuit elke hoek van het kantoor kunt blijven werken, bijvoorbeeld e-mails kunt ontvangen, kunt communiceren via een bedrijfs-messaging-app en beschikbaar bent voor videogesprekken. Zo kun je enerzijds bepaalde zaken aanpakken via 'live' communicatie (bijvoorbeeld deelnemen aan vergaderingen), maar anderzijds altijd online zijn, op de hoogte blijven en snel enkele dringende taken met hoge prioriteit oplossen. Dit is zeer handig en verbetert echt de kwaliteit van de communicatie.
Dit wordt bereikt door een goed ontwerp van het WiFi-netwerk.
Opmerking
Hier rijst meestal de vraag of het voldoende is om alleen WiFi te gebruiken. Betekent dit dat het gebruik van Ethernet-poorten op kantoor kan worden opgegeven? Als het alleen om de gebruikers gaat en niet om servers, die verstandig via een gewone Ethernet-poort aangesloten moeten worden, dan is het algemene antwoord: ja, je kunt volstaan met alleen WiFi. Maar er zijn nuances.
Er zijn belangrijke groepen gebruikers waarvoor een aparte benadering vereist is. Dit zijn natuurlijk de beheerders. In principe is een WiFi-verbinding minder betrouwbaar (qua dataverlies) en minder snel dan een gewone Ethernet-poort. Dit kan van groot belang zijn voor beheerders. Bovendien kunnen netwerkbeheerders bijvoorbeeld een aparte Ethernet-netwerk voor out-of-band verbindingen hebben.
Misschien zijn er binnen uw bedrijf ook andere groepen/afdelingen waarvoor deze factoren ook belangrijk zijn.
Een ander belangrijk punt is telefonie. Misschien wilt u om bepaalde redenen geen gebruik maken van Wireless VoIP en IP-telefoons gebruiken met een gewone Ethernet-verbinding.
Over het algemeen bood de meeste bedrijven waar ik heb gewerkt de mogelijkheid om zowel via WiFi als via Ethernet-poorten verbinding te maken.
Ik zou willen dat de mobiliteit niet alleen tot het kantoor beperkt was.
Om de mogelijkheid te bieden om vanuit huis (of elke andere plek met internettoegang) te werken, wordt een VPN-verbinding gebruikt. Hierbij is het wenselijk dat medewerkers het verschil tussen werken vanuit huis en remote werken niet voelen, wat inhoudt dat dezelfde toegang moet zijn. Hoe we dit gaan organiseren, zullen we later bespreken in het hoofdstuk 'Eén gecentraliseerd authenticatie- en autorisatiesysteem'.
Opmerking
Waarschijnlijk lukt het je niet om dezelfde kwaliteit van services voor remote werken te bieden als die je op kantoor hebt. Laten we aannemen dat je de Cisco ASA 5520 als VPN-gateway gebruikt. Volgens is dit apparaat in staat om slechts 225 Mbit VPN-verkeer te verwerken. Dat betekent dat de bandbreedte van een VPN-verbinding aanzienlijk verschilt van werken vanuit kantoor. Als er om de een of andere reden vertraging, verlies of jitter is (bijvoorbeeld als je gebruik wilt maken van kantoor IP-telefonie), zul je ook niet dezelfde kwaliteit ervaren als wanneer je op kantoor bent. Daarom moeten we, als we het over mobiliteit hebben, rekening houden met mogelijke beperkingen.
Gemakkelijk toegang tot alle bedrijfsbronnen
Deze uitdaging moet samen met andere technische afdelingen worden aangepakt.
De ideale situatie is wanneer een gebruiker zich slechts één keer hoeft te authentiseren, en daarna toegang heeft tot alle benodigde bronnen.
Het bieden van gemakkelijke toegang zonder inbreuk op de veiligheid kan de efficiëntie van het werk aanzienlijk verhogen en het stressniveau van je collega’s verlagen.
Opmerking 1
Deskundigheid van toegang gaat niet alleen om hoe vaak je je wachtwoord moet invoeren. Als je, bijvoorbeeld, volgens je beveiligingsbeleid, eerst verbinding moet maken met de VPN-gateway om vanuit het kantoor verbinding te maken met het datacenter, en daarbij toegang verliest tot kantoorbronnen, is dat ook erg onhandig.
Opmerking 2
Er zijn diensten (bijvoorbeeld toegang tot netwerkapparatuur) waar we doorgaans onze eigen dedicated AAA-servers hebben en het is normaal dat we ons in dit geval meerdere keren moeten authentiseren.
Beschikbaarheid van internetbronnen
Internet is niet alleen een bron van vermaak, maar ook een scala aan diensten die zeer nuttig kunnen zijn voor werk. Er zijn ook zuiver psychologische factoren. De moderne mens is via internet op veel virtuele manieren verbonden met andere mensen, en naar mijn mening is er niets verkeerds mee als hij deze verbinding blijft voelen, zelfs tijdens het werk.
Wat betreft tijdverlies, is er niets ergs aan dat een medewerker bijvoorbeeld Skype openheeft en 5 minuten besteedt aan het communiceren met een dierbaar iemand indien nodig.
Betekent dit dat internet altijd toegankelijk moet zijn, en kunnen medewerkers toegang krijgen tot alle middelen zonder enige controle?
Nee, dat betekent het natuurlijk niet. Het niveau van internettoegang kan verschillen per bedrijf – van volledige geslotenheid tot volledige openheid. We zullen de manieren van trafficcontrole later bespreken in de secties over beveiligingsmaatregelen.
De mogelijkheid om gebruik te maken van het volledige scala aan vertrouwde apparaten.
Het is handig als je bijvoorbeeld de mogelijkheid hebt om al je gebruikelijke communicatiemiddelen ook op het werk te blijven gebruiken. Het is technisch niet moeilijk om dit te realiseren. Hiervoor is WiFi en een gast VLAN nodig.
Het is ook fijn als je de mogelijkheid hebt om het besturingssysteem te gebruiken waar je aan gewend bent. Maar, volgens mijn waarneming, wordt dit meestal alleen toegestaan voor managers, beheerders en ontwikkelaars.
Voorbeeld
Je kunt natuurlijk de weg van verboden inslaan, zoals het verbieden van externe toegang, het verbieden van verbindingen vanaf mobiele apparaten, het beperken van alles tot statische Ethernetverbindingen, het beperken van internettoegang, en het verplicht inleveren van mobiele telefoons en gadgets bij de ingang... en sommige organisaties met hoge veiligheidsvereisten kiezen inderdaad voor deze aanpak, en misschien is dat in sommige gevallen gerechtvaardigd, maar... geef toe, het lijkt alsof men probeert vooruitgang in een bepaalde organisatie te stoppen. Natuurlijk zou het mooi zijn om de mogelijkheden die moderne technologie biedt te combineren met een voldoende niveau van veiligheid.
'Snelle werking' van het netwerk
De datasnelheid is technisch afhankelijk van veel factoren. En de snelheid van je verbindingpoort is meestal niet de belangrijkste hiervan. Niet altijd is een trage applicatieprestatie gerelateerd aan netwerkproblemen, maar op dit moment zijn we enkel geïnteresseerd in het netwerkgedeelte. Het meest voorkomende probleem van "vertraging" in een lokaal netwerk heeft te maken met pakketverlies. Dit gebeurt meestal bij het ontstaan van een "bottle-neck" of bij L1 (OSI) problemen. Minder vaak, bij bepaalde ontwerpen, (bijvoorbeeld wanneer de firewall fungeert als de standaardgateway in jouw subnetten en al het verkeer daardoorheen gaat), kan er een tekort aan hardwareprestaties zijn.
Daarom moet u bij het kiezen van de hardware en architectuur de snelheid van de eindpoorten, trunks en de prestaties van de apparatuur in overweging nemen.
Voorbeeld
Stel dat u schakelapparatuur met 1 gigabit poorten gebruikt als toegangs-switches. Deze zijn met elkaar verbonden via Etherchannel met 2 x 10 gigabit. Als standaardgateway gebruikt u een firewall met gigabit poorten, waarvoor u 2 gigabit poorten naar het L2-netwerk van het kantoor gebruikt, samengevoegd in Etherchannel.
Deze architectuur is vrij handig vanuit functioneel oogpunt, aangezien al het verkeer door de firewall gaat, en u comfortabel toegangsbeleid kunt beheren en complexe algoritmes voor het verkeersbeheer en het voorkomen van mogelijke aanvallen kunt toepassen (zie verder). Maar vanuit het perspectief van de bandbreedte en prestaties heeft dit ontwerp zeker potentiële problemen. Bijvoorbeeld, 2 hosts die gegevens downloaden (met een snelheid van 1 gigabit per poort) kunnen de 2 gigabit verbinding met de firewall volledig belasten, waardoor de service voor het hele kantoorsegment degradeert.
We hebben één hoekpunt van de driehoek besproken, laten we nu bekijken welke middelen we kunnen inzetten om de veiligheid te waarborgen.
Beveiligingsmiddelen
Dus natuurlijk is onze gewoonlijke wens (of beter gezegd, de wens van ons management) om het onmogelijke te bereiken, namelijk het bieden van maximaal comfort bij maximale veiligheid en minimale kosten.
Laten we kijken naar de methoden die we hebben om bescherming te bieden.
Voor het kantoor zou ik de volgende willen benadrukken:
- zero trust benadering in ontwerp
- hoog niveau van bescherming
- netwerkzichtbaarheid
- één gecentraliseerd authenticatie- en autorisatiesysteem
- host verificatie
Laten we nu wat dieper ingaan op elk van deze aspecten.
Zero Trust
De IT-wereld verandert zeer snel. In de afgelopen 10 jaar hebben de opkomst van nieuwe technologieën en producten geleid tot een serieuze herziening van veiligheidsconcepten. Tien jaar geleden segmenterden we het netwerk op basis van vertrouwde, DMZ- en onbetrouwbare zones, en werd er gebruikgemaakt van de zogenaamde 'perimeterbeveiliging', met twee verdedigingslijnen: onbetrouwbaar -> DMZ en DMZ -> vertrouwd. Bovendien was de bescherming doorgaans beperkt tot toegangscontroles op basis van L3/L4 (OSI) headers (IP, TCP/UDP-poorten, TCP-vlaggen). Alles wat met hogere lagen te maken had, inclusief L7, werd overgelaten aan de besturingssystemen en beveiligingsproducten die op eindhosts werden geïnstalleerd.
Tegenwoordig is de situatie drastisch veranderd. Het moderne concept gaat ervan uit dat interne systemen, die zich binnen de perimeter bevinden, niet langer als vertrouwd kunnen worden beschouwd, en het concept van een perimeter zelf is vaag geworden.
Naast de toegang tot internet hebben we ook
- remote access VPN van gebruikers
- verschillende persoonlijke apparaten, meegenomen laptops, die zijn aangesloten via kantoor WiFi
- andere (branch) kantoren
- integratie met cloudinfrastructuur
Hoe ziet de Zero Trust-benadering er in de praktijk uit?
Bij voorkeur moet alleen het verkeer dat nodig is, zijn toegestaan, en als we het over idealen hebben, moet de controle niet alleen op L3/L4-niveau plaatsvinden, maar ook op applicatieniveau.
Als u bijvoorbeeld de mogelijkheid heeft om al het verkeer door een firewall te laten lopen, kunt u proberen dichter bij het ideaal te komen. Maar deze benadering kan de totale bandbreedte van uw netwerk aanzienlijk verlagen, en bovendien werkt applicatiefiltering niet altijd goed.
Bij controle van verkeer op een router of L3-switch (gebruik van standaard ACL's) stuit u op andere problemen:
- dit betreft alleen L3/L4-filtering. Niets staat een aanvaller in de weg om toegestane poorten (bijvoorbeeld TCP 80) voor zijn eigen applicatie (niet http) te gebruiken
- complexe ACL-beheer (moeilijk te analyseren ACL's)
- dit is geen stateful firewall, wat betekent dat u expliciet omgekeerd verkeer moet toestaan
- in het geval van switches bent u meestal vrij strikt beperkt door de grootte van TCAM, wat, wanneer u de benadering 'alleen toestaan wat nodig is' toepast, snel problematisch kan worden
Opmerking
Als we het hebben over omgekeerd verkeer, moeten we ons het volgende (Cisco) realiseren
permit tcp any any established
Maar het is belangrijk om te begrijpen dat deze regel gelijkwaardig is aan twee regels:
permit tcp any any ack
permit tcp any any rstDit betekent dat, zelfs als er geen oorspronkelijke TCP-segment met de SYN-vlag was (dat wil zeggen, de TCP-sessie was nog niet begonnen), deze ACL een pakket met de ACK-vlag zal toestaan, wat een aanvaller kan gebruiken om gegevens te verzenden.
Dus deze regel verandert uw router of L3-switch op geen enkele manier in een stateful firewall.
Hoge beschermingsniveau
In In het gedeelte dat aan datacenters is gewijd, hebben we de volgende beschermingsmethoden overwogen.
- stateful firewalling (standaard)
- ddos/dos bescherming
- application firewalling
- dreigingspreventie (antivirus, anti-spyware en kwetsbaarheid)
- URL-filtering
- gegevensfiltering (inhoudsfiltering)
- bestand blokkering (blokkeren van bestandstypen)
In het geval van een kantoor is de situatie vergelijkbaar, maar de prioriteiten zijn iets anders. De beschikbaarheid van het kantoor is meestal niet zo kritiek als die van een datacenter, terwijl de kans op 'interne' schadelijke traffic veel hoger is.
Daarom worden de volgende beschermingsmethoden cruciaal voor dit segment:
- application firewalling
- dreigingspreventie (anti-virus, anti-spyware en kwetsbaarheid)
- URL-filtering
- gegevensfiltering (inhoudsfiltering)
- bestand blokkering (blokkeren van bestandstypen)
Hoewel al deze beschermingsmethoden, met uitzondering van applicatiefirewalling, traditioneel werden en nog steeds worden aangepakt op eindhosts (bijvoorbeeld door antivirussoftware te installeren) en via proxy's, bieden moderne NGFW's ook deze diensten aan.
Leveranciers van beveiligingsapparatuur streven naar een uitgebreide bescherming, dus naast bescherming op de lokale box worden verschillende cloudtechnologieën en clientsoftware voor hosts (end point protection/EPP) aangeboden. Zo zien we bijvoorbeeld uit dat Palo Alto en Cisco hun EPP's hebben (PA: Traps, Cisco: AMP), maar dat ze zich zeker niet in de top bevinden.
Het inschakelen van deze bescherming (meestal door het kopen van licenties) op de firewall is natuurlijk niet verplicht (u kunt de traditionele weg bewandelen), maar biedt enkele voordelen:
- in dit geval ontstaat er een enkel punt voor de toepassing van beschermingsmethoden, wat de zichtbaarheid verbetert (zie het volgende onderwerp).
- als er een onbeveiligd apparaat in uw netwerk is, valt het toch onder de 'paraplu' van de firewallbescherming.
- door bescherming op de firewall te gebruiken samen met bescherming op eindhosts, vergroten we de kans op het detecteren van schadelijke traffic. Het gebruik van dreigingspreventie op lokale hosts en op de firewall vergroot bijvoorbeeld de kans op detectie (op voorwaarde dat deze oplossingen zijn gebaseerd op verschillende softwareproducten).
Opmerking
Als je bijvoorbeeld Kaspersky als antivirus zowel op de firewall als op de eindhosts gebruikt, dan verhoogt dat natuurlijk niet echt jouw kansen om een virusaanval in jouw netwerk te voorkomen.
Netwerkzichtbaarheid
is eenvoudig – "zien" wat er in jouw netwerk gebeurt, zowel in real-time als historische gegevens.
Ik zou dit "zien" in twee groepen verdelen:
Eerste groep: dat wat jouw bewakingsysteem normaal gesproken biedt.
- belasting van de apparatuur
- belasting van de kanalen
- geheugengebruik
- diskgebruik
- verandering van de routeringtabel
- status van de verbindingen
- beschikbaarheid van de apparatuur (of hosts)
- …
Tweede groep: informatie gerelateerd aan veiligheid.
- diverse statistieken (bijvoorbeeld over applicaties, over URL-bezoeken, welke soorten gegevens zijn gedownload, gegevens over gebruikers)
- wat door veiligheidsbeleid is geblokkeerd en om welke reden, namelijk
- verboden applicatie
- verboden op basis van ip/protocol/poort/vlaggen/zones
- dreigingspreventie
- URL-filtering
- gegevensfiltering
- bestandsblokkering
- …
- statistieken over DOS/DDOS-aanvallen
- mislukte identificatie- en autorisatiepogingen
- statistieken over al deze hierboven genoemde beveiligingsbeleidsschendingen
- …
In dit hoofdstuk, dat gewijd is aan veiligheid, zijn we met name geïnteresseerd in het tweede deel.
Sommige moderne firewalls (uit mijn ervaring Palo Alto) bieden een goed niveau van zichtbaarheid. Maar natuurlijk moet het verkeer dat jou interesseert door deze firewall gaan (in dat geval heb je de mogelijkheid om het verkeer te blokkeren) of gespiegeld worden naar de firewall (wordt alleen gebruikt voor monitoring en analyse), en je moet licenties hebben die het mogelijk maken om al deze diensten in te schakelen.
Er is natuurlijk ook een alternatieve weg, beter gezegd een traditionele weg, bijvoorbeeld,
- statistieken over sessies kunnen worden verzameld via netflow en vervolgens kunnen speciale hulpmiddelen worden gebruikt voor gegevensanalyse en visualisatie.
- dreigingspreventie – speciale programma's (anti-virus, anti-spyware, firewall) op eindhosts.
- URL-filtering, gegevensfiltering, bestandsblokkering – op proxy.
- je kunt ook tcpdump analyseren met bijvoorbeeld
Je kunt deze twee benaderingen combineren, door ontbrekende functies aan te vullen of te dupliceren om de kans op ontdekking van een aanval te verhogen.
Welke benadering te kiezen?
Hangt sterk af van de kwalificaties en voorkeuren van jouw team.
Zowel daar als daar zijn er voor- en nadelen.
Eén gecentraliseerd systeem voor authenticatie en autorisatie
Bij een goed ontwerp houdt de mobiliteit die we in dit artikel hebben besproken in dat je dezelfde toegang hebt, ongeacht of je werkt vanuit kantoor, thuis, op de luchthaven, in een café of elke andere locatie (met de beperkingen die we hierboven hebben besproken). Wat is het probleem?
Om de complexiteit van deze taak beter te begrijpen, laten we een typisch ontwerp bekijken.
Voorbeeld
- Je hebt alle medewerkers in groepen verdeeld. Je hebt besloten om toegang te verlenen per groep.
- Binnen het kantoor beheer je de toegang via de bedrijfsfirewall.
- Het verkeer van het kantoor naar het datacenter controleer je op de firewall van het datacenter.
- Als VPN-gateway gebruik je Cisco ASA en voor het controleren van het verkeer naar jouw netwerk van toegewezen klanten, pas je lokale (op de ASA) ACL's toe.
Stel nu dat je wordt gevraagd om extra toegang te verlenen aan een bepaalde medewerker. Hierbij wordt gevraagd om toegang alleen voor hem te verlenen en niet voor anderen in zijn groep.
Hiervoor moeten we een aparte groep voor deze medewerker creëren, dat wil zeggen:
- op de ASA een aparte IP-pool voor deze medewerker creëren;
- een nieuwe ACL op de ASA toevoegen en deze koppelen aan deze externe klant;
- nieuwe beveiligingsbeleid op de kantoor- en datacenterfirewalls creëren.
Dat is goed als dit evenement zeldzaam is. Maar in mijn ervaring was er een situatie waarin medewerkers deelnamen aan verschillende projecten en deze set projecten voor sommige van hen vrij vaak veranderde, en het ging niet om 1-2 personen, maar tientallen. Natuurlijk moest hier iets veranderen.
Dit werd opgelost op de volgende manier.
We hebben besloten dat de enige bron van waarheid die alle mogelijke toegangen van een medewerker definieert, LDAP zou zijn. We hebben verschillende groepen gecreëerd die sets van toegangen definiëren en elke gebruiker hebben we aan één of meerdere groepen gekoppeld.
Stel bijvoorbeeld dat er groepen waren:
- gast (toegang tot internet);
- gemeenschappelijke toegang (toegang tot gemeenschappelijke middelen: e-mail, kennisdatabase, ...);
- boekhouding;
- project 1;
- project 2;
- databasebeheerder;
- linux-beheerder;
- …
En als een van de medewerkers betrokken was bij zowel project 1 als project 2 en hij toegang nodig had voor zijn werk in deze projecten, dan werd deze medewerker respectievelijk aan de groepen gekoppeld:
- gast;
- gemeenschappelijke toegang.
- project 1;
- project 2;
Hoe kunnen we deze informatie nu omzetten naar toegang op netwerkapparatuur?
Cisco ASA Dynamisch Toegangsbeleid (DAP) (zie ) is precies de juiste oplossing voor deze taak.
Kort samengevat, bij het proces van identificatie/autorisatie ontvangt de ASA van LDAP een set groepen die aan deze gebruiker zijn gekoppeld en 'bouwt' een dynamische ACL met alle benodigde toegangen uit verschillende lokale ACL's (elke ACL komt overeen met een groep), wat volledig voldoet aan onze wensen.
Maar dit is alleen voor VPN-verbindingen. Om de situatie gelijk te maken voor zowel medewerkers die via VPN verbinden als zij die op kantoor zijn, is de volgende stap gezet.
Bij verbinding vanuit kantoor werden gebruikers via het 802.1x protocol in een gastvlan (voor gasten) of in een vlan met gedeelde toegang (voor medewerkers van het bedrijf) geplaatst. Vervolgens moesten medewerkers zich via VPN verbinden om specifieke toegang te krijgen (bijvoorbeeld tot projecten in het datacenter).
Voor verbindingen vanuit kantoor en vanuit huis werden verschillende tunnelgroepen op de ASA gebruikt. Dit is noodzakelijk zodat het verkeer naar gedeelde bronnen (die door alle medewerkers worden gebruikt, zoals e-mail, bestandsservers, ticketsystemen, dns, …) niet via de ASA verloopt, maar via het lokale netwerk. Op deze manier belasten we de ASA niet met extra verkeer, inclusief hoogwaardig verkeer.
Zo werd de taak opgelost.
We hebben bereikt
- een gelijke set toegangen, zowel voor verbindingen vanuit kantoor als voor externe verbindingen
- afwezigheid van servicevertraging bij werken vanuit kantoor, gerelateerd aan de overdracht van hoogwaardig verkeer via de ASA
Wat is nog een voordeel van deze benadering?
In het beheer van toegangen. Toegangen zijn eenvoudig te wijzigen, op één plek.
Bijvoorbeeld, als een medewerker het bedrijf verlaat, verwijder je hem gewoon uit LDAP, en hij verliest automatisch alle toegangen.
Hostcontrole (host checking)
Bij de mogelijkheid van externe verbinding lopen we het risico niet alleen een werknemer van het bedrijf aan het netwerk toe te laten, maar ook alle schadelijke software die waarschijnlijk op zijn computer (bijvoorbeeld thuiscomputer) aanwezig is. Bovendien kunnen we door deze software misschien toegang tot ons netwerk openen voor een kwaadwillende die deze host als proxy gebruikt.
Het is verstandig om dezelfde beveiligingseisen voor de extern toegankelijke host te hanteren als voor de host in het kantoor.
Dit houdt onder andere in dat er een 'juiste' versie van het besturingssysteem, antivirus-, anti-spyware- en firewallsoftware en updates vereist zijn. Gewoonlijk bestaan deze mogelijkheden op een VPN-gateway (voor ASA, zie bijvoorbeeld ).
Het is ook verstandig om dezelfde methoden voor het analyseren en blokkeren van verkeer toe te passen (zie 'Hoge beveiligingsniveaus') zoals volgens uw beveiligingsbeleid van toepassing is op kantoortraffic.
Het is redelijk om aan te nemen dat uw kantoornetwerk nu niet beperkt is tot het kantoorpand en de hosts daarin.
Voorbeeld
Een goede aanpak is om elke werknemer die externe toegang nodig heeft, te voorzien van een goede, gebruiksvriendelijke laptop en te eisen dat hij zowel op kantoor als thuis enkel met deze laptop werkt.
Dit verhoogt niet alleen het beveiligingsniveau van uw netwerk, maar is ook echt handig en wordt meestal positief ontvangen door werknemers (als het inderdaad een goede en gebruiksvriendelijke laptop is).
Over gevoel voor maat en balans
In wezen is dit een gesprek over de derde top van onze driehoek — de prijs.
Laten we een hypothetisch voorbeeld bekijken.
Voorbeeld
U heeft een kantoor met 200 mensen. U heeft besloten het zo comfortabel en veilig mogelijk te maken.
Daarom heeft u besloten al het verkeer via de firewall te laten lopen, waarbij de firewall voor alle subnetten van het kantoor de standaard gateway is. Naast de beveiligingssoftware die op elke eindhost is geïnstalleerd (antivirus, anti-spyware en firewallsoftware), heeft u ook besloten om alle mogelijke beschermingsmethoden op de firewall toe te passen.
Om hoge verbindingssnelheden te waarborgen (alles voor het gemak) heeft u 10-gigabit toegangsoptische switches gekozen en voor firewalls hoogwaardige NGFW-firewalls, zoals de Palo Alto serie 7K (met 40-gigabit poorten), uiteraard met alle actieve licenties en uiteraard met High Availability paar.
Natuurlijk hebben we voor de werking met deze lijn van apparatuur minstens een paar hooggekwalificeerde security engineers nodig.
Daarnaast heeft u besloten om elke medewerker een goede laptop te geven.
In totaal gaat het om ongeveer 10 miljoen dollar voor de implementatie, honderden duizenden dollars (ik denk dichter bij een miljoen) voor jaarlijkse ondersteuning en salarissen voor de engineers.
Kantoor, 200 mensen...
Handig? Waarschijnlijk wel.U komt met dit voorstel naar uw leidinggevende...
Misschien zijn er in de wereld een aantal bedrijven waarvoor dit een acceptabele en juiste oplossing is. Als u een medewerker van zo'n bedrijf bent — gefeliciteerd, maar in de overgrote meerderheid van de gevallen weet ik zeker dat uw kennis niet wordt gewaardeerd door het management.
Is dit voorbeeld overdreven? Het volgende hoofdstuk zal deze vraag beantwoorden.
Als u in uw netwerk niets ziet van het bovenstaande, dan is dat normaal.
Voor elk specifiek geval moet u een redelijke compromis vinden tussen gebruiksgemak, prijs en veiligheid. Vaak is een NGFW in uw kantoor zelfs niet nodig, is L7-beveiliging op de firewall niet vereist. Het is voldoende om een goed niveau van zichtbaarheid en meldingen te waarborgen, en dat kan worden gedaan met behulp van open source producten, bijvoorbeeld. Ja, uw reactie op een aanval zal niet onmiddellijk zijn, maar het belangrijkste is dat u deze zult zien, en met de juiste processen in uw afdeling kunt u deze snel neutraliseren.
En ik herinner u eraan dat het de bedoeling van deze reeks artikelen is dat u geen netwerkontwerp doet, maar alleen probeert te verbeteren wat u heeft gekregen.
Analyse van de SAFE-architectuur van het kantoor
Let op dit rode vierkant dat ik heb gemarkeerd op de kaart uit , dat ik hier graag zou willen bespreken.
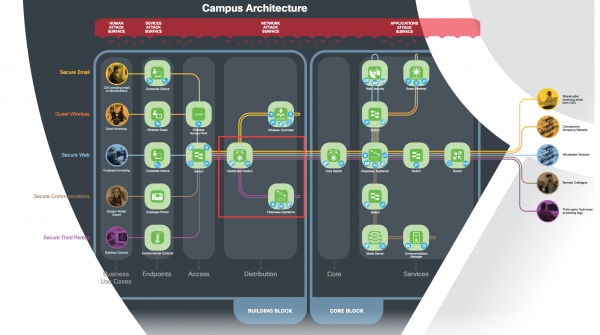
Dit is een van de sleutelgebieden van de architectuur en een van de meest belangrijke onzekerheden.
Opmerking
Ik heb nog nooit met FirePower gewerkt (uit de lijn van Cisco-firewalls — alleen met ASA), dus ik zal het beschouwen als elke andere firewall, bijvoorbeeld als Juniper SRX of Palo Alto, ervan uitgaande dat het dezelfde mogelijkheden heeft.
Van de gebruikelijke configuraties zie ik slechts 4 mogelijke gebruiksvarianten van de firewall bij deze verbinding:
- de standaardgateway voor elk subnet is een switch, waarbij de firewall in transparante modus staat (dat wil zeggen dat al het verkeer erdoorheen gaat, maar het vormt geen L3-hop)
- De standaard gateway voor elk subnet zijn de subinterfaces van de firewall (of SVI-interfaces); de switch fungeert als L2.
- Op de switch worden verschillende VRF's gebruikt, en het verkeer tussen de VRF's gaat via de firewall, het verkeer binnen één VRF wordt beheerd door ACL op de switch.
- Al het verkeer wordt gemirroord naar de firewall voor analyse en monitoring; verkeer gaat er niet doorheen.
Opmerking 1
Combinaties van deze opties zijn mogelijk, maar voor de eenvoud zullen we ze hier niet behandelen.
Opmerking2
Er is ook de mogelijkheid om PBR (service chain-architectuur) te gebruiken, maar voor nu is dit, hoewel ik het een mooie oplossing vind, eerder excentriek, dus ik beschouw het hier niet.
Uit de beschrijving van de stromen in het document zien we dat het verkeer toch via de firewall gaat, wat betekent dat, volgens het ontwerp van Cisco, de vierde optie afvalt.
Laten we eerst de eerste twee opties bekijken.
Bij deze opties gaat al het verkeer via de firewall.
Laten we nu kijken , laten we kijken en zien we dat als we een totale bandbreedte voor ons kantoor van minstens 10 - 20 gigabit willen hebben, we de 4K-versie moeten kopen.
Opmerking
Wanneer ik het heb over totale bandbreedte, bedoel ik het verkeer tussen subnets (en niet binnen één VLAN).
Uit de GPL zien we dat de prijs voor de HA Bundle met Threat Defense, afhankelijk van het model (4110 - 4150), varieert van ongeveer 0,5 - 2,5 miljoen dollar.
Dus ons ontwerp begint te lijken op het vorige voorbeeld.
Betekent dit dat dit ontwerp onjuist is?
Nee, dat betekent het niet. Cisco biedt u de best mogelijke bescherming op basis van het productgamma dat ze hebben. Maar dat betekent niet dat dit een 'must-do' voor u is.
In principe is dit een gewone vraag die opkomt bij het ontwerpen van een kantoor of datacenter, en het betekent alleen dat je naar compromissen moet zoeken.
Bijvoorbeeld, niet al het verkeer door de firewall leiden, en in dit geval lijkt de derde optie me behoorlijk aantrekkelijk, of (zie vorige sectie), misschien heeft u geen 'Threat Defense' of is een firewall helemaal niet nodig in dit segment van het netwerk, en kunt u volstaan met passieve monitoring met behulp van betaalbare (niet dure) of open source oplossingen, of is een firewall nodig, maar van een andere leverancier.
Er is meestal altijd deze onzekerheid en er is geen eenduidig antwoord op welke oplossing voor u het beste is.
Daarin schuilt de complexiteit en schoonheid van deze taak.
Bron: habr.com
