

Op vrijdag 12 april publiceerde informatiebeveiligingsspecialist John Page gegevens over een onopgeloste kwetsbaarheid in de nieuwste versie van Internet Explorer en demonstreerde hij de uitbuiting ervan. Deze kwetsbaarheid kan een aanvaller potentieel in staat stellen om de inhoud van lokale bestanden van Windows-gebruikers te verkrijgen, terwijl hij de beveiligingssystemen van de browser omzeilt.
De kwetsbaarheid zit in de manier waarop Internet Explorer bestanden in het MHTML-formaat verwerkt, die meestal de extensie .mht of .mhtml hebben. Dit formaat wordt standaard in Internet Explorer gebruikt om webpagina's op te slaan en maakt het mogelijk om de volledige inhoud van een pagina samen met al het mediacontent in één enkel bestand op te slaan. Momenteel slaan de meeste moderne browsers webpagina's niet meer op in het MHT-formaat, maar gebruiken in plaats daarvan het standaard WEB-formaat — HTML. Ze ondersteunen echter nog steeds de verwerking van bestanden in dit formaat en kunnen het gebruiken voor opslag met de juiste instellingen of met behulp van extensies.
De kwetsbaarheid die John ontdekte, behoort tot de klasse van XXE (XML eXternal Entity) kwetsbaarheden en heeft betrekking op een verkeerde configuratie van de XML-codeverwerker in Internet Explorer. "Deze kwetsbaarheid stelt een externe aanvaller in staat om toegang te krijgen tot lokale bestanden van de gebruiker en bijvoorbeeld informatie over de versie van de geïnstalleerde software op het systeem te extraheren," zegt Page. "Een verzoek voor ‘c:Python27NEWS.txt’ zal de versie van dit programma (de Python-interpreter in dit geval) retourneren."
Aangezien alle MHT-bestanden in Windows standaard in Internet Explorer worden geopend, is het gebruik van deze kwetsbaarheid een triviale taak, aangezien de gebruiker slechts twee keer op een gevaarlijk bestand hoeft te klikken dat hij via e-mail, sociale media of berichtenapps heeft ontvangen.
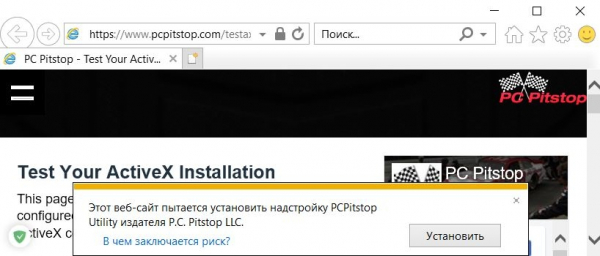
«Over het algemeen ontvangt de gebruiker bij het creëren van een instance van een ActiveX-object, zoals Microsoft.XMLHTTP, een veiligheidswaarschuwing in Internet Explorer die om bevestiging vraagt voor de activatie van geblokkeerde inhoud», legt de onderzoeker uit. «Echter, wanneer een vooraf voorbereide .mht-bestand wordt geopend met speciaal opgemaakte -tags, ontvangt de gebruiker geen waarschuwing over potentieel gevaarlijke inhoud».
Volgens Page heeft hij de kwetsbaarheid met succes getest in de huidige versie van Internet Explorer 11 met alle laatste beveiligingsupdates op Windows 7, Windows 10 en Windows Server 2012 R2.
Waarschijnlijk is het enige goede nieuws over de openbaarmaking van deze kwetsbaarheid het feit dat het ooit dominante marktaandeel van Internet Explorer nu is gedaald tot ongeveer 7,34%, volgens NetMarketShare. Maar omdat Windows Internet Explorer als standaardapplicatie gebruikt voor het openen van MHT-bestanden, hoeven gebruikers IE niet als hun standaardbrowser in te stellen, en blijven ze kwetsbaar zolang IE nog steeds op hun systemen aanwezig is en ze geen aandacht besteden aan het formaat van gedownloade bestanden van het internet.
Op 27 maart heeft John Microsoft op de hoogte gebracht van deze kwetsbaarheid in hun browser, maar op 10 april ontving de onderzoeker een reactie van het bedrijf waarin ze aangaven dat ze deze kwestie niet als kritiek beschouwden.
«Een oplossing zal alleen worden uitgebracht met de volgende versie van het product», staat in de brief van Microsoft. «Momenteel zijn we niet van plan om een oplossing voor dit probleem uit te brengen».
Na de duidelijke reactie van Microsoft publiceerde de onderzoeker de details over de zero-day kwetsbaarheid op zijn website, evenals demonstratiecode en een video op YouTube.
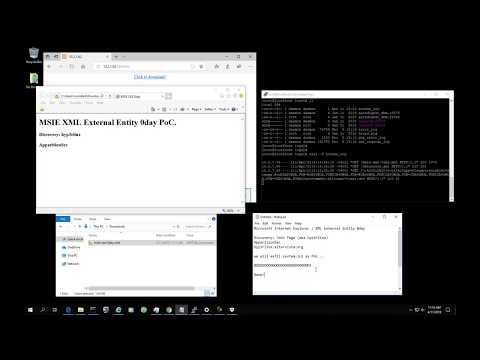
Hoewel de implementatie van deze kwetsbaarheid niet zo eenvoudig is en op de een of andere manier vereist dat de gebruiker een onbekend bestand in MHT-formaat uitvoert, moet deze kwetsbaarheid niet lichtvaardig worden opgevat, ondanks het ontbreken van een reactie van Microsoft. Hacker-groepen hebben in het verleden al gebruik gemaakt van MHT-bestanden voor phishing en verspreiding van malware, er valt niets te zeggen dat ze daarmee nu ook niet weer aan de slag gaan.
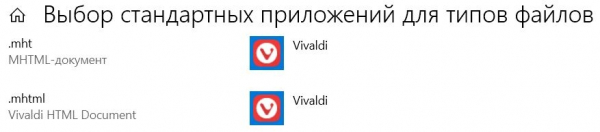
Om echter deze en vele andere soortgelijke kwetsbaarheden te vermijden, is het voldoende om aandacht te besteden aan de bestandsextensies van de bestanden die je van het internet ontvangt en deze te controleren met een antivirusprogramma of op de website VirusTotal. En voor extra zekerheid kun je .mht of .mhtml bestanden standaard toewijzen aan je favoriete browser, anders dan Internet Explorer. Bijvoorbeeld, in Windows 10 kan dit eenvoudig worden gedaan via het menu 'Standaard apps kiezen voor bestandstypen'.
Bron: 3dnews.ru
