

Onlangs deelde ik in onze organisatie. In de reacties werd een serieus vraagstuk over de informatiebeveiliging van hardware-oplossingen USB over IP aan de orde gesteld, wat ons ook erg zorgen baart.
Laten we eerst de uitgangsvoorwaarden vaststellen.
- Een groot aantal elektronische beveiligingssleutels.
- Toegang tot deze sleutels is nodig vanuit verschillende geografische locaties.
- We beschouwen alleen hardware-oplossingen USB over IP en proberen deze oplossing veiliger te maken door aanvullende organisatorische en technische maatregelen te nemen (alternatieven worden voorlopig niet overwogen).
- In dit artikel zal ik de geanalyseerde bedreigingen niet volledig beschrijven (veel kan worden bekeken in ), maar ik zal kort ingaan op twee punten. We sluiten sociale engineering en onwettige acties van de gebruikers zelf uit. We bekijken de mogelijkheden voor niet-geautoriseerde toegang tot USB-apparaten vanuit elk netwerk zonder de gebruikelijke inloggegevens.
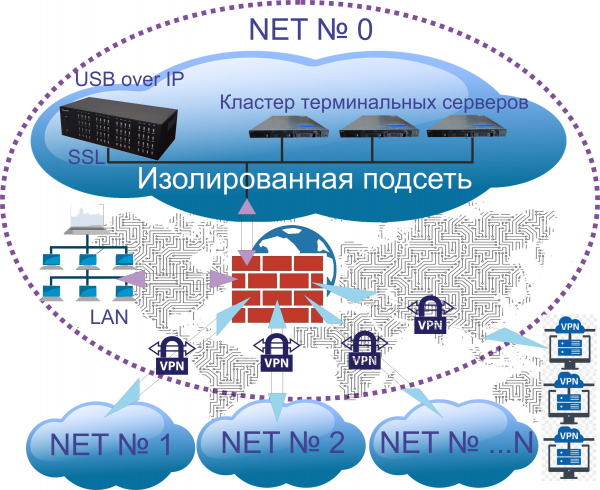
Om de veiligheid van de toegang tot USB-apparaten te waarborgen, zijn er organisatorische en technische maatregelen genomen:
1. Organisatorische veiligheidsmaatregelen.
Een beheerde USB over IP-hub is geïnstalleerd in een serverkast die goed te sluiten is met een sleutel. Fysieke toegang tot deze kast is goed geregeld (toegangscontrolesysteem in de zaal, videobewaking, sleutels en toegangsrechten zijn beperkt tot een klein aantal personen).
Alle USB-apparaten die in de organisatie worden gebruikt, zijn voor het gemak onderverdeeld in 3 groepen:
- Kritisch. Financiële digitale handtekeningen – worden gebruikt volgens de aanbevelingen van banken (niet via USB over IP)
- Belangrijk. Digitale handtekeningen voor marktplaatsen, diensten, elektronische documentverkeer, rapportages, enz., een aantal sleutels voor software – worden gebruikt met toepassing van de beheerde USB over IP-hub.
- Niet-kritisch. Een aantal sleutels voor software, camera's, enkele USB-sticks en schijven met niet-kritische informatie, USB-modems – worden gebruikt met toepassing van de beheerde USB over IP-hub.
2. Technische veiligheidsmaatregelen.
Netwerktoegang tot de beheerde USB over IP-hub wordt alleen binnen een geïsoleerd subnetwerk verleend. Toegang tot het geïsoleerde subnetwerk wordt verleend:
- vanuit een terminalserverfarm,
- via VPN (certificaat en wachtwoord) aan een beperkt aantal computers en laptops, waarbij deze via VPN permanente adressen krijgen,
- via VPN-tunnels die regionale kantoren met elkaar verbinden.
Op de volledig beheerde USB over IP-hub DistKontrolUSB zijn de volgende functies ingesteld met behulp van de standaardtools:
- Voor toegang tot USB-apparaten van de USB over IP-hub wordt encryptie gebruikt (de encryptie is ingeschakeld op de hub), hoewel dit misschien al overbodig is.
- Er is een 'toegangsbeperking tot USB-apparaten per IP-adres' ingesteld. Afhankelijk van het IP-adres krijgt de gebruiker toegang of niet tot de toegewezen USB-apparaten.
- Er is een 'toegangsbeperking tot USB-poorten op basis van gebruikersnaam en wachtwoord' ingesteld. De gebruikers hebben dus rechten gekregen voor toegang tot USB-apparaten.
- De 'toegang tot USB-apparaten op basis van gebruikersnaam en wachtwoord' is niet gebruikt, omdat alle USB-sleutels permanent zijn aangesloten op de USB over IP-hub en niet van poort naar poort worden verplaatst. Voor ons is het logischer om toegang te geven aan gebruikers tot de USB-poort met een apparaat dat langdurig is aangesloten.
- Fysiek in- en uitschakelen van USB-poorten gebeurt:
- Voor software- en EDO-sleutels — met behulp van de taakplanner en toegewezen taken van de hub (een aantal sleutels is geprogrammeerd om in te schakelen om 9.00 en uit te schakelen om 18.00, een aantal van 13.00 tot 16.00);
- Voor sleutels van marktplaatsen en een aantal software — door gebruikers met toestemming via de WEB-interface;
- Camera's, een aantal USB-sticks en schijven met niet-kritieke informatie — zijn altijd ingeschakeld.
We veronderstellen dat deze organisatie van toegang tot USB-apparaten zorgt voor veilig gebruik:
- uit regionale kantoren (voorwaardelijk NET №1 …… NET № N),
- voor een beperkt aantal computers en laptops die USB-apparaten via het wereldwijde netwerk aansluiten,
- voor gebruikers die gepubliceerd zijn op terminalservers van applicaties.
In de opmerkingen zou ik graag specifieke praktische maatregelen horen die de informatiebeveiliging verhogen bij het bieden van wereldwijde toegang tot USB-apparaten.
Bron: habr.com
