

95% van de informatiebeveiligingsbedreigingen zijn bekend, en je kunt je ertegen beschermen met traditionele middelen zoals antivirussoftware, firewalls, IDS, en WAF. De overige 5% van de bedreigingen zijn onbekend en het gevaarlijkst. Ze vertegenwoordigen 70% van het risico voor een bedrijf omdat ze moeilijk te detecteren zijn, en nog moeilijker om je ertegen te beschermen. Voorbeelden zijn epidemieën van ransomware zoals WannaCry, NotPetya/ExPetr, cryptominers, en het 'cyberwapen' Stuxnet (dat nucleaire objecten in Iran trof), en talloze (herinnert iemand zich nog Kido/Conficker?) andere aanvallen waartegen het moeilijk is om je te verdedigen met klassieke beveiligingsmiddelen. Over hoe je deze 5% van de bedreigingen kunt tegenhouden met behulp van Threat Hunting-technologie willen we het hebben.
De continue ontwikkeling van cyberaanvallen vereist voortdurende detectie en reactie, wat uiteindelijk leidt tot de gedachte aan een eindeloze wapenwedloop tussen aanvallers en verdedigers. Klassieke beveiligingssystemen zijn niet meer in staat om een acceptabel beveiligingsniveau te bieden, waarbij het risico geen invloed heeft op de kernindicatoren van het bedrijf (economische, politieke, reputatie) zonder ze aan te passen aan de specifieke infrastructuur, maar in het algemeen dekken ze een deel van de risico's. Al tijdens de implementatie en configuratie blijken moderne beveiligingssystemen achter te lopen en moeten ze reageren op de uitdagingen van de nieuwe tijd.
Een van de antwoorden op de uitdagingen van deze tijd voor een specialist in informatietechnologie kan Threat Hunting-technologie zijn. De term Threat Hunting (hierna TH) is enkele jaren geleden ontstaan. De technologie zelf is vrij interessant, maar heeft nog geen algemeen aanvaarde normen en richtlijnen. Verder bemoeilijkt de verscheidenheid aan informatiebronnen en het geringe aantal Nederlandstalige bronnen over dit onderwerp de zaken. Daarom hebben we bij 'LANIT-Integratie' besloten om een soort overzicht van deze technologie te schrijven.
Relevantie
De TH-technologie is gebaseerd op de processen voor het monitoren van de infrastructuur.Alerting (in the MSSP service type) is a traditional method that involves searching for previously developed signatures and signs of attacks and responding to them. This scenario is successfully handled by traditional signature-based protection tools. Hunting (the MDR service type) is a monitoring method that answers the question, 'Where do signatures and rules come from?'. This is the process of creating correlation rules by analyzing hidden or previously unknown indicators and signs of an attack. Threat Hunting is specifically related to this type of monitoring.
Only by combining both types of monitoring can we achieve near-ideal protection, but there will always be some level of residual risk.
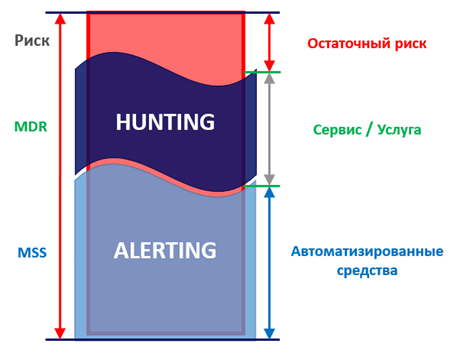 Protection using two types of monitoring
And here's why TH (and hunting as a whole!) will become increasingly relevant:
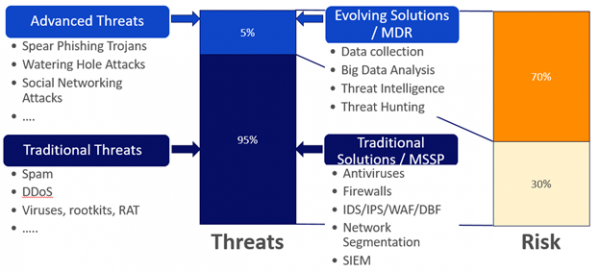 Threats, protection measures, risks.
. They include types such as spam, DDoS, viruses, rootkits, and other classic malware. Protection against these threats can be handled by the same classic protective measures.
During the execution of any project, while the remaining 20% of the work takes 80% of the time. Similarly, among the entire threat landscape, 5% of new-type threats will account for 70% of the risk to the company. In a company where information security management processes are organized, we can manage 30% of the risk of known threats in one way or another, avoiding (eschewing wireless networks altogether), accepting (implementing necessary protective measures), or transferring (for example, to the integrator) this risk. However, protection against, APT attacks, phishing,, cyber espionage, and national operations, as well as a large number of other attacks, is significantly more complex. The consequences of these 5% of threats will be much more serious (), than the consequences of spam or viruses, which antivirus software can protect against.
Almost everyone has to face 5% of threats. Recently, we had to install an open-source solution that uses an application from the PEAR (PHP Extension and Application Repository) repository. The attempt to install this application via pear install was unsuccessful because was niet beschikbaar (deze heeft nu een placeholder), dus we moesten het installeren vanaf GitHub. En onlangs bleek dat PEAR het slachtoffer is geworden van.
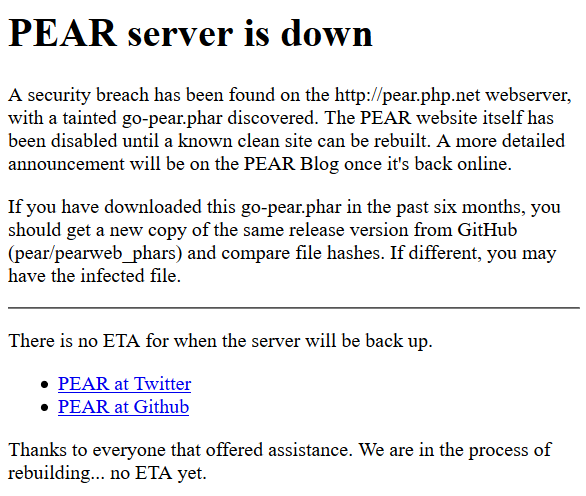
We kunnen ook herinneren aan, de uitbraak van de ransomware NePetya via de update-module van de belastingaangifte software. Bedreigingen worden steeds geavanceerder en de logische vraag is: "Hoe kunnen we deze 5% bedreigingen eigenlijk het hoofd bieden?"
Definitie van Threat Hunting
Dus, Threat Hunting is een proactief en iteratief proces van het zoeken naar en ontdekken van geavanceerde bedreigingen die niet met traditionele beveiligingsmiddelen kunnen worden gedetecteerd. Geavanceerde bedreigingen omvatten bijvoorbeeld aanvallen zoals APT, aanvallen op 0-day kwetsbaarheden, Living off the Land, enzovoort.
Het kan ook worden herformuleerd dat TH het proces is van het testen van hypothesen. Dit is voornamelijk een handmatig proces met elementen van automatisering, waarbij een analist, gebaseerd op zijn kennis en kwalificatie, grote hoeveelheden informatie doorzoekt op zoek naar tekenen van compromittering die overeenkomen met de vooraf gedefinieerde hypothese over de aanwezigheid van een bepaalde bedreiging. Een kenmerk ervan is de diversiteit aan informatiebronnen.
Het is belangrijk op te merken dat Threat Hunting geen soort software- of hardwareproduct is. Het zijn geen meldingen die je in een bepaalde oplossing kunt zien. Het is geen proces van het zoeken naar IOC (indicatoren van compromittering). En het is geen passieve activiteit die plaatsvindt zonder de deelname van cybersecurity-analisten. Threat Hunting is in de eerste plaats een proces.
Componenten van Threat Hunting
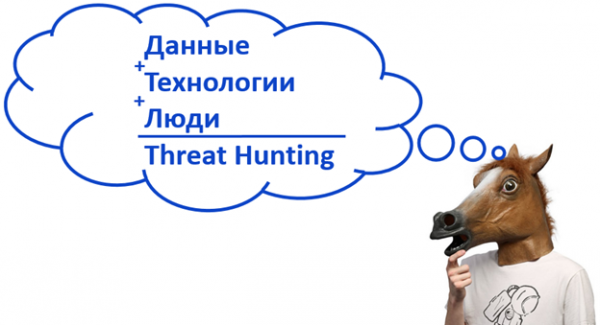
De drie hoofdcomponenten van Threat Hunting: data, technologieën, mensen.
Data (wat?), waaronder ook Big Data. Allerlei verkeersstromen, informatie over eerdere APT-aanvallen, analyses, gebruikersactiviteitsgegevens, netwerkgegevens, informatie van medewerkers, informatie op het dark web, en veel meer.
Technologieën (hoe?) voor het verwerken van deze data – alle mogelijke manieren voor de verwerking van deze data, inclusief Machine Learning.
Mensen (wie?) – degenen die veel ervaring hebben met het analyseren van verschillende aanvallen, met een ontwikkelde intuïtie en het vermogen om aanvallen te detecteren. Gewoonlijk zijn dit informatiebeveiligingsanalisten, die in staat moeten zijn om hypothesen te genereren en deze te bevestigen. Zij zijn het belangrijkste schakeltje in het proces.
PARIS-model
Adam Beitman het PARIS-model voor het ideale TH-proces. De naam verwijst naar een bekende bezienswaardigheid in Frankrijk. Dit model kan vanuit twee richtingen worden bekeken – van bovenaf en van onderaf.
In het proces van het jagen op bedreigingen, van onder naar boven door het model, zullen we worden geconfronteerd met tal van bewijzen van kwaadaardige activiteit. Elk bewijs heeft een maatstaf, genaamd zekerheid – een eigenschap die het gewicht van dit bewijs weergeeft. Er zijn "harde", directe bewijzen van kwaadaardige activiteit, waarmee we onmiddellijk de top van de piramide kunnen bereiken en een feitelijke waarschuwing kunnen opstellen voor een precies bekende besmetting. En er zijn indirecte bewijzen, waarvan de optelsom ons ook naar de top van de piramide kan leiden. Zoals altijd zijn er veel meer indirecte bewijzen dan directe, wat betekent dat ze geclassificeerd en geanalyseerd moeten worden, verder onderzoek vereist is en dit idealiter geautomatiseerd moet worden.
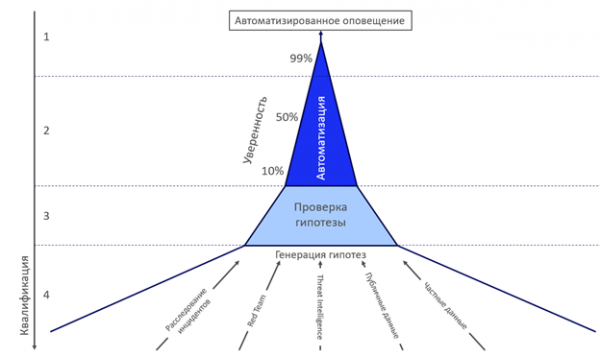 PARIS-model.
De bovenkant van het model (1 en 2) is gebaseerd op automatiseringstechnologieën en verschillende analyses, terwijl de onderkant (3 en 4) steunt op mensen met specifieke kwalificaties die het proces beheren. Het model kan ook van boven naar beneden worden bekeken, waarbij de blauwe bovenkant ons waarschuwingen biedt van traditionele beschermingsmiddelen (antivirus, EDR, firewall, handtekeningen) met een hoge mate van zekerheid en vertrouwen, terwijl lager statistieken (IOC, URL, MD5 en anderen) worden gepresenteerd die een lagere mate van zekerheid hebben en verder onderzoek vereisen. En het onderste en dikste niveau (4) – het genereren van hypothesen, het creëren van nieuwe scenario's voor het functioneren van traditionele beschermingsmiddelen. Dit niveau is niet alleen beperkt tot de aangegeven bronnen van hypothesen. Hoe lager het niveau, hoe meer vereisten er zijn voor de kwalificatie van de analist.
Het is zeer belangrijk dat analisten niet alleen een vaste set vooraf gedefinieerde hypothesen toetsen, maar voortdurend werken aan het genereren van nieuwe hypothesen en manieren om deze te testen.
Volwassenheidsmodel voor het gebruik van TH
In een ideale wereld is TH een continu proces. Maar omdat er geen ideale wereld bestaat, laten we het analyseren en methoden in de context van mensen, processen en gebruikte technologieën. Laten we het model van ideale sferische TH bekijken. Er zijn 5 niveaus in het gebruik van deze technologie. We zullen ze bekijken aan de hand van de evolutie van een specifiek team van analisten.
Volwassenheidsniveaus
Mensen
Processen
Technologieën
Niveau 0
SOC-analisten
24/7
Traditionele tools:
Traditioneel
Een set meldingen
Passieve monitoring
IDS, AV, Sandboxing,
Zonder TH
Werken met meldingen
handmatige signatuuranalyses, gegevens van Threat Intelligence.
Niveau 1
SOC-analisten
Eenmalige TH
EDR
Experimenteel
Basiskennis van forensische techniek
Zoeken naar IOC
Deels dekking van gegevens van netwerkapparaten
Experimenteren met TH
Goede kennis van netwerken en applicatie-informatie
Deeltijds gebruik
Niveau 2
Tijdelijke bezigheid
Sprints
EDR
Periodiek
Gemiddelde kennis van forensische techniek
Een week per maand
Volledige toepassing
Tijdelijke TH
Uitstekende kennis van netwerken en applicatie-informatie
Regelmatige TH
Volledige automatisering van het gebruik van EDR-gegevens
Deeltijd gebruik van geavanceerde EDR-mogelijkheden
Niveau 3
Toegewijd TH-team
24/7
Deeltijd mogelijkheid om TH-hypotheses te controleren
Preventief
Uitstekende kennis van forensische techniek en malware
Preventieve TH
Volledige benutting van de geavanceerde EDR-mogelijkheden
Bijzondere gevallen van TH
Uitstekende kennis van de aanvallende zijde
Bijzondere gevallen van TH
Volledige dekking van gegevens van netwerkapparaten
Configuratie op basis van behoeften
Niveau 4
Toegewijd TH-team
24/7
Volledige mogelijkheid om TH-hypotheses te controleren
Leidend
Uitstekende kennis van forensische techniek en malware
Preventieve TH
Niveau 3, plus:
Gebruik van TH
Uitstekende kennis van de aanvallende zijde
Controle, automatisering en verificatie van TH-hypotheses
nauw geïntegreerde gegevensbronnen;
Onderzoeksvermogen
ontwikkeling op basis van behoeften en ongebruikelijk gebruik van API's.
Volwassenheidsniveaus van TH in de context van mensen, processen en technologieën
Niveau 0: traditioneel, zonder gebruik van TH. Gewone analisten werken met een standaardset meldingen in passieve monitoring met behulp van standaardtools en technologieën: IDS, AV, sandboxing, signatuuranalyse.
Niveau 1: experimenteel, met gebruik van TH. Dezelfde analisten met basiskennis van forensisch onderzoek en goede kennis van netwerken en de praktische kant kunnen een eenmalige Threat Hunting uitvoeren door naar indicatoren van compromittering te zoeken. De tools worden aangevuld met EDR met gedeeltelijke dekking van gegevens van netwerkapparaten. De tools worden gedeeltelijk toegepast.
Niveau 2: periodiek, tijdelijk TH. Dezelfde analisten die hun kennis op het gebied van forensisch onderzoek, netwerken en de praktische kant hebben verbeterd, krijgen de taak regelmatig (scrum) bezig te zijn met Threat Hunting, laten we zeggen, een week per maand. De tools worden aangevuld met een volledig onderzoek van gegevens van netwerkapparaten, automatisering van gegevensanalyse van EDR en gedeeltelijk gebruik van de geavanceerde mogelijkheden van EDR.
Niveau 3: preventief, frequente gevallen van TH. Onze analisten hebben zich georganiseerd in een speciaal team, hebben uitstekende kennis van forensisch onderzoek en malware, alsook kennis van de methoden en tactieken van de aanvallende partij. Het proces wordt al uitgevoerd in een 24/7-modus. Het team is in staat om gedeeltelijk hypothesen voor TH te testen, volledig gebruikmakend van de geavanceerde mogelijkheden van EDR met volledige dekking van gegevens van netwerkapparaten. Daarnaast kunnen analisten de tools aanpassen aan hun behoeften.
Niveau 4: leidend, gebruik van TH. Hetzelfde team heeft de capaciteit verworven voor onderzoek, het vermogen om het proces van hypothesetests voor TH te genereren en te automatiseren. Nu zijn er ook nauwe integratie van gegevensbronnen, ontwikkeling van software op maat en ongebruikelijk gebruik van API toegevoegd aan de tools.
Threat Hunting technieken
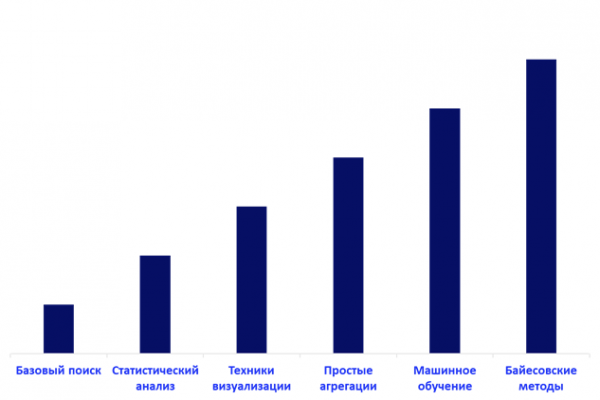 Basis technieken voor Threat Hunting
Voor TH in volgorde van volwassenheid van de gebruikte technologie behoren: basiszoekopdrachten, statistische analyse, visualisatietechnieken, eenvoudige aggregaties, machine learning en Bayesiaanse methoden.
De eenvoudigste methode is basiszoeken, dat wordt gebruikt om het onderzoeksgebied te verkleinen met behulp van specifieke verzoeken. Statistische analyse wordt bijvoorbeeld toegepast om typische gebruikers- of netwerkactiviteit te modelleren in de vorm van een statistisch model. Visualisatietechnieken worden gebruikt voor een duidelijke weergave en vereenvoudiging van data-analyse in de vorm van grafieken en diagrammen, waarin patronen in de steekproef veel gemakkelijker te herkennen zijn. De techniek van eenvoudige aggregatie op belangrijke velden wordt gebruikt voor het optimaliseren van zoekopdrachten en analyses. Hoe hoger het volwassenheidsniveau van het TH-proces binnen de organisatie, hoe relevanter het gebruik van machine learning-algoritmes wordt. Deze worden ook veelvuldig toegepast bij spamfiltering, detectie van kwaadwillend verkeer en opsporing van fraude. Een geavanceerder type machine learning-algoritme zijn de Bayesiaanse methoden, die classificatie, dimensiereductie van steekproeven en thematische modellering mogelijk maken.
Het Diamantmodel en TH-strategieën
Sergio Caltagirone, Andrew Pendergast en Christopher Betz toonden in hun werk "" de belangrijkste sleutelcomponenten van elke kwaadaardige activiteit en de basisrelatie tussen deze componenten aan.
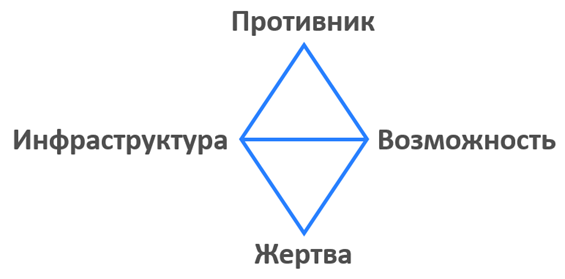 Het diamantmodel voor kwaadaardige activiteit
Volgens dit model zijn er 4 Threat Hunting-strategieën die zijn gebaseerd op de respectieve sleutelcomponenten.
1. De slachtoffergerichte strategie. We nemen aan dat het slachtoffer vijanden heeft, die "kansen" zullen bieden via e-mail. We zoeken naar gegevens van de tegenstander in de e-mail. Zoek naar links, bijlagen, enz. We zoeken naar bevestiging van deze hypothese voor een bepaalde periode (een maand, twee weken), als we niets vinden, heeft de hypothese geen stand gehouden.
2. De infrastructuurgerichte strategie. Er zijn verschillende methoden voor het gebruik van deze strategie. Afhankelijk van toegang en zichtbaarheid zijn sommige eenvoudiger dan andere. Bijvoorbeeld, we monitoren domeinnaamservers die bekend staan om kwaadaardige domeinen te hosten. Of we volgen alle nieuwe domeinnaamregistraties op zoek naar bekende patronen die door de tegenstander worden gebruikt.
3. Kans-georiënteerde strategie. Behalve de slachtoffer-georiënteerde strategie die door de meeste netwerkbeschermers wordt gebruikt, is er de kans-georiënteerde strategie. Dit is de op één na populairste aanpak en richt zich op het detecteren van kansen van de tegenstander, namelijk 'malware' en de mogelijkheid voor de tegenstander om legitieme tools te gebruiken zoals psexec, powershell, certutil en anderen.
4. Tegenstander-georiënteerde strategie. De tegenstander-georiënteerde aanpak richt zich op de tegenstander zelf. Dit omvat het gebruik van openbare informatie uit openbare bronnen (OSINT), het verzamelen van gegevens over de tegenstander, zijn technieken en methoden (TTP), het analyseren van eerder voorgevallen incidenten, threat intelligence-gegevens, enzovoort.
Informatiebronnen en hypothesen in TH
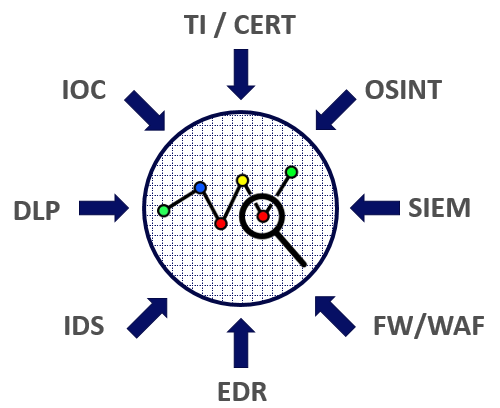 Enkele informatiebronnen voor Threat Hunting
Er zijn veel informatiebronnen. Een perfecte analist moet in staat zijn om informatie te verzamelen uit alles wat er om hem heen is. Typische informatiebronnen in bijna elke infrastructuur zijn gegevens van beveiligingsmiddelen: DLP, SIEM, IDS/IPS, WAF/FW, EDR. Daarnaast zijn allerlei indicatoren van compromittering, threat intelligence-diensten, gegevens van CERT en OSINT ook typische informatiebronnen. Extra kan informatie uit het dark web worden gebruikt (bijvoorbeeld plotseling is er een verzoek om de e-mail van de directeur van de organisatie te hacken, of iemand heeft zich gemeld als kandidaat voor de functie van netwerktechnicus), informatie van HR (recensies over de kandidaat van voorafgaande werkplek) en informatie van de beveiligingsdienst (bijvoorbeeld de resultaten van de controle van de tegenpartij).
Maar voordat je al deze beschikbare bronnen gebruikt, moet je tenminste één hypothese hebben.
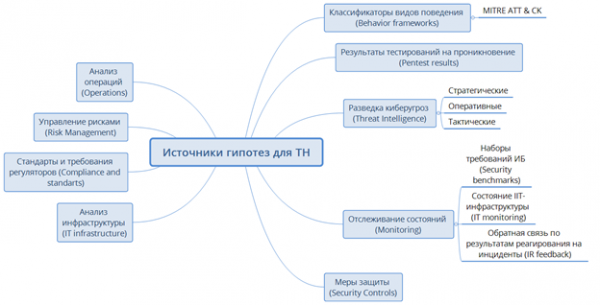
Om hypothesen te controleren, moeten ze eerst worden geformuleerd. En om veel kwalitatieve hypothesen op te stellen, is een systematische aanpak noodzakelijk. Het proces van hypothesegeneratie wordt meer gedetailleerd beschreven in, voor het proces van hypotheseformulering is het handig om dit schema als basis te nemen.
De belangrijkste bron van hypothesen zal zijn de ATT&CK-matrix (Adversarial Tactics, Techniques and Common Knowledge). Het is in wezen een kennisdatabase en een model voor het evalueren van het gedrag van aanvallers die hun activiteiten uitvoeren in de laatste fasen van een aanval, meestal beschreven met behulp van het concept Kill Chain. Dit betekent de fasen na de inbraak van de aanvaller in het interne netwerk van een onderneming of op een mobiel apparaat. Aanvankelijk omvatte de kennisdatabase een beschrijving van 121 tactieken en technieken die tijdens aanvallen worden gebruikt, elk gedetailleerd beschreven in Wiki-formaat. Diverse Threat Intelligence-analyses zijn goed als bron voor het genereren van hypotheses. Bijzonder waardevol zijn de resultaten van infrastructuuranalyses en penetratietests – dit zijn de meest waardevolle gegevens die ons solide hypothesen kunnen geven omdat ze zijn gebaseerd op specifieke infrastructuren met hun specifieke kwetsbaarheden.
Het proces van hypotheseverificatie
Sergei Soldatov presenteerde met een gedetailleerde beschrijving van het proces, het illustreert het proces van het verifiëren van TH-hypotheses in een specifiek systeem. Ik zal de belangrijkste stappen met een korte beschrijving aangeven.
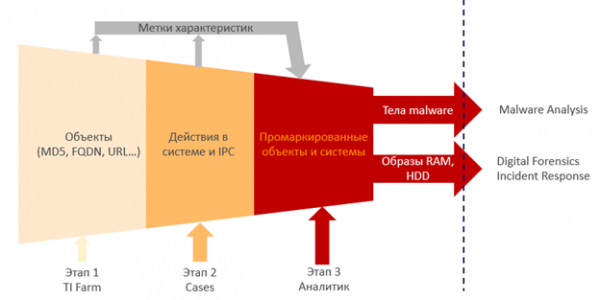
Stap 1: TI Farm
In deze stap moeten we objecten (door hun analyse samen met alle gegevens over bedreigingen) identificeren en hen labels toekennen op basis van hun kenmerken. Dit kan een bestand, URL, MD5, proces, hulpmiddel of gebeurtenis zijn. Door deze te laten passeren via Threat Intelligence-systemen, moeten ze worden gelabeld. Dit betekent dat deze site in dat jaar in CNC is waargenomen, deze MD5 was gekoppeld aan bepaalde malware, deze MD5 werd gedownload van een site die malware verspreidde.
Stap 2: Cases
In de tweede stap kijken we naar de interactie tussen deze objecten en identificeren we de relaties tussen al deze objecten. We krijgen gemarkeerde systemen te zien die iets ongehoord doen.
Stap 3: Analist
In de derde stap wordt het dossier overgedragen aan een ervaren analist met uitgebreide ervaring in analyse; hij velt het oordeel. Hij analyseert tot op byte-niveau wat, waar, hoe, waarom deze code doet wat hij doet. Dit lichaam was malware, deze computer was geïnfecteerd. Hij onthult de verbindingen tussen de objecten en controleert de resultaten van de sandbox-test.
De resultaten van de analist worden verder doorgegeven. Digital Forensics onderzoekt de beelden, Malware Analysis onderzoekt de gevonden 'lichamen', en het Incident Response-team kan ter plaatse gaan om daar iets verder te onderzoeken. Het eindresultaat zal een bevestigde hypothese zijn, een blootgelegde aanval en manieren om deze tegen te gaan.
Conclusies
Threat Hunting is een relatief nieuwe technologie die effectief kan ingaan tegen gepersonaliseerde, nieuwe en onconventionele bedreigingen, en die grote vooruitzichten heeft gezien de groei van dergelijke bedreigingen en de complexiteit van bedrijfsinfrastructuren. Hiervoor zijn drie elementen nodig: data, tools en analisten. De voordelen van Threat Hunting beperken zich niet tot het voorkomen van bedreigingen. We moeten niet vergeten dat we tijdens de zoektocht onszelf verdiepen in onze infrastructuur en haar zwakke punten vanuit het perspectief van een beveiligingsspecialist, en deze punten kunnen versterken.
De eerste stappen die, naar ons idee, gezet moeten worden om het TH-proces binnen uw organisatie te starten.
- Zorg voor de beveiliging van eindpunten en netwerkinfrastructuur. Zorg voor zichtbaarheid (NetFlow) en controle (firewall, IDS, IPS, DLP) van alle processen in uw netwerk. Ken uw netwerk van de randrouter tot de laatste host.
- Onderzoeken.
- Voer regelmatig pentests uit van ten minste de belangrijkste externe bronnen, analyseer de resultaten, identificeer de belangrijkste doelen voor aanvallen en sluit hun kwetsbaarheden.
- Integreer een open-source Threat Intelligence-systeem (bijvoorbeeld MISP, Yeti) en voer de loganalyse samen met dit systeem uit.
- Implementeer een Incident Response Platform (IRP): R-Vision IRP, The Hive, sandbox voor de analyse van verdachte bestanden (FortiSandbox, Cuckoo).
- Automatiseer routinematige processen. Loganalyse, incidentregistratie, personeel informeren – dit is een groot gebied voor automatisering.
- Leer effectief samen te werken met ingenieurs, ontwikkelaars en technische ondersteuning om gezamenlijk aan incidenten te werken.
- Documenteer het hele proces, de belangrijkste punten, de behaalde resultaten, zodat je deze later kan terugzien of delen met collega's.
- Vergeet de sociale kant niet: wees op de hoogte van wat er gebeurt met uw medewerkers, wie u in dienst neemt en wie u toegang verleent tot de informatiemiddelen van de organisatie.
- Op de hoogte blijven van trends op het gebied van nieuwe bedreigingen en beschermingsmethoden, uw technische kennis verhogen (inclusief in de werking van IT-diensten en subsystemen), conferenties bijwonen en communiceren met collega's.
Ik ben bereid om het proces van TH in de opmerkingen te bespreken.
Of kom bij ons werken!
Bronnen en materialen voor studie
Bron: habr.com
