

En niemand giet jong wijn in oude vaten; anders zal de jonge wijn de vaten scheuren, en zal het zelf eruit vloeien, en de vaten zullen vergaan; maar jonge wijn moet in nieuwe vaten worden gegoten; dan blijft zowel het een als het ander behouden. Luk. 5:37,38
In april dit jaar heeft de administratie van de grootste DC-hub ter wereld aangekondigd dat veilige verbindingen worden ondersteund. Laten we kijken wat hiervan is gekomen.
Vrijheid van geweten
Aangezien alles wat ik hierover dacht al is uitgesproken , had dit deel van het artikel er helemaal niet moeten zijn.
Als je veiligheid nodig hebt, kies een moderne client en . Punt.
Maar wat als we toch de NMDC hub gebruiken, dat wil zeggen, gewone? В этом случае придётся столкнуться с несовместимостью старых, очень старых, новых или просто ненастроенных DC клиентов. Но – это было сделано, и проблемы не заставили себя ждать.
Mafia
Ten eerste worden veilige 'client-client' connecties onafhankelijk van de aanwezigheid van 'client-hub' encryptie tot stand gebracht.
Ten tweede is het visueel onmogelijk om een hub te identificeren die al dan niet verzoeken voor veilige verbindingen doorstuurt.
Ten derde is het tegenwoordig zo dat in vrijwel alle DC-clients encryptie van de verbindingen standaard is ingeschakeld.
Vergeet je dat? Laten we nu NMDCs hub
DC++ weigert categorisch veilige verbindingen op NMDC hubs, maar keurt gewone wel goed. De reden is herhaaldelijk door de ontwikkelaars genoemd – geen reden om steeds over oude hobbels te struikelen!
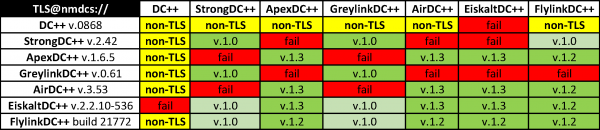
StrongDC++ ondersteunt alleen TLS v.1.0, en moderne clients verbinden zich er helemaal niet mee. Met GreylinkDC++ is het nog erger.
FlylinkDC++ valt graag terug op een compatibiliteitsmodus met oude clients. Maar hoe lang zal dat duren en is het überhaupt nodig?..
EiskaltDC++ doet hetzelfde, maar minder enthousiast, alleen voor eigen gebruik.
ADC hub(bes)
Hetzelfde geldt, maar DC++ gaat actief het spel in.
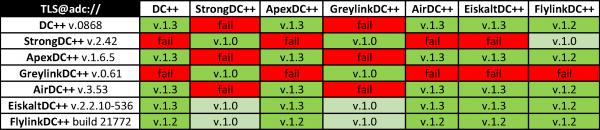
EiskaltDC++ lijkt geen verschil te maken tussen NMDC en ADC hubs, en is streng tegen beide.
En wat als we verouderde clients filteren door een verplichting voor TLS v.1.2 ondersteuning in te stellen bij binnenkomst?..
ADCs hub(bes)
Geweldig, nietwaar?

De lezer kan denken dat het het beste is om FlylinkDC++ te gebruiken en geen problemen te ondervinden, maar je vergeet dat deze client
Conclusies
problemen met zich meebrengt. op zichzelf. Een van de laatste bekende incidenten met hem – de vinkjes voor de ondersteuning van veilige verbindingen die niet zijn ingesteld via de externe configuratie voor veel gebruikers, en het feitelijke gebrek daaraan in al zijn eerdere versies.
Al met al, vanwege tal van historische en politieke redenen, is het gebruik van NMDC-hubs als basis voor veilige peer-to-peer verbindingen bemoeilijkt of zelfs volledig onmogelijk. Wanneer u een NMDC-hub gebruikt, verliest u gegarandeerd de mogelijkheid om verbinding te maken met een deel van de gebruikers, en in ruil daarvoor krijgt u veiligheid – maar zonder garanties.
Aanbevelingen
Begin met het gebruiken van ADC-hubs, ook al is het voorlopig. Stap af van verouderde clients en, als u de beheerder van een DC-hub bent, ban Strong en Grey bij u. Want
Elke koninkrijk dat in zichzelf verdeeld is, zal verwoest worden; en elke stad of huis dat in zichzelf verdeeld is, zal standhouden. Mattheüs 12:25
Bron: habr.com
