

Er kwam ooit een aanvraag bij ons binnen voor clouddiensten. We hebben globaal ingeschat wat er nodig zou zijn en stuurden een lijst met vragen terug voor verduidelijking van de details. Vervolgens hebben we de antwoorden geanalyseerd en begrepen: de klant wil persoonlijke gegevens van het tweede beveiligingsniveau in de cloud plaatsen. We antwoorden hem: "U heeft gegevens van het tweede niveau, sorry, we kunnen alleen een privécloud maken." En hij: "Weet u, bij bedrijf X kunnen ze alles zelfs in de publieke ruimte plaatsen."
Foto Steve Crisp, Reuters
Vreemde zaken! We gingen naar de website van bedrijf X, bestudeerden hun certificeringsdocumenten, schudden met onze hoofden en begrepen: er zijn veel open vragen over het plaatsen van persoonlijke gegevens en die moeten goed worden onderzocht. Dat is precies wat we in deze post gaan doen.
Hoe alles zou moeten werken
Laten we beginnen met uit te zoeken op welke gronden persoonlijke gegevens überhaupt aan een bepaald beveiligingsniveau kunnen worden toegewezen. Dit hangt af van de categorie van de gegevens, van het aantal betrokkenen van deze gegevens dat de operator opslaat en verwerkt, evenals van het type actuele bedreigingen.
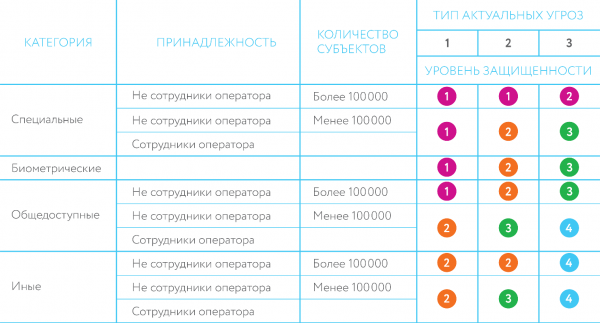
De definitie van de typen actuele bedreigingen staat in van 1 november 2012 "Over de goedkeuring van de vereisten voor de bescherming van persoonlijke gegevens bij de verwerking ervan in informatiesystemen voor persoonlijke gegevens:",
"Bedreigingen van type 1 zijn relevant voor een informatiesysteem, als voor dit systeem in ieder geval relevante bedreigingen zijn verbonden met de aanwezigheid van niet-geformaliseerde (niet-gelijkwaardige) mogelijkheden in de systeemsoftware, gebruikt in het informatiesysteem.
Bedreigingen van type 2 zijn relevant voor een informatiesysteem, als voor dit systeem in ieder geval relevante bedreigingen zijn verbonden met de aanwezigheid van niet-geformaliseerde (niet-gelijkwaardige) mogelijkheden in de toepassingssoftware, gebruikt in het informatiesysteem.
Bedreigingen van type 3 zijn relevant voor een informatiesysteem, als voor dit systeem relevante bedreigingen zijn niet verbonden met de aanwezigheid van niet-geformaliseerde (niet-gelijkwaardige) mogelijkheden in de systeem- en toepassingssoftware, gebruikt in het informatiesysteem."
Het belangrijkste in deze definities is de aanwezigheid van niet-geformaliseerde (niet-gelijkwaardige) mogelijkheden. Om de afwezigheid van dergelijke mogelijkheden in de software te bevestigen (in het geval van de cloud is dit de hypervisor) wordt certificering door de FSTEC van Rusland uitgevoerd. Als de PDn-operator aanneemt dat er dergelijke mogelijkheden in de software zijn, dan zijn de bijbehorende bedreigingen niet relevant. Bedreigingen van het eerste en tweede type worden door PDn-operators zelden als relevant beschouwd.
Naast het bepalen van het beveiligingsniveau van persoonsgegevens moet de operator ook de specifieke actuele bedreigingen voor de publieke cloud vaststellen en op basis van het vastgestelde beveiligingsniveau van persoonsgegevens en de actuele bedreigingen de benodigde maatregelen en middelen voor bescherming bepalen.
Bij de FSTEC zijn alle belangrijkste bedreigingen duidelijk opgesomd in (database van bedreigingen). Leveranciers en beoordelaars van cloudinfrastructuren gebruiken deze database in hun werkzaamheden. Hier zijn voorbeelden van bedreigingen:
: "De bedreiging bestaat uit de mogelijkheid van inbreuk op de veiligheid van gebruikersgegevens door programma's die binnen de virtuele machine functioneren, door malware die buiten de virtuele machine functioneert." Deze bedreiging is het gevolg van kwetsbaarheden in de hypervisorsoftware die de isolatie van het adresruimte waar gebruikersgegevens van programma's die binnen de virtuele machine functioneren zijn opgeslagen, ten opzichte van ongeautoriseerde toegang door malware die buiten de virtuele machine functioneert, waarborgt.
De realisatie van deze bedreiging is mogelijk onder de voorwaarde dat de kwaadaardige code met succes de grenzen van de virtuele machine overschrijdt, niet alleen door het exploiteren van kwetsbaarheden in de hypervisor, maar ook door invloed uit te oefenen vanuit lagere (ten opzichte van de hypervisor) niveaus van systeemfunctionaliteit.
: "De bedreiging bestaat uit de mogelijkheid van ongeautoriseerde toegang tot beschermde informatie van één gebruiker van cloudservices door een andere. Deze bedreiging is het gevolg van het feit dat gebruikers van cloudservices vanwege de aard van cloudtechnologieën gedwongen zijn dezelfde cloudinfrastructuur gezamenlijk te gebruiken. De realisatie van deze bedreiging is mogelijk bij fouten bij het scheiden van elementen van de cloudinfrastructuur tussen gebruikers van cloudservices, evenals bij het isoleren van hun middelen en het scheiden van gegevens van elkaar."
Om deze bedreigingen te weerstaan, kan men alleen gebruik maken van de hypervisor, aangezien deze de virtuele middelen beheert. Derhalve moet de hypervisor worden beschouwd als een beschermingsmiddel.
En in overeenstemming met vanaf 18 februari 2013 moet de hypervisor gecertificeerd zijn voor het ontbreken van niet-gedocumenteerde mogelijkheden volgens niveau 4, anders zal het gebruik van persoonsgegevens van niveau 1 en 2 met hem onwettig zijn («p.12. … Voor het waarborgen van de niveaus 1 en 2 van bescherming van persoonsgegevens, evenals voor het waarborgen van niveau 3 van bescherming van persoonsgegevens in informatiesystemen waarvoor actuele bedreigingen van type 2 zijn, worden middelen voor informatiebeveiliging toegepast, waarvan de software is getest op niet minder dan niveau 4 van controle op het ontbreken van niet-gedocumenteerde mogelijkheden»).
De benodigde certificeringsniveau, NДВ-4, heeft slechts één hypervisor, ontwikkeld in Rusland — . Om het zachtjes uit te drukken, niet bepaald de populairste oplossing. Commerciële clouds zijn doorgaans gebaseerd op VMware vSphere, KVM, Microsoft Hyper-V. Geen van deze producten heeft een certificering voor NДВ-4. Waarom? Waarschijnlijk is het voor fabrikanten op dit moment economisch niet verantwoord om zo'n certificering te behalen.
En voor persoonsgegevens van niveau 1 en 2 in de publieke cloud blijft er alleen Horizont VS over. Triest maar waar.
Hoe alles (volgens ons) echt werkt
Op het eerste gezicht lijkt alles vrij strikt: de genoemde bedreigingen moeten worden weggenomen door de juiste configuratie van de ingebouwde beveiligingsmechanismen van de hypervisor, gecertificeerd volgens NДВ-4. Maar er is één achterpoortje. In overeenstemming met het FSTEK-bevel nr. 21 («p.2 De veiligheid van persoonsgegevens bij hun verwerking in een informatiesysteem voor persoonsgegevens (hierna — informatiesysteem) wordt verzekerd door de operator of de persoon die persoonsgegevens verwerkt op verzoek van de operator in overeenstemming met de van de Russische Federatie»), evalueren providers zelf de relevantie van mogelijke bedreigingen en kiezen op basis daarvan de beschermingsmaatregelen. Daarom, als men de bedreigingen УБИ.44 en УБИ.101 als niet actueel beschouwt, zal er ook geen behoefte zijn om een hypervisor te gebruiken die gecertificeerd is volgens NДВ-4, die juist bescherming tegen hen zou moeten bieden. En dat zal voldoende zijn voor het verkrijgen van een certificaat van overeenstemming voor de publieke cloud voor niveaus 1 en 2 van bescherming van persoonsgegevens, waarmee de Roskomnadzor zeer tevreden zal zijn.
Natuurlijk kan de FSTEK naast de Roskomnadzor ook een controle uitvoeren — en deze organisatie is veel strenger bij technische vraagstukken. Ze zal ongetwijfeld geïnteresseerd zijn in de vraag waarom precies de dreigingen UBI.44 en UBI.101 als irrelevant zijn beschouwd? Maar meestal voert de FSTEK alleen een controle uit wanneer ze informatie ontvangt over een opvallend incident. In dat geval komt de federale dienst eerst langs bij de operator van persoonsgegevens — dat wil zeggen, de afnemer van cloud-diensten. In het slechtste geval krijgt de operator een kleine boete — bijvoorbeeld voor Twitter aan het begin van het jaar. in een vergelijkbaar geval bedroeg 5000 roebel. Vervolgens gaat de FSTEK verder naar de cloudprovider. Deze kan zijn licentie verliezen wegens het niet naleven van normatieve vereisten — en dat brengt heel andere risico's met zich mee, zowel voor de cloudprovider als voor zijn klanten. Maar nogmaals, de FSTEK heeft meestal een duidelijke aanleiding nodig voor een controle. Dus zijn cloudproviders bereid om risico's te nemen. Tot de eerste ernstige incidenten.
Er is ook een groep ‘meer verantwoordelijke’ providers die geloven dat ze alle dreigingen kunnen oplossen door de hypervisor aan te vullen met een uitbreiding zoals vGate. Maar in een virtuele omgeving, verdeeld onder klanten, kan een effectief beschermingsmechanisme voor sommige dreigingen (zoals de eerder genoemde UBI.101) alleen worden gerealiseerd op het niveau van een hypervisor die gecertificeerd is volgens NDV-4, omdat alle systemen die aanvullingen zijn op de standaardfuncties van de hypervisor voor resourcebeheer (in het bijzonder, het werkgeheugen) daar geen invloed op hebben.
Hoe wij werken
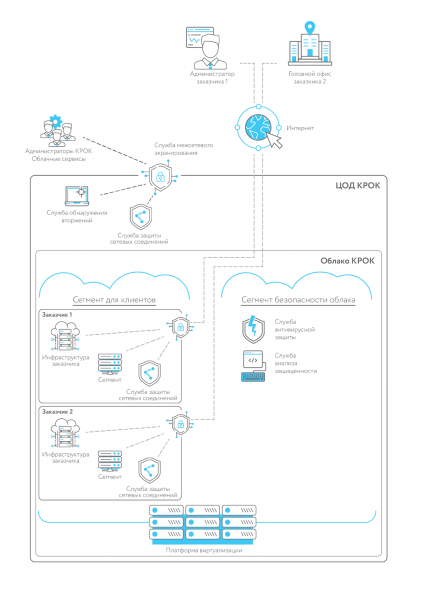
Wij hebben een cloudsegment dat is gerealiseerd op een hypervisor die gecertificeerd is door de FSTEK (maar zonder certificering volgens NDV-4). Dit segment is gevalideerd, zodat op basis hiervan persoonsgegevens kunnen worden opgeslagen in de cloud. niveaus 3 en 4 van beveiliging — de eisen voor bescherming tegen niet-geëxtraheerde mogelijkheden hoeven hier niet te worden nageleefd. Hier is overigens de architectuur van ons beveiligde cloudsegment:
Systemen voor persoonsgegevens niveaus 1 en 2 van beveiliging We only use dedicated equipment. Only in this case, for example, the threat UBI.101 is indeed not relevant, as server racks not merged in a single virtual environment cannot affect each other even when located in the same data center. For such cases, we offer the service of renting dedicated equipment (also known as Hardware as a Service).
If you are uncertain about the level of security required for your personal data system, we also assist in classifying them.
Uitslag
Our small market study showed: some cloud operators are willing to risk both the security of client data and their own future in order to win contracts. However, we adhere to a different policy on these matters, which we briefly outlined above. We are happy to answer any questions in the comments.
Bron: habr.com
