

Ik wil vertellen hoe je SSH-sleutels veilig op je lokale machine kunt opslaan, zonder bang te zijn dat een of ander programma ze kan stelen of ontsleutelen.
Dit artikel is nuttig voor degenen die geen elegante oplossing hebben gevonden na in 2018 en nog steeds hun sleutels opslaan in $HOME/.ssh.
Om dit probleem op te lossen, stel ik voor om , dat een van de beste wachtwoordbeheerders is; het gebruikt sterke versleutelingsalgoritmen en heeft ook een ingebouwde SSH-agent.
Dit maakt het mogelijk om alle sleutels veilig op te slaan in de wachtwoorddatabase en ze automatisch aan het systeem toe te voegen wanneer deze wordt geopend. Zodra de database is gesloten, is het gebruik van SSH-sleutels ook niet meer mogelijk.
Laten we eerst de autostart van de SSH-agent bij het inloggen op het systeem inschakelen; open hiervoor ~/\.bashrc in je favoriete editor en voeg aan het einde toe:
SSH_ENV="$HOME/.ssh/environment"

function start_agent {
    echo "Nieuwe SSH-agent initialiseren..."
    /usr/bin/ssh-agent | sed 's/^echo/#echo/' > "${SSH_ENV}"
    echo gelukt
    chmod 600 "${SSH_ENV}"
    . "${SSH_ENV}" > /dev/null
}

# Laad SSH-instellingen, indien van toepassing
if [ -f "${SSH_ENV}" ]; then
    . "${SSH_ENV}" > /dev/null
    #ps ${SSH_AGENT_PID} werkt niet onder cygwin
    ps -ef | grep ${SSH_AGENT_PID} | grep ssh-agent$ > /dev/null || {
        start_agent;
    }
else
    start_agent;
fi
Daarna moeten we de ondersteuning in KeePassXC inschakelen:
Hulpmiddelen —> Instellingen —> SSH-agent —> SSH-agent inschakelen
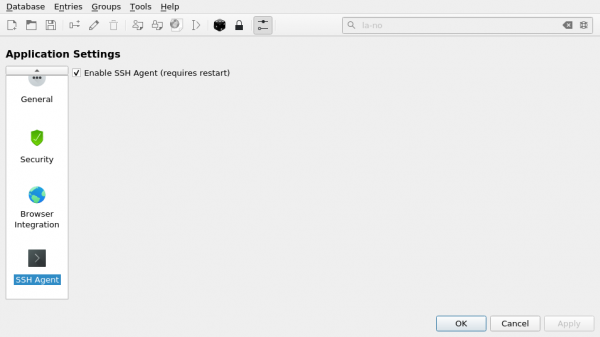
Nu is de configuratie voltooid, laten we proberen een nieuwe SSH-sleutel aan KeePassXC toe te voegen:
Klik op het sleutelicoon en vul de gegevens in:
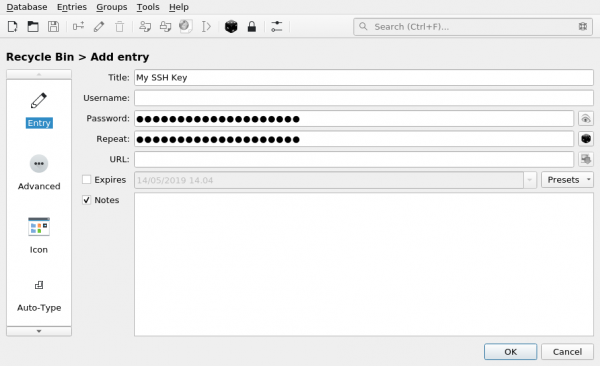
Als de sleutel is beveiligd met een wachtwoord, geef dan ook het wachtwoord op.
Op het tabblad Aanvullend sluit een bijlage met onze id_rsa:
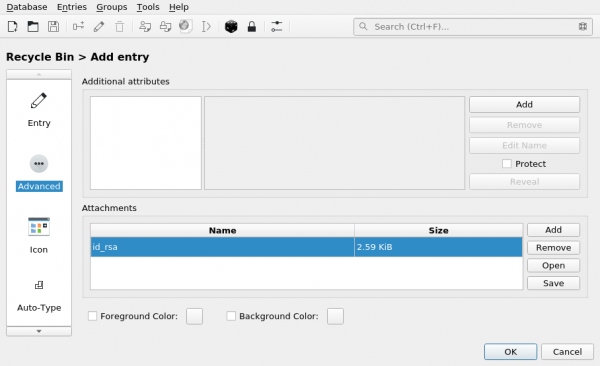
Op het tabblad SSH-agent, maak een opmerking:
- Voeg de sleutel toe aan de agent bij het openen/ontgrendelen van de database
- Verwijder de sleutel uit de agent bij het sluiten/blokkeren van de database
Selecteer vervolgens onze sleutel (id_rsa) in de bijlage
En klik op de knop Aan agent toevoegen:
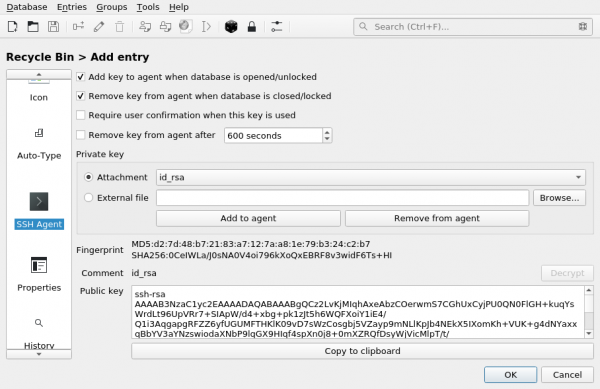
Nu zal de sleutel automatisch aan de SSH-agent worden toegevoegd bij het starten van KeePassXC, zodat deze niet langer op de schijf hoeft te worden opgeslagen!
Bron: habr.com
