

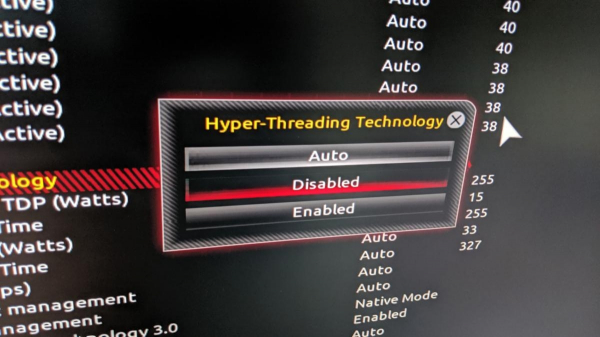
Als je na over ZombieLoad in paniek raakt en uitzoekt hoe je de functie Intel Hyper-Threading kunt uitschakelen om te voorkomen dat de nieuwe kwetsbaarheid, die lijkt op Spectre en Meltdown, wordt benut, haal dan diep adem – de officiële richtlijnen van Intel raden dit in feite niet aan voor de meeste gevallen.
ZombieLoad is vergelijkbaar met eerdere aanvallen via ‘zijkanalen’ (Engels: side-channel attack) die processoren van Intel dwingen toegang te geven tot potentiële gevoelige informatie die normaal gesproken geïsoleerd is en alleen beschikbaar voor de applicaties die deze gebruiken. Beveiligingsonderzoekers hebben eerder gerapporteerd dat deze kwetsbaarheid aanwezig is in de meeste Intel-chips en kan worden gebruikt op Windows, MacOS en Linux.
Intel is het er echter niet mee eens dat het risico van ZombieLoad zo ernstig is als wordt ingeschat. Het bedrijf heeft zelfs besloten om ZombieLoad een andere naam te geven: Microarchitectural Data Sampling (MDS) of Microarchitecturale Gegevensmonstering. Dat klinkt een stuk minder angstaanjagend dan een verwijzing naar enige zombies.
‘De MDS-kwetsbaarheid is gebaseerd op het verzamelen van gegevens die uitlekken uit kleine structuren in de CPU bij gebruik van een lokaal uitvoerend zijkanaal van speculatieve uitvoering,’ legt het bedrijf uit. ‘De praktische exploitatie van MDS is zeer ingewikkeld. De kwetsbaarheid op zich biedt de aanvaller geen manier om de gegevens te selecteren die hij wil verkrijgen.’
‘MDS is al op hardware-niveau verholpen in veel van onze nieuwste Intel Core-processors van de 8e en 9e generatie, evenals in de familie van Intel Xeon Scalable-processors van de tweede generatie,’ staat in de verklaring van het bedrijf. ‘Voor andere getroffen producten zijn risicobeperkende maatregelen beschikbaar via microcode-updates in combinatie met de juiste updates voor het besturingssysteem en hypervisor-software, die vanaf vandaag beschikbaar zijn. We hebben op onze website en blijven iedereen aansporen om hun systemen up-to-date te houden, aangezien dit een van de beste manieren is om veiligheid te waarborgen.’
Intel-vertegenwoordigers hebben ook aangegeven dat de onderzoeks-groep ZombieLoad met het bedrijf en andere specialisten in de PC-industrie heeft samengewerkt om de kwetsbaarheid te verhelpen, voordat deze openbaar bekend werd. "We willen onze dank uitspreken aan de onderzoekers die met ons hebben samengewerkt en aan onze partners in de sector voor hun bijdrage aan de gecoördineerde oplossing van dit probleem."
Wat betreft Hyper-Threading?
Intel heeft verklaard dat het uitschakelen van Hyper-Threading niet de enige optie is voor PC-gebruikers. In feite, volgens Intel, beslist elke klant zelf wat te doen. Als je de veiligheid van je software niet kunt garanderen, dan is het waarschijnlijk een goed idee om Hyper-Threading uit te schakelen. Als de software alleen uit de Microsoft Store komt, van de IT-afdeling of gewoon is geïnstalleerd vanuit bronnen die je vertrouwt, kun je Hyper-Threading waarschijnlijk ingeschakeld laten. Het hangt echt alleen af van hoe bezorgd je bent over je veiligheid.
"Omdat de factoren aanzienlijk variëren voor verschillende klanten, raadigt Intel niet aan om Hyper-Threading uit te schakelen, aangezien het belangrijk is om te begrijpen dat dit niet de enige manier is om bescherming tegen MDS te waarborgen en niet op zichzelf bescherming biedt," aldus de verklaring van het bedrijf.
Tegelijkertijd varieert de reactie van de besturingssysteemfabrikanten.
Google heeft een update voor Chrome OS uitgegeven die Hyper-Threading standaard uitschakelt voor Chromebook. Mensen die de multithreading-technologie weer willen inschakelen, kunnen dit zelf doen, aldus het bedrijf.
Apple heeft een update voor MacOS Mojave uitgebracht en gemeld dat klanten van het bedrijf, vooral degenen die veel waarde hechten aan beveiliging, Hyper-Threading zelf kunnen uitschakelen.
Microsoft heeft aangegeven dat het patches voor zijn software heeft uitgebracht om de kans op MDS-aanvallen te verkleinen, maar benadrukte ook dat klanten mogelijk aanvullende firmware-updates van hun PC-fabrikanten moeten verkrijgen.
Aangezien de meeste besturingssysteemleveranciers hebben besloten om Hyper-Threading ingeschakeld te laten, is de dreiging van ZombieLoad blijkbaar niet zo ernstig als eerder gedacht. Bovendien is er tot nu toe geen enkel geval bekend van een toepassing van deze kwetsbaarheid in een echte aanval.
Het gebruik van patches zonder het uitschakelen van Hyper-Threading vermindert de prestaties van Intel-processoren bijna niet.
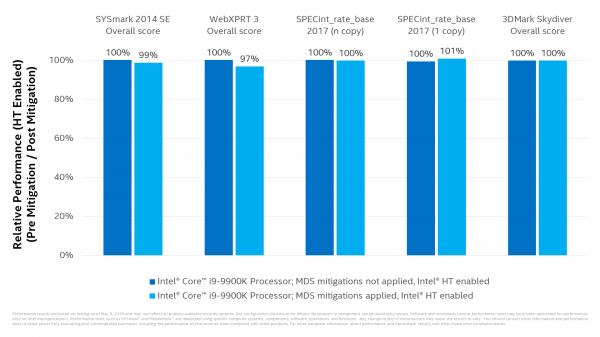
Maar je zult het niet geloven als je kijkt naar van Intel over de impact van beveiligingspatches op de prestaties bij uitgeschakelde Hyper-Threading. Het bedrijf stelt dat de beveiligingscorrecties, samen met het uitschakelen van Hyper-Threading, verdacht weinig invloed hebben op de prestaties.
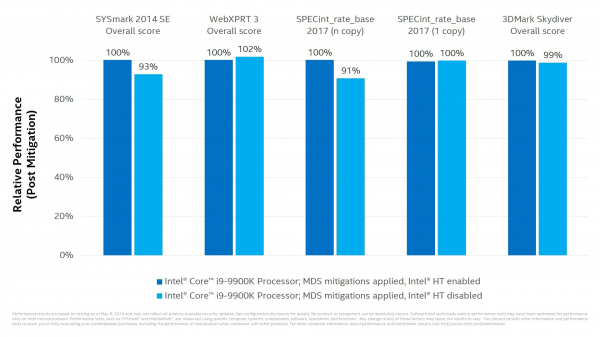
Het portaal is het niet eens met de mening van Intel dat het uitschakelen van Hyper-Threading geen groot probleem vormt, hoewel Intel in zijn document aantoont dat de prestaties vrijwel onveranderd zijn gebleven. Het probleem zit hem in de kunstmatigheid van de tests van Intel bij het uitschakelen van Hyper-Threading, aangezien het bedrijf geen specifieke multi-threaded workloads heeft getest. Als Intel tests zoals Blender, Cinebench of andere zou hebben gedaan die zijn afgestemd op multi-core en multi-threaded processors, zouden we onmiddellijk een aanzienlijke daling in prestaties hebben gezien.
Om te benadrukken hoe belangrijk de technologie Hyper-Threading is, kun je simpelweg kijken naar de Intel-processoren i9-9900K voor $500 en i7-9700K voor $375, waarvan het belangrijkste verschil juist de ondersteuning voor Hyper-Threading is. Het uitschakelen van Hyper-Threading op Intel-processoren is een aanzienlijke klap voor iedereen die waarde hecht aan multi-threaded prestaties.
Maar er is ook goed nieuws voor degenen die de nieuwste Intel-processoren gebruiken. Volgens het bedrijf hebben veel van zijn recente 8e en 9e generatie processors al hardware-microcodecorrecties, zodat eigenaren van i9-9900K geen redenen hebben om Hyper-Threading uit te schakelen. De dreiging van ZombieLoad is blijkbaar groter voor oudere processors. Eigenaren van deze systemen moeten vertrouwen op besturingssysteem- en software-updates, evenals op de werking van de antivirusoplossingen die ze gebruiken, om het risico op malware te verminderen. En laten we nogmaals benadrukken dat er tot nu toe geen enkele aanval bekend is die gebruikmaakt van ZombieLoad.
Bron: 3dnews.ru
