

Intel Corporation over de uitbreiding van de toepassingsgebieden van de distributie , voorheen gepositioneerd als een gespecialiseerde oplossing voor containerisolatie. De nieuwe versie maakt het mogelijk om de distributie te gebruiken op ontwikkelaarsystemen als gebruikersomgeving. Standaard wordt de GNOME-desktop aangeboden, maar optioneel zijn KDE Plasma, Xfce, LXQt, Awesome en i3 beschikbaar.
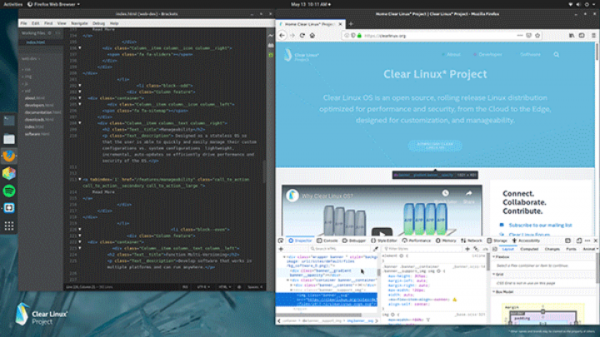
De Clear Linux-distributie biedt strikte isolatie van applicaties met behulp van containers die gescheiden zijn door volledige virtualisatie. De basiscomponent van de distributie bevat alleen een minimale set tools voor het uitvoeren van containers en wordt atomisch bijgewerkt. Alle applicaties zijn gepresenteerd in de vorm van Flatpak-pakketten of sets (Bundle) die in afzonderlijke containers draaien.
De editie voor ontwikkelaars, naast de voorbereiding van sets met grafische en gebruikersapplicaties, kenmerkt zich door een uitbreiding van de hardwareondersteuning, de integratie van een foutopsporingssysteem op basis van FUSE, de toevoeging van een nieuwe installer en de invoering van , waarin sets worden aangeboden voor het implementeren van ontwikkelomgevingen met verschillende talen en technologieën.
Een aparte basisset wordt geleverd , inclusief build-tools op basis van de nieuwste versies van LLVM en GCC met optimalisaties voor Intel-chips (specificaties voor containerinfrastructuurcomponenten zijn opgenomen in de set ). Daarnaast zijn er vooraf geconfigureerde sets toegevoegd voor de implementatie van systemen voor machine learning (Deep Learning Reference Stack op basis van Intel DL Boost met optimalisaties voor Intel Xeon Scalable) en voor de analyse van grote gegevenshoeveelheden (Data Analytics Reference Stack op basis van Apache Hadoop en Apache Spark).
Kenmerken van Clear Linux:
- Het binaire distributiemodel. Het systeem kan op twee manieren worden bijgewerkt: door patches bovenop het draaiende systeem aan te brengen en door een volledige systeemupdate via installatie van een nieuw image in een afzonderlijke Btrfs-snapshot en vervanging van de actieve snapshot door de nieuwe;
- Aggregatie van pakketten in sets (), die een kant-en-klare functionaliteit vormen, ongeacht het aantal softwarecomponenten dat ze samenstellen. Bundels en de samenstelling van het systeem worden gevormd op basis van de RPM-pakketrepository, maar worden geleverd zonder scheiding in pakketten. Binnen de containers draait een speciaal geoptimaliseerde kopie van Clear Linux, die de nodige sets bevat voor het uitvoeren van de doelsectie (bundle);
- Een effectief updatesysteem, ingebouwd in de basis van de distributie en dat een versnelde levering van updates biedt ter vervanging van kritieke problemen en kwetsbaarheden. Een update in Clear Linux omvat alleen de direct gewijzigde gegevens, waardoor typische patchen voor kwetsbaarheden en fouten slechts enkele kilobytes in beslag nemen en bijna onmiddellijk worden geïnstalleerd;
- Een enkel versiebeheersysteem — de versie van de distributie vertegenwoordigt de staat en versies van alle daarin opgenomen componenten, wat handig is voor het creëren van reproduceerbare configuraties en het bijhouden van wijzigingen van componenten op bestandsniveau. Wijzigingen of updates van welk deel van het systeem dan ook leiden altijd tot een wijziging van de totale versie van de gehele distributie (waarbij in gewone distributies alleen het versienummer van een bepaald pakket wordt verhoogd, wordt in Clear Linux de versie van de distributie zelf verhoogd);
- Een stateless benadering van configuratiebepaling, waarbij verschillende klassen van instellingen gescheiden zijn (instellingen van besturingssysteem, gebruiker en systeem worden afzonderlijk opgeslagen), het systeem zijn staat niet bewaart (stateless) en na installatie geen enkele configuratie bevat in de directory /etc, maar configuraties in realtime genereert op basis van de bij de opstart opgegeven sjablonen. Om systeemeinstellungen naar de standaardwaarden te resetten, kan eenvoudig /etc en /var worden verwijderd;
- volledige virtualisatie (KVM) voor het draaien van containers, wat zorgt voor een hoog niveau van beveiliging. De opstarttijd van containers loopt iets achter op traditionele systeemcontainers isolatie (namespaces, cgroups) en is acceptabel voor het on-demand starten van applicatiecontainers (de opstarttijd van de virtuele omgeving bedraagt ongeveer 200 ms, en het extra geheugengebruik 18-20 MB per container). Om het geheugengebruik te verminderen, wordt een mechanisme toegepast (directe toegang tot fs om pagina-cache te omzeilen zonder gebruik van blokniveau-apparaten), en voor deduplicatie van identieke geheugengebieden wordt technologie toegepast (Kernel Shared Memory), wat het mogelijk maakt om middelen van het host-systeem gezamenlijk te gebruiken en een gemeenschappelijk sjabloon van de systeemomgeving aan verschillende gastsystemen te koppelen.
Bron: opennet.ru
