

Onlangs heeft onderzoeksbedrijf "Javelin Strategy & Research" het rapport "De staat van sterke authenticatie 2019" gepubliceerd. De makers hebben informatie verzameld over welke methoden voor authenticatie in de bedrijfsomgeving en gebruikersapplicaties worden gebruikt, en hebben interessante conclusies getrokken over de toekomst van sterke authenticatie.
De vertaling van het eerste deel met de conclusies van de auteurs van het rapport hebben wij . En nu presenteren we u het tweede deel - met gegevens en grafieken.
Van de vertaler
Ik zal het gehele gelijknamige blok uit het eerste deel niet volledig kopiëren, maar ik zal toch één alinea herhalen.
Alle cijfers en feiten zijn zonder enige wijzigingen gepresenteerd, en als u het daar niet mee eens bent, is het beter om niet met de vertaler te discussiëren, maar met de auteurs van het rapport. Mijn opmerkingen (opgemaakt als citaten, en in de tekst aangeduid cursief) zijn mijn waarderende mening en ik ben graag bereid hierover te discussiëren (evenals over de kwaliteit van de vertaling).
Gebruikersauthenticatie
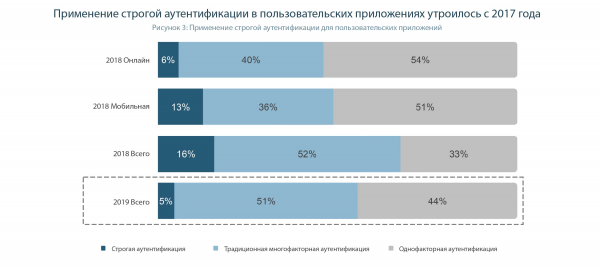
Sinds 2017 is het gebruik van sterke authenticatie in gebruikersapplicaties sterk toegenomen, voornamelijk door de beschikbaarheid van cryptografische methoden voor authenticatie op mobiele apparaten, hoewel net iets minder bedrijven sterke authenticatie voor webapplicaties gebruiken.
Over het geheel genomen is het percentage bedrijven dat sterke authenticatie in hun bedrijf gebruikt, verdrievoudigd van 5% in 2017 naar 16% in 2018 (zie figuur 3).
De mogelijkheden voor het gebruik van sterke authenticatie voor webapplicaties blijven beperkt (omdat alleen de nieuwste versies van sommige browsers interactie ondersteunen met cryptografische tokens, maar dit probleem kan worden opgelost door extra software te installeren, zoals ), dus veel bedrijven gebruiken alternatieve methoden voor online authenticatie, zoals apps voor mobiele apparaten die eenmalige wachtwoorden genereren.
Hardwarematige cryptografische sleutels (hier wordt alleen naar de standaard FIDO verwezen), zoals die aangeboden door Google, Feitian, One Span en Yubico, kunnen worden gebruikt voor sterke authenticatie zonder extra software te installeren op desktopcomputers en laptops (omdat de meeste browsers de FIDO WebAuthn-standaard al ondersteunen), maar slechts 3% van de bedrijven maakt gebruik van deze mogelijkheid voor het inloggen van hun gebruikers.
Vergelijking van cryptografische tokens (zoals ) en geheime sleutels die voldoen aan de FIDO-normen, vallen niet alleen buiten het bereik van dit rapport, maar ook buiten mijn commentaar erop. Kort samengevat, beide soorten tokens maken gebruik van vergelijkbare algoritmen en werkprincipes. FIDO-tokens worden momenteel beter ondersteund door browserfabrikanten, hoewel dit binnenkort zal veranderen naarmate steeds meer browsers ondersteuning bieden. . Daarentegen zijn klassieke cryptografische tokens beveiligd met een pincode, kunnen ze elektronische documenten ondertekenen en worden ze gebruikt voor tweefactorauthenticatie in Windows (elke versie), Linux en Mac OS X. Ze hebben API's voor verschillende programmeertalen die 2FA en electronische handtekeningen mogelijk maken in desktop-, mobiele en webapplicaties, en tokens die in Rusland zijn geproduceerd ondersteunen Russische GOST-algoritmen. In ieder geval is een cryptografisch token, ongeacht de standaard die eraan ten grondslag ligt, de meest betrouwbare en handige methode voor authenticatie.
Naast veiligheid: andere voordelen van strikte authenticatie
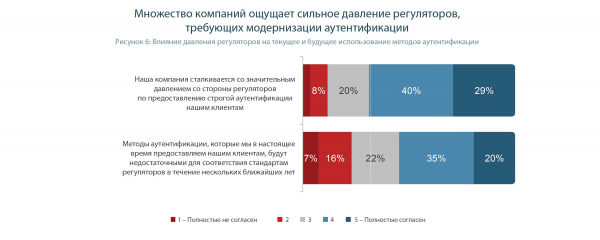
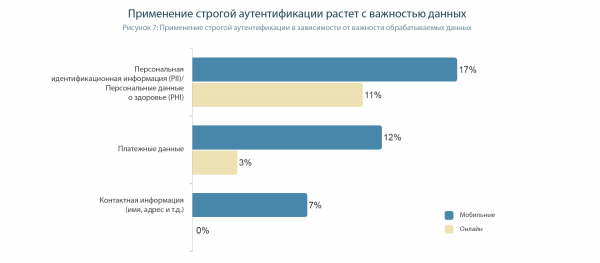
Het is dan ook niet verrassend dat de toepassing van strikte authenticatie nauw samenhangt met het belang van de gegevens die door bedrijven worden opgeslagen. Bedrijven die gevoelige persoonlijke informatie (Personally Identifiable Information - PII) opslaan, zoals sociale zekerheidsnummers of persoonlijke gezondheidsinformatie (Personal Health Information - PHI), ondervinden de grootste juridische en regelgevende druk. Juist deze bedrijven zijn de meest agressieve voorstanders van strikte authenticatie. De druk op bedrijven neemt toe door de verwachtingen van klanten die willen weten dat de organisaties waaraan zij hun meest gevoelige gegevens toevertrouwen, betrouwbare methoden voor authenticatie gebruiken. Organisaties die gevoelige PII of PHI verwerken, maken meer dan twee keer zoveel gebruik van strikte authenticatie als organisaties die alleen contactinformatie van gebruikers opslaan (figuur 7).
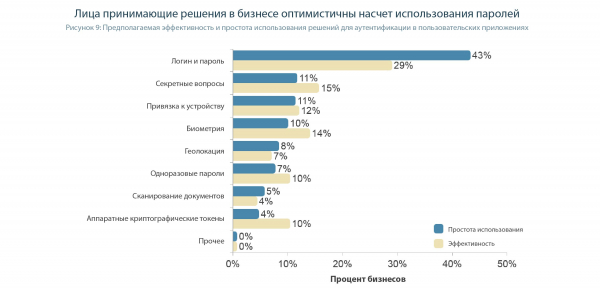
Helaas willen bedrijven nog niet overstappen op betrouwbare methoden voor authenticatie. Bijna een derde van de besluitvormers in bedrijven beschouwt wachtwoorden als de meest effectieve methode van authenticatie, van alle methoden die in figuur 9 zijn vermeld, en 43% beschouwt wachtwoorden als de eenvoudigste methode van authenticatie.
Deze diagram bewijst dat ontwikkelaars van zakelijke applicaties overal ter wereld hetzelfde zijn... Zij zien geen winst in het implementeren van geavanceerde beveiligingsmechanismen voor accounttoegang en delen dezelfde misverstanden. Alleen de acties van regelgevers kunnen de situatie veranderen.
Laten we de wachtwoorden even met rust laten. Maar in wat voor iets moet je geloven om te denken dat beveiligingsvragen veiliger zijn dan cryptografische tokens? De effectiviteit van beveiligingsvragen, die eenvoudig te raden zijn, is geschat op 15%, terwijl niet-kraakte tokens slechts een effectiviteit van 10% hebben. Ze hadden ten minste de film 'Now You See Me' moeten kijken; daar wordt, zij het in een allegorische vorm, getoond hoe gemakkelijk illusionisten alle benodigde antwoorden van een oplichterlijk zakenman konden ontfutselen en hem zonder geld lieten.
En nog een feit dat veel zegt over de kwalificaties van degenen die verantwoordelijk zijn voor de veiligheidsmechanismen in gebruikersapplicaties. In hun ogen is het invoeren van een wachtwoord een eenvoudigere operatie dan authenticatie met een cryptografisch token. Terwijl, zou je zeggen, wat kan er eenvoudiger zijn dan het aansluiten van een token op de USB-poort en het invoeren van een eenvoudige pincode.
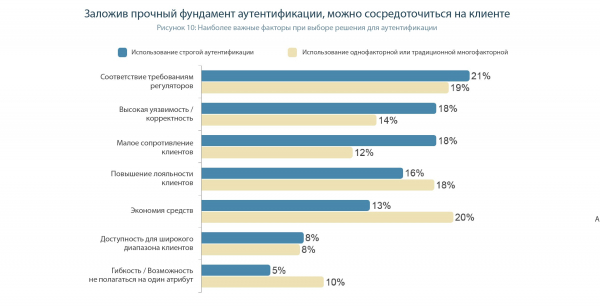
Het is belangrijk op te merken dat de implementatie van strikte authenticatie bedrijven in staat stelt zich geen zorgen meer te maken over de methoden van authenticatie en de werkwijzen die nodig zijn om fraude tegen te gaan, in plaats van zich te richten op de werkelijke behoeften van hun klanten.
Terwijl het naleven van regelgeving een volkomen redelijke prioriteit is voor zowel bedrijven die strikte authenticatie gebruiken als voor degenen die dat niet doen, zullen bedrijven die al gebruikmaken van strikte authenticatie met veel grotere waarschijnlijkheid zeggen dat het verhogen van klantloyaliteit de belangrijkste indicator is die zij overwegen bij het evalueren van de authenticatiemethode. (18% tegen 12%) (afbeelding 10).
Bedrijfsauthenticatie
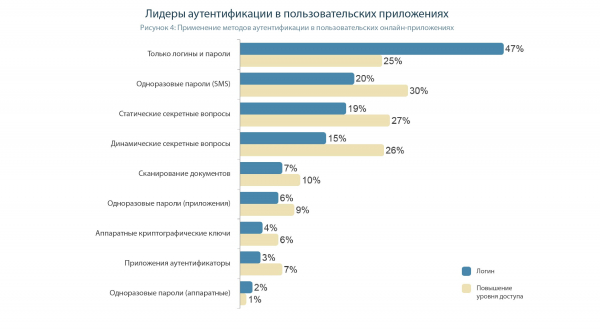
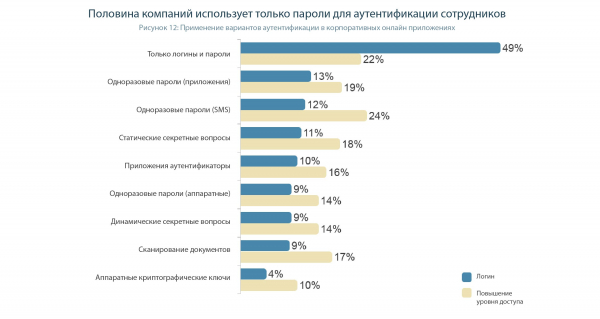
Sinds 2017 groeit de implementatie van strikte authenticatie binnen bedrijven, maar in iets mindere mate dan bij consumentenapplicaties. Het aandeel bedrijven dat strikte authenticatie gebruikt, is gestegen van 7% in 2017 tot 12% in 2018. In tegenstelling tot consumententoepassingen is het gebruik van niet-wachtwoordmethoden voor authenticatie in de bedrijfsomgeving iets gebruikelijker in webapplicaties dan op mobiele apparaten. Ongeveer de helft van de bedrijven meldt dat ze alleen gebruikersnamen en wachtwoorden gebruiken voor de authenticatie van hun gebruikers bij het inloggen, waarbij ieder vijfde (22%) ook uitsluitend op wachtwoorden vertrouwt voor secundaire authenticatie bij toegang tot bijzonder belangrijke gegevens (dat wil zeggen, de gebruiker logt eerst in op de applicatie met een eenvoudigere methode voor authenticatie, en als hij toegang wil krijgen tot kritische gegevens, doorloopt hij nog een authenticatieprocedure, waarbij meestal een betrouwbaardere methode wordt gebruikt).
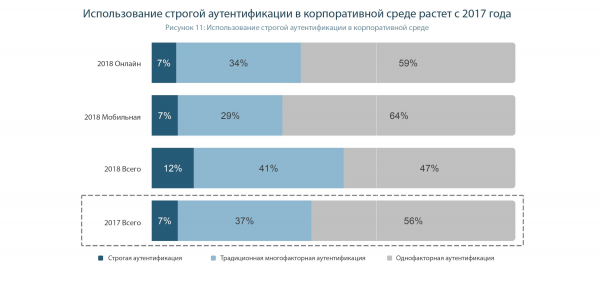
Het is belangrijk om te begrijpen dat het rapport het gebruik van cryptografische tokens voor tweefactorauthenticatie in de besturingssystemen Windows, Linux en Mac OS X niet meerekent. Dit is momenteel de meest voorkomende toepassing van 2FA. (Helaas kunnen tokens die zijn gemaakt volgens FIDO-standaarden momenteel 2FA alleen voor Windows 10 implementeren).
Bovendien, terwijl de implementatie van 2FA in online en mobiele applicaties een reeks maatregelen vereist, inclusief aanpassingen aan deze applicaties, hoeft voor de implementatie van 2FA in Windows slechts de PKI (bijvoorbeeld op basis van Microsoft Certification Server) en de authenticatiebeleid in AD te worden ingesteld.
En omdat de bescherming van de toegang tot werk-pc's en domeinen een belangrijk element van de bescherming van bedrijfsgegevens is, neemt het aantal implementaties van tweefactorauthenticatie gestaag toe.
De volgende twee meest voorkomende methoden voor gebruikersauthenticatie bij het inloggen zijn eenmalige wachtwoorden die via een aparte applicatie worden verstrekt (13% van de bedrijven) en eenmalige wachtwoorden die per SMS worden verzonden (12%). Hoewel het percentage van het gebruik van beide methoden vergelijkbaar is, wordt OTP SMS het vaakst gebruikt om het autorisatieniveau te verhogen (in 24% van de bedrijven). (Figuur 12).
De toename van het gebruik van sterke authenticatie binnen bedrijven kan waarschijnlijk worden verklaard door de toegenomen beschikbaarheid van cryptografische authenticatiemethoden op identiteitsbeheersystemen van bedrijven (simpel gezegd: bedrijfs-SSO- en IAM-systemen hebben geleerd om tokens te gebruiken).
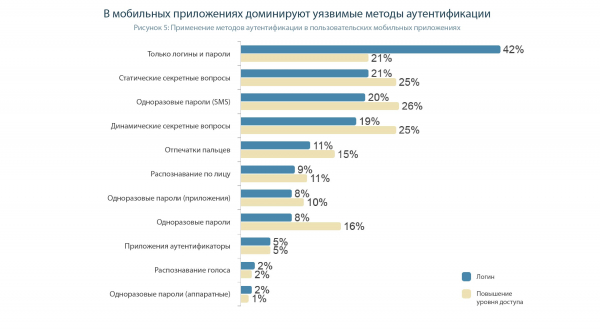
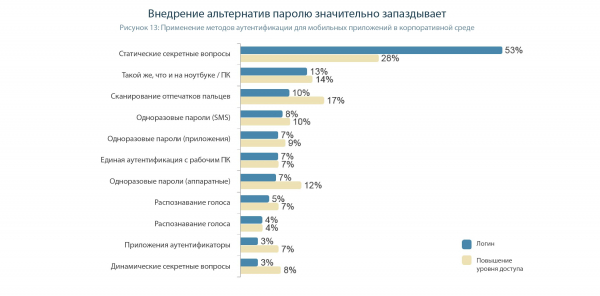
Voor de mobiele authenticatie van werknemers en aannemers vertrouwen bedrijven in veel grotere mate op wachtwoorden dan bij authenticatie in consumententoepassingen. Iets meer dan de helft (53%) van de bedrijven gebruikt wachtwoorden voor de authenticatie van gebruikers die toegang krijgen tot bedrijfsgegevens via mobiele apparaten (figuur 13).
In het geval van mobiele apparaten zou je de grote kracht van biometrie kunnen geloven, ware het niet voor de vele gevallen van vervalsingen van vingerafdrukken, stemmen, gezichten en zelfs iris. Een zoekopdracht in een zoekmachine toont aan dat er gewoon geen betrouwbare manier van biometrische authenticatie bestaat. Echt nauwkeurige sensoren bestaan natuurlijk, maar ze zijn vrij duur en groot — en worden niet in smartphones geïnstalleerd.
Daarom is de enige werkende methode voor 2FA op mobiele apparaten het gebruik van cryptografische tokens, die via de interfaces NFC, Bluetooth en USB Type-C met de smartphone zijn verbonden.
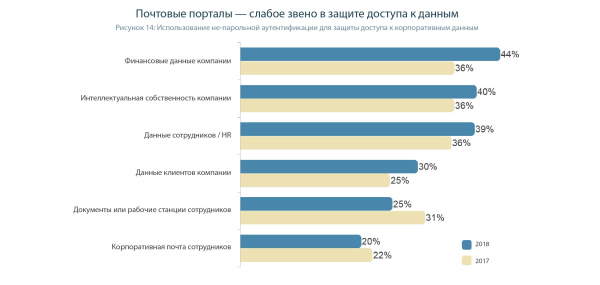
De bescherming van de financiële gegevens van het bedrijf is de belangrijkste reden voor investeringen in wachtwoordloze authenticatie (44%), met de snelste groei sinds 2017 (een stijging van acht procentpunten). Daarop volgt de bescherming van intellectueel eigendom (40%) en personeelsgegevens (HR) (39%). En dat is begrijpelijk — niet alleen is de waarde die aan deze soorten gegevens is verbonden algemeen erkend, maar ze worden ook door relatief weinig medewerkers beheerd. Dit betekent dat de implementatiekosten niet zo hoog zijn en dat je slechts een paar mensen hoeft op te leiden om met een complexer authenticatiesysteem te werken. Daarentegen zijn de soorten gegevens en apparaten waar de meeste medewerkers van het bedrijf doorgaans mee werken nog steeds uitsluitend met wachtwoorden beveiligd. Personeelsdocumenten, werkstations en bedrijfsportalen voor e-mail zijn de gebieden met het grootste risico, aangezien slechts een kwart van de bedrijven deze activa met wachtwoordloze authenticatie beschermt (Figuur 14).
Over het algemeen is zakelijke e-mail een vrij riskante en 'lekke' zaak, waarvan het potentiële gevaar door de meeste IT-directeuren wordt onderschat. Werknemers ontvangen dagelijks tientallen e-mails, dus waarom zou er niet minstens één phishing-e-mail (dat wil zeggen, frauduleus) tussen zitten? Deze e-mail zal zijn opgesteld in de stijl van de bedrijfscommunicatie, waardoor een werknemer zonder aarzeling op de link in deze e-mail kan klikken. En dan kan er van alles gebeuren, zoals het downloaden van een virus op de aangevallen machine of het uitlekken van wachtwoorden (ook via sociale manipulatie, door invoer in een door de aanvaller gemaakte valse inlogpagina).
Om dergelijke zaken te voorkomen, moeten e-mails worden ondertekend. Dan is het meteen duidelijk welke e-mail door een legitieme medewerker is gemaakt en welke door een aanvaller. In Outlook / Exchange, bijvoorbeeld, kan de elektronische handtekening op basis van cryptografische tokens vrij eenvoudig en snel worden ingeschakeld en kan deze in combinatie met tweefactorauthenticatie in PC's en Windows-domeinen worden gebruikt.
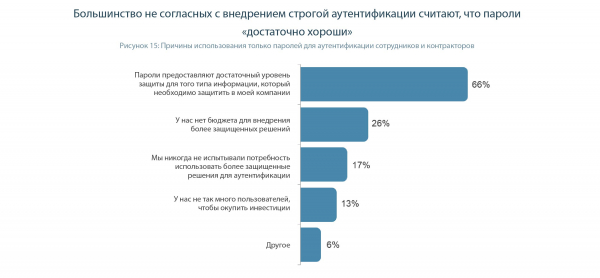
Onder de leidinggevenden die uitsluitend vertrouwen op wachtwoordauthenticatie binnen het bedrijf, doet twee derde (66%) dit omdat ze denken dat wachtwoorden voldoende beveiliging bieden voor het type informatie dat hun bedrijf moet beschermen (figuur 15).
Maar strikte authenticatiemethoden worden steeds gebruikelijker. Dit is grotendeels te wijten aan hun toegenomen beschikbaarheid. Steeds meer identity and access management (IAM) systemen, browsers en besturingssystemen ondersteunen authenticatie met cryptografische tokens.
Strikte authenticatie heeft nog een ander voordeel. Aangezien wachtwoorden niet meer worden gebruikt (vervangen door een eenvoudige pincode), zijn er ook geen verzoeken van medewerkers om vergeten wachtwoorden te wijzigen. Dit vermindert op zijn beurt de belasting voor de IT-afdeling van het bedrijf.
Conclusies en bevindingen
- Leidinggevenden beschikken vaak niet over de nodige kennis om de werkelijke effectiviteit van verschillende authenticatiemethoden te beoordelen. Ze zijn gewend om te vertrouwen op dergelijke verouderde beveiligingsmethoden zoals wachtwoorden en geheime vragen, gewoon omdat "het vroeger werkte".
- Gebruikers hebben nog minder kennis, voor hen is het belangrijkste – eenvoud en gebruiksgemak. Tot nu toe hebben ze geen prikkels om te kiezen voor meer beveiligde oplossingen.
- Ontwikkelaars van gebruikersapplicaties hebben vaak geen redenen, om tweefactorauthenticatie in plaats van wachtwoordverificatie te implementeren. De concurrentie op het gebied van beveiliging in gebruikersapplicaties ontbreekt.
- Alle verantwoordelijkheid voor een hack wordt neergelegd bij de gebruiker. Je gaf het eenmalige wachtwoord aan een aanvaller – schuldig. Je wachtwoord werd onderschept of afgekeken – schuldig. Je vereiste niet van de ontwikkelaar dat hij betrouwbare authenticatiemethoden in het product implementeert – schuldig.
- De juiste regelgever moet in de eerste plaats vereisen dat bedrijven oplossingen implementeren die gegevenslekken blokkeren (met name tweefactorauthenticatie), en niet straffen voor al plaatsgevonden gegevenslekken. Sommige softwareontwikkelaars proberen consumenten
- oude en niet zo betrouwbare oplossingen in een mooi jasje van een "innovatief" product. Bijvoorbeeld authenticatie door koppeling aan een specifieke smartphone of het gebruik van biometrie. Zoals blijkt uit het rapport, kan echt betrouwbare oplossing alleen gebaseerd zijn op strikte authenticatie, dat wil zeggen cryptografische tokens. Eenzelfde
- cryptografisch token kan worden gebruikt voor een reeks taken : voorstrikte authenticatie in het besturingssysteem van het bedrijf, in de zakelijke en gebruikersapplicatie, voor elektronische handtekeningen financiële transacties (belangrijk voor bankapplicaties), documenten en e-mail. Video: de Amerikaan Warden voegt zich bij de verdedigers in Rainbow Six Siege
Bron: habr.com
