

Hallo vrienden! En we zijn eindelijk aangekomen bij de laatste, slotles van Check Point Getting Started. Vandaag gaan we het hebben over een zeer belangrijk onderwerp — Licentieverlening. Ik wil je waarschuwen dat deze les geen uitputtende gids is voor het kiezen van apparatuur of licenties. Het is slechts een samenvatting van de belangrijkste punten die elke Check Point-beheerder moet kennen. Als je echt in de war bent over het kiezen van een licentie of apparaat, neem dan contact op met professionals, zoals wij :). Er zijn veel valkuilen waarover het moeilijk is om binnen de cursus te vertellen, en het is ook niet gemakkelijk om dit allemaal meteen te onthouden.
De les zal volledig theoretisch zijn, dus je kunt je testservers uitschakelen en ontspannen. Aan het einde van het artikel vind je een video les waarin ik alles uitgebreider uitleg.
Licentiëring van de gateway
Laten we beginnen met het beschrijven van de licentie-eisen voor beveiligingsgateways. Dit geldt zowel voor fysieke apparaten als voor virtuele. Stel dat je besluit een gateway aan te schaffen. Gewoon een hardware- of virtuele machine kopen zonder ‘abonnementen’ — is onmogelijk! Er zijn drie abonnementsopties beschikbaar:
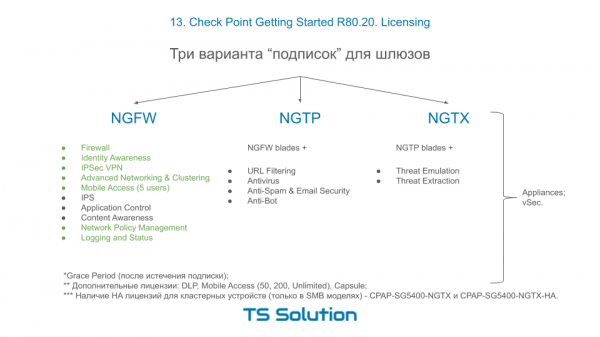
En nu de eerste interessante eigenschap! Je kunt een apparaat of virtuele machine alleen kopen met de abonnementen NGTP of NGTX. Maar als je je abonnement wilt verlengen, kun je het NGFW-pakket kiezen, als je geen AV, AB, URL, AS, TE en TX blades nodig hebt. Dit is een belangrijk punt. De abonnementen kunnen worden gekocht voor één, twee of drie jaar.
Ik kan je eerste vraag al raden! “Wat gebeurt er als ik mijn abonnement niet verleng?”. Ik heb de blades die ALTIJD werken en ZONDER verlengingen zijn speciaal in het groen gemarkeerd. Dit worden zogenaamde perpetual blades. De andere blades die constante updates vereisen, zullen gewoon stoppen met werken. Behalve dat de belangrijkste handtekeningen van IPS blijven werken (maar dat zijn er heel weinig). Dit geldt voor zowel fysieke apparaten als voor virtuele machines, dat wil zeggen vSec.
Separaat heb ik drie blades gemarkeerd die in geen enkele set zijn opgenomen: DLP, MAB en Capsule.
Vergeet ook niet dat als je een clusteroplossing koopt, je voor het tweede apparaat een model met de suffix HA (dat wil zeggen High Availability) kiest. Op de afbeelding is een voorbeeld van gateway 5400 te zien. Dit was het belangrijkste over gateways. Nu over de managementserver.
Licentiëring van de managementserver
Zoals we al in de eerste lessen hebben besproken, zijn er twee scenario's voor de implementatie van Check Point: Standalone (wanneer zowel de gateway als het beheer op één apparaat zijn geïnstalleerd) en Distributed (wanneer de beheer server op een ander apparaat wordt geplaatst). Maar de mogelijkheden eindigen hier niet. Laten we drie typische scenario's voor de uitrol van de beheerserver bekijken:
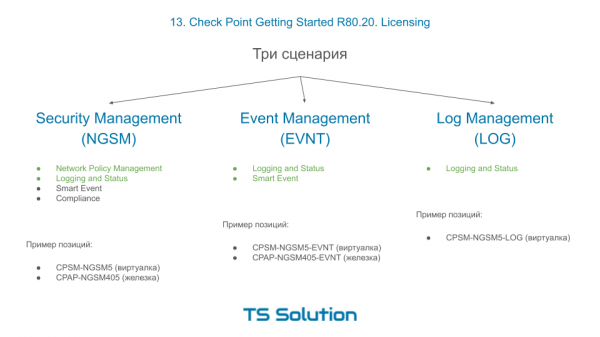
- Aankoop van een speciale NGSM. Dit is de meest populaire optie. U kiest ofwel de Smart-1 hardware, ofwel de virtuele versie. Natuurlijk maakt u uw keuze op basis van het aantal gateways dat u zult beheren: 5, 10, 25, enz. Nadat u dit apparaat heeft uitgerold, kunt u gebruikmaken van vier belangrijke blades van de beheerserver: NPM (dat wil zeggen, het beheer van beleidsregels), Logging and Status (dat wil zeggen, logging), Smart Event (de SIEM van Check Point, die ons alle rapportage biedt) en Compliance (dit is de evaluatie van de kwaliteit van de configuraties, hetzij in overeenstemming met bepaalde regelgevingsvereisten, zoals PCI DSS, of gewoon Best Practice). Hieruit blijkt al dat de blades NPM en LS permanente blades zijn, dat wil zeggen, ze blijven werken zonder verlenging van abonnementen, terwijl de blades Smart Event en Compliance alleen voor het eerste jaar bij de prijs zijn inbegrepen! Voor de daaropvolgende jaren moeten ze apart worden verlengd. Dit is een belangrijk punt, vergeet dat niet. En hoewel je misschien zonder de Compliance blade kunt leven, is de Smart Event blade absoluut nodig voor iedereen.
- Aankoop van een speciale Event Management server TEN AANVULLINGE op de al bestaande server beheer van NGSM. Waarom is dit nodig? Het punt is dat de functionaliteit van logging en vooral Smart Event behoorlijk wat systeembestanden opslokt. En als er veel logs zijn, kan dit leiden tot “vertragingen” in het de server beheer. Daarom wordt deze functionaliteit vaak op een apart apparaat geplaatst, zoals de Smart-1 hardware of weer een virtuele versie. Grote integraties met veel logs vereisen vrijwel altijd een speciale server voor Smart Event. Dit kan logs verwerken. Dit betekent dat uw beheerserver alleen taken voor het beheer uitvoert. Dit verhoogt de stabiliteit en reactietijd van het systeem aanzienlijk. Zoals je kunt zien, krijg je bij de aankoop van een speciale Smart Event server deze twee blades voor continu gebruik, zelfs zonder verlenging. Op de lange termijn van 3-4 jaar kan dit zelfs financieel voordeliger zijn dan elk jaar verlengingen voor Smart Event voor een gewone NGSM server aan te schaffen.
- Speciale Log management server, dat een aanvulling is op de NGSM- en Smart Event-servers. Ik denk dat de reden duidelijk is. Bij HEEL VEEL logs kunnen we de logfunctie naar een aparte server verplaatsen. Een aparte Log-server heeft ook een permanente licentie en vereist geen verlenging.
Video les
Hier vindt u aanvullende informatie over het beheer van licenties en de technische ondersteuning van Check Point:

Bron: habr.com
