

Iranese pro-government hackers hebben grote problemen. Gedurende de lente publiceerde een onbekende bron op Telegram 'geheime lekken' - informatie over de met de Iraanse regering verbonden APT-groepen - OilRig en MuddyWater over hun tools, slachtoffers en connecties. Maar niet over allemaal. In april ontdekte Group-IB een lek van e-mailadressen van het Turkse bedrijf ASELSAN A.Ş., dat zich bezighoudt met de productie van tactische militaire communicatieapparatuur en elektronische defensiesystemen voor de Strijdkrachten van Turkije. Anastasia Tikhonova, hoofd van de geavanceerde bedreigingen onderzoeksgroep van Group-IB, en Nikita Rostovtsev, junior analist bij Group-IB, beschreven de aanval op ASELSAN A.Ş. en vonden een mogelijke deelnemer MuddyWater.
Lekken via Telegram
De 'lek' van de Iraanse APT-groepen begon toen iemand Lab Dookhtegan de broncodes van zes tools van APT34 (ook bekend als OilRig en HelixKitten), onthulde IP-adressen en domeinen die betrokken waren bij de operaties, evenals gegevens over 66 slachtoffers van hackers, waaronder bedrijven zoals Etihad Airways en Emirates National Oil. Lab Dookhtegan publiceerde ook gegevens over eerdere operaties van de groep en informatie over medewerkers van het Ministerie van Informatie en Nationale Veiligheid van Iran, die naar verluidt verbonden zijn met de operaties van de groep. OilRig is een aan Iran verbonden APT-groep die ongeveer sinds 2014 actief is en gericht is op overheid, financiële en militaire organisaties, evenals energie- en telecommunicatiebedrijven in het Midden-Oosten en China.
Na de blootstelling van OilRig gingen de 'lekken' door - op het dark web en op Telegram verscheen informatie over de activiteiten van een andere pro-overheids groep uit Iran - MuddyWater. Echter, in tegenstelling tot de eerste lek, deze keer werden geen broncodes gepubliceerd, maar dumps die screenshots van de controlling servers bevatten, evenals IP-adressen van eerdere slachtoffers van hackers. Deze keer namen hackers Green Leakers de verantwoordelijkheid voor het lek van MuddyWater op zich. Zij bezitten verschillende Telegram-kanalen en websites op het dark web, waar ze gegevens gerelateerd aan de operaties van MuddyWater adverteren en verkopen.
Cyber spies uit het Midden-Oosten
MuddyWater — is a group that has been active since 2017 in Middle Eastern countries. For example, as noted by Group-IB specialists, between February and April 2019, hackers conducted a series of phishing campaigns targeting governmental, educational organizations, financial, telecommunications, and defense companies in Turkey, Iran, Afghanistan, Iraq, and Azerbaijan.
Group members use a self-developed backdoor based on PowerShell, which is called POWERSTATS. It can:
- gather data on local and domain accounts, available file servers, internal and external IP addresses, operating system name and architecture;
- enable remote code execution;
- upload and download files via C&C;
- detect the presence of debuggers used for analyzing malicious files;
- shut down the system if debugging programs for analyzing malicious files are found;
- delete files from local disks;
- take screenshots;
- disable protective measures of Microsoft Office products.
At one point, the attackers made a mistake and researchers from ReaQta managed to obtain the final IP address, which was located in Tehran. Given the targets attacked by the group, as well as its objectives related to cyber espionage, specialists suggested that the group represents the interests of the Iranian government.
Indicators of attacksC&C:
- gladiyator[.]tk
- 94.23.148[.]194
- 192.95.21[.]28
- 46.105.84[.]146
- 185.162.235[.]182
Files:
- 09aabd2613d339d90ddbd4b7c09195a9
- cfa845995b851aacdf40b8e6a5b87ba7
- a61b268e9bc9b7e6c9125cdbfb1c422a
- f12bab5541a7d8ef4bbca81f6fc835a3
- a066f5b93f4ac85e9adfe5ff3b10bc28
- 8a004e93d7ee3b26d94156768bc0839d
- 0638adf8fb4095d60fbef190a759aa9e
- eed599981c097944fa143e7d7f7e17b1
- 21aebece73549b3c4355a6060df410e9
- 5c6148619abb10bb3789dcfb32f759a6
Turkey in the crosshairs
On April 10, 2019, Group-IB specialists discovered a leak of email addresses from the Turkish company ASELSAN A.Ş — the largest military electronics company in Turkey. Among its products are radars and electronic systems, electro-optics, avionics, unmanned systems, ground, naval, and weapon systems, as well as air defense systems.
Bij de studie naar een van de nieuwe monsters van de malware POWERSTATS, hebben experts van Group-IB vastgesteld dat de hackinggroep MuddyWater een licentieovereenkomst tussen Koç Savunma, een producent van oplossingen voor informatie- en defensietechnologie, en het Tubitak Bilgem onderzoekscentrum voor informatiebeveiliging en geavanceerde technologieën gebruikte als afleidingsdocument. Tahir Taner Tımış, die van september 2013 tot december 2018 de functie van Programs Manager bij Koç Bilgi ve Savunma Teknolojileri A.Ş. bekleedde, wordt vermeld als contactpersoon van Koç Savunma. Later begon hij te werken bij ASELSAN A.Ş.
Afleidingsdocumentmonster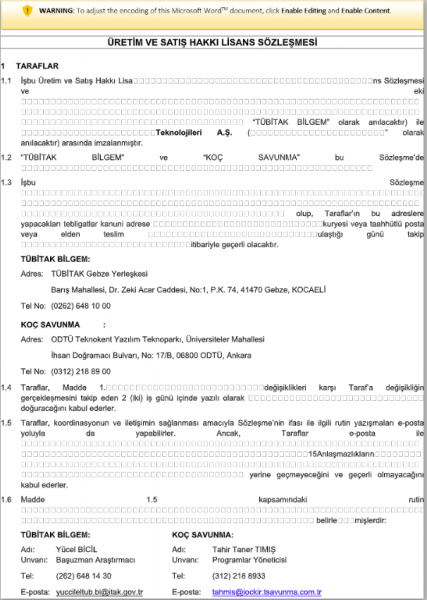
Nadat de gebruiker de schadelijke macro’s heeft geactiveerd, wordt de POWERSTATS backdoor op de computer van het slachtoffer gedownload.
Dankzij de metadata van dit afleidingsdocument (MD5: 0638adf8fb4095d60fbef190a759aa9e) konden de onderzoekers drie aanvullende monsters vinden met identieke waarden, waaronder de datum en tijd van creatie, de gebruikersnaam en een lijst van de aanwezige macro's:
- ListOfHackedEmails.doc (eed599981c097944fa143e7d7f7e17b1)
- asd.doc (21aebece73549b3c4355a6060df410e9)
- F35-Specifications.doc (5c6148619abb10bb3789dcfb32f759a6)
Screenshot van identieke metadata van verschillende afleidingsdocumenten 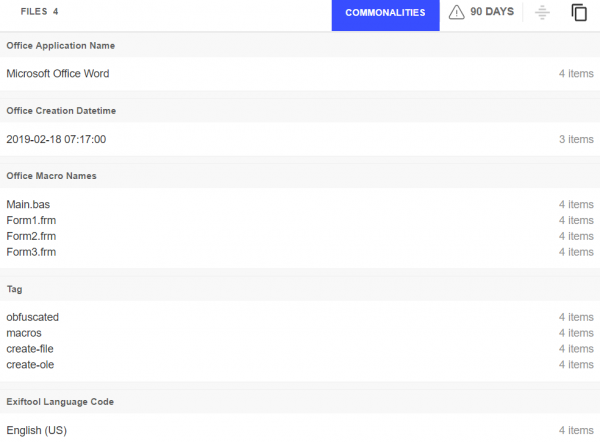
Een van de gevonden documenten met de naam ListOfHackedEmails.doc bevat een lijst van 34 e-mailadressen die tot het domein behoren @aselsan.com.tr.
Experts van Group-IB hebben de e-mailadressen gecontroleerd in openbare datalekken en vastgesteld dat 28 daarvan waren gecompromitteerd in eerder ontdekte datalekken. Controle van een mix van beschikbare datalekken toonde ongeveer 400 unieke logins aan die aan dit domein zijn gerelateerd, evenals hun wachtwoorden. Het is mogelijk dat de aanvallers deze gegevens uit open bronnen hebben gebruikt om een aanval op het bedrijf ASELSAN A.Ş. uit te voeren.
Screenshot van document ListOfHackedEmails.doc 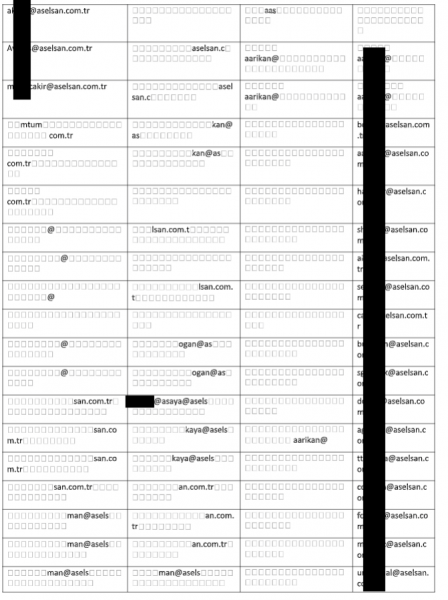
Screenshot van een lijst van meer dan 450 ontdekte combinaties van gebruikersnaam-wachtwoord in openbare datalekken 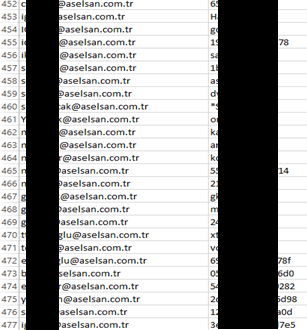
Onder de gevonden monsters bevond zich ook een document met de titel F35-Specifications.doc, verwijzend naar de F-35 jager. Het afleidingsdocument bevat specificaties van multifunctionele jachtbomber F-35's, inclusief de kenmerken van de vliegtuigen en de prijs. Het onderwerp van dit afleidingsdocument is rechtstreeks gerelateerd aan de weigering van de VS om F-35's te leveren na de aankoop door Turkije van het S-400 systeem, en de bedreiging van de overdracht van gegevens over de F-35 Lightning II aan Rusland.
Alle ontvangen gegevens gaven aan dat de belangrijkste doelwitten van de MuddyWater-cyberaanvallen organisaties in Turkije waren.
Wie zijn Gladiyator_CRK en Nima Nikjoo?
Eerder, in maart 2019, werden kwaadaardige documenten ontdekt die door een Windows-gebruiker met de naam Gladiyator_CRK waren gemaakt. Deze documenten verspreidden ook de backdoor POWERSTATS en maakten verbinding met een C&C-server met een vergelijkbare naam. gladiyator[.]tk.
Het is mogelijk dat dit gebeurde nadat op 14 maart 2019 gebruiker Nima Nikjoo een bericht op Twitter had geplaatst waarin hij probeerde obfuscated code die verband hield met MuddyWater te decoderen. In de reacties op deze tweet zei de onderzoeker dat hij de indicatoren van compromittering van deze malware niet kon delen, omdat deze informatie vertrouwelijk was. Het spijt me, maar het bericht is al verwijderd, maar er zijn nog restanten ervan op het netwerk:
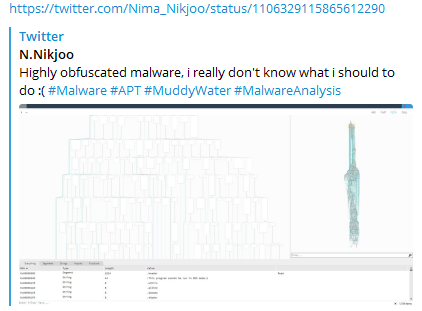
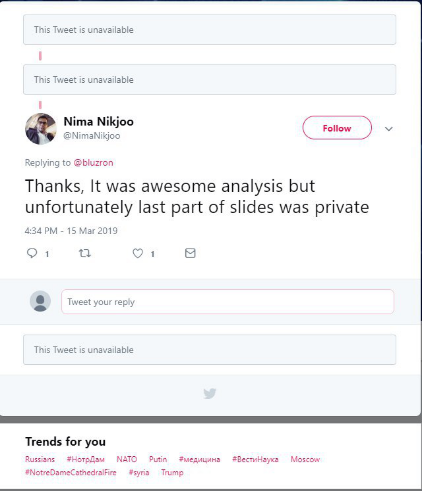
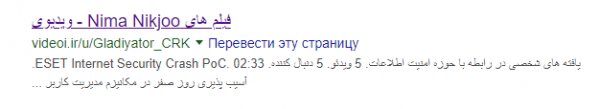
Nima Nikjoo is de eigenaar van het Gladiyator_CRK-profiel op de Iraanse videohostings dideo.ir en videoi.ir. Op deze site toont hij PoC-exploits voor het uitschakelen van antivirussoftware van verschillende leveranciers en omzeiling van sandboxes. Over zichzelf schrijft Nima Nikjoo dat hij een specialist op het gebied van netwerkbeveiliging is, evenals een reverse engineer en malware-analist die werkt bij MTN Irancell - een Iraanse telecommaatschappij.
Screenshot van opgeslagen video's in de Google-zoekresultaten:
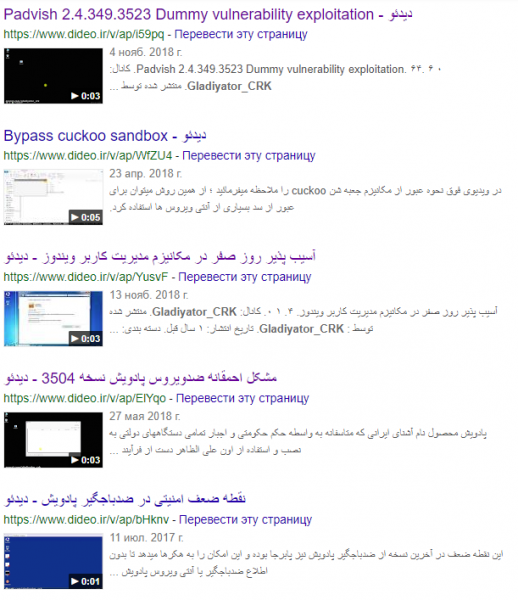
Later, op 19 maart 2019, veranderde gebruiker Nima Nikjoo zijn gebruikersnaam op Twitter in Malware Fighter en verwijderde ook gerelateerde berichten en commentaren. Het Gladiyator_CRK-profiel op de videohosting dideo.ir werd ook verwijderd, net als op YouTube, en het profiel zelf werd omgedoopt tot N Tabrizi. Echter, bijna een maand later (16 april 2019) begon het Twitter-account opnieuw de naam Nima Nikjoo te gebruiken.
Tijdens het onderzoek ontdekte Group-IB-specialisten dat Nima Nikjoo al eerder was genoemd in verband met cybercriminaliteit. In augustus 2014 werd in de blog Iran Khabarestan informatie gepubliceerd over personen die verband hielden met de cybercriminele groep Iranian Nasr Institute. In een van de studies door FireEye werd vermeld dat het Nasr Institute een contractant van APT33 was en betrokken was bij DDoS-aanvallen op Amerikaanse banken tussen 2011 en 2013 in het kader van een campagne met de naam Operation Ababil.
In deze blog werd Nima Nikju-Nikjoo genoemd, die zich bezighield met het ontwikkelen van malware om Iraanse mensen te bespioneren, en zijn e-mailadres: gladiyator_cracker@yahoo[.]com.
Screenshot van gegevens die verband houden met cybercriminelen van het Iranian Nasr Institute:
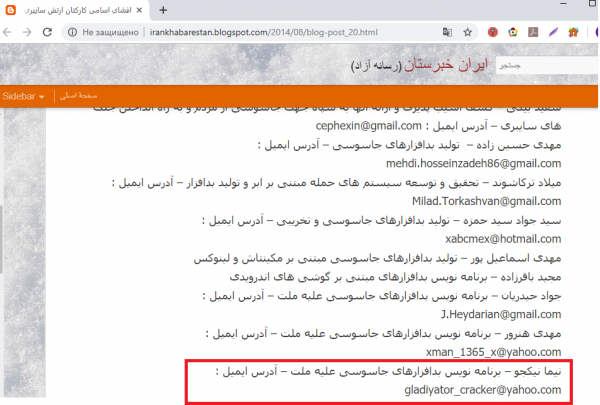
Vertaling van de gemarkeerde tekst naar het Nederlands: Nima Nikjoo — Ontwikkelaar van spyware — E-mailadres:.
Uit deze informatie blijkt dat het e-mailadres verband houdt met het adres dat is gebruikt in aanvallen, en met de gebruikers Gladiyator_CRK en Nima Nikjoo.
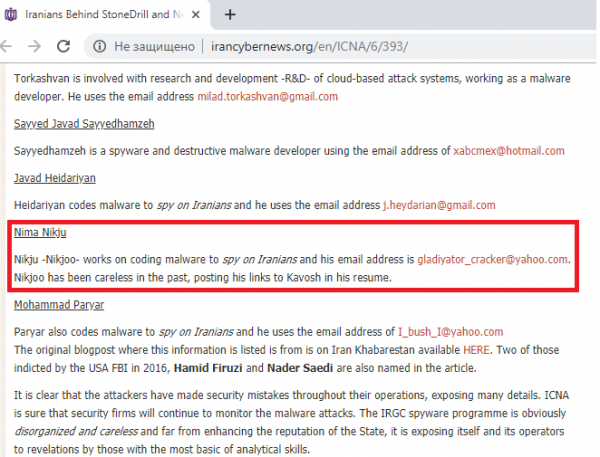
Bovendien werd in een artikel van 15 juni 2017 vermeld dat Nikjoo nogal slordig was door links naar het bedrijf Kavosh Security Center in zijn cv te publiceren. Er is , dat de organisatie Kavosh Security Center door de Iraanse staat wordt gesteund voor de financiering van pro-regerings hackers.
Informatie over het bedrijf waar Nima Nikjoo werkte:
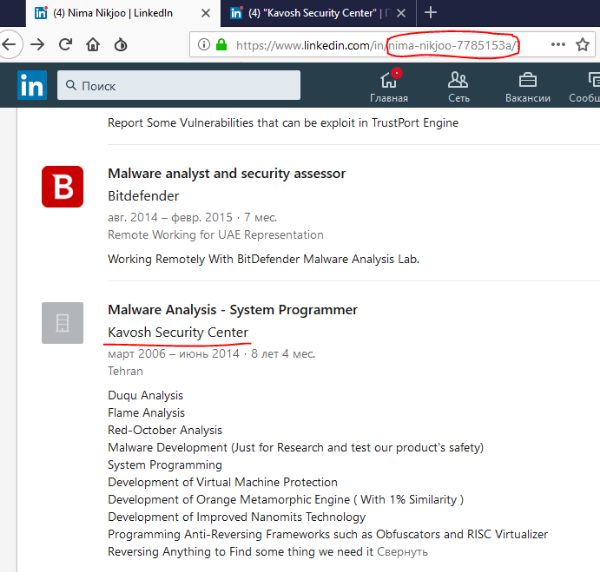
In het LinkedIn-profiel van Twitter-gebruiker Nima Nikjoo is het eerste werk dat hij noemde Kavosh Security Center, waar hij van 2006 tot 2014 werkte. Gedurende zijn tijd daar bestudeerde hij verschillende soorten malware en houdt hij zich bezig met reverse engineering en obfuscatie.
Informatie over het bedrijf waar Nima Nikjoo werkte op LinkedIn:
MuddyWater en opgeblazen zelfwaardering
Het is interessant dat de MuddyWater-groep alle publicaties over hen en berichten van beveiligingsexperts nauwlettend in de gaten houdt, en zelfs opzettelijk valse vlaggen heeft achtergelaten om onderzoekers op een verkeerd spoor te brengen. Bijvoorbeeld, hun eerste aanvallen misleidde experts omdat het gebruik van DNS Messenger werd ontdekt, wat meestal werd geassocieerd met de FIN7-groep. In andere aanvallen voegden ze Chinese strings in de code toe.
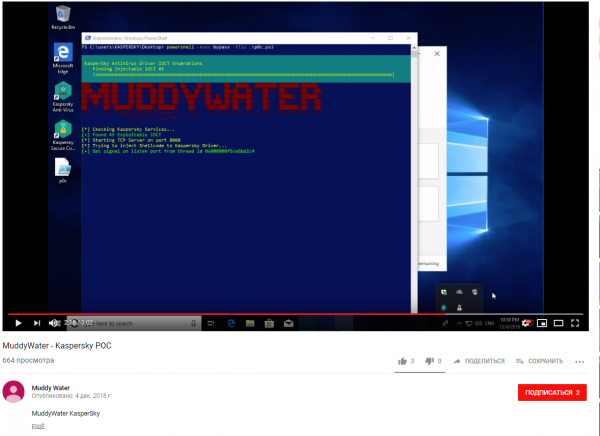
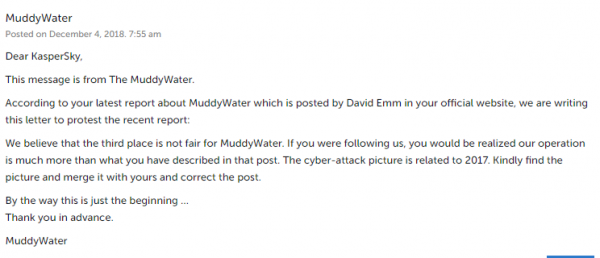
Bovendien houdt de groep ervan om onderzoekers berichten achter te laten. Ze hebben bijvoorbeeld niet leuk gevonden dat 'Kaspersky Lab' MuddyWater als derde in zijn dreigingsclassificatie voor het jaar plaatste. Op dat moment heeft iemand — vermoedelijk de MuddyWater-groep — een PoC-exploit die de antivirus van 'LK' uitschakelt op YouTube geüpload. Ze lieten ook een opmerking achter onder het artikel.
Screenshots van de video over het uitschakelen van de antivirus van 'Kaspersky Lab' en de opmerking eronder:
Het is momenteel moeilijk om een definitieve uitspraak te doen over de betrokkenheid van ‘Nima Nikjoo’. Experts van Group-IB bekijken twee scenario's. Nima Nikjoo zou inderdaad een hacker uit de MuddyWater-groep kunnen zijn, die geouterd is door zijn onvoorzichtigheid en verhoogde activiteit op het internet. De tweede mogelijkheid is dat andere leden van de groep hem doelbewust hebben geout om de verdenking van zichzelf af te leiden. In ieder geval gaat Group-IB door met zijn onderzoek en zal zeker verslag uitbrengen over de resultaten.
Wat betreft de Iraanse APT's, na een serie lekken en onthullingen staan zij waarschijnlijk een serieuze ‘herbeoordeling’ te wachten — hackers zullen gedwongen worden hun gereedschap flink aan te passen, hun sporen te wissen en mogelijke ‘ratten’ binnen hun gelederen op te sporen. Experts sluiten niet uit dat ze zelfs een pauze zullen nemen, maar na een korte onderbreking zijn de aanvallen van de Iraanse APT opnieuw hervat.
Bron: habr.com
