

Censuur op het internet wordt steeds belangrijker over de hele wereld. Dit leidt tot een versterking van de "wapenwedloop" - overheidsinstanties en particuliere bedrijven in verschillende landen proberen verschillende inhoud te blokkeren en strijden tegen middelen om dergelijke beperkingen te omzeilen, terwijl ontwikkelaars en onderzoekers proberen effectieve tools te creëren voor de bestrijding van censuur.
Wetenschappers van de Carnegie Mellon University, Stanford University en SRI International hebben uitgevoerd , waarin ze een speciale service hebben ontwikkeld om het gebruik van Tor - een van de populairste tools voor het omzeilen van blokkades - te maskeren. We presenteren u het verhaal over het werk dat de onderzoekers hebben verricht.
Tor tegen blokkades
Tor biedt anonimiteit aan gebruikers door gebruik te maken van speciale relays - dat wil zeggen tussenliggende servers tussen de gebruiker en de gewenste website. Gewoonlijk bevinden er zich meerdere relays tussen de gebruiker en de website, waarbij elk relay slechts een klein volume gegevens in het verzonden pakket kan ontcijferen - precies genoeg om het volgende punt in de keten te kennen en het daar naartoe te sturen. Uiteindelijk, zelfs als een relay in de keten wordt toegevoegd dat wordt gecontroleerd door kwaadwillenden of censors, zullen zij niet in staat zijn om zowel de ontvanger als de bestemmingslocatie van het verkeer te achterhalen.
Als hulpmiddel in de strijd tegen censuur werkt Tor effectief, maar censors hebben nog steeds de mogelijkheid om het volledig te blokkeren. Iran en China hebben succesvolle campagnes voor blokkering uitgevoerd. Ze slaagden erin om Tor-verkeer te identificeren door TLS-handshakes en andere kenmerkende eigenschappen van Tor te scannen.
Vervolgens slaagden de ontwikkelaars erin om het systeem aan te passen voor het omzeilen van blokkades. Censors reageerden door HTTPS-verbindingen naar tal van sites, inclusief Tor, te blokkeren. De ontwikkelaars van het project creëerden het programma obfsproxy, dat het verkeer aanvullend versleutelt. Deze competitie gaat voortdurend door.
Initiële gegevens van het experiment
De onderzoekers besloten een instrument te ontwikkelen dat het gebruik van Tor zou maskeren, zodat het mogelijk zou zijn om het zelfs in regio's te gebruiken waar het systeem volledig is geblokkeerd.
- Als uitgangspunt hebben wetenschappers het volgende voorgesteld:
- De censor controleert een geïsoleerd intern netwerksegment dat is verbonden met het externe ongecensureerde internet.
- De instanties die verantwoordelijk zijn voor blokkeringen, controleren de gehele netwerkinfrastructuur binnen het te censureren segment van het netwerk, maar niet de software op de computers van eindgebruikers.
- De censor streeft ernaar te voorkomen dat gebruikers toegang krijgen tot materialen die hij ongewenst acht; er wordt verondersteld dat al deze materialen zich bevinden op servers buiten het gecontroleerde segment van het netwerk.
- Routers op de perimeter van dit segment analyseren de onversleutelde gegevens van alle pakketten om ongewenste content te blokkeren en te voorkomen dat relevante pakketten de perimeter binnenkomen.
- Alle Tor-relays bevinden zich buiten de perimeter.
Hoe het werkt
Om het gebruik van Tor te maskeren, hebben onderzoekers het hulpmiddel StegoTorus ontwikkeld. De belangrijkste taak ervan is om de mogelijkheden van Tor te verbeteren om zich te verzetten tegen geautomatiseerde protocolanalyses. Het hulpmiddel bevindt zich tussen de client en de eerste relay in de keten, gebruikt een eigen versleutelingsprotocol en steganografie-modules om de identificatie van Tor-verkeer te bemoeilijken.
In de eerste stap komt een module genaamd chopper in actie – deze transformeert het verkeer in een reeks blokken van verschillende lengtes die niet in volgorde verder worden verzonden.
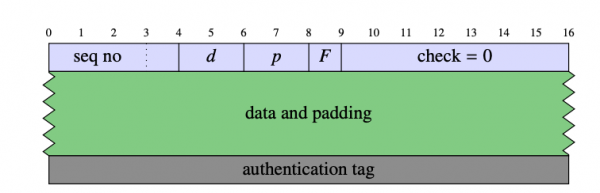
De gegevens worden versleuteld met AES in GCM-modus. De blockheader bevat een 32-bits volgnummer, twee lengtevelden (d en p) die het gegevensvolume aanduiden, een speciaal veld F en een 56-bits controleveld waarvan de waarde nul moet zijn. De minimale lengte van een blok is 32 bytes en de maximale lengte is 217+32 bytes. De lengte wordt beheerd door de steganografiemodules.
Bij het tot stand brengen van een verbinding zijn de eerste paar bytes informatie een handshake-bericht, waarmee de server begrijpt of het te maken heeft met een bestaande of nieuwe verbinding. Als de verbinding behoort tot een nieuwe link, reageert de server met een handshake, en elk van de deelnemers aan de uitwisseling extraheert sessiesleutels eruit. Daarnaast is er een mechanisme voor rekeying geïmplementeerd in het systeem – dit lijkt op de extractie van sessiesleutels, maar in plaats van handshake-berichten worden blokken gebruikt. Dit mechanisme verandert het volgnummer, maar raakt de link-ID niet aan.
Nadat beide deelnemers aan de gegevensuitwisseling het fin-blok hebben verzonden en ontvangen, wordt de link gesloten. Ter bescherming tegen replay-aanvallen of vertraging bij het afleveren van blokken moeten beide deelnemers de ID gedurende enige tijd na de sluiting onthouden.
De ingebouwde module voor steganografie verbergt Tor-verkeer binnen het p2p-protocol - vergelijkbaar met hoe Skype werkt bij beveiligde VoIP-communicaties. De HTTP-steganografiemodule simuleert ongecodeerd HTTP-verkeer. Het systeem doet zich voor als een echte gebruiker met een gewone browser.
Bestendigheid tegen aanvallen
Om te testen hoe de voorgestelde methode de efficiëntie van Tor verhoogt, hebben onderzoekers aanvallen van twee typen ontwikkeld.
De eerste houdt in het extraheren van Tor-stromen uit TCP-stromen op basis van fundamentele kenmerken van het Tor-protocol – deze methode werd gebruikt om het systeem van de Chinese autoriteiten te blokkeren. De tweede aanval bestaat uit het bestuderen van al bekende Tor-stromen om informatie te extraheren over welke websites de gebruiker heeft bezocht.
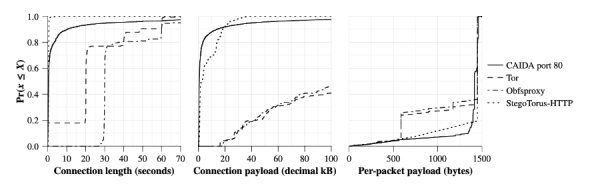
Onderzoekers hebben de effectiviteit van de eerste type aanval tegen "vanilla Tor" bevestigd – hiervoor verzamelden ze sporen van websitebezoeken uit de top 10 van Alexa.com twintig keer via gewone Tor, obfsproxy en StegoTorus met de HTTP-steganografiemodule. Als referentie voor vergelijking werd de CAIDA-dataset met gegevens over poort 80 gebruikt – vrijwel zeker zijn al deze HTTP-verbindingen.
Het experiment toonde aan dat het relatief eenvoudig is om reguliere Tor-verbindingen te traceren. Het Tor-protocol is te specifiek en heeft kenmerken die gemakkelijk te identificeren zijn – bijvoorbeeld, het gebruik van TCP-verbindingen die 20-30 seconden duren. De Obfsproxy-tool verbergt deze duidelijke momenten ook nauwelijks. StegoTorus genereert daarentegen verkeer dat veel dichter bij de CAIDA-referentie ligt.
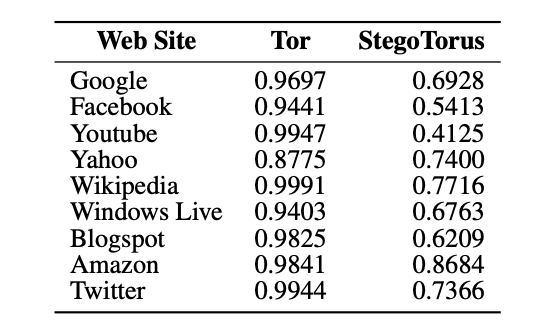
In het geval van een aanval die gericht is op het traceren van bezochte websites, vergeleken de onderzoekers de kans op datalekken bij 'gewone Tor' en hun oplossing StegoTorus. Voor de beoordeling werd een schaal gebruikt. (Area Under Curve). Uit de analyse bleek dat in het geval van reguliere Tor zonder extra bescherming, de kans op het lekken van gegevens over bezochte websites aanzienlijk hoger was.
Conclusie
De geschiedenis van de strijd tussen de overheden van landen die internetcensuur toepassen en de ontwikkelaars van omzeil-tools laat zien dat alleen geïntegreerde beschermingsmaatregelen effectief kunnen zijn. Het gebruik van slechts één tool kan geen garantie bieden voor toegang tot noodzakelijke gegevens en dat de informatie over het omzeilen van de blokkade niet bekend wordt bij de censuur.
Daarom is het bij het gebruik van tools voor privacybescherming en toegang tot inhoud belangrijk om te onthouden dat er geen ideale oplossingen zijn, en waar mogelijk verschillende methoden te combineren voor maximale effectiviteit.
Nuttige links en materiaal van :
Bron: habr.com
