

Beveiligingsonderzoekers van Cybereason e-mailserverbeheerders over de ontdekking van een massale geautomatiseerde aanval die gebruikmaakt van (CVE-2019-10149) in Exim, die vorige week werd ontdekt. Tijdens de aanval proberen aanvallers hun code uit te voeren met rootrechten en installeren ze malware voor cryptomining op de server.
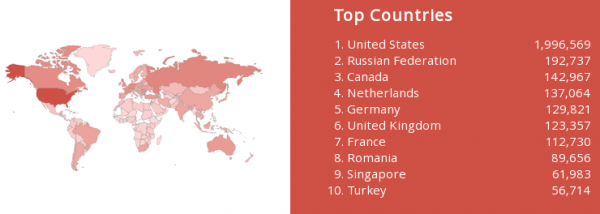
Volgens de juni is het marktaandeel van Exim 57,05% (een jaar geleden 56,56%), Postfix wordt gebruikt door 34,52% (33,79%) van de e-mailservers, Sendmail — 4,05% (4,59%), Microsoft Exchange — 0,57% (0,85%). Volgens de Shodan-service zijn er nog steeds meer dan 3,6 miljoen potentieel kwetsbare e-mailservers in het wereldwijde netwerk, die niet zijn bijgewerkt naar de nieuwste versie van Exim 4.92. Ongeveer 2 miljoen van deze kwetsbare servers bevinden zich in de VS, 192.000 in Rusland. Volgens is al 70% van de servers met Exim overgestapt op versie 4.92.
Beheerders wordt aangeraden om dringend updates te installeren die vorige week door distributies zijn voorbereid (, , , , , ). In het geval dat er een kwetsbaarheid in de Exim-versie (van 4.87 tot en met 4.91) op het systeem aanwezig is, moet worden gecontroleerd of het systeem niet meer gecompromitteerd is door de crontab te controleren op verdachte oproepen en ervoor te zorgen dat er geen extra sleutels in de map /root/.ssh staan. Een mogelijk teken van een aanval is ook de aanwezigheid in de firewalllog van activiteiten van de hosts an7kmd2wp4xo7hpr.tor2web.su, an7kmd2wp4xo7hpr.tor2web.io en an7kmd2wp4xo7hpr.onion.sh, die worden gebruikt voor het laden van malware.
De eerste aanvallen op Exim-servers op 9 juni. Tegen 13 juni nam de aanval wordt geïnstalleerd inloggen met root en authenticatie met sleutels) en stelt voor de root-gebruiker een RSA-sleutel , waardoor je via SSH privilegieerde toegang tot het systeem krijgt.
Na het instellen van de backdoor wordt er een poortscanner in het systeem geïnstalleerd om andere kwetsbare servers te identificeren. Ook wordt er gezocht naar bestaande mining systemen in het systeem, die worden verwijderd als ze worden gevonden. In de laatste stap wordt er een eigen miner gedownload en in crontab geregistreerd. De miner wordt geladen als een ico-bestand (maar is in wezen een zip-archief met het wachtwoord "no-password"), waarin een uitvoerbaar bestand in ELF-formaat voor Linux met Glibc 2.7+ is verpakt.
Bron: opennet.ru
