

De metalen dozen met geld die in de straten van de stad staan, kunnen de aandacht van liefhebbers van snelle winst niet ontgaan. En als er vroeger uitsluitend fysieke methoden werden gebruikt om geldautomaten te plunderen, worden nu steeds slimmere trucs die verband houden met computers toegepast. Op dit moment is de meest actuele daarvan de 'zwarte doos' met een enkele board-computer van binnen. Hoe deze werkt, bespreken we in dit artikel.
Hoofd van de internationale vereniging van fabrikanten van geldautomaten (ATMIA) 'Zwarte dozen' als de meest gevaarlijke bedreiging voor geldautomaten.
Een typische geldautomaat is een verzameling kant-en-klare electromechanische componenten, geplaatst in één behuizing. Fabrikanten van geldautomaten bouwen hun ijzeren creaties uit een apparaat voor biljetuitgifte, een kaartlezer en andere componenten, die al zijn ontwikkeld door externe leveranciers. Een soort LEGO-bouwset voor volwassenen. De kant-en-klare componenten worden in de behuizing van de geldautomaat geplaatst, die meestal uit twee compartimenten bestaat: het bovenste compartiment ('cabine' of 'bedieningszone') en het onderste compartiment (kluis). Alle electromechanische componenten zijn via USB- en COM-poorten aangesloten op de systeemunit, die in dit geval fungeert als host. Bij oudere modellen geldautomaten komen ook verbindingen via de SDC-bus voor.
De evolutie van ATM-cardingen
Geldautomaten met enorme bedragen erin blijven altijd carders aantrekken. Eerst maakten carders alleen gebruik van de grove fysieke tekortkomingen in de beveiliging van geldautomaten – ze gebruikten skimmers en shimmers om gegevens van magnetische strips te stelen; vervalste pinpads en camera's om pincodes te observeren; en zelfs vervalste geldautomaten.
Daarna, toen geldautomaten begonnen te worden uitgerust met uniforme software die volgens de gezamenlijke normen werkt, zoals XFS (eXtensions for Financial Services), begonnen carders geldautomaten aan te vallen met computervirussen.
Onder hen zijn Trojan.Skimmer, Backdoor.Win32.Skimer, Ploutus, ATMii en andere talrijke bekende en onbekende malware die carders op de host van de geldautomaat installeren, hetzij via een opstart USB-stick, hetzij via een TCP-poort voor externe bediening.
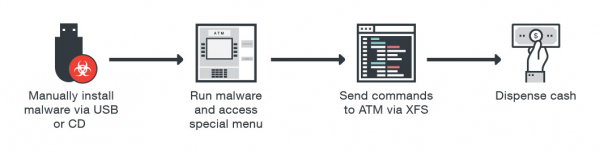
Het infectieproces van een geldautomaat
Door het XFS-subsystem te controleren, kan malware opdrachten aan het bankbiljetuitgifteapparaat geven zonder autorisatie. Of opdrachten aan de kaartlezer geven: lees/schrijf de magnetische strip van de bankkaart en zelfs transactieshistorie op de EMV-chipkaart extraheren. Bijzonder aandachtspunt is de EPP (Encrypting PIN Pad; versleutelde pinpad). Men veronderstelt dat de op deze pinpad ingevoerde pincode niet kan worden onderschept. Echter, XFS maakt het mogelijk om de EPP-pinpad in twee modi te gebruiken: 1) open modus (voor het invoeren van verschillende numerieke parameters, zoals het bedrag dat moet worden opgenomen); 2) veilige modus (deze modus schakelt over wanneer een pincode of versleutelingssleutel moet worden ingevoerd). Deze eigenschap van XFS stelt een carder in staat een MiTM-aanval uit te voeren: het onderscheppen van het activatiecommando voor de veilige modus dat van de host naar de EPP wordt verzonden en vervolgens de EPP pinpad te informeren dat de werking moet worden voortgezet in open modus. In antwoord op dit bericht verzendt de EPP de toetsaanslagen in platte tekst.
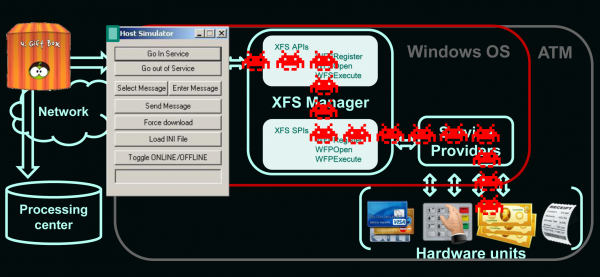
De werking van de 'zwarte doos'
In de afgelopen jaren, Europol, hebben malware voor geldautomaten een merkbare evolutie ondergaan. Carders hebben nu niet langer fysieke toegang tot de geldautomaat nodig om deze te infecteren. Ze kunnen geldautomaten infecteren via externe netaanvallen, gebruikmakend van het bedrijfsnetwerk van de bank. Volgens Group IB waren in 2016 in meer dan 10 Europese landen geldautomaten het doelwit van op afstand uitgevoerde aanvallen.
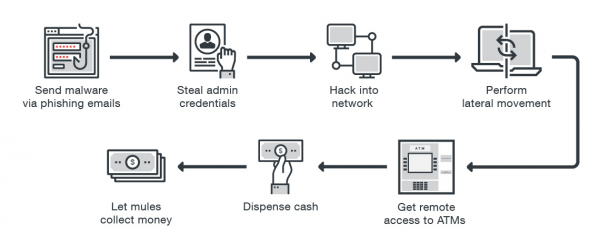
Aanval op een geldautomaat via externe toegang
Antivirussoftware, het blokkeren van firmware-updates, het blokkeren van USB-poorten en de versleuteling van de harde schijf beschermen de geldautomaat tot op zekere hoogte tegen virusaanvallen van carders. Maar wat als de carder niet de host aanvalt, maar direct verbinding maakt met de randapparatuur (via RS232 of USB) – met de kaartlezer, de pinpad of het apparaat voor het uitgeven van contant geld?
Eerste kennismaking met de 'zwarte doos'
Tegenwoordig hebben technisch onderlegde carders , gebruikmakend van zogenaamde 'zwarte dozen', specifiek geprogrammeerde single-board computers, zoals de Raspberry Pi, om contant geld uit geldautomaten te stelen. 'Zwarte dozen' legen geldautomaten volledig op een volkomen magische manier (vanaf het perspectief van bankiers). Carders sluiten hun magische apparaat rechtstreeks aan op de biljettenuitgevende machine om al het beschikbare geld eruit te halen. Deze aanval omzeilt alle softwarebeveiligingen die op de geldautomaat zijn geïmplementeerd (antivirussoftware, integriteitscontrole, volledige schijfversleuteling, enz.).
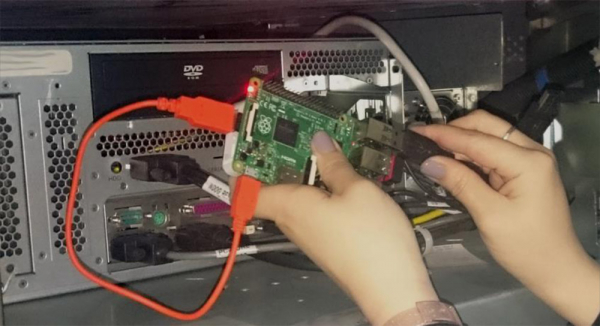
'Zwarte doos' gebaseerd op Raspberry Pi
De grootste fabrikanten van geldautomaten en overheidsdiensten, geconfronteerd met verschillende implementaties van de 'zwarte doos', , dat deze ingenieuze computers geldautomaten aanzetten om al het beschikbare contant geld uit te spuwen; 40 biljetten elke 20 seconden. Ook waarschuwen inlichtingendiensten dat carders het vaakst geldautomaten in apotheken, winkelcentra, en ook geldautomaten die automobilisten 'onderweg' bedienen, targetten.
Om niet op de camera's op te vallen, nemen de meest voorzichtige carders een niet al te waardevolle partner, een mul, mee. Om ervoor te zorgen dat deze de 'zwarte doos' niet voor zichzelf kan houden, gebruiken ze . Ze verwijderen de sleutelfunctionaliteit uit de 'zwarte doos' en sluiten een smartphone aan, die wordt gebruikt als kanaal voor het op afstand verzenden van commando's naar de verkleinde 'zwarte doos', via het IP-protocol.
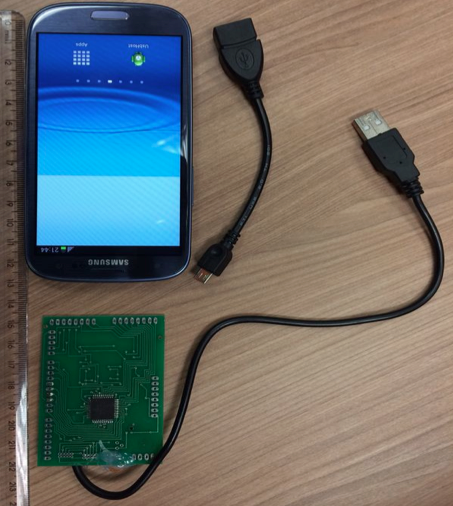
Modificatie van de 'zwarte doos', geactiveerd via externe toegang
Hoe ziet dat eruit vanuit het perspectief van bankiers? Op de opnamen van camera's gebeurt ongeveer het volgende: een persoon opent het bovenste compartiment (de onderhoudszone), sluit de 'magische doos' aan op de geldautomaat, sluit het bovenste compartiment en vertrekt. Na enige tijd komen enkele personen, die eruitzien als gewone klanten, naar de geldautomaat en nemen enorme bedragen geld op. Vervolgens keert de carder terug en haalt zijn kleine magische apparaat uit de geldautomaat. Het feit dat de geldautomaat met een 'zwarte doos' is aangevallen, wordt meestal pas na enkele dagen ontdekt: wanneer de lege kluis en het opname-register niet overeenkomen. Daarom blijven bankmedewerkers alleen maar .
Analyse van de communicatie van geldautomaten
Zoals hierboven al is opgemerkt, vindt de interactie tussen de systeemkast en de randapparatuur plaats via USB, RS232 of SDC. De carder sluit zich direct aan op de poort van het randapparaat en stuurt opdrachten – om de host heen. Dit is vrij eenvoudig, omdat standaardinterfaces geen specifieke stuurprogramma's vereisen. En de propriëtaire protocollen waarmee de randapparatuur en de host communiceren, vereisen geen autorisatie (het apparaat bevindt zich immers binnen een vertrouwde zone); en daarom kunnen deze onbeschermde protocollen, waarmee de randapparatuur en de host communiceren, gemakkelijk worden afgeluisterd en zijn ze gemakkelijk kwetsbaar voor replay-aanvallen.
Dus kunnen carders gebruikmaken van een softwarematig of hardwarematig verkeersanalysator, die direct op de poort van een specifiek randapparaat (bijvoorbeeld een kaartlezer) wordt aangesloten – om de verzonden gegevens te verzamelen. Door gebruik te maken van de verkeersanalysator, leert de carder alle technische details van de werking van de geldautomaat, inclusief niet-gedocumenteerde functies van de randapparatuur (bijvoorbeeld de functie voor het wijzigen van de firmware van het randapparaat). Hierdoor krijgt de carder volledige controle over de geldautomaat. Het is bovendien vrij moeilijk om de aanwezigheid van de verkeersanalysator te ontdekken.
Directe controle over het biljetuitgevende apparaat betekent dat de geldautomaatcassette kan worden leeggemaakt zonder enige registratie in de logs, die normaal gesproken worden gemaakt door software die op de host is geïnstalleerd. Voor degenen die niet bekend zijn met de software-hardwarearchitectuur van een geldautomaat, kan dit eigenlijk wel als magie lijken.
Waar komen de "zwarte dozen" vandaan?
Levertanciers van geldautomaten en onderaannemers ontwikkelen debugtools voor de diagnose van de hardware van de geldautomaat, – inclusief de elektromechanica die verantwoordelijk is voor het uitbetalen van contant geld. Onder deze tools zijn: , . In de onderstaande afbeelding staan nog enkele van deze diagnostische tools.
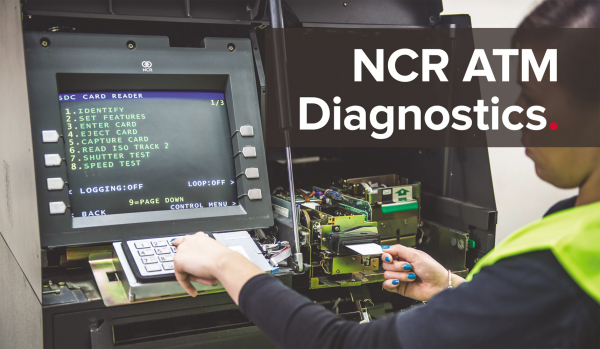
Bedieningspaneel van ATMDesk
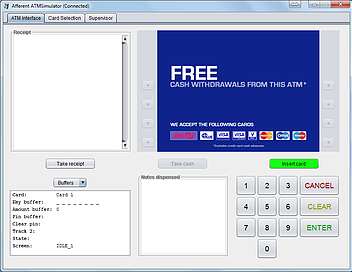
Bedieningspaneel van RapidFire ATM XFS
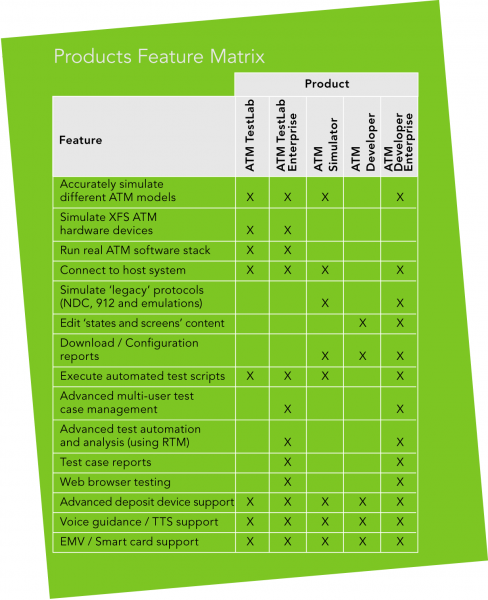
Vergelijkende specificaties van verschillende diagnostische tools
Toegang tot dergelijke tools is normaal gesproken beperkt met gepersonaliseerde tokens; en ze werken alleen als het deurtje van de geldautomaat veilig is geopend. Echter, simpelweg enkele bytes in de binaire code van de tool vervangen, stelt carders in staat om ... Het "testen" van het opnemen van contant geld – omzeilend de door de fabrikant van de tool voorziene controles. Carders installeren dergelijke gemodificeerde tools op hun laptop of microcomputer, die ze vervolgens direct aansluiten op het bankbiljetuitgevende apparaat, voor ongeautoriseerde contant geldonttrekkingen.
De "laatste mijl" en een vervalst verwerkingscentrum
Directe interactie met de periferie, zonder communicatie met de host – dit is slechts één van de effectieve technieken van carding. Andere technieken zijn gebaseerd op het feit dat we een breed scala aan netwerkintegraties hebben, waarmee de geldautomaat verbinding maakt met de buitenwereld. Van X.25 tot Ethernet en mobiele communicatie. Veel geldautomaten kunnen worden geïdentificeerd en gelokaliseerd via de Shodan-dienst (de meest beknopte instructies voor het gebruik ervan zijn gegeven ), – met een daaropvolgende aanval die profiteert van een kwetsbare beveiligingsconfiguratie, de luiheid van de beheerder en kwetsbare communicatie tussen verschillende afdelingen van de bank.
De "laatste mijl" van de verbinding tussen de geldautomaat en het verwerkingscentrum is rijk aan de meest uiteenlopende technologieën, die als toegangspunt voor carders kunnen dienen. Interactie kan plaatsvinden via bedrade (telefoonlijn of Ethernet) of draadloze (Wi-Fi, mobiele communicatie: CDMA, GSM, UMTS, LTE) communicatiemethoden. Beveiligingsmechanismen kunnen omvatten: 1) hardware- of softwaretools ter ondersteuning van VPN (zowel standaard, ingebouwd in het besturingssysteem, als van derden); 2) SSL/TLS (zowel specifiek voor een bepaald model geldautomaat als van derden); 3) encryptie; 4) berichtauthenticatie.
deze unicorns vertellen ons dat slechts 20% van hen door één persoon is opgericht. Maar moet je dit getal in overweging nemen, wanneer elke miljard-dollar onderneming een uniek en onnavolgbaar verhaal is? Bovendien is een grote statistische steekproef altijd nauwkeuriger. De mythe is ontmaskerd. , dat voor banken de genoemde technologieën erg complex lijken, en daarom zich niet moeien met speciale netwerkbeveiliging; of deze verkeerd implementeren. In het beste geval maakt de geldautomaat verbinding met de VPN-server, en al binnen het privé-netwerk – verbindt deze met het verwerkingscentrum. Bovendien, zelfs als banken erin slagen om de hierboven genoemde beveiligingsmechanismen te implementeren, heeft de carder al effectieve aanvallen tegen hen. Dus, zelfs als de beveiliging voldoet aan de PCI DSS-norm, blijven geldautomaten toch kwetsbaar.
Een van de belangrijkste vereisten van PCI DSS: alle vertrouwelijke gegevens die via een openbaar netwerk worden verzonden, moeten worden versleuteld. En we hebben inderdaad netwerken die oorspronkelijk zo zijn ontworpen dat de gegevens volledig versleuteld zijn! Daarom is de verleiding groot om te zeggen: "Onze gegevens zijn versleuteld, omdat we Wi-Fi en GSM gebruiken." Echter, veel van deze netwerken bieden niet voldoende bescherming. Mobiele netwerken van alle generaties zijn al lang gekraakt. Definitief en onomkeerbaar. En er zijn zelfs aanbieders die apparaten aanbieden om de gegevens die erdoorheen worden verzonden, te onderscheppen.
Daarom kan er in onveilige communicatie of in een "privaat" netwerk, waar elke geldautomaat over zichzelf uitbreidt naar andere geldautomaten, een MiTM-aanval "nep betalingscentrum" worden geïnitieerd - waardoor de carder controle krijgt over de datastromen die tussen de geldautomaat en het betalingscentrum worden verzonden.
zijn potentieel kwetsbaar voor duizenden geldautomaten. Op weg naar het echte betalingscentrum - voegt de carder zijn nep betalingscentrum in. Dit nep betalingscentrum geeft de geldautomaat opdrachten voor het uitgeven van bankbiljetten. Hierbij configureert de carder zijn betalingscentrum zodanig dat het uitgeven van contant geld gebeurt, ongeacht welke kaart in de geldautomaat wordt geplaatst - zelfs als deze verlopen is of een saldo van nul heeft. Het belangrijkste is dat het nep betalingscentrum "weet" welke het is. Het kan een ambachtelijk vervaardigd apparaat zijn of een simulator van een betalingscentrum, oorspronkelijk ontwikkeld voor het debuggen van netwerkinstellingen (nog een cadeau van de "fabrikant" aan carders).
In de volgende afbeelding zie je een dump van de commando's voor het uitgeven van 40 bankbiljetten uit de vierde cassette - verzonden vanuit het nep betalingscentrum en opgeslagen in de logboeken van de ATM-software. Ze lijken bijna echt.
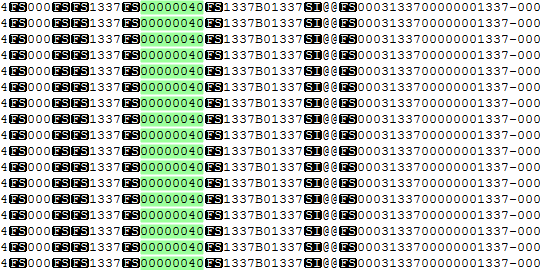
Dump van de commando's van het nep betalingscentrum
Bron: habr.com
