

In veel IT-systemen is er een verplichting tot het periodiek wijzigen van wachtwoorden. Dit is waarschijnlijk de meest gehate en nutteloze eis van beveiligingssystemen. Sommige gebruikers passen een truc toe door gewoon het cijfer aan het einde te veranderen.
Deze praktijk veroorzaakte veel ongemakken. Toch moesten mensen het accepteren, want dit is om veiligheidsredenen.Dit advies is nu volledig achterhaald. In mei 2019 heeft zelfs Microsoft eindelijk de eis voor periodieke wachtwoordwijzigingen uit de basisvereisten voor de beveiliging van de persoonlijke en serverversies van Windows 10 verwijderd: hier is met de lijst van veranderingen voor Windows 10 v 1903 (let op de zin Het afschaffen van wachtwoordvervalbeleidsregels die periodieke wachtwoordwijzigingen vereisen). De regels en systeembeleidslijnen Windows 10 Versie 1903 en Windows Server 2019 Beveiligingsbasis zijn opgenomen in het pakket .
Je kunt deze documenten aan je leidinggevende tonen en zeggen: de tijden zijn veranderd. Verbeterde wachtwoordverandering is een archaïsme, nu vrijwel officieel. Zelfs beveiligingsaudits zullen deze eis nu niet meer controleren (tenzij ze zich richten op de officiële richtlijnen voor basisbescherming van computers met Windows).
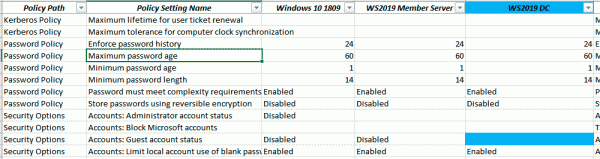
Een fragment van de lijst met basisveiligheidsbeleidslijnen voor Windows 10 v1809 en wijzigingen in 1903, waar de betreffende beleidsregels voor de geldigheidsduur van wachtwoorden niet meer van toepassing zijn. Trouwens, in de nieuwe versie worden ook de beheer- en gastaccounts standaard opgeheven.
Microsoft legt in de blog op begrijpelijke wijze uit waarom het is gestopt met de verplichting om wachtwoorden te wijzigen: “Periodieke vervaldata van wachtwoorden beschermen alleen tegen de kans dat een wachtwoord (of hash) tijdens zijn geldigheidsduur wordt gestolen en door een niet-geautoriseerd persoon wordt gebruikt. Als het wachtwoord niet is gestolen, heeft het geen zin om het te wijzigen. En als je bewijs hebt dat het wachtwoord is gestolen, wil je uiteraard onmiddellijk actie ondernemen, en niet wachten tot de vervaldatum om het probleem op te lossen.”
Vervolgens legt Microsoft uit dat het in de huidige omstandigheden verkeerd is om je te beschermen tegen wachtwoorddiefstal op deze manier: "Als bekend is dat het wachtwoord waarschijnlijk zal worden gestolen, hoeveel dagen is dan een aanvaardbare periode om een dader toe te staan dat gestolen wachtwoord te gebruiken? De standaardwaarde is 42 dagen. Klinkt dat niet als een belachelijk lange tijd? Inderdaad, het is erg lang, en toch is onze huidige basisindicator ingesteld op 60 dagen — en eerder op 90 dagen — omdat het steeds opnieuw laten verstrijken van wachtwoorden ook eigen problemen met zich meebrengt. En als het wachtwoord niet per se gestolen zal worden, dan krijg je deze problemen zonder voordeel. Bovendien, als je gebruikers bereid zijn om hun wachtwoord in te ruilen voor een snoepje, zal geen enkele vervalbeleid helpen."
Alternatief
Microsoft schrijft dat haar basistechnologieën voor beveiligingsbeleid zijn ontworpen voor gebruik door goed beheerde, veiligheidsbewuste organisaties. Ze zijn ook bedoeld als richtlijn voor auditors. Als zo'n organisatie zwarte lijsten met verboden wachtwoorden, multifactor-authenticatie, detectie van brute-force-aanvallen op wachtwoorden en detectie van ongewone inlogpogingen heeft geïmplementeerd, is het dan nodig om periodiek het wachtwoord te laten verstrijken? En als ze geen moderne beschermingsmaatregelen hebben geïmplementeerd, zal het vervallen van het wachtwoord hen dan helpen?
De logica van Microsoft is verrassend overtuigend. We hebben twee opties:
- Het bedrijf heeft moderne beschermingsmaatregelen geïmplementeerd.
- Het bedrijf niet heeft moderne beschermingsmaatregelen geïmplementeerd.
In het eerste geval biedt periodiek wisselen van wachtwoord geen extra voordelen.
In het tweede geval is periodiek wisselen van wachtwoord nutteloos.
Dus in plaats van een vervaldatum voor wachtwoorden moet je in de eerste plaats gebruiken, multifactor-authenticatie. Extra beschermingsmaatregelen zijn hierboven opgesomd: lijsten met verboden wachtwoorden, detectie van brute-force-aanvallen en andere ongewone inlogpogingen.
«Periodiek vervallen van wachtwoorden is een verouderde en achterhaalde beveiligingsmaatregel., — concludeert Microsoft, — en we geloven niet dat er voor ons basisniveau van bescherming een specifiek getal moet worden toegepast. Door dit uit ons basisniveau te verwijderen, kunnen organisaties kiezen wat het beste aansluit bij hun verwachte behoeften, zonder onze aanbevelingen te schenden.
Uitslag
Als een bedrijf gebruikers vandaag de dag dwingt om hun wachtwoorden regelmatig te veranderen, wat zal een externe waarnemer dan denken?
- Gegeven: het bedrijf gebruikt een verouderd beveiligingsmechanisme.
- Veronderstelling: het bedrijf heeft moderne beveiligingsmechanismen niet geïmplementeerd.
- Uitvoer: deze wachtwoorden zijn gemakkelijker te verkrijgen en te gebruiken.
Dat betekent dat het regelmatig wijzigen van wachtwoorden het bedrijf een aantrekkelijker doelwit voor aanvallen maakt.
Bron: habr.com
