

De beweging van WorldSkills is gericht op het ontwikkelen van voornamelijk praktische vaardigheden bij deelnemers die gevraagd worden op de moderne arbeidsmarkt. De competentie 'Netwerk- en systeembeheer' bestaat uit drie modules: Netwerk, Windows, Linux. De opdrachten variëren van competitie tot competitie, de voorwaarden voor uitvoering veranderen, maar de structuur van de opdrachten blijft in grote lijnen hetzelfde.
Het eiland Netwerk zal als eerste komen vanwege de eenvoud in vergelijking met de eilanden Linux en Windows.
In dit artikel worden de volgende taken behandeld:
- Stel de namen van ALLE apparaten in volgens de topologie.
- Wijs voor ALLE apparaten een domeinnaam toe wsrvuz19.ru.
- Maak op ALLE apparaten een gebruiker wsrvuz19 aan met het wachtwoord cisco.
- Het wachtwoord van de gebruiker moet in de configuratie worden opgeslagen als resultaat van een hashfunctie.
- De gebruiker moet het hoogste niveau van bevoegdheden hebben.
- Implementeer het AAA-model voor ALLE apparaten.
- Authenticatie op de externe console moet plaatsvinden met behulp van de lokale database (behalve voor de apparaten RTR1 en RTR2).
- Na een succesvolle authenticatie bij toegang via de externe console moet de gebruiker onmiddellijk in de modus met het hoogste niveau van bevoegdheden komen.
- Stel de noodzaak van authenticatie op de lokale console in.
- Bij een succesvolle authenticatie op de lokale console moet de gebruiker in de modus met het laagste niveau van bevoegdheden komen.
- Op BR1 moet de gebruiker bij een succesvolle authenticatie op de lokale console in de modus met het hoogste niveau van bevoegdheden komen.
- Installeer op ALLE apparaten het wachtwoord wsr voor toegang tot de privileges.
- Het wachtwoord moet in de configuratie NIET worden opgeslagen als resultaat van een hashfunctie.
- Stel de modus in waarbij alle wachtwoorden in de configuratie versleuteld worden opgeslagen.
De netwerktopologie op fysiek niveau is weergegeven in het volgende schema:
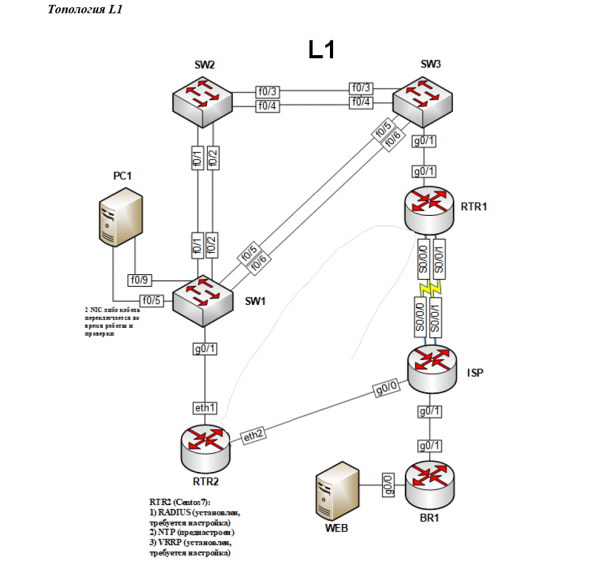
1. Stel de namen van ALLE apparaten in volgens de topologie.
Om de naam van een apparaat (hostname) in te stellen, moet je vanuit de globale configuratiemodus het commando invoeren. hostname SW1, waarbij in plaats van SW1 de naam van de apparatuur moet worden ingevuld zoals gegeven in de opdrachten.
Je kunt de configuratie zelfs visueel controleren — in plaats van de standaardinstelling. Switch is SW1:
Switch(config)# hostname SW1
SW1(config)#
De belangrijkste taak na het uitvoeren van enige configuraties is het opslaan van de configuratie.
Dit kan worden gedaan vanuit de globale configuratiemodus met het commando. do write:
SW1(config)# do write
Building configuration...
Compressed configuration from 2142 bytes to 1161 bytes[OK]
Of uit de privilegiemodus met het commando write:
SW1# write
Configuratie aan het bouwen...
Gecomprimeerde configuratie van 2142 bytes naar 1161 bytes[OK]
2. Wijs de domeinnaam wsrvuz19.ru toe aan ALLE apparaten
De domeinnaam wsrvuz19.ru kan standaard worden ingesteld vanuit de globale configuratiemodus met het commando ip domain-name wsrvuz19.ru.
De controle wordt uitgevoerd met het commando do show hosts summary vanuit de globale configuratiemodus:
SW1(config)# ip domain-name wsrvuz19.ru
SW1(config)# do show hosts summary
Naam zoekweergave: Global
Standaard domein is wsrvuz19.ru
...
3. Maak op ALLE apparaten de gebruiker wsrvuz19 aan met het wachtwoord cisco
Het is noodzakelijk om een gebruiker aan te maken die de maximale privileges heeft en waarvan het wachtwoord als een hash-functie wordt opgeslagen. Al deze voorwaarden worden in acht genomen met het commando username wsrvuz19 privilege 15 secret cisco.
Hier:
username wsrvuz19 — gebruikersnaam;
privilege 15 — niveau van privileges (0 — minimaal niveau, 15 — maximaal niveau);
secret cisco — opslag van het wachtwoord als een MD5 hash-functie.
Het commando show running-config maakt het mogelijk om de instellingen van de huidige configuratie te controleren, waar je de regel met de toegevoegde gebruiker kunt vinden en kunt bevestigen dat het wachtwoord versleuteld is opgeslagen:
SW1(config)# username wsrvuz19 privilege 15 secret cisco
SW1(config)# do show running-config
...
username wsrvuz19 privilege 15 secret 5 $1$EFRK$RNvRqTPt5wbB9sCjlBaf4.
...
4. Implementeer het AAA-model op ALLE apparaten
Het AAA-model is een systeem van authenticatie, autorisatie en toerekening van gebeurtenissen. Om deze taak uit te voeren, moet je eerst het AAA-model inschakelen en aangeven dat authenticatie zal plaatsvinden met de lokale database:
SW1(config)# aaa new-model
SW1(config)# aaa authentication login default local
a. Authenticatie op de externe console moet plaatsvinden met de lokale database (behalve op de apparaten RTR1 en RTR2)
In de opdrachten worden twee soorten consoles gedefinieerd: lokaal en extern. De externe console maakt het mogelijk om externe verbindingen te realiseren, bijvoorbeeld via SSH- of Telnet-protocollen.
Om deze taak uit te voeren, moeten de volgende commando's worden ingevoerd:
SW1(config)# line vty 0 4
SW1(config-line)# login authentication default
SW1(config-line)# exit
SW1(config)#
Met het commando line vty 0 4 de overgang naar de configuratie van virtuele terminallijnen van 0 tot 4.
Opdracht login authentication default schakelt de standaard authenticatiemodus in op de virtuele console, en de standaardmodus werd eerder ingesteld met het commando aaa authentication login default local.
Het verlaten van de configuratiemodus van de externe console gebeurt met het commando exit.
Een betrouwbare controle is een testverbinding via het Telnet-protocol van het ene apparaat naar het andere. Houd er rekening mee dat basiscommutatie en IP-adressering op de geselecteerde apparatuur moeten zijn ingesteld.
SW3#telnet 2001:100::10
User Access Verification
Username: wsrvuz19
Password:
SW1>
b. Na succesvolle authenticatie bij toegang vanaf de externe console moet de gebruiker onmiddellijk in de modus met het hoogste niveau van rechten komen.
Om dit te bereiken, moet de configuratie van de lijnen van virtuele terminals opnieuw worden aangepast en het rechtenniveau worden ingesteld met het commando privilege level 15, waarbij 15 opnieuw het hoogste niveau is en 0 het laagste niveau van privileges:
SW1(config)# line vty 0 4
SW1(config-line)# privilege level 15
SW1(config-line)# exit
SW1(config)#
De controle zal bestaan uit de oplossing uit het vorige subpunt — een externe verbinding via Telnet:
SW3#telnet 2001:100::10
User Access Verification
Username: wsrvuz19
Password:
SW1#
Na authenticatie komt de gebruiker onmiddellijk in de geprivilegieerde modus, terwijl de ongeprivilegieerde wordt overgeslagen, wat betekent dat de opdracht correct is uitgevoerd.
c-d. Stel de vereiste in op de lokale console en bij succesvolle authenticatie moet de gebruiker in de modus met het laagste niveau van privileges komen.
De structuur van de commando's in deze opdrachten komt overeen met de eerder voltooide opdrachten 4.a en 4.b. Het commando line vty 0 4 wordt vervangen door console 0:
SW1(config)# line console 0
SW1(config-line)# login authentication default
SW1(config-line)# privilege level 0
SW1(config-line)# exit
SW1(config)#
Zoals eerder vermeld, wordt het minimale niveau van privileges bepaald door het getal 0. De controle kan als volgt worden uitgevoerd:
SW1# exit
User Access Verification
Username: wsrvuz19
Password:
SW1>
Na authenticatie komt de gebruiker in de ongeprivilegieerde modus, zoals aangegeven in de opdrachten.
e. Op BR1 moet de gebruiker bij succesvolle authenticatie op de lokale console in de modus met het hoogste niveau van privileges komen.
De configuratie van de lokale console op BR1 zal er als volgt uitzien:
BR1(config)# line console 0
BR1(config-line)# login authentication default
BR1(config-line)# privilege level 15
BR1(config-line)# exit
BR1(config)#
De controle wordt op dezelfde manier uitgevoerd als in het voorgaande punt:
BR1# exit
User Access Verification
Username: wsrvuz19
Password:
BR1#
Na authenticatie gebeurt de overgang naar de geprivilegieerde modus.
5. Stel op ALLE apparaten het wachtwoord wsr in voor toegang tot de geprivilegieerde modus.
In de opdrachten staat dat het wachtwoord voor de privilege-modus standaard in platte tekst moet worden opgeslagen, maar dat de versleuteling van alle wachtwoorden niet zal toestaan het wachtwoord in platte tekst te bekijken. Om een wachtwoord voor toegang tot de privilege-modus in te stellen, moet het volgende commando worden gebruikt: enable password wsr. Met het trefwoord password, wordt bepaald in welke vorm het wachtwoord wordt opgeslagen. Als het wachtwoord bij het aanmaken van een gebruiker versleuteld moet zijn, moet het trefwoord het woord zijn secret, en voor opslag in platte tekst wordt gebruikt password.
De instellingen kunnen worden gecontroleerd door de huidige configuratie te bekijken:
SW1(config)# enable password wsr
SW1(config)# do show running-config
...
enable password wsr
!
username wsrvuz19 privilege 15 secret 5 $1$5I66$TB48YmLoCk9be4jSAH85O0
...
Het is duidelijk dat het gebruikerswachtwoord versleuteld wordt opgeslagen, terwijl het wachtwoord voor toegang tot de privilege-modus in platte tekst wordt opgeslagen, zoals in de opdrachten staat beschreven.
Om ervoor te zorgen dat alle wachtwoorden versleuteld worden opgeslagen, moet het volgende commando worden gebruikt: service password-encryption. De huidige configuratie zal er nu als volgt uitzien:
SW1(config)# do show running-config
...
enable password 7 03134819
!
username wsrvuz19 privilege 15 secret 5 $1$5I66$TB48YmLoCk9be4jSAH85O0
...
Het wachtwoord is niet langer zichtbaar in platte tekst.
Bron: habr.com
