

ESET meldt dat er kwaadaardige applicaties in de Google Play Store zijn verschenen, die proberen toegang te krijgen tot eenmalige wachtwoorden om de tweefactorauthenticatie te omzeilen.
Specialisten van ESET hebben vastgesteld dat de malware zich verkleed als de legale cryptocurrency exchange BtcTurk. Onder andere zijn er kwaadaardige programma's ontdekt met de namen BTCTurk Pro Beta, BtcTurk Pro Beta en BTCTURK PRO.
Na het downloaden en installeren van een van deze applicaties ontvangt de gebruiker een verzoek om toegang tot meldingen. Vervolgens verschijnt er een venster voor het invoeren van inloggegevens voor het BtcTurk-systeem.
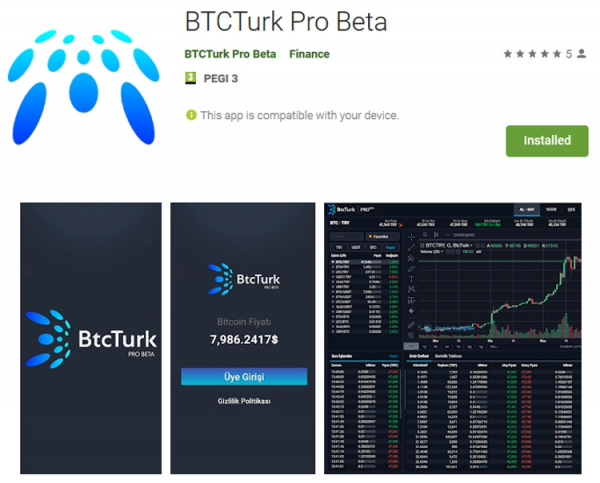
Het invoeren van de authenticatiegegevens eindigt met een foutmelding voor het slachtoffer. Ondertussen worden de verstrekte gegevens en pop-upmeldingen met de authenticatiecode verzonden naar een externe server cybercriminelen.
ESET merkt op dat de ontdekking van kwaadaardige applicaties met dergelijke functies de eerste bekende zaak is sinds de invoering van beperkingen op de toegang van Android-applicaties tot het belgeschiedenis en SMS.
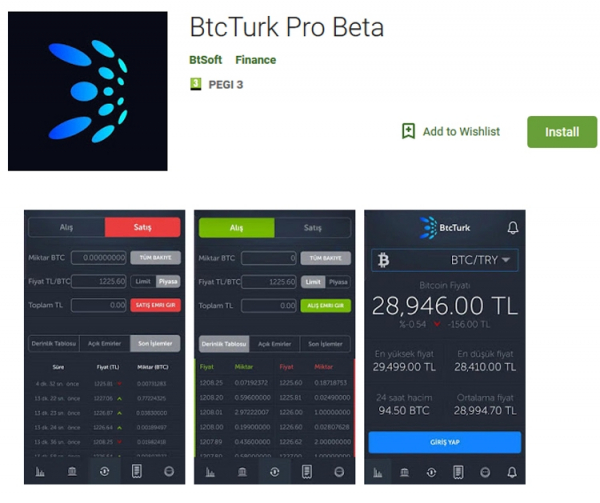
Valse cryptocurrency-applicaties zijn deze maand in Google Play geüpload. Momenteel zijn de ontdekte programma's verwijderd, maar aanvallers kunnen kwaadaardige applicaties met de beschreven functies onder andere namen in Google Play uploaden.
Bron: 3dnews.ru
