

Hallo allemaal!
Vandaag wil ik het hebben over de cloudoplossing voor het vinden en analyseren van kwetsbaarheden, Qualys Vulnerability Management, waarop een van onze .
is gebouwd. Hieronder laat ik zien hoe het scannen is georganiseerd en welke informatie over kwetsbaarheden we kunnen achterhalen aan het einde.
Wat kan er gescand worden
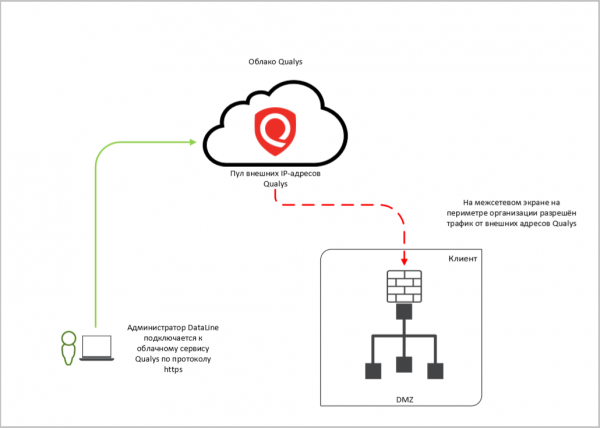
Externe diensten. Voor het scannen van diensten met internettoegang, biedt de klant ons hun IP-adressen en inloggegevens (als er een scan met authenticatie nodig is). We scannen de diensten met de cloud van Qualys en sturen na afloop een rapport.
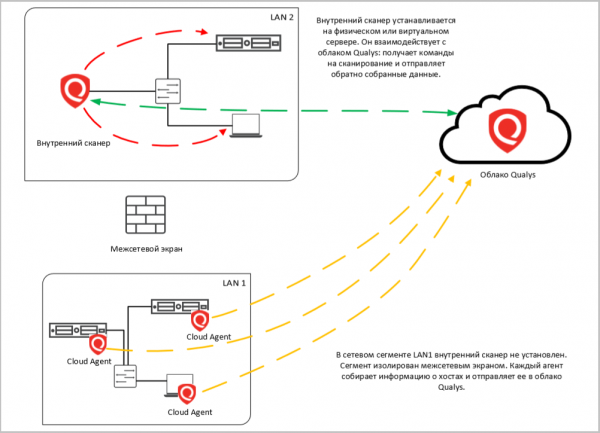
Interne diensten. In dit geval zoekt de scanner naar kwetsbaarheden op interne servers en in de netwerkinfrastructuur. Met zo'n scan kunnen we een inventarisatie maken van versies van besturingssystemen, applicaties, open poorten en de diensten die daarop draaien.
Voor het scannen binnen de infrastructuur van de klant wordt de Qualys-scanner geïnstalleerd. De cloud van Qualys fungeert hier als het commando centrum voor deze scanner.
Naast de interne server met Qualys kunnen er agents (Cloud Agent) op te scannen objecten worden geïnstalleerd. Deze verzamelen lokaal informatie over het systeem, creëren vrijwel geen belasting voor het netwerk en de hosts waarop ze draaien. De verzamelde informatie wordt naar de cloud gestuurd.
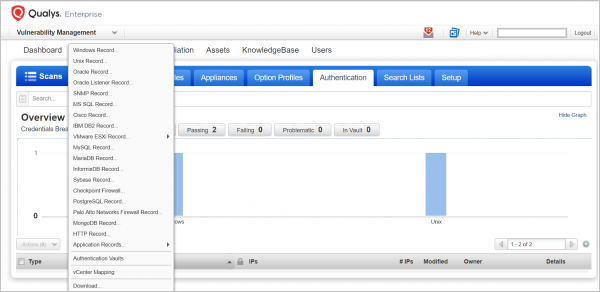
Er zijn drie belangrijke aspecten: authenticatie en selectie van objecten voor scannen.
- Gebruik van authenticatie. Sommige klanten vragen om blackbox-scans uit te voeren, vooral voor externe diensten: ze geven ons een IP-bereik zonder het systeem aan te geven en zeggen "gedraag je als een hacker". Maar hackers handelen zelden blind. Als het op een aanval aankomt (en niet op verkenning), weten ze dat ze iets aan het inbreken zijn.
Blind kan Qualys tegen volgordebanners aanlopen en deze scannen in plaats van het doelwit. Bovendien, zonder te begrijpen wat er precies gescand gaat worden, is het gemakkelijk om de scanner verkeerd in te stellen en de doelservice aan te pakken.
Scans zullen nuttiger zijn als ze worden uitgevoerd met authenticatie voor de te scannen systemen (whitebox). Dan begrijpt de scanner waar hij is en krijgt u volledige gegevens over de kwetsbaarheden van het doelwit.

Qualys heeft veel opties voor authenticatie. - Groeperen van activa. Als u de scan zonder enige classificatie en direct op alles uitvoert, kan dit lang duren en onnodige belasting op de systemen veroorzaken. Hosts en services kunnen het beste worden gegroepeerd op basis van belangrijkheid, locatie, OS-versie, kriticiteit van de infrastructuur en andere kenmerken (in Qualys worden deze Asset Groups en Asset Tags genoemd) en moet u specifieke groepen kiezen tijdens het scannen.
- Kies een technisch venster voor de scan. Zelfs als u alles hebt overwogen en voorbereid, creëert de scan extra belasting op het systeem. Dit hoeft niet te leiden tot een degradatie van de service, maar het is beter om een specifiek tijdstip te kiezen, zoals voor back-ups of het toepassen van updates.
Wat kunt u uit de rapporten halen?
Na de scan ontvangt de klant een rapport met niet alleen een lijst van alle ontdekte kwetsbaarheden, maar ook basisaanbevelingen voor het verhelpen ervan: updates, patches, enz. Qualys heeft veel rapporten: er zijn standaard sjablonen en u kunt uw eigen maken. Om niet te verdwalen in de diversiteit, is het beter om eerst de volgende zaken voor uzelf te bepalen:
- wie dit rapport gaat bekijken: een manager of een technische specialist?
- welke informatie u wilt ontvangen op basis van de scanresultaten. Bijvoorbeeld, als u wilt vaststellen of alle noodzakelijke patches zijn geïnstalleerd en hoe de werkzaamheden aan het verhelpen van eerder ontdekte kwetsbaarheden gaan, dan is dat één rapport. Maar als u gewoon een inventarisatie van alle hosts wilt uitvoeren, dan is dat een ander.
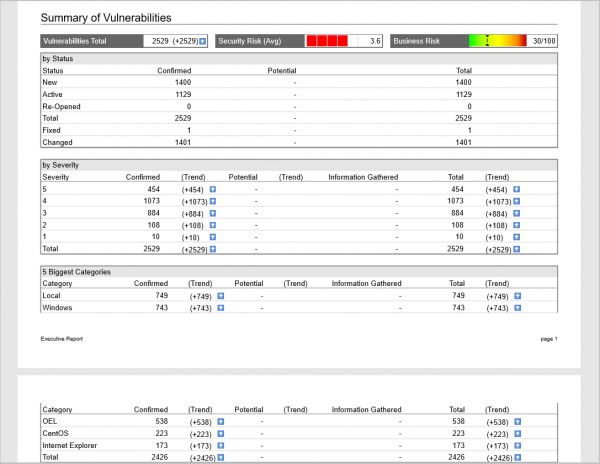
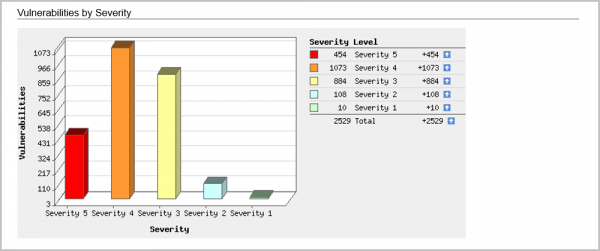
Als uw doel is om een kort maar duidelijk overzicht aan het management te tonen, dan kunt u Executive Report. Alle kwetsbaarheden worden geclassificeerd op basis van kriticiteit, grafieken en diagrammen. Bijvoorbeeld, de top 10 meest kritieke kwetsbaarheden of de meest voorkomende kwetsbaarheden.
Voor de technische specialist is er een Technical Report met alle details en specificaties. U kunt de volgende rapporten opstellen:
Rapport per host. Handig als u een inventarisatie van de infrastructuur moet uitvoeren en een volledig overzicht van de kwetsbaarheden van de hosts wilt krijgen.
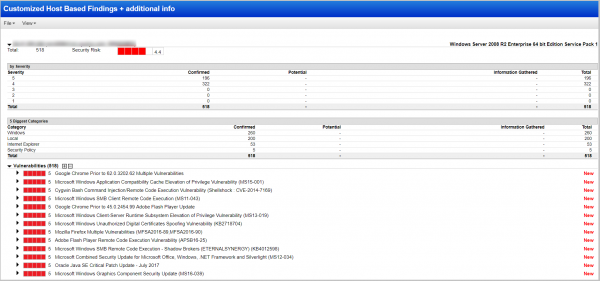
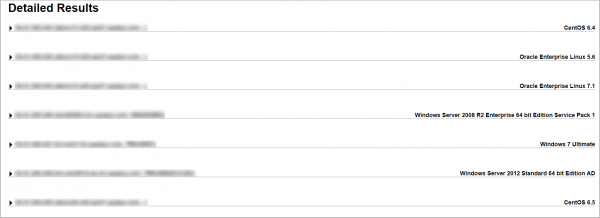
Zo ziet de lijst van geanalyseerde hosts eruit met de vermelding van de draaiende OS.
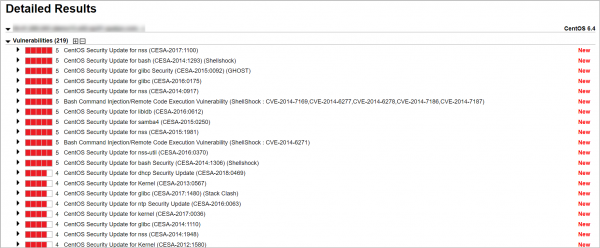
We openen de interessante host en zien een lijst van 219 ontdekte kwetsbaarheden, beginnend bij de meest kritieke, niveau vijf:
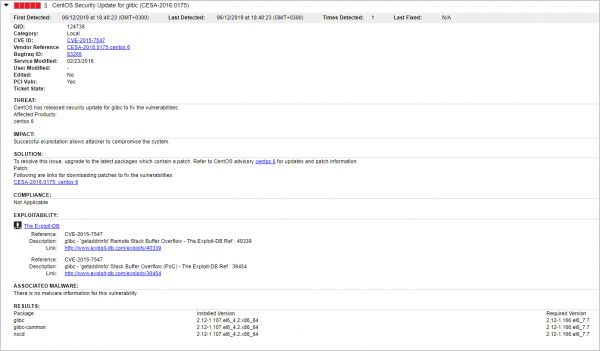
Daarna kunt u de details van elke kwetsbaarheid bekijken. Hier zien we:
- wanneer de kwetsbaarheid voor het eerst en voor het laatst is vastgelegd,
- industriale kwetsbaarheidnummers,
- patch om de kwetsbaarheid te verhelpen,
- zijn er problemen met de naleving van de PCI DSS, NIST, enz.,
- is er een exploit en malware voor deze kwetsbaarheid,
- wordt de kwetsbaarheid gedetecteerd tijdens scans met/zonder authenticatie in het systeem, enz.
Als dit niet de eerste scan is – ja, scans moeten regelmatig worden uitgevoerd 🙂 – dan kan, Trend Report, de dynamiek in het omgaan met kwetsbaarheden volgen. De status van kwetsbaarheden wordt vergeleken met de vorige scan: kwetsbaarheden die eerder zijn gevonden en verholpen, worden gemarkeerd als fixed, niet-verholpen – active, nieuwe – new.
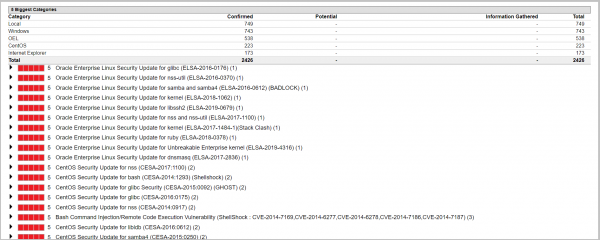
Kwetsbaarhedenrapport. In dit rapport zal Qualys een lijst van kwetsbaarheden opstellen, beginnend met de meest kritieke, met vermelding op welke host deze kwetsbaarheid kan worden opgemerkt. Het rapport is nuttig als je op dat moment bijvoorbeeld alle kwetsbaarheden van niveau vijf wilt bekijken.
Je kunt ook een apart rapport maken alleen over kwetsbaarheden van niveau vier en vijf.
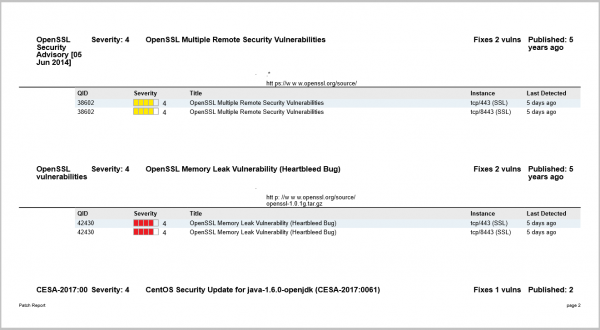
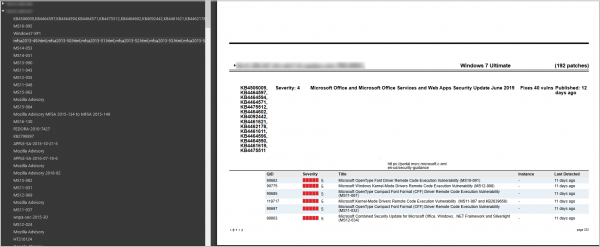
Patching rapport. Hier wordt een volledige lijst van patches gegeven die moeten worden geïnstalleerd om de gevonden kwetsbaarheden te verhelpen. Voor elke patch zijn er verklaringen over welke kwetsbaarheden deze verhelpt, op welke host/systeem deze moet worden geïnstalleerd, en een directe link om deze te downloaden.
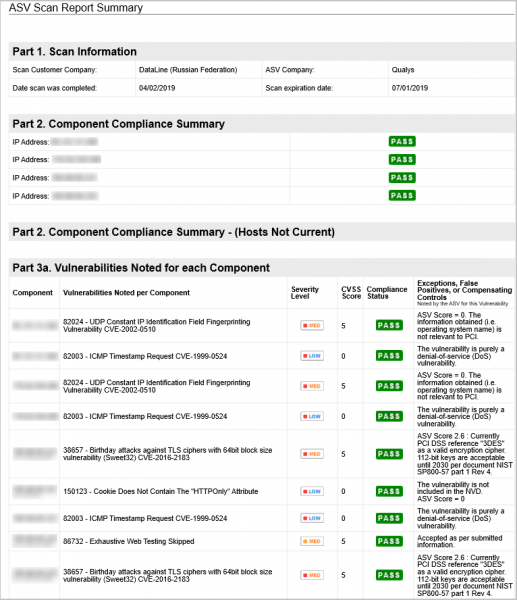
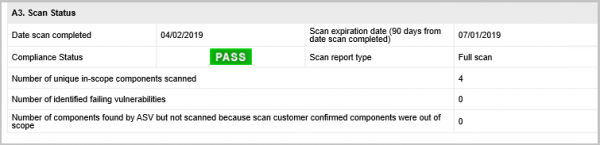
Rapport over naleving van PCI DSS-normen.. De PCI DSS-norm vereist dat er elke 90 dagen scans worden uitgevoerd op informatiesystemen en applicaties die toegankelijk zijn vanuit het internet. Na de scan kan een rapport worden gegenereerd dat laat zien wat er in de infrastructuur niet aan de eisen van de norm voldoet.
Rapporten over kwetsbaarheidvermelding.. Qualys kan worden geïntegreerd met de servicedesk, en dan worden alle gevonden kwetsbaarheden automatisch omgezet in tickets. Met dit rapport kun je de voortgang van uitgevoerde tickets en verholpen kwetsbaarheden volgen.
Rapporten over open poorten.. Hier kun je informatie krijgen over open poorten en de services die daarop draaien:
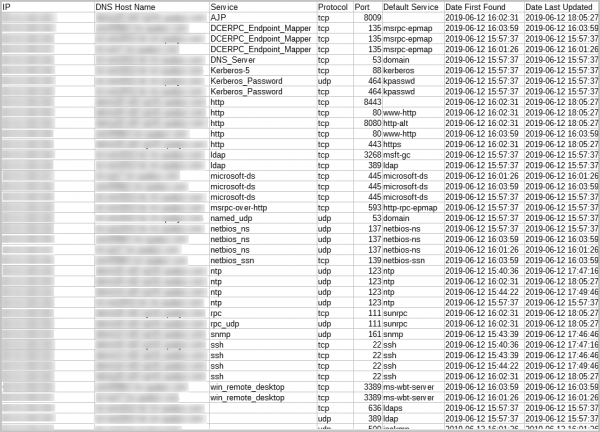
of een rapport genereren over kwetsbaarheden op elke poort:
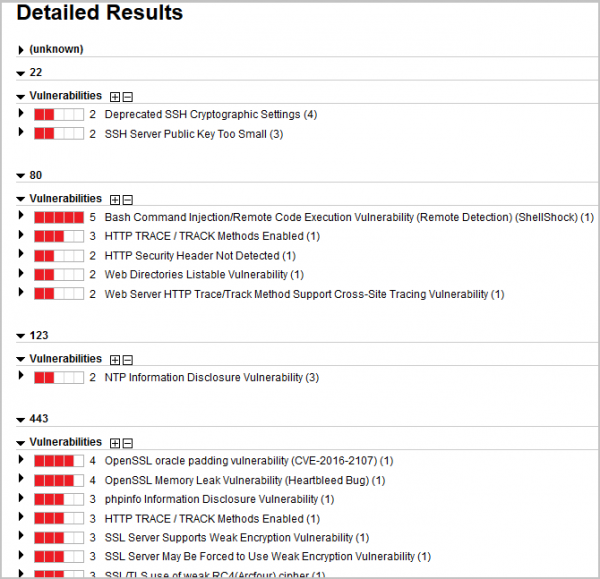
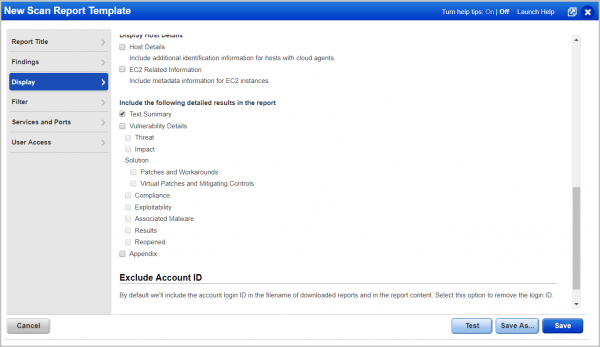
Dit zijn slechts standaard sjablonen voor rapporten. Je kunt je eigen sjablonen maken voor specifieke taken, zoals alleen kwetsbaarheden van niveau vijf of hoger te tonen. Alle rapporten zijn beschikbaar. Rapportformaten: CSV, XML, HTML, PDF en docx.
En vergeet niet: Beveiliging is geen resultaat, maar een proces. Een eenmalige scan helpt je problemen op dat moment te zien, maar het gaat niet om een volledig proces van kwetsbaarheidbeheer.
Om het voor je makkelijker te maken om deze reguliere taak aan te pakken, hebben we een service ontwikkeld op basis van Qualys Vulnerability Management.
Voor alle lezers van Habr geldt een actie: bij het aanvragen van de scanservice voor een jaar zijn twee maanden scans gratis. Aanvragen kunnen worden ingediend , vermeld in het veld 'Opmerking' dat het via Habr is.
Bron: habr.com
