

In de kantoorpakket LibreOffice kwetsbaarheid (), die kan worden gebruikt om willekeurige code uit te voeren bij het openen van documenten die door een aanvaller zijn voorbereid.
De kwetsbaarheid wordt veroorzaakt doordat de LibreLogo-component, die is bedoeld voor programmeeronderwijs en het invoegen van vectorafbeeldingen, zijn bewerkingen omzet in code in de programmeertaal Python. Hiermee kan een aanvaller instructies van LibreLogo uitvoeren, waardoor willekeurige Python-code kan worden uitgevoerd in de context van de huidige gebruikerssessie via het commando 'run' dat in LibreLogo is opgenomen. Vanuit Python kan met behulp van de functie system() willekeurige systeemcommando's worden aangeroepen.
LibreLogo is een optionele component, maar LibreOffice biedt standaard macro's aan waarmee LibreLogo kan worden aangeroepen, zonder dat er bevestiging voor de uitvoering vereist is en zonder waarschuwing weer te geven, zelfs bij het inschakelen van de maximale macrobeveiligingsmodus (keuze voor het niveau 'Zeer Hoog').
Voor een aanval kan zo'n macro worden gekoppeld aan een gebeurtenishandler die bijvoorbeeld wordt geactiveerd wanneer de muisaanwijzer naar een bepaald gebied beweegt of wanneer de invoerfocus op het document wordt geactiveerd (onFocus-gebeurtenis). Als gevolg hiervan kan bij het openen van een door de aanvaller voorbereid document, Python-code ongemerkt worden uitgevoerd, zonder dat de gebruiker dit merkt. In het gedemonstreerde exploitvoorbeeld wordt bijvoorbeeld de systeemcalculator zonder waarschuwing gestart bij het openen van het document.
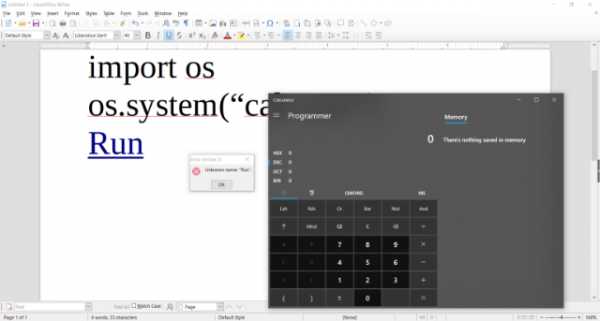
De kwetsbaarheid is stilletjes verholpen in de update van LibreOffice 6.2.5, uitgegeven op 1 juli, maar het blijkt dat het probleem niet volledig is verholpen (alleen de aanroep van LibreLogo vanuit macro's is geblokkeerd) en . Bovendien is het probleem niet opgelost in versie 6.1.6, die wordt aanbevolen voor zakelijke gebruikers. Volledige oplossing van de kwetsbaarheid is gepland voor de komende release van LibreOffice 6.3, die volgende week wordt verwacht. Tot de volledige update is uitgebracht, wordt gebruikers aangeraden de LibreLogo-component expliciet uit te schakelen, die standaard beschikbaar is in veel distributies. De kwetsbaarheid is gedeeltelijk verholpen in , , en .
Bron: opennet.ru
