

De laatste tijd zijn er online een enorme hoeveelheid materialen te vinden over het onderwerp analyse van verkeer op de rand van het netwerk. Daarbij is iedereen blijkbaar volledig vergeten over de analyse van lokaal verkeer, wat ook niet minder belangrijk is. Dit artikel is precies aan dit onderwerp gewijd. Aan de hand van herinneren we ons het goede oude Netflow (en zijn alternatieven), bekijken we interessante cases, mogelijke anomalieën in het netwerk en ontdekken we de voordelen van een oplossing waarbij het hele netwerk als één sensor functioneert. En het belangrijkste is dat je zo'n lokale verkeersanalyse volledig gratis kunt uitvoeren, binnen het kader van een triallicentie (45 dagen). Als dit onderwerp je interesseert, welkom onder de kat. Maar als je geen zin hebt om te lezen, kun je alvast inschrijven voor , waar we alles zullen laten zien en uitleggen (daar kan je ook meer leren over de aanstaande producttraining).
Wat is Flowmon Networks?
Allereerst is Flowmon een Europese IT-leverancier. Het bedrijf is Tsjechisch, met het hoofdkantoor in Brno (de kwestie van sancties is in dit geval niet relevant). In zijn huidige vorm is het bedrijf sinds 2007 actief op de markt. Voorheen was het bekend onder het merk Invea-Tech. Kortom, er is bijna 20 jaar besteed aan de ontwikkeling van producten en oplossingen.
Flowmon positioneert zich als een A-merk. Het ontwikkelt hoogwaardige oplossingen voor zakelijke klanten en is vermeld in de Gartner-kwadranten op het gebied van Network Performance Monitoring and Diagnostics (NPMD). Wat interessant is, is dat Flowmon in het rapport de enige leverancier is die door Gartner is aangemerkt als producent van oplossingen voor zowel netwerkmonitoring als informatiebeveiliging (Network Behavior Analysis). Het staat momenteel niet op de eerste plaats, maar daardoor kost het ook niet zoveel als een vleugel van een Boeing.
Welke taken kan het product oplossen?
Globaal kunnen we de volgende set taken identificeren die door de producten van het bedrijf worden opgelost:
- verbetering van de stabiliteit van het netwerk en de netwerkbronnen door de downtime en onbeschikbaarheid te minimaliseren;
- verhoging van het algehele prestatieniveau van het netwerk;
- verhoging van de efficiëntie van het administratieve personeel door:
- gebruik te maken van moderne tools voor innovatieve netwerkmonitoring, gebaseerd op informatie over IP-stromen;
- gedetailleerde analyses van de werking en toestand van het netwerk - de gebruikers en applicaties die op het netwerk functioneren, de verzonden gegevens, de interactiebronnen, services en knooppunten;
- reageren op incidenten voordat ze plaatsvinden, en niet pas nadat gebruikers en klanten de service hebben verloren;
- de tijd en middelen verminderen die nodig zijn voor netwerk- en IT-infrastructuurbeheer;
- het vereenvoudigen van probleemoplossingstaken.
- het verhogen van het beveiligingsniveau van het netwerk en de informatiebronnen van het bedrijf door gebruik te maken van niet-handtekeningtechnologieën voor het detecteren van abnormale en kwaadaardige netwerkactiviteit en ook 'zero-day' aanvallen;
- het waarborgen van het vereiste SLA-niveau voor netwerkapplicaties en databases.
Productportefeuille van Flowmon Networks
Laten we nu de productportefeuille van Flowmon Networks bekijken en ontdekken waar het bedrijf zich precies mee bezighoudt. Zoals velen al uit de naam hebben afgeleid, is de hoofdspecialisatie gericht op oplossingen voor flowmonitoring van verkeer, naast een reeks aanvullende modules die de basisfunctionaliteit uitbreiden.
Feitelijk kan Flowmon als een bedrijf met één product worden beschouwd, of beter gezegd - één oplossing. Laten we onderzoeken of dit goed of slecht is.
De kern van het systeem is de collector, verantwoordelijk voor het verzamelen van gegevens via verschillende flowprotocollen, zoals NetFlow v5/v9, jFlow, sFlow, NetStream, IPFIX… Het is vrij logisch dat het voor een bedrijf dat niet aan een van de fabrikanten van netwerkapparatuur is verbonden, belangrijk is om de markt een universeel product te bieden, dat niet is gebonden aan een bepaalde standaard of protocol.
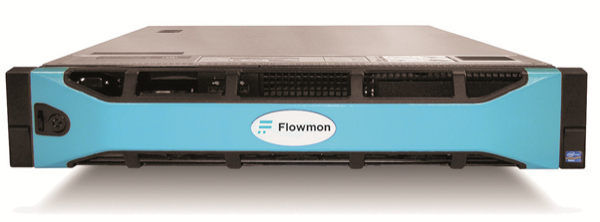
Flowmon Collector
De collector wordt geleverd in de vorm van een hardware-server en als een virtuele machine (VMware, Hyper-V, KVM). Overigens is het hardwareplatform gerealiseerd op aangepaste DELL-servers, waarmee een groot deel van de garantie- en RMA-vragen zijn opgelost. De eigen hardwarecomponenten zijn slechts de FPGA-kaarten voor het vastleggen van verkeer, ontwikkeld door de dochteronderneming Flowmon, die monitoring mogelijk maken met snelheden tot 100 Gbps.
Maar wat als de bestaande netwerkapparatuur geen mogelijkheid biedt om kwalitatieve flow te genereren? Of als de belasting op de apparatuur te hoog is? Geen probleem:
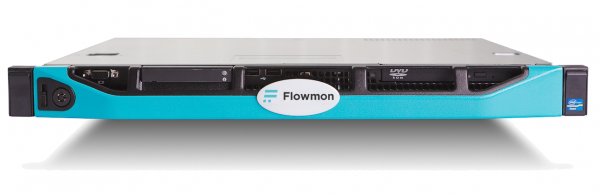
Flowmon Prob
In dit geval biedt Flowmon Networks de mogelijkheid om eigen sondes (Flowmon Probe) te gebruiken, die op het netwerk worden aangesloten via de SPAN-poort van de switch of met passieve TAP-splitters.
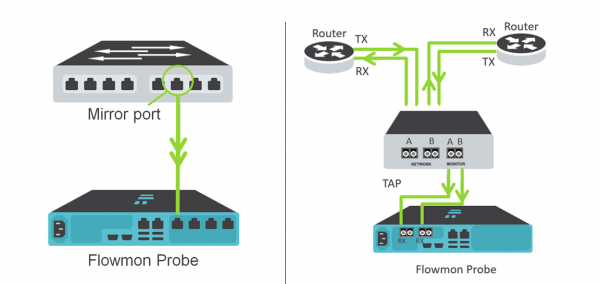
SPAN (mirror port) en TAP implementatiemogelijkheden
In dit geval wordt de 'ruwe' verkeersstroom die op de Flowmon Probe binnenkomt, omgezet in uitgebreide IPFIX, die meer dan 240 metrics met informatie bevat. Terwijl in het standaard NetFlow-protocol, dat door netwerkapparatuur wordt gegenereerd, niet meer dan 80 metrics worden opgenomen. Dit maakt het mogelijk om protocollen niet alleen op lagen 3 en 4 te monitoren, maar ook op laag 7 volgens het ISO OSI-model. Dit stelt netwerkbeheerders in staat om het functioneren van applicaties en protocollen zoals e-mail, HTTP, DNS, SMB... te monitoren.
Conceptueel ziet de logische architectuur van het systeem er als volgt uit:
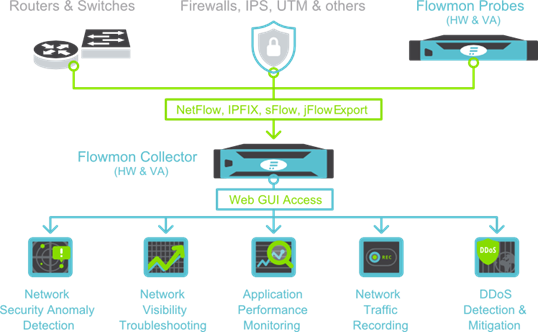
Het centrale deel van het gehele 'ecosysteem' Flowmon Networks is de Collector, die verkeer ontvangt van bestaande netwerkapparatuur of eigen sondes (Probe). Maar voor een Enterprise-oplossing zou het bieden van functionaliteit uitsluitend voor netwerkverkeermonitoring te eenvoudig zijn. Dit kunnen ook open-sourceoplossingen, zij het niet met dezelfde prestaties. De waarde van Flowmon ligt in de extra modules die de basisfunctionaliteit uitbreiden:
- module Anomaly Detection Security – detectie van abnormale netwerkinactiviteit, inclusief 'zero-day'-aanvallen, op basis van heuristische analyse van verkeer en typisch netwerkprofiel;
- module Application Performance Monitoring – monitoring van de prestaties van netwerkapplicaties zonder het installeren van 'agents' en zonder invloed op doel systemen;
- module Traffic Recorder – opname van fragmenten van netwerkverkeer volgens een set van vooraf gedefinieerde regels of op een trigger van de ADS-module, voor verder troubleshooting en/of onderzoek van incidenten in informatiebeveiliging;
- module DDoS Protection – bescherming van de netwerkrand tegen volumetrische DoS/DDoS-aanvallen, inclusief aanvallen op applicaties (OSI L3/L4/L7).
In dit artikel bekijken we hoe alles daadwerkelijk werkt aan de hand van 2 modules – Network Performance Monitoring and Diagnostics en Anomaly Detection Security.
Brongegevens:
- Lenovo RS 140-server met hypervisor VMware 6.0;
- een virtuele machine-afbeelding van Flowmon Collector, die je kunt ;
- een paar switches met ondersteuning voor flowprotocollen.
Stap 1. Installatie van Flowmon Collector
Het implementeren van een virtuele machine op VMware gebeurt op een volledig standaard manier vanuit een OVF-sjabloon. Hierdoor krijgen we een virtuele machine die draait op CentOS met kant-en-klare software. De systeemeisen zijn redelijk.
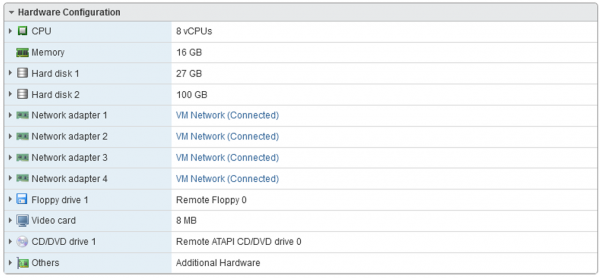
Het enige wat nu nog resteert is de basisinitialisatie met het commando sysconfig:
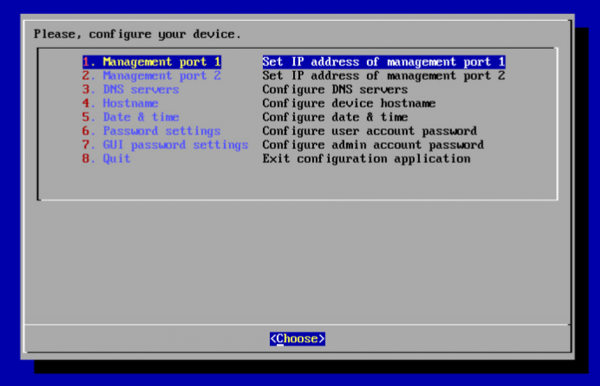
We configureren het IP op de beheerspoort, DNS, tijd, Hostname en kunnen we verbinding maken met de webinterface.
Stap 2. Licentie-installatie
Een triallicentie voor anderhalve maand wordt gegenereerd en samen met het beeld van de virtuele machine gedownload. Dit gebeurt via Configuration Center -> License. Uiteindelijk zien we:
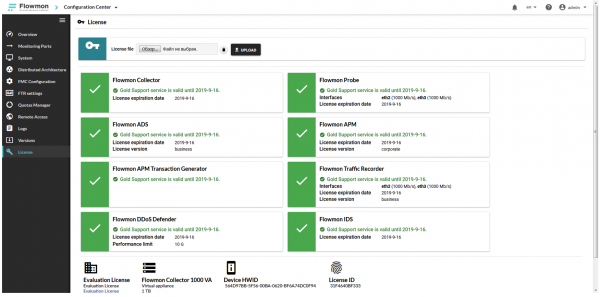
Alles is klaar. We kunnen aan de slag.
Stap 3. Configuratie van de ontvanger op de collector
In deze fase moet bepaald worden op welke manier gegevens van bronnen naar het systeem zullen komen. Zoals eerder vermeld, kan dit een van de flowprotocollen zijn of een SPAN-poort op de switch.
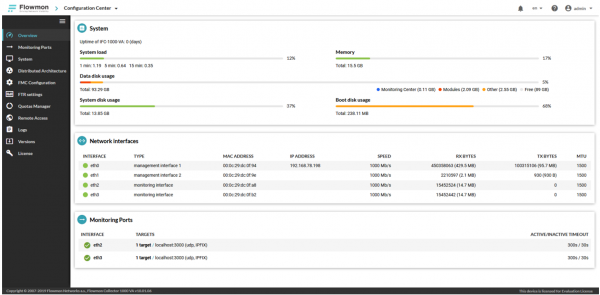
In ons voorbeeld gebruiken we het ontvangen van gegevens via de protocollen NetFlow v9 en IPFIX. In dit geval geven we het IP-adres van de beheersinterface op als doel - 192.168.78.198. De interfaces eth2 en eth3 (met het type Monitoring interface) worden gebruikt om een kopie van het 'ruwe' verkeer van de SPAN-poort van de switch te ontvangen. Deze laten we achterwege, dat is niet ons geval.
Daarna controleren we de poort van de collector waar het verkeer naartoe moet komen.
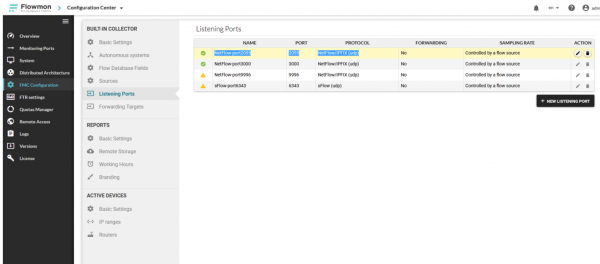
In ons geval verwacht de collector verkeer op poort UDP/2055.
Stap 4. Configuratie van netwerkapparatuur voor flow-export
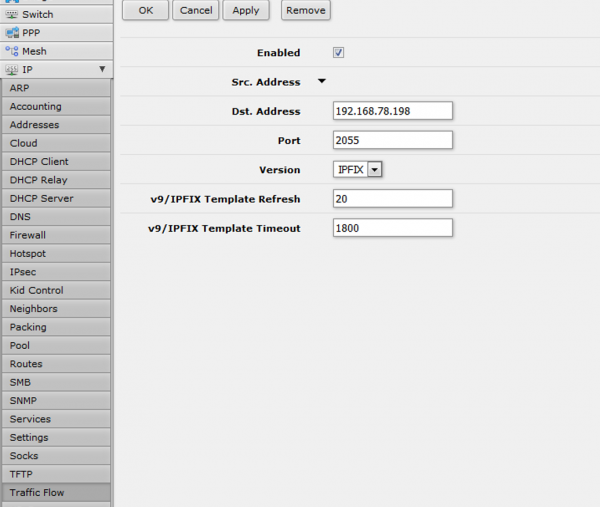
De configuratie van NetFlow op Cisco Systems-apparatuur kan zeker als een volkomen gewone zaak voor elke netwerkbeheerder worden beschouwd. Voor ons voorbeeld nemen we iets ongebruikelijkers. Bijvoorbeeld, de MikroTik RB2011UiAS-2HnD router. Ja, hoe vreemd het ook klinkt, zulke budgetoplossingen voor kleine en thuiskantoren ondersteunen ook de protocollen NetFlow v5/v9 en IPFIX. In de instellingen geven we de doel (collectoradres 192.168.78.198 en poort 2055) op:
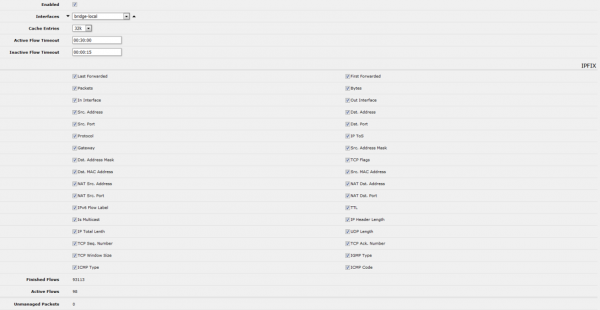
En we voegen alle beschikbare metrics voor export toe:
Daarmee kunnen we zeggen dat de basisconfiguratie is voltooid. We controleren of er verkeer naar het systeem komt.
Stap 5. Controle en exploitatie van de module Network Performance Monitoring and Diagnostics
We kunnen controleren of er verkeer van de bron is in het gedeelte Flowmon Monitoring Center -> Sources:
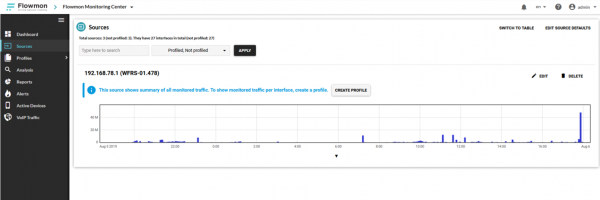
We zien dat de gegevens in het systeem binnenkomen. En na enige tijd, zodra de collector verkeer heeft verzameld, beginnen de widgets informatie weer te geven:
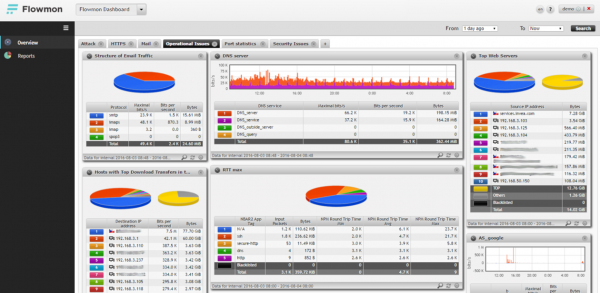
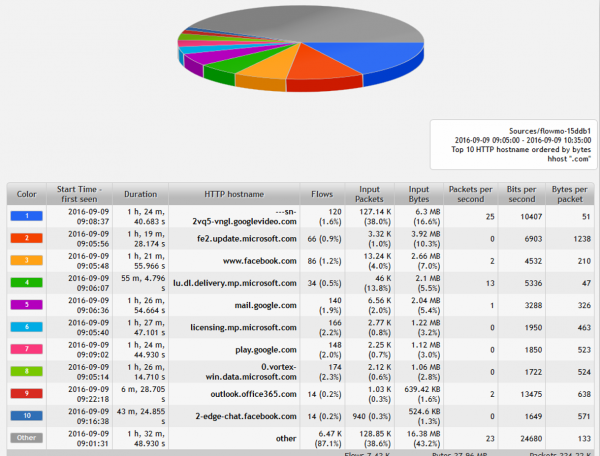
Het systeem is gebouwd volgens het drill down-principe. Dat wil zeggen, als een gebruiker een interessant fragment op de kaart of grafiek selecteert, 'diept' hij door naar het niveau van gegevens dat hij nodig heeft:
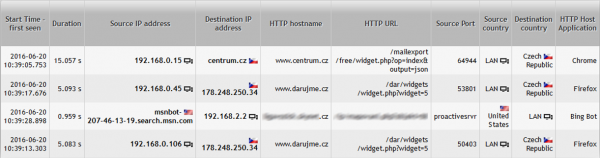
Tot aan informatie over elke netwerkverbinding en connectie:
Stap 6. Module Anomaly Detection Security
Deze module is misschien wel een van de interessantste, vanwege het gebruik van handtekeningloze methoden voor het detecteren van anomalieën in netwerkverkeer en kwaadaardige netwerkactiviteit. Maar het is geen vergelijkbaar systeem met IDS/IPS. Het werken met de module begint met het 'trainen' ervan. Hiervoor worden in een speciale wizard alle belangrijke componenten en diensten van het netwerk opgegeven, inclusief:
- de adressen van gateways, DNS, DHCP en NTP-servers,
- de adressering in gebruikers- en serversegmenten.
Daarna schakelt het systeem over naar de leerstand, die gemiddeld 2 weken tot 1 maand duurt. Gedurende deze tijd vormt het systeem een baseline van het verkeer, dat kenmerkend is voor ons netwerk. Eenvoudig gezegd, het systeem bestudeert:
- welk gedrag kenmerkend is voor de netwerkknooppunten?
- welke datavolumes meestal worden verzonden en als normaal worden beschouwd voor het netwerk?
- welke werktijden normaal zijn voor gebruikers?
- welke applicaties in het netwerk draaien?
- en nog veel meer..
Uiteindelijk krijgen we een hulpmiddel dat alle anomalieën in ons netwerk en afwijkingen van het kenmerkende gedrag kan identificeren. Hier zijn een paar voorbeelden die het systeem kan detecteren:
- de verspreiding van nieuwe malware in het netwerk, die niet door antivirushandtekeningen wordt gedetecteerd;
- de opbouw van DNS-, ICMP- of andere tunnels en het verzenden van gegevens om de firewall heen;
- het verschijnen van een nieuwe computer in het netwerk die zich voordoet als een DHCP- en/of DNS-server.
Laten we eens kijken hoe dit er in het echt uitziet. Nadat uw systeem is getraind en de baseline van het netwerkverkeer heeft opgebouwd, begint het met het detecteren van incidenten:
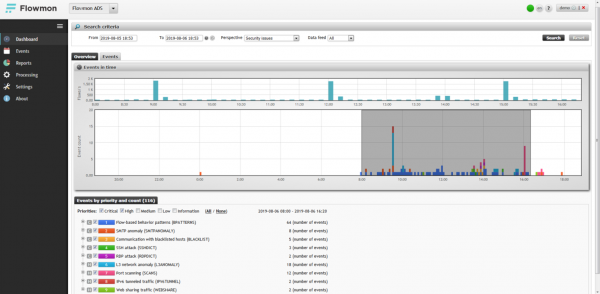
De startpagina van de module – een tijdlijn met weergave van gedetecteerde incidenten. In ons voorbeeld zien we een duidelijke piek, ongeveer tussen 9 en 16 uur. We markeren het en kijken verder.
Er is duidelijk een anomalie in het gedrag van de aanvaller in het netwerk waar te nemen. Het begint allemaal met het feit dat de host met het adres 192.168.3.225 begon met horizontaal scannen van het netwerk op poort 3389 (Microsoft RDP-service) en 14 potentiële 'slachtoffers' vindt:
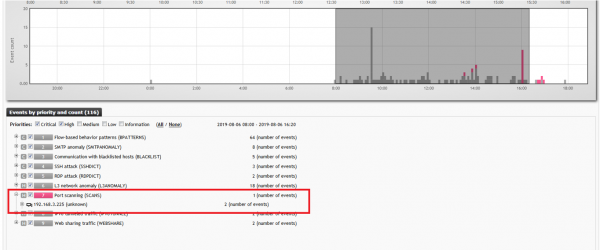
en
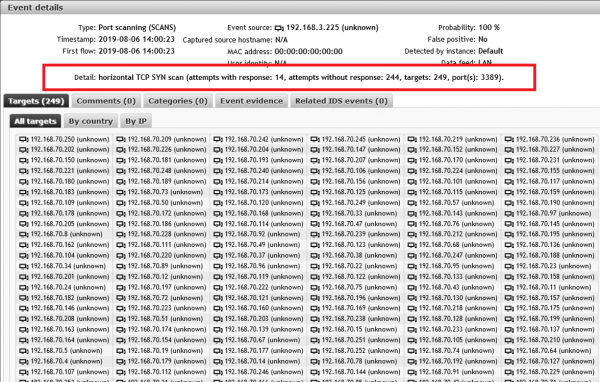
Het volgende geregistreerde incident is dat host 192.168.3.225 een brute force-aanval begint op RDP-service (poort 3389) op eerder geïdentificeerde adressen:
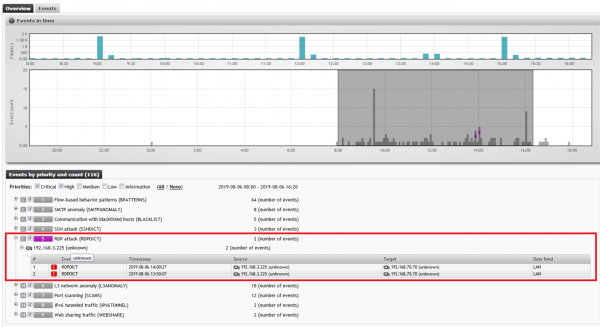
Als gevolg van de aanval wordt op een van de gehackte hosts een SMTP-anomalie geregistreerd. Met andere woorden, er is begonnen met het versturen van SPAM:
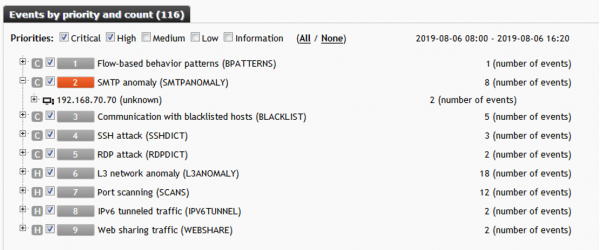
Dit voorbeeld is een duidelijke demonstratie van de mogelijkheden van het systeem en de Anomaly Detection Security-module in het bijzonder. Beoordeel zelf de effectiviteit. Hiermee beëindigen we de functionele beoordeling van de oplossing.
Conclusie
Laten we samenvatten welke conclusies we kunnen trekken over Flowmon:
- Flowmon is een premium oplossing voor zakelijke klanten;
- Door de veelzijdigheid en compatibiliteit is gegevensverzameling mogelijk vanuit diverse bronnen: netwerkapparatuur (Cisco, Juniper, HPE, Huawei…) of eigen sensoren (Flowmon Probe);
- De schaalbaarheidsmogelijkheden van de oplossing stellen ons in staat het systeemfunctionaliteit uit te breiden door nieuwe modules toe te voegen en de prestaties te verhogen door een flexibele benadering van licensering;
- Door gebruik te maken van technologieën voor signatuurloze analyse, kan het systeem zelfs zero-day aanvallen detecteren die niet bekend zijn bij antivirus- en IDS/IPS-systemen;
- Dankzij de volledige 'transparantie' op het gebied van installatie en aanwezigheid van het systeem in het netwerk, heeft de oplossing geen invloed op de werking van andere knooppunten en componenten van uw IT-infrastructuur;
- Flowmon is de enige oplossing op de markt die monitoring van verkeer ondersteunt bij snelheden tot 100 Gbit/s;
- Flowmon is een oplossing voor netwerken van elke omvang;
- de beste prijs/functie-verhouding onder vergelijkbare oplossingen.
In deze recensie hebben we minder dan 10% van de totale functionaliteit van de oplossing besproken. In het volgende artikel zullen we de overige modules van Flowmon Networks behandelen. Aan de hand van de Application Performance Monitoring-module zullen we laten zien hoe beheerder van zakelijke applicaties de beschikbaarheid op het vereiste SLA-niveau kunnen waarborgen en problemen snel kunnen diagnosticeren.
Ook willen we u uitnodigen voor ons webinar (10.09.2019) gewijd aan de oplossingen van Flowmon Networks. Voor vroege registratie vragen we u .
Dat is het voor nu, bedankt voor uw interesse!
Alleen geregistreerde gebruikers kunnen deelnemen aan de enquête. , alstublieft.
Gebruikt u Netflow voor netwerkmonitoring?
Yes
Nee, maar ik ben van plan dat te doen
No
9 gebruikers hebben gestemd. 3 gebruikers hebben zich onthouden.
Bron: habr.com
