

We hebben al de VLAN-netwerken behandeld in de video-lessen van Dag 11, 12 en 13, en vandaag zetten we onze studie voort in overeenstemming met het onderwerp van ICND2. Ik heb de vorige video opgenomen, die het einde markeerde van de voorbereiding op het ICND1-examen, enkele maanden geleden, en sindsdien ben ik erg druk geweest. Ik denk dat velen van jullie dit examen succesvol hebben afgelegd; degenen die het testen hebben uitgesteld, kunnen wachten tot het einde van het tweede deel van de cursus en proberen het gecombineerde CCNA 200-125-examen af te leggen.
In de video-les van vandaag, 'Dag 34', beginnen we met het onderwerp van de ICND2-cursus. Veel mensen vragen me waarom we OSPF en EIGRP niet hebben behandeld. Het punt is dat deze protocollen niet zijn opgenomen in de onderwerpen van de ICND1-cursus en worden bestudeerd ter voorbereiding op het ICND2-examen. Vanaf vandaag beginnen we met de onderwerpen van het tweede deel van de cursus en natuurlijk zullen we de OSPF- en EIGRP-fouten bestuderen. Voordat we met het onderwerp van vandaag beginnen, wil ik iets vertellen over de structuur van onze video-lessen. Tijdens de bespreking van de ICND1-thema's heb ik me niet gehouden aan de gebruikelijke sjablonen, maar heb ik de stof logisch uitgelegd, omdat ik dacht dat deze manier gemakkelijker te begrijpen was. Nu, bij de studie van ICND2, zal ik, op verzoek van de studenten, het lesmateriaal presenteren volgens het curriculum en de programma van de Cisco-cursus.
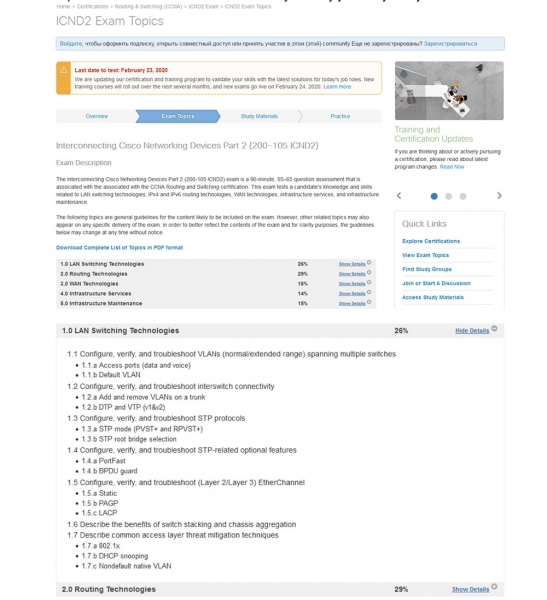
Als je de website van het bedrijf bezoekt, zie je dit plan en dat de hele cursus is onderverdeeld in 5 hoofdonderdelen:
— Technologieën voor het schakelen van lokale netwerken (26% van het lesmateriaal);
— Technologieën voor routering (29%);
— Technologieën voor globale netwerken (16%);
— Diensten van de infrastructuur (14%);
— Onderhoud van de infrastructuur (15%).
Ik begin met het eerste deel. Als je op het dropdown-menu aan de rechterkant klikt, kun je het gedetailleerde onderwerp van dit gedeelte zien. De video-les van vandaag behandelt het onderwerp van sectie 1.1: 'Configuratie, controle en probleemoplossing van VLAN-netwerken (standaard / uitgebreid bereik), die meerdere switches omvatten' en de subsecties 1.1a 'Toegangspoorten (gegevens en spraakberichten)' en 1.1b 'Standaard VLAN'.
Verder zal ik proberen dezezelfde principe van presentatie aan te houden, dat wil zeggen, elke video-les zal aan een sectie met subsecties worden gewijd, en als er niet genoeg materiaal is, zal ik de thema's van verschillende secties, zoals 1.2 en 1.3, samenvoegen in één les. Als er echter veel materiaal is in een sectie, zal ik het opsplitsen in twee video's. In ieder geval zullen we het cursusprogramma volgen, en kunt u eenvoudig uw aantekeningen vergelijken met het actuele opleidingsplan van Cisco.
U ziet op het scherm mijn nieuwe bureaublad, dat is Windows 10. Als u uw bureaublad wilt verbeteren met verschillende widgets, kunt u mijn video met de titel "Pimp Your Desktop" bekijken, waarin ik uitleg hoe u uw computerbureaublad kunt aanpassen aan uw behoeften. Dit soort video plaats ik op een ander kanaal, ExplainWorld, dus u kunt de link in de rechterbovenhoek gebruiken om de inhoud te bekijken.
Voordat we beginnen, vraag ik u om mijn video's te delen en een 'like' te geven. Ik wil ook onze contacten op sociale media en links naar mijn persoonlijke pagina's herinneren. U kunt me e-mailen, en zoals ik al zei, zullen mensen die een donatie hebben gedaan op onze website voorrang hebben bij het ontvangen van mijn persoonlijke antwoord.
Als u geen donaties heeft gedaan, is er niets aan de hand, u kunt uw opmerkingen onder de video-lessen op ons YouTube-kanaal achterlaten, en ik zal ze zo goed mogelijk beantwoorden.
Dus vandaag, volgens het Cisco-schema, zullen we 3 vragen behandelen: we zullen Default VLAN, of de standaard VLAN, vergelijken met Native VLAN, of de 'natuurlijke' VLAN, leren hoe Normal VLAN (gewone VLAN-reeks) verschilt van de Extended VLAN (verlengde VLAN-reeks), en we bekijken het verschil tussen Data VLAN (gegevens VLAN) en Voice VLAN (stem VLAN). Zoals ik al zei, hebben we deze kwestie in eerdere afleveringen al behandeld, maar tamelijk oppervlakkig, waardoor veel studenten nog steeds moeite hebben om het verschil tussen de VLAN-types te bepalen. Vandaag zal ik het uitleggen zodat het voor iedereen duidelijk is.
Laten we de verschillen tussen Default VLAN en Native VLAN bekijken. Als u een gloednieuwe Cisco-switch met fabrieksinstellingen neemt, heeft deze 5 VLAN's – VLAN1, VLAN1002, VLAN1003, VLAN1004 en VLAN1005.
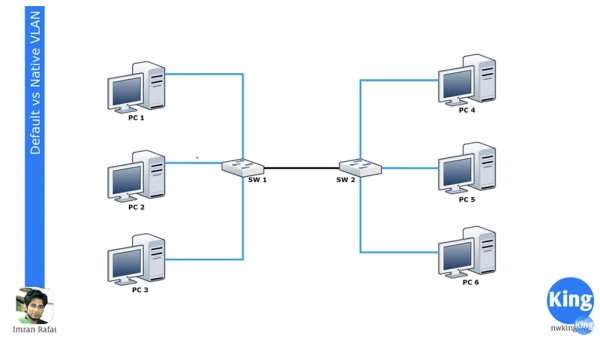
VLAN1 is de standaard VLAN voor alle Cisco-apparaten, terwijl VLAN 1002-1005 gereserveerd zijn voor Token Ring en FDDI. Het is niet mogelijk om VLAN1 te verwijderen of te hernoemen, interfaces kunnen er niet aan worden toegevoegd en alle poorten van de switch behoren standaard tot dit netwerk, tenzij ze anders zijn geconfigureerd. Standaard kunnen alle switches met elkaar communiceren, omdat ze allemaal deel uitmaken van VLAN1. Dit is wat 'standaard VLAN' of Default VLAN betekent.
Als je naar de instellingen van switch SW1 gaat en twee interfaces aan VLAN20 toewijst, worden ze onderdeel van VLAN20. Voordat we aan de les van vandaag beginnen, raad ik ten zeerste aan om de eerder genoemde delen 11, 12 en 13 van de dagen te herzien, omdat ik niet ga herhalen wat VLAN's zijn en hoe ze werken.
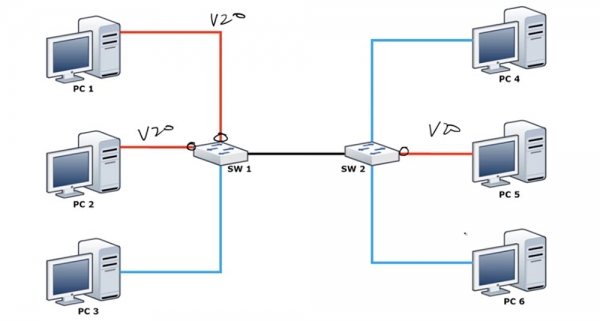
Ik herinner je er alleen aan dat interfaces niet automatisch aan VLAN20 kunnen worden toegewezen totdat je deze hebt gemaakt, dus je moet eerst naar de globale configuratiestand van de switch gaan en VLAN20 aanmaken. Je kunt naar de CLI-configuratieconsole kijken en begrijpen wat ik bedoel. Nadat je deze 2 poorten voor gebruik met VLAN20 hebt toegewezen, kunnen de computers PC1 en PC2 met elkaar communiceren, omdat ze beide tot hetzelfde netwerk VLAN20 behoren. Maar computer PC3 blijft deel uitmaken van VLAN1 en kan daarom niet communiceren met de computers van VLAN20.
We hebben een tweede switch, SW2, waarvan één interface is toegewezen aan VLAN20, en aan deze poort is computer PC5 aangesloten. Met deze aansluitconfiguratie kan PC5 niet communiceren met PC4 en PC6, maar deze twee computers kunnen wel met elkaar communiceren, omdat ze tot hetzelfde netwerk VLAN1 behoren.
Beide switches zijn verbonden via trunking via correct geconfigureerde poorten. Ik ga niet herhalen wat ik eerder zei, maar ik zal gewoon zeggen dat alle poorten van de switch standaard zijn ingesteld op trunking-modus via het DTP-protocol. Als er een computer aan een poort is aangesloten, zal deze poort access-modus gebruiken. Als je een poort naar deze modus wilt omzetten waar PC3 op is aangesloten, moet je de opdracht switchport mode access invoeren.
Dus, als je twee switches met elkaar verbindt, vormen ze een trunk. De twee bovenste poorten van SW1 laten alleen verkeer van VLAN20 door, de onderste poort laat alleen verkeer van VLAN1 door, maar de trunkverbinding laat al het verkeer dat door de switch gaat door. Op deze manier komt zowel verkeer van VLAN1 als van VLAN20 naar SW2.
Zoals u zich herinnert, hebben VLAN-netwerken een lokale betekenis. Daarom weet SW2 dat het verkeer dat op poort VLAN1 van PC4 komt, alleen naar PC6 kan worden gestuurd via een poort die ook tot VLAN1 behoort. Maar wanneer een switch verkeer naar een andere switch via een trunk verzendt, moet hij een mechanisme gebruiken dat de tweede switch uitlegt welk verkeer het is. Dit mechanisme is het Native VLAN-netwerk, dat is verbonden met de trunk-poort en getagde traffic doorlaat.
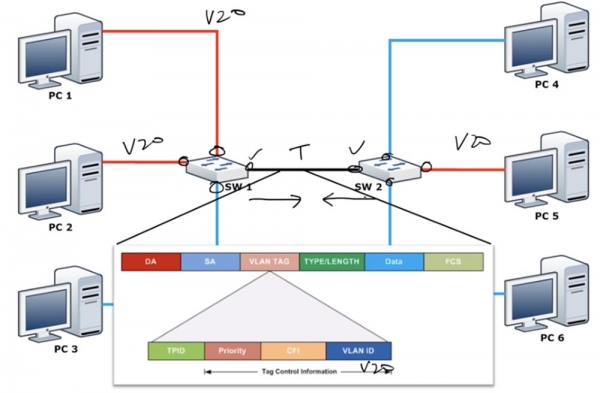
Zoals ik al zei, heeft een switch slechts één netwerk dat niet kan worden veranderd – dat is het standaardnetwerk VLAN1. Maar standaard is het Native VLAN ook VLAN1. Wat is Native VLAN? Dit netwerk laat onge-tagged traffic van VLAN1 door, maar zodra er verkeer van een ander netwerk binnenkomt op de trunk-poort, in ons geval VLAN20, krijgt dit verkeer altijd een tag. Elk frame heeft een bestemmingsadres DA, een bronadres SA en een VLAN-tag die de identificatie van het VLAN-netwerk ID bevat. In ons geval toont deze identificatie aan dat dit verkeer betrekking heeft op VLAN20, daarom kan het alleen via poort VLAN20 worden verzonden en bedoeld zijn voor PC5. Je zou kunnen zeggen dat Native VLAN bepaalt of verkeer getagd of onge-tagged moet zijn.
Vergeet niet dat VLAN1 standaard het Native VLAN is, omdat standaard alle poorten VLAN1 gebruiken als Native VLAN voor het verzenden van onge-tagged verkeer. Echter, de Default VLAN is alleen VLAN1, het enige netwerk dat niet kan worden gewijzigd. Als een switch onge-tagged frames ontvangt op de trunk-poort, wijst hij ze automatisch toe aan het Native VLAN.
Eenvoudig gezegd, in Cisco-switches kan elke VLAN worden gebruikt als Native VLAN, bijvoorbeeld VLAN20, maar alleen VLAN1 kan worden gebruikt als Default VLAN.
Er kan echter een probleem optreden. Als we de Native VLAN voor de trunkpoort van de eerste switch wijzigen naar VLAN20, dan zal de poort denken: "aangezien dit de Native VLAN is, hoeft het verkeer niet te worden van een tag voorzien" en zal het onge-tagged verkeer van netwerk VLAN20 naar de trunk van de tweede switch sturen. Switch SW2, die dit verkeer ontvangt, zal zeggen: "prima, dit verkeer heeft geen tag. Volgens mijn instellingen is mijn Native VLAN VLAN1, dus moet ik dit onge-tagged verkeer via netwerk VLAN1 sturen". Op deze manier zal SW2 het ontvangen verkeer alleen naar PC4 en PC6 sturen, terwijl het bedoeld is voor PC5. Dit creëert een groot beveiligingsprobleem omdat het verkeer van VLAN gemengd wordt. Daarom moet op beide trunkpoorten altijd dezelfde Native VLAN worden ingesteld; als de Native VLAN voor trunkpoort SW1 VLAN20 is, moet deze VLAN20 ook worden ingesteld als Native VLAN op trunkpoort SW2.
Hierin ligt het verschil tussen Native VLAN en Default VLAN, en u moet onthouden dat alle Native VLAN in de trunk overeen moeten komen (opmerking van de vertaler: daarom is het beter om een netwerk als Native VLAN te gebruiken dat anders is dan VLAN1).
Laten we dit vanuit het perspectief van de switch bekijken. U kunt de switch bereiken en het commando show vlan brief invoeren, waarna u zult zien dat alle poorten van de switch zijn aangesloten op Default VLAN1.
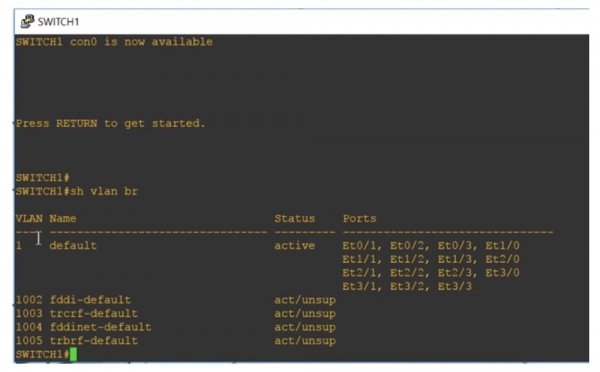
Hieronder staan nog 4 VLAN-netwerken: 1002, 1003, 1004 en 1005. Dit zijn ook Default VLAN's, dit ziet u aan hun aanduiding. Ze zijn standaard netwerken omdat ze gereserveerd zijn voor specifieke netwerken — Token Ring en FDDI. Zoals u kunt zien, zijn ze actief, maar worden ze niet ondersteund omdat er geen netwerken van de genoemde standaarden op de switch zijn aangesloten.
De aanduiding "default" voor net VLAN 1 kan niet worden gewijzigd, omdat dit het standaardnetwerk is. Aangezien standaard alle poorten van de switch tot dit netwerk behoren, kunnen alle switches standaard met elkaar communiceren, dat wil zeggen zonder dat extra poortconfiguratie nodig is. Als u een switch met een ander netwerk wilt verbinden, gaat u naar de globale instellingenmodus en maakt u dit netwerk, bijvoorbeeld VLAN20. Door "Enter" te drukken, gaat u naar de instellingen van het gecreëerde netwerk en kunt u het een naam geven, zoals Management, waarna u de instellingen kunt verlaten.
Als we nu het commando show vlan brief gebruiken, zien we dat er een nieuw VLAN20-netwerk is, waarvoor geen enkele switchpoort is toegewezen. Om deze netwerk een specifieke poort toe te wijzen, moet je de interface selecteren, bijvoorbeeld int e0/1, naar de instellingen van deze poort gaan en de commando's switchport mode access en switchport access vlan20 invoeren.
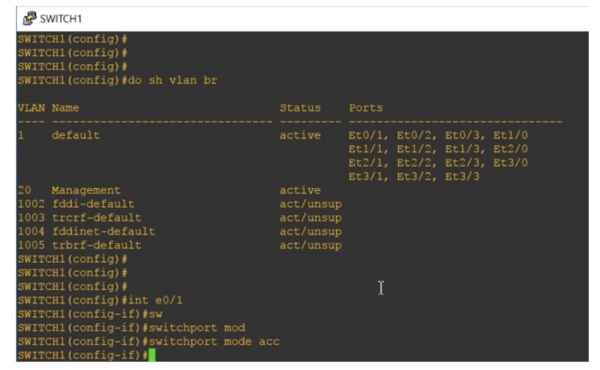
Als we de systeem vragen om de status van de VLAN-netwerken weer te geven, zien we dat poort Ethernet 0/1 nu is toegewezen aan het Management-netwerk, wat betekent dat hij automatisch is verplaatst vanuit het gebied met poorten die standaard voor VLAN1 zijn bedoeld.
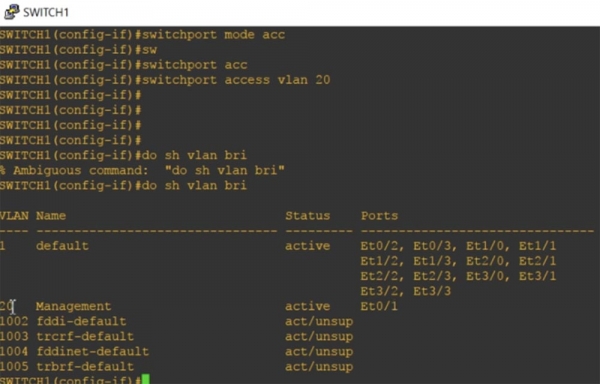
Houd er rekening mee dat elke access-poort slechts één Data VLAN kan hebben, dus het kan niet tegelijkertijd twee VLAN-netwerken bedienen.
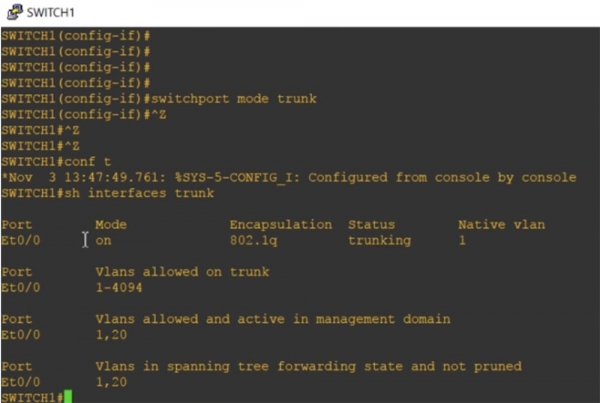
Laten we nu naar Native VLAN kijken. Ik gebruik het commando show int trunk en zie dat poort Ethernet0/0 is toegewezen voor trunking.
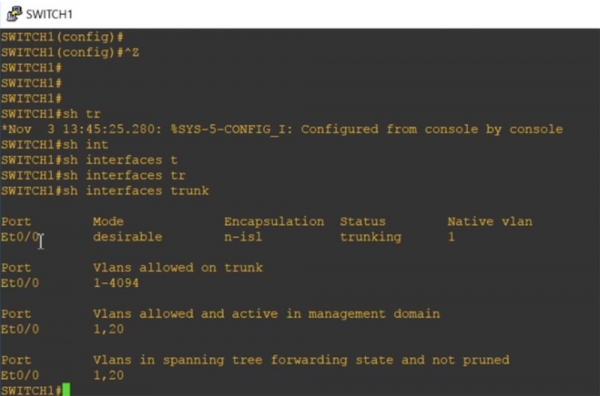
Ik hoefde dit niet speciaal te doen, omdat het DTP-protocol automatisch deze interface voor trunking toewijsde. De poort is in de desirable-modus, encapsulatie volgens het type n-isl, de status van de poort is trunking, netwerk – Native VLAN1.
Hieronder staat het toegestane bereik van VLAN-nummers voor trunking, namelijk 1-4094, en het is vermeld dat we werken met VLAN1 en VLAN20. Nu ga ik naar de globale configuratiemodus en typ het commando int e0/0, waarmee ik de instellingen van deze interface bereik. Ik probeer deze poort handmatig in trunk-modus te programmeren met het commando switchport mode trunk, maar het systeem accepteert het commando niet en antwoordt dat: 'een interface met een automatische trunking encapsulatiemodus kan niet in trunk-modus worden gezet.'
Daarom moet ik eerst het type trunking encapsulatie instellen, waarvoor ik het commando switchport trunk encapsulation gebruik. Het systeem gaf hints met mogelijke parameters voor dit commando:
dot1q — tijdens trunking gebruikt de poort encapsulatie volgens de 802.1q-standaard;
isl — tijdens trunking gebruikt de poort alleen de encapsulatie van het proprietary protocol Cisco ISL;
negotiate – het apparaat voert trunking encapsulatie uit met elk apparaat dat op deze poort is aangesloten.
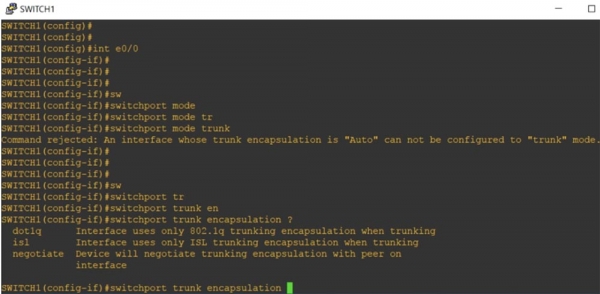
Aan elk uiteinde van de trunk moet hetzelfde type encapsulatie worden gekozen. Standaard ondersteunt de switch ‘uit de doos’ alleen dot1q trunking, aangezien deze standaard door bijna alle netwerkapparaten wordt ondersteund. Ik zal onze interface programmeren voor trunking-encapsulatie volgens deze standaard met de opdracht switchport trunk encapsulation dot1q, waarna ik de eerder verworpen opdracht switchport mode trunk gebruik. Nu is onze poort geprogrammeerd voor trunk-modus.
Als de trunk gevormd is door twee Cisco switches, zal standaard het propriëtaire protocol ISL worden gebruikt. Als één switch dot1q en ISL ondersteunt, terwijl de andere alleen dot1q ondersteunt, wordt de trunk automatisch overgezet naar dot1q encapsulatie. Als we opnieuw naar de trunking-opties kijken, zien we dat de encapsulatiemodus van de Et0/0 interface nu is veranderd van n-isl naar 802.1q.
Wanneer we de opdracht show int e0/0 switchport invoeren, zien we alle statusparameters van deze poort.
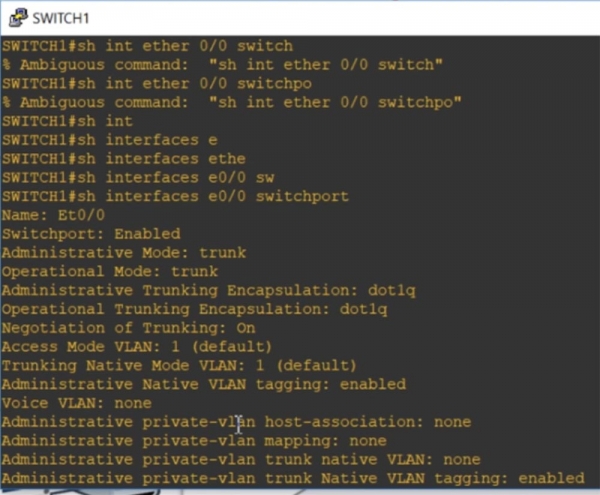
U ziet dat VLAN1 standaard de ‘native VLAN’ is voor trunking en dat tagging van Native VLAN-verkeer mogelijk is. Vervolgens gebruik ik de opdracht int e0/0, ga naar de instellingen van deze interface en typ switchport trunk, waarna het systeem suggesties geeft voor de mogelijke parameters van deze opdracht.
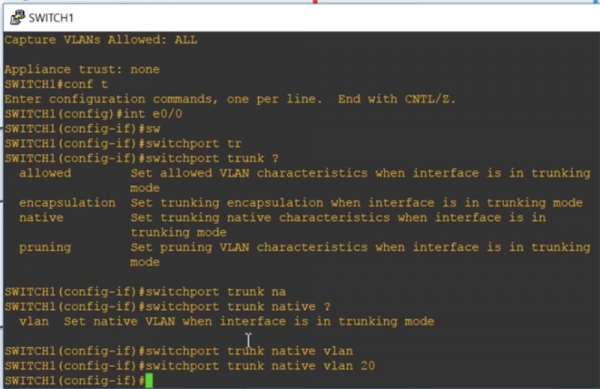
Allowed betekent dat als de poort in trunk-modus is, de toegestane VLAN-kenmerken zullen worden ingesteld. Encapsulation activeert trunking-encapsulatie als de poort in trunk-modus is. Ik gebruik de native parameter, wat betekent dat native kenmerken voor de poort zullen worden ingesteld in trunk-modus, en voer de opdracht switchport trunk native VLAN20 in. Zo zal VLAN20 de Native VLAN zijn voor deze poort van de eerste switch SW1 in trunk-modus.
We hebben een andere switch, SW2, waarvan de trunk-poort VLAN1 als Native VLAN gebruikt. Op dit moment ziet u dat het CDP-protocol een bericht geeft over een mismatch in de Native VLAN aan beide uiteinden van de trunk: de trunk-poort van de eerste switch Ethernet0/0 gebruikt Native VLAN20, terwijl de trunk-poort van de tweede switch Native VLAN1 gebruikt. Dit illustreert het verschil tussen Native VLAN en Default VLAN.
Laten we beginnen met het verkennen van de gebruikelijke en uitgebreide reeksen van VLAN-netwerken.
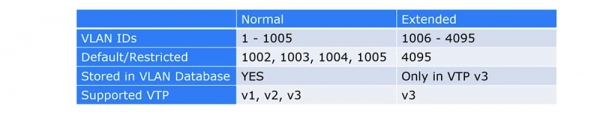
Lange tijd ondersteunde Cisco alleen VLAN-nummers van 1 tot 1005, waarbij de nummers van 1002 tot 1005 standaard gereserveerd waren voor Token Ring en FDDI VLAN. Deze netwerken werden gewone VLAN's genoemd. Zoals u zich wellicht herinnert, is VLAN-ID een 12-bits tag die het mogelijk maakt om nummers tot 4096 in te stellen, maar om compatibiliteitsredenen gebruikte Cisco alleen nummers tot 1005.
Het uitgebreide VLAN-bereik omvat nummers van 1006 tot 4095. Dit kan op oudere apparaten alleen worden gebruikt als ze VTP v3 ondersteunen. Als u VTP v3 en het uitgebreide VLAN-bereik gebruikt, moet u de ondersteuning voor VTP v1 en v2 uitschakelen, omdat de eerste en tweede versie niet kunnen werken met VLAN's die een nummer hoger dan 1005 hebben.
Dus als u Extended VLAN voor oudere switches gebruikt, moet VTP in de status 'disabled' staan en moet u het handmatig configureren voor VLAN's, anders kan de VLAN-database niet worden bijgewerkt. Als u van plan bent Extended VLAN met VTP te gebruiken, heeft u versie 3 van VTP nodig.
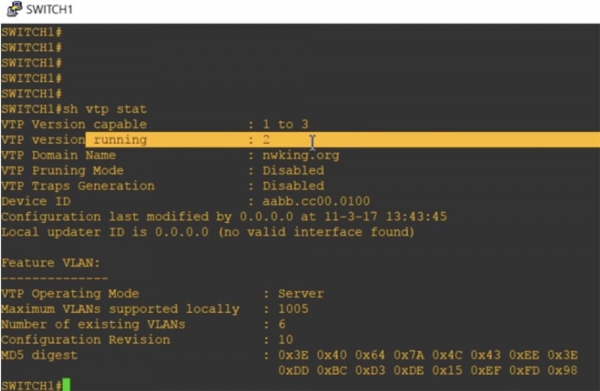
Laten we de status van VTP bekijken met de opdracht show vtp status. U ziet dat de switch werkt in VTP v2-modus, met ondersteuning voor versies 1 en 3. Ik heb de domeinnaam nwking.org toegewezen.
Hier is de VTP-beheermodus belangrijk – server. U ziet dat het maximale aantal ondersteunde VLAN-netwerken gelijk is aan 1005. Dit betekent dat deze switch standaard alleen het gewone VLAN-bereik ondersteunt.
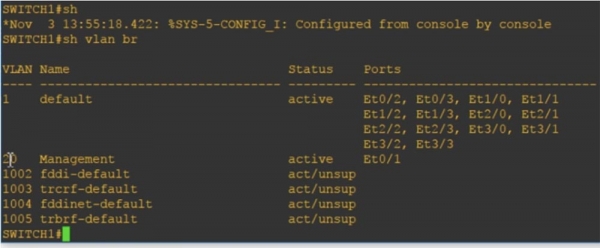
Nu ga ik de opdracht show vlan brief invoeren, en u zult VLAN20 Management zien, dat hier wordt vermeld omdat het deel uitmaakt van de VLAN-database.
Als ik nu vraag om de huidige configuratie van het apparaat te tonen met de opdracht show run, zullen we geen vermelding van VLAN's zien, omdat deze alleen in de VLAN-database zijn opgeslagen.
Daarna gebruik ik de opdracht vtp mode om de werkwijze van VTP in te stellen. Oude modellen switches hadden slechts drie parameters voor deze opdracht: client, waardoor de switch in clientmodus wordt gezet, server, die de servermodus activeert, en transparent, waardoor de switch in 'transparante' modus wordt gezet. Aangezien VTP op oudere switches niet volledig kon worden uitgeschakeld, stopte de switch in deze modus gewoon met het ontvangen van updates van de VLAN-netwerkdatabase die via het VTP-protocol op zijn poorten binnenkwamen.
In de nieuwe switches is er een parameter 'off' toegevoegd, waarmee de VTP-modus volledig kan worden uitgeschakeld. Laten we het apparaat in de transparante modus zetten met het commando vtp mode transparent en nogmaals naar de huidige configuratie kijken. Zoals u kunt zien, is er nu een vermelding voor VLAN20 aan toegevoegd. Dit betekent dat wanneer we een VLAN-netwerk toevoegen met een nummer binnen het standaard VLAN-bereik van 1 tot 1005, en VTP staat in de transparante of off modus, deze netwerkconfiguratie aan de huidige configuratie en de database van virtuele lokale netwerken zal worden toegevoegd.
Laten we proberen VLAN 3000 toe te voegen, en u zult zien dat deze ook in de huidige configuratie verschijnt in de transparante modus. Gewoonlijk, als we een netwerk uit het uitgebreide VLAN-bereik willen toevoegen, moeten we het commando vtp version 3 gebruiken. Zoals u kunt zien, worden beide netwerken, VLAN20 en VLAN3000, in de huidige configuratie weergegeven.
Wanneer we de transparante modus verlaten en de servermodus inschakelen met het commando vtp mode server, en daarna opnieuw naar de huidige configuratie kijken, is het zichtbaar dat de vermeldingen voor VLAN volledig zijn verdwenen. Dit komt omdat alle gegevens over VLAN alleen in de VLAN-database worden opgeslagen en alleen in de transparante modus VTP kunnen worden bekeken. Aangezien ik de VTP v3-modus heb ingeschakeld, kunt u na het gebruik van het commando show vtp status zien dat het maximale aantal ondersteunde VLAN-verbeterd is tot 4096.
De VTP v1 en VTP v2 database ondersteunt alleen standaard VLAN met nummers van 1 tot 1005, terwijl de VTP v3 database ook vermeldingen van uitgebreide VLAN met nummers van 1 tot 4096 bevat. Als u de VTP transparante of VTP off modus gebruikt, zal de VLAN-informatie aan de huidige configuratie worden toegevoegd. Als u het uitgebreide VLAN-bereik wilt gebruiken, moet het apparaat in VTP v3 modus zijn. Dit is het verschil tussen standaard en uitgebreide VLAN.
Nu gaan we de VLAN voor data en de VLAN voor spraakoverdracht vergelijken. Als u zich herinnert, zei ik dat elke poort tegelijkertijd slechts aan één VLAN kan toebehoren.
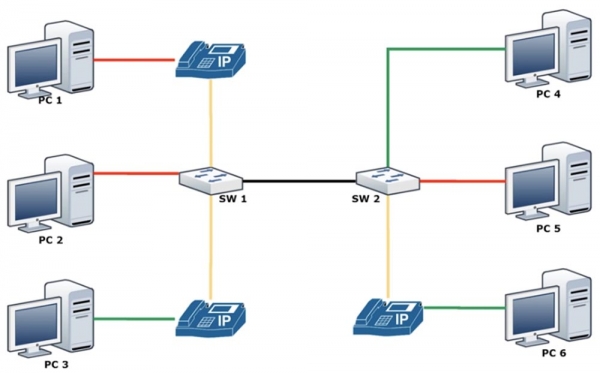
Echter, in veel gevallen moeten we de poort configureren voor gebruik met een IP-telefoon. Moderne Cisco IP-telefoons hebben hun eigen switch ingebouwd, zodat je de telefoon eenvoudig met een kabel op de wandcontactdoos kunt aansluiten, en met een patchkabel op je computer. Het probleem was dat de wandcontactdoos, waarop de telefoonpoort aansluit, twee verschillende VLAN's moest hebben. We hebben al in videolessen 11 en 12 besproken wat je moet doen om verkeerslussen te voorkomen, hoe je het concept van de 'native' VLAN kunt gebruiken dat onge-tagged verkeer doorlaat, maar dat waren allemaal omwegen. De uiteindelijke oplossing voor het probleem was het concept van het splitsen van VLAN's in netwerken voor dataverkeer en netwerken voor spraakverkeer.
In dit geval combineer je alle telefoonlijnen in een spraak-VLAN. In de afbeelding is te zien dat de computers PC1 en PC2 tot het rode netwerk VLAN20 kunnen horen, computer PC3 tot het groene netwerk VLAN30, terwijl alle bijbehorende IP-telefoons tot hetzelfde gele spraaknetwerk VLAN50 zullen behoren.
Feitelijk zal elke poort van de switch SW1 tegelijkertijd 2 VLAN-netwerken hebben - voor data en voor spraak.
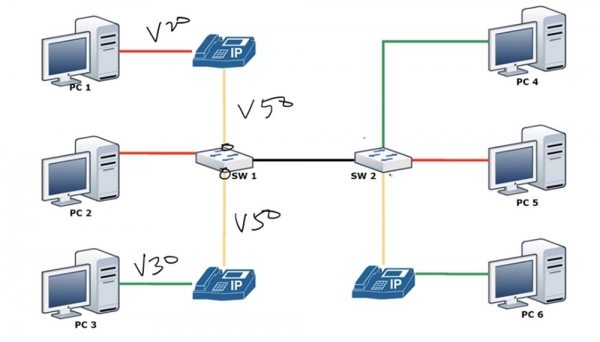
Zoals ik al zei, heeft access VLAN altijd één VLAN, je kunt geen twee VLAN's op één poort hebben. Je kunt niet tegelijkertijd de commando's switchport access vlan 10, switchport access vlan 20 en switchport access vlan 50 op dezelfde interface toepassen. Maar je kunt wel twee commando's voor dezelfde interface gebruiken: het commando switchport access vlan 10 en het commando switchport voice vlan 50. Dus, aangezien de IP-telefoon een switch in zich heeft, kan hij het spraakverkeer VLAN50 encapsuleren en verzenden en tegelijkertijd dataverkeer van netwerk VLAN20 in switchport access modus ontvangen en verzenden aan switch SW1. Laten we eens kijken hoe deze modus wordt ingesteld.
Eerst zullen we netwerk VLAN50 creëren en vervolgens gaan we naar de instellingen van interface Ethernet 0/1 en programmeren we het in switchport mode access. Daarna voer ik achtereenvolgens de commando's switchport access vlan 10 en switchport voice vlan 50 in.
Ik ben vergeten dezelfde VLAN-modus voor de trunk in te stellen, dus ga ik naar de instellingen van poort Ethernet 0/0 en voer ik het commando switchport trunk native vlan 1 in. Nu vraag ik om de VLAN-instellingen weer te geven, en je ziet dat we nu op poort Ethernet 0/1 beide netwerken hebben - VLAN 50 en VLAN20.
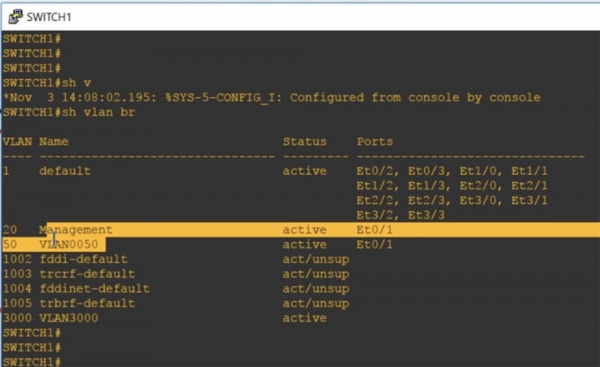
Als u ziet dat er op één poort twee VLAN's zijn geplaatst, betekent dit dat een daarvan een voice network is, Voice VLAN. Dit kan geen trunk zijn, omdat als u naar de trunk-instellingen kijkt met het commando show int trunk, blijkt dat de trunk-poort alle VLAN-netwerken bevat, inclusief het standaard VLAN-netwerk VLAN1.
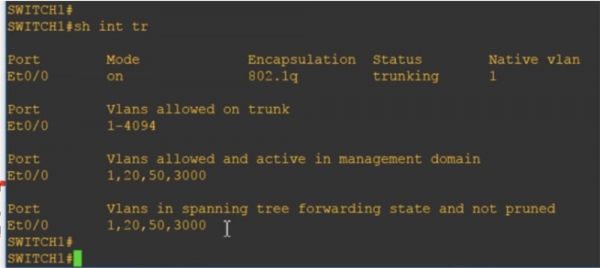
Technisch gezien, wanneer u een datanetwerk en een voice network creëert, gedraagt elke van deze poorten zich als een half-trunk: voor het ene netwerk werkt het als een trunk, voor het andere als een access-poort.
Als u het commando show int e0/1 switchport invoert, kunt u zien dat sommige kenmerken overeenkomen met twee bedrijfsmodi: we hebben zowel static access als trunk encapsulation. Aan deze access mode is het datanetwerk VLAN 20 Management gekoppeld en tegelijkertijd is er ook het voice network VLAN 50.
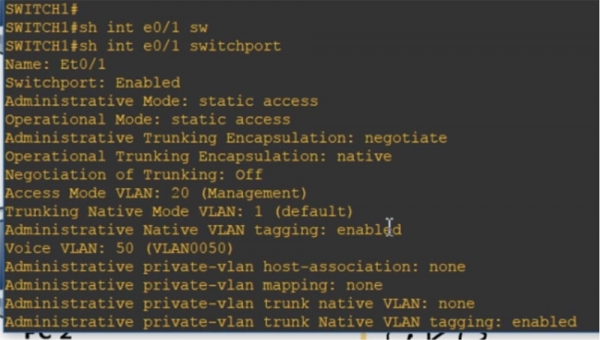
U kunt de huidige configuratie bekijken, die zal tonen dat op deze poort de netwerken access vlan 20 en voice vlan 50 aanwezig zijn.
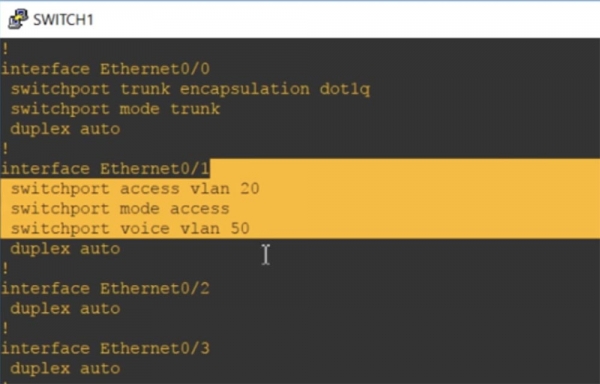
Dit is het verschil tussen Data VLAN en Voice VLAN. Ik hoop dat u alles heeft begrepen wat ik heb uitgelegd; als dat niet het geval is, bekijk dan deze video opnieuw.
Bedankt dat je bij ons blijft. Vind je onze artikelen leuk? Wil je meer interessante inhoud zien? Steun ons door een bestelling te plaatsen of ons aan vrienden aan te bevelen. 30% korting voor Habr-gebruikers op een unieke variant van entry-level servers, speciaal voor jou ontworpen: (opties beschikbaar met RAID1 en RAID10, tot 24 cores en tot 40GB DDR4).
Dell R730xd voor de helft van de prijs? Alleen bij ons in Nederland! Dell R420 — 2x E5-2430 2.2Ghz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — vanaf $99! Lees over hoe
Bron: habr.com
