

Laten we aannemen dat STP in een convergentietoestand verkeert. Wat gebeurt er als ik een kabel neem en switch N rechtstreeks aansluit op de root switch A? Root Bridge zal "zien" dat er een nieuwe actieve poort is, en zal een BPDU via deze poort verzenden.
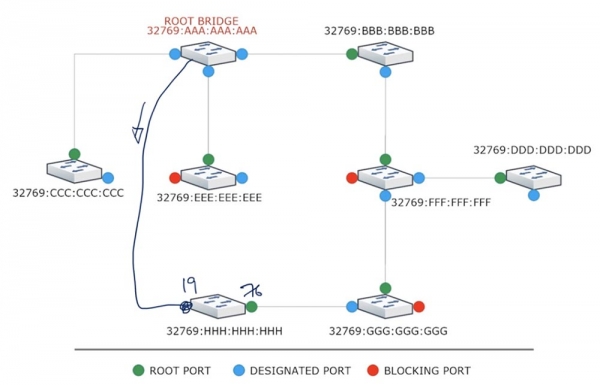
Switch N, die dit frame met een kostenwaarde van nul ontvangt, zal de kosten van de route via de nieuwe poort bepalen als 0+19=19, terwijl de kosten van zijn root poort 76 zijn. Hierna zal de poort van switch N, die eerder in de status disabled verkeerde, alle overgangsfases doorlopen en na 50 seconden overschakelen naar transmissiemodus. Als er andere apparaten op deze switch zijn aangesloten, verliezen al deze apparaten 50 seconden lang de verbinding met de root switch en het netwerk in het algemeen.
Op een vergelijkbare manier handelt switch G, die van switch N een BPDU-frame ontvangt met een kostenmelding van 19. Hij verandert de kosten van zijn toegewezen poort naar 19+19=38 en wijst deze aan als zijn nieuwe root poort, omdat de kosten van zijn eerdere Root Port 57 bedragen, wat meer is dan 38. Alle poorten worden opnieuw toegewezen, wat 50 seconden duurt, en uiteindelijk crasht het hele netwerk.
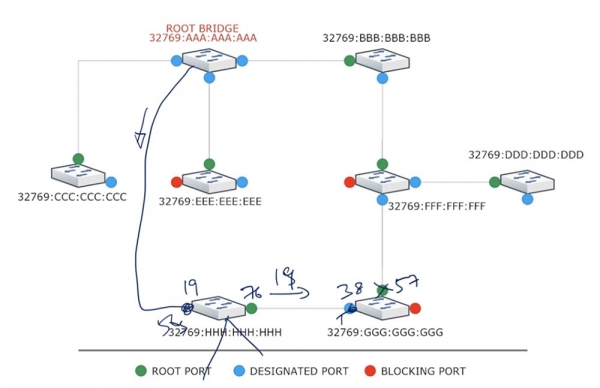
Laten we nu bekijken wat er zou gebeuren in een soortgelijke situatie met RSTP. De root switch zal ook een BPDU naar switch N verzenden, maar zal onmiddellijk daarna zijn poort blokkeren. Wanneer switch N dit frame ontvangt, zal hij vaststellen dat deze route een lagere kost heeft dan zijn root poort en deze onmiddellijk blokkeren. Hierna zal hij een Proposal naar de root switch verzenden met het verzoek om de nieuwe poort te openen, omdat de kosten lager zijn dan die van de reeds bestaande root poort. Nadat de root switch zijn verzoek heeft goedgekeurd, zal hij zijn poort ontgrendelen en een Agreement naar switch N verzenden, waarna deze laatste de nieuwe poort zijn root poort zal maken.
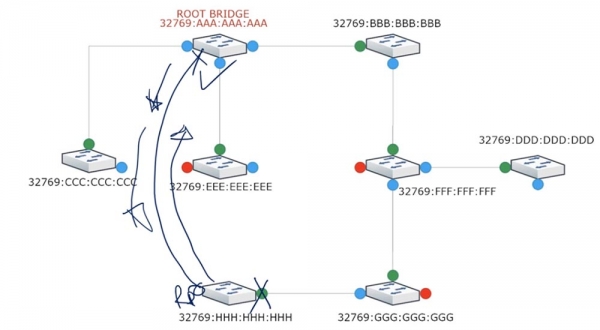
Dankzij het Proposal/Agreement-mechanisme zal de herverdeling van de root poort praktisch onmiddellijk plaatsvinden, en alle apparaten die op switch N zijn aangesloten, zullen hun verbinding met het netwerk niet verliezen.
Door de nieuwe Root Port toe te wijzen, zal switch N de oude root poort omzetten in een alternatieve poort. Hetzelfde zal gebeuren met switch G - hij zal berichten Proposal/Agreement met switch N uitwisselen, een nieuwe root poort toewijzen en de andere poorten blokkeren. Vervolgens zal het proces zich voortzetten in het volgende segment van het netwerk met switch F.
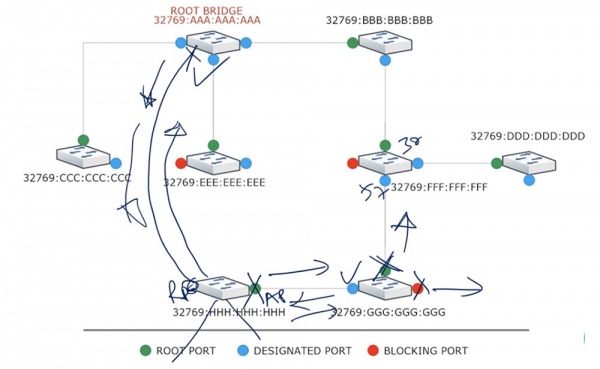
Switch F, na analyse van de kosten, zal zien dat de route naar de root switch via de onderste poort 57 zal kosten, terwijl de bestaande route via de bovenste poort 38 kost, en hij zal alles laten zoals het is. Wanneer switch G dit ontdekt, zal hij de poort die naar F wijst blokkeren en het verkeer naar de root switch via de nieuwe route G-H-A doorsturen.
Zolang switch F geen Proposal/Agreement van switch G ontvangt, blijft hij zijn onderste poort blokkeren om het ontstaan van lussen te voorkomen. Zo ziet u dat RSTP een zeer snel protocol is dat geen problemen in het netwerk creëert zoals STP doet.
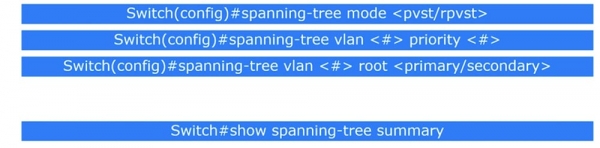
Laten we nu de commando's bekijken. U moet de globale configuratiemodus van de switch ingaan en de modus PVST of RPVST selecteren met de opdracht spanning-tree mode . Dan moet u beslissen hoe u de prioriteit van een specifieke VLAN wilt wijzigen. Hiervoor gebruikt u het commando spanning-tree vlan priority . Uit de laatste video-les zou u moeten herinneren dat de prioriteit een getal is dat een veelvoud van 4096 is en standaard gelijk is aan 32768 plus het VLAN-netwerknummer. Als u VLAN1 hebt gekozen, is de standaardprioriteit 32768+1= 32769.
Waarom zou het nodig kunnen zijn om de prioriteit van netwerken te veranderen? We weten dat de BID bestaat uit een numerieke prioriteitswaarde en het MAC-adres. Het MAC-adres van een apparaat kan niet worden gewijzigd, het heeft een vast gegeven, dus alleen de prioriteitswaarde kan worden aangepast.
Stel je voor dat er een groot netwerk is waar alle Cisco-apparaten in een ringstructuur zijn verbonden. Daarbij is PVST standaard ingeschakeld, dus het systeem zal een root switch kiezen. Als alle apparaten dezelfde prioriteit hebben, krijgt de switch met het oudste MAC-adres de voorkeur. Maar dit kan een 10-12 jaar oude switch van een verouderd model zijn, die niet eens de kracht en prestaties heeft om zo'n uitgebreid netwerk te 'leiden'.
Tegelijkertijd kan er in uw netwerk een gloednieuwe switch van enkele duizenden euro's zijn, die vanwege de hogere waarde van het MAC-adres 'gedwongen' is om zich te 'onderwerpen' aan een oude switch van een paar honderd euro. Als de oude switch de root switch wordt, duidt dit op een ernstig ontwerpfout in het netwerk.
Daarom moet je de instellingen van de nieuwe switch openen en deze een minimale prioriteitswaarde toekennen, bijvoorbeeld 0. Bij gebruik van VLAN1 is de totale prioriteitswaarde 0+1=1, en alle andere apparaten zullen deze switch voortdurend als de root switch beschouwen.
Stel je nu een situatie voor. Als de root switch om een of andere reden niet bereikbaar is, wil je misschien dat niet elke switch met een lagere prioriteit de nieuwe root switch wordt, maar een specifieke switch met betere netwerkeigenschappen. In dit geval gebruik je in de instellingen van de Root Bridge de opdracht die de primaire en secundaire root switches toewijst: spanning-tree vlan root . De prioriteitswaarde voor de primaire switch zal 32768 - 4096 - 4096 = 24576 zijn. Voor de secundaire switch wordt deze berekend met de formule 32768 - 4096 = 28672.
Je hoeft deze nummers niet handmatig in te voeren; het systeem doet dit automatisch voor je. Dus de root switch heeft de prioriteit 24576, en als die niet bereikbaar is, zal de switch met de prioriteit 28672 de volgende zijn, terwijl de prioriteit van alle andere switches standaard niet lager is dan 32768. Dit is de aanpak als je niet wilt dat het systeem automatisch een root switch toewijst.
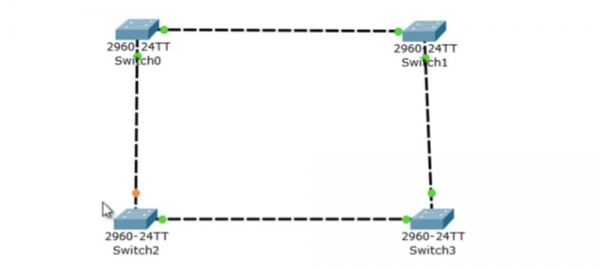
Als je de instellingen van het STP-protocol wilt bekijken, gebruik dan de opdracht show spanning-tree summary. Laten we nu alle onderwerpen die we vandaag hebben bestudeerd bekijken met behulp van Packet Tracer. Ik gebruik een netwerktopologie met 4 switches van het model 2690, wat niet uitmaakt omdat alle modellen van Cisco switches STP ondersteunen. Ze zijn op zo'n manier met elkaar verbonden dat het netwerk een gesloten cirkel vormt.
Standaard werken Cisco-apparaten in de PSTV+-modus, dat wil zeggen dat elk poort meer dan 20 seconden nodig heeft voor de convergentie. Het simulatiepaneel stelt je in staat om het verzenden van verkeer weer te geven en de prestatieparameters van het gemaakte netwerk te bekijken.
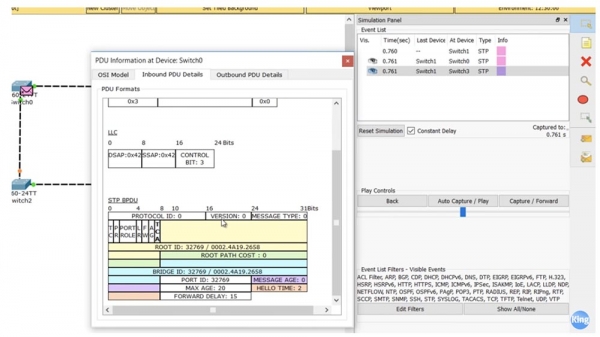
Je ziet wat een STP BPDU-frame is. Als je de aanduiding versie 0 ziet, dan heb je STP vóór je, want voor RSTP wordt versie 2 gebruikt. Hier wordt ook de waarde van de Root ID weergegeven, bestaande uit de prioriteit en het MAC-adres van de root switch, alsook de gelijkwaardige waarde van de Bridge ID.
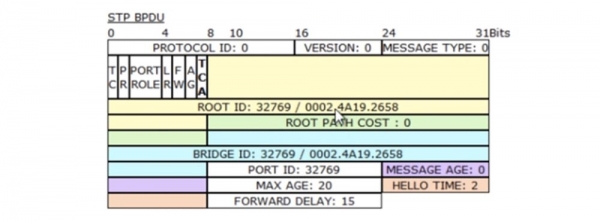
Deze waarden zijn gelijk omdat de kosten van de route naar de root switch voor SW0 gelijk zijn aan 0, wat betekent dat het zelf de root switch is. Hierdoor heeft de automatische selectie van de Root Bridge plaatsgevonden na het inschakelen van de switches dankzij het gebruik van STP, en het netwerk is gaan functioneren. U ziet dat de bovenste poort Fa0/2 van switch SW2 in de Blocking-status is gezet om een loop te voorkomen, maar wat wordt aangeduid door de oranje kleur van de marker.
Laten we naar de configuratieconsole van switch SW0 gaan en een paar commando's gebruiken. Het eerste commando is show spanning-tree, waarna ons informatie over de PSTV+ modus voor netwerk VLAN1 op het scherm wordt weergegeven. Als we meerdere VLAN's gebruiken, verschijnt er onderaan het venster een extra informatieblok voor het tweede en daaropvolgende netwerken.
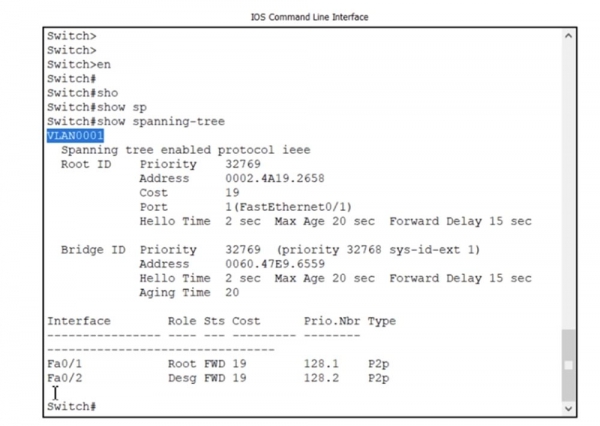
U ziet dat het STP-protocol beschikbaar is volgens de IEEE-standaard, wat het gebruik van PVSTP+ betekent. Technisch gezien is dit geen standaard .1d. Hier is ook informatie opgenomen over de Root ID: prioriteit 32769, MAC-adres van het root apparaat, kosten 19, enzovoorts. Vervolgens volgt informatie over de Bridge ID, waarin de waarde van de prioriteit 32768 +1 wordt weergegeven, en volgt een ander MAC-adres. Zoals u ziet, heb ik een fout gemaakt — switch SW0 is geen root switch, de root switch heeft een ander MAC-adres dat in de Root ID-parameters staat. Ik denk dat dit komt omdat SW0 een BPDU-frame heeft ontvangen met informatie dat een andere switch in het netwerk een grotere reden heeft om de rol van root te spelen. Dit zullen we nu bekijken.
(opmerking van de vertaler: Root ID – de identificatie van de root switch, identiek voor alle apparaten in hetzelfde VLAN-netwerk dat werkt volgens het STP-protocol, Bridge ID – de identificatie van de lokale switch binnen de Root Bridge, die kan verschillen voor verschillende switches en verschillende VLAN's).
Een ander punt dat aangeeft dat SW0 geen root switch is, is dat een root switch geen Root Port heeft, maar in dit geval zowel een Root Port als een Designated Port heeft die zich in de forwarding-status bevinden. U ziet ook het type verbinding p2p, of 'point-to-point'. Dit betekent dat de poorten fa0/1 en fa0/2 direct zijn verbonden met de aangrenzende switches.
Als een poort op een hub is aangesloten, zou het type verbinding worden aangeduid als shared; hier komen we later op terug. Wanneer ik het commando voor het weergeven van de samenvattende informatie show spanning-tree summary invoer, zien we dat deze switch in de PVSTP-modus staat, gevolgd door een opsomming van de niet-beschikbare poortfuncties.
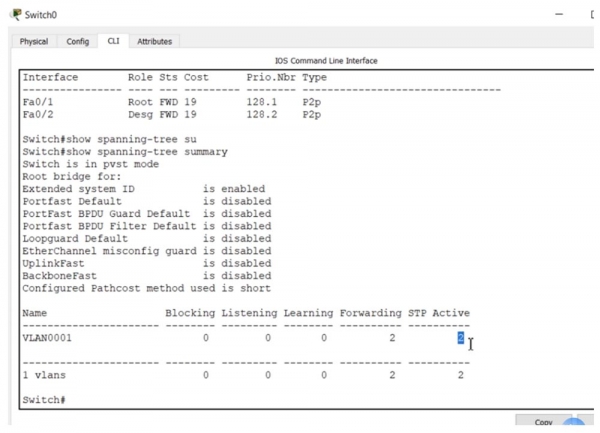
Hieronder wordt de status en het aantal poorten weergegeven die VLAN1 bedienen: blocking 0, listening 0, learning 0, en 2 poorten zijn in de forwarding status in STP-modus.
Voordat we naar switch SW2 gaan, bekijken we de instellingen van switch SW1. Hiervoor gebruiken we hetzelfde commando show spanning-tree.
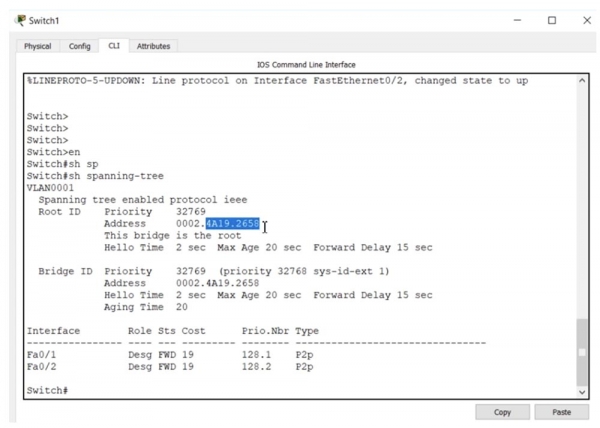
Je ziet dat het MAC-adres van de Root ID van switch SW1 hetzelfde is als dat van SW0, omdat alle apparaten in het netwerk eenzelfde Root Bridge-adres ontvangen bij een samenkomst, aangezien ze het besluit van het STP-protocol vertrouwen. Zoals je kunt zien, is SW1 de root switch, omdat de Root ID- en Bridge ID-adressen overeenkomen. Er staat bovendien dat 'deze switch de root is'.
Een ander kenmerk van een root switch is dat deze geen Root-poorten heeft; beide poorten worden aangeduid als Designated. Als alle poorten als Designated worden weergegeven en in de forwarding-status staan, dan heb je te maken met de root switch.
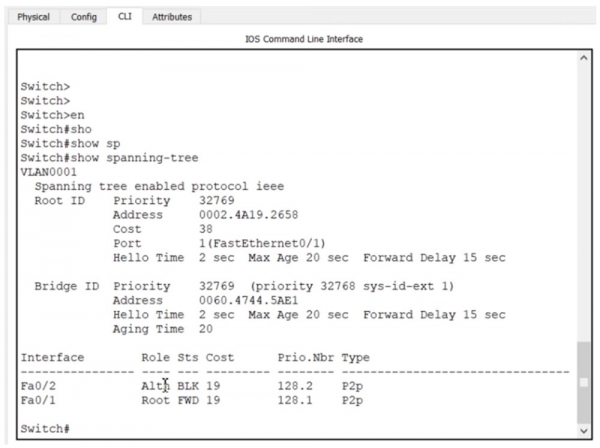
Switch SW3 bevat vergelijkbare informatie, en nu ga ik verder naar SW2, omdat een van zijn poorten in de Blocking-status staat. Ik gebruik het commando show spanning-tree en we zien dat de root ID-informatie en de prioriteitswaarde gelijk zijn aan die van de andere switches.
Verder wordt aangegeven dat een van de poorten een Alternative is. Laat je daar niet door in verwarring brengen; de standaard 802.1d noemt dit Blocking Port, maar in PVSTP wordt een geblokkeerde poort altijd aangeduid als Alternative. Dus deze alternatieve Fa0/2 poort is in een geblokkeerde status, terwijl poort Fa0/1 als Root Port fungeert.
De geblokkeerde poort bevindt zich in het netwerksegment tussen switch SW0 en switch SW2, waardoor er geen lus ontstaat. Zoals je kunt zien, gebruiken de switches een p2p-verbinding, omdat er geen andere apparaten aan zijn aangesloten.
We hebben een netwerk dat samenkomt via het STP-protocol. Nu neem ik een kabel en sluit switch SW2 rechtstreeks aan op de terminal switch SW1. Daarna zullen alle poorten van SW2 worden aangeduid met oranje markeringen.
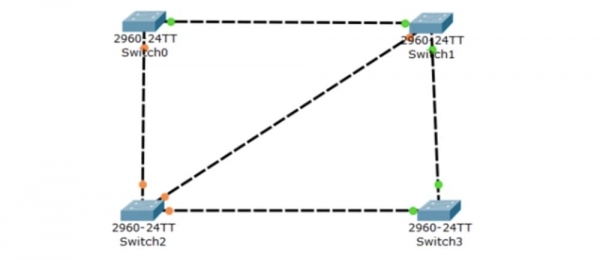
Wanneer we het commando show spanning-tree summary gebruiken, zien we dat de eerste twee poorten in de staat Listening staan, vervolgens overgaan naar de staat Learning en na enkele seconden in de staat Forwarding komen, terwijl de kleur van de marker verandert naar groen. Als we nu het commando show spanning-tree invoeren, is te zien dat Fa0/1, dat eerder de Root-poort was, nu in de blokkering is gegaan en de naam Alternative-poort heeft gekregen.
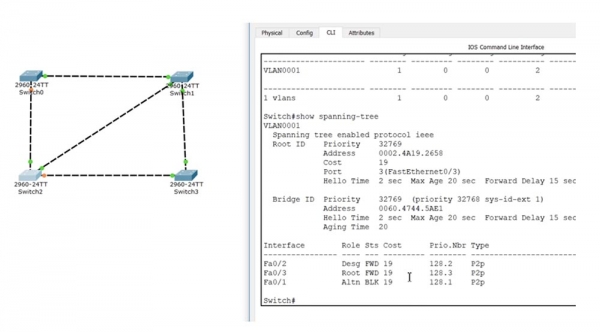
De poort Fa0/3, waarop de kabel van de root-switch is aangesloten, is de Root-poort geworden, terwijl poort Fa0/2 is veranderd in de aangewezen Designated-poort. Laten we het proces van convergentie opnieuw bekijken. Ik zal de kabel SW2-SW1 loskoppelen en terugkeren naar de vorige topologie. U ziet dat de poorten van SW2 eerst blokkeren en weer oranje worden, en vervolgens sequentieel door de staten Listening en Learning gaan en in de staat Forwarding komen. Ondertussen wordt één poort groen, terwijl de andere, die met switch SW0 is verbonden, oranje blijft. Het convergentieproces heeft behoorlijk wat tijd in beslag genomen, dat zijn de kosten van het werken met STP.
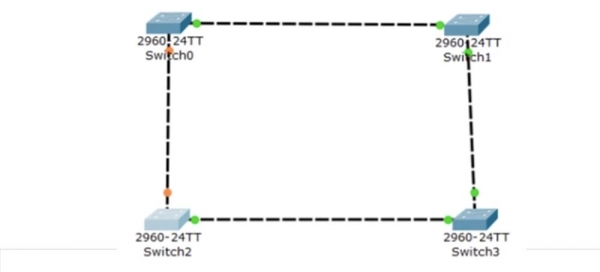
Laten we nu bekijken hoe RSTP werkt. We beginnen met switch SW2 en voeren het commando spanning-tree mode rapid-pvst in zijn instellingen in. Dit commando heeft slechts twee mogelijke parameteropties: pvst en rapid-pvst, ik gebruik de tweede. Na het invoeren van het commando schakelt de switch over naar de RPVST-modus, dit kan gecontroleerd worden met het commando show spanning-tree.
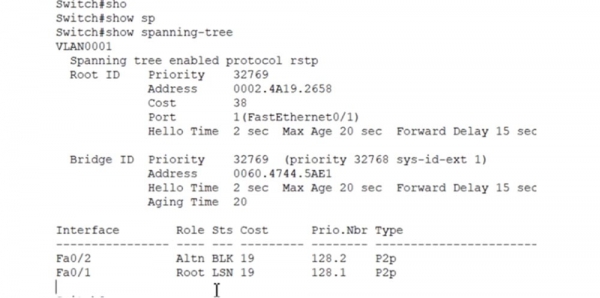
Aan het begin ziet u een bericht dat aangeeft dat we nu protocol RSTP gebruiken. Alles blijft verder ongewijzigd. Vervolgens moet ik hetzelfde doen voor alle andere apparaten, en dan is de configuratie van RSTP voltooid. Laten we de werking van dit protocol bekijken zoals we dat voor STP deden.
Ik verbind switch SW2 opnieuw rechtstreeks met de root-switch SW1 – laten we kijken hoe snel de convergentie zal plaatsvinden. Ik voer het commando show spanning-tree summary in en zie dat twee poorten van de switch in de staat Blocking staan, en één in de staat Forwarding.
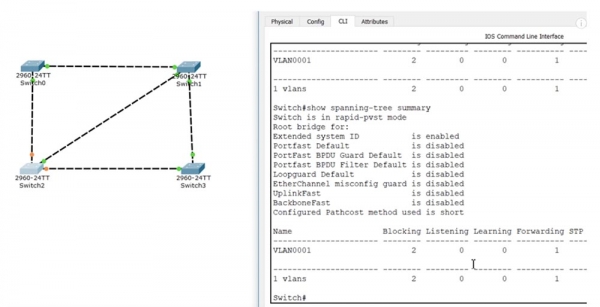
U ziet dat de convergentie vrijwel onmiddellijk heeft plaatsgevonden, dus u kunt beoordelen hoe snel RSTP is in vergelijking met STP. Vervolgens kunnen we het commando spanning-tree portfast default gebruiken, dat alle poorten van de switch in de standaard portfast-modus zal zetten. Dit is relevant als de meeste poorten van de switch Edge-poorten zijn, rechtstreeks verbonden met hosts. Als we een poort hebben die geen Edge is, stellen we deze weer in op de spanning-tree modus.
Voor het instellen van VLAN-werking kan het commando spanning-tree vlan worden gebruikt met de parameters priority (stelt de switch-prioriteit voor spanning-tree in) of root (werkt de switch als de root). We gebruiken het commando spanning-tree vlan 1 priority, waarbij we als prioriteit een getal kiezen dat een veelvoud van 4096 is, binnen het bereik van 0 tot 61440. Op deze manier kan de prioriteit van elke VLAN handmatig worden gewijzigd.
Je kunt het commando spanning-tree vlan 1 root gebruiken met de parameters primary of secondary om de primaire of reserve root-poort voor een specifiek netwerk in te stellen. Als ik spanning-tree vlan 1 root primary gebruik, wordt deze poort de primaire root-poort voor netwerk VLAN1.
Ik voer het commando show spanning-tree in, en we zullen zien dat deze switch SW2 een prioriteit van 24577 heeft, de MAC-adressen van Root ID en Bridge ID zijn gelijk, wat betekent dat het nu de root-switch is geworden.
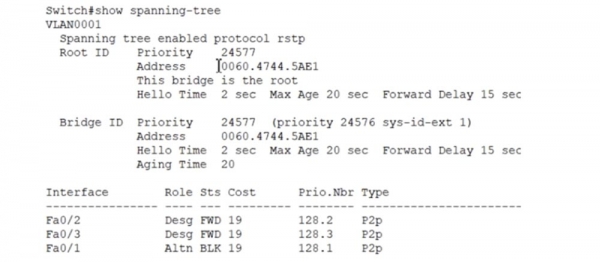
Je ziet hoe snel de convergentie en rolwisseling van de switches plaatsvond. Nu zal ik de hoofd-switch modus ongedaan maken met het commando no spanning-tree vlan 1 root primary, waarna de prioriteit terugkeert naar de vorige waarde van 32769 en de rol van root-switch opnieuw naar SW1 overschakelt.
Laten we eens kijken hoe portfast werkt. Ik voer het commando int f0/1 in, ga naar de instellingen van deze poort en gebruik het commando spanning-tree, waarna het systeem parameterwaarde suggesties zal geven.
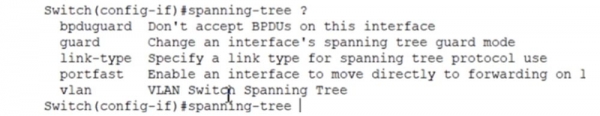
Vervolgens gebruik ik het commando spanning-tree portfast, dat kan worden ingevoerd met de parameters disable (schakelt de portfast functie voor deze poort uit) of trunk (schakelt de portfast functie voor deze poort in, zelfs in trunkmodus).
Als spanning-tree portfast wordt ingevoerd, wordt de functie gewoon op deze poort ingeschakeld. Om de BPDU Guard functie te activeren, moet het commando spanning-tree bpduguard enable worden gebruikt, het commando spanning-tree bpduguard disable schakelt deze functie uit.
Ik wil snel nog iets anders bespreken. Als de interface van switch SW2 naar SW3 voor VLAN1 wordt geblokkeerd, kan deze interface onder andere configuratie-instellingen voor een andere VLAN, bijvoorbeeld VLAN2, de root-poort worden. Op deze manier kan er een verkeersbalanceringsmechanisme in het systeem worden gerealiseerd – in het ene geval wordt dit netwerksegment niet gebruikt, in het andere geval wordt het wel gebruikt.
Ik zal laten zien wat er gebeurt wanneer we een hub aansluiten en er een shared-interface ontstaat. Ik zal de hub aan het schema toevoegen en deze met switch SW2 verbinden met twee kabels.
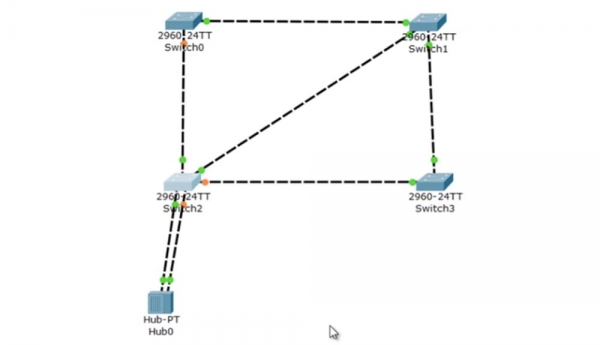
Het commando show spanning-tree zal het volgende beeld weerspiegelen.
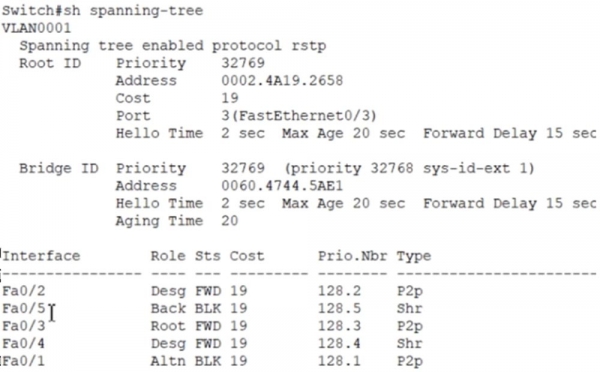
Fa0/5 (linker benedenpoort van de switch) wordt een backup-poort, terwijl poort Fa0/4 (rechter benedenpoort van de switch) de designated-poort wordt. Beide poorten zijn van het type gedeeld of shared. Dit betekent dat het segment van de poorten van de hub-switch een gedeeld netwerk is.
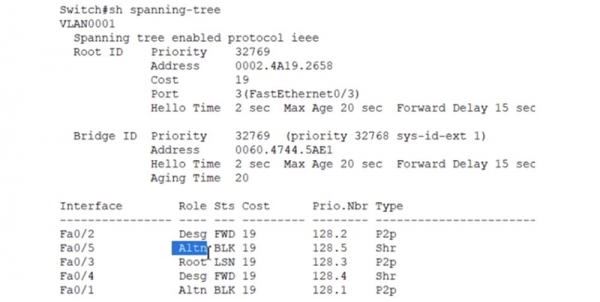
Door het gebruik van RSTP hebben we een scheiding in alternatieve en reservepoorten gekregen. Als we switch SW2 in de pvst-modus zetten met het commando spanning-tree mode pvst, dan zullen we zien dat interface Fa0/5 weer overgaat naar de status Alternative, omdat er momenteel geen verschil is tussen de backup-poort en de alternative-poort.
Dit was een zeer lange les, en als je iets niet begreep, raad ik aan deze nog eens te bekijken.
Bedankt dat je bij ons blijft. Vind je onze artikelen leuk? Wil je meer interessante inhoud zien? Steun ons door een bestelling te plaatsen of ons aan vrienden aan te bevelen. 30% korting voor Habr-gebruikers op een unieke variant van entry-level servers, speciaal voor jou ontworpen: (opties beschikbaar met RAID1 en RAID10, tot 24 cores en tot 40GB DDR4).
Dell R730xd voor de helft van de prijs? Alleen bij ons in Nederland! Dell R420 — 2x E5-2430 2.2Ghz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — vanaf $99! Lees over hoe
Bron: habr.com
