

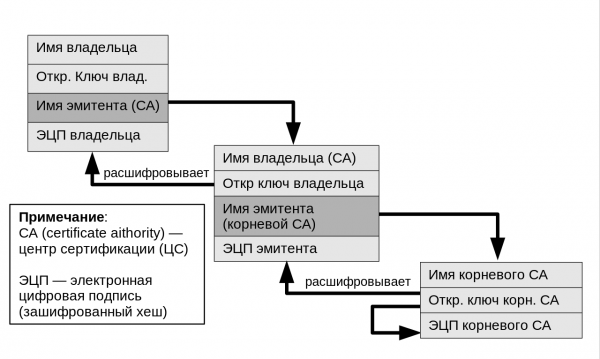
Vertrouwensketen. CC BY-SA 4.0
SSL-verkeerinspectie (decryptering van SSL/TLS, SSL-analyse of DPI) wordt steeds meer een heet onderwerp in de bedrijfssector. Het idee om verkeer te ontsleutelen lijkt in tegenspraak met het concept van cryptografie zelf. Toch is de realiteit dat steeds meer bedrijven DPI-technologieën gebruiken, met de verklaring dat het noodzakelijk is om inhoud te controleren op malware, datalekken, enzovoort.
Als we aannemen dat het noodzakelijk is om deze technologie in te voeren, zouden we tenminste moeten kijken naar manieren om dit op de veiligste en best beheerde manier te doen. We moeten bijvoorbeeld niet vertrouwen op de certificaten die u krijgt van de DPI-systeemleverancier.
Er is één aspect van de implementatie waar niet iedereen van op de hoogte is. Veel mensen zijn echt verbaasd wanneer ze erover horen. Dit is een private certificeringsinstantie (CA). Deze genereert certificaten voor het decrypteren en opnieuw versleutelen van verkeer.
In plaats van te vertrouwen op zelfondertekende certificaten of certificaten van DPI-apparaten, kunt u gebruik maken van een speciale CA van een externe certificeringsinstantie, zoals GlobalSign. Maar laten we eerst een kort overzicht van het probleem zelf maken.
Wat is SSL-inspectie en waarom wordt het gebruikt?
Steeds meer openbare websites schakelen over op HTTPS. Bijvoorbeeld volgens , bereikte het aandeel versleuteld verkeer in Rusland begin september 2019 83%.
Helaas maken ook kwaadwillenden steeds vaker gebruik van versleuteld verkeer, vooral omdat Let’s Encrypt tienduizenden gratis SSL-certificaten automatisch verstrekt. Hierdoor wordt HTTPS alomtegenwoordig — en de hangslot in de adresbalk van de browser is geen betrouwbare indicator van veiligheid meer.
Vanuit deze posities promoten DPI-oplossingsleveranciers hun producten. Ze worden geplaatst tussen eindgebruikers (d.w.z. uw medewerkers die webpagina's bekijken) en het internet, waarbij ze schadelijk verkeer filteren. Tegenwoordig zijn er verschillende van zulke producten op de markt, maar de processen zijn in wezen hetzelfde. HTTPS-verkeer gaat door een controle-apparaat, waar het wordt ontcijferd en gecontroleerd op malware.
Na afloop van de controle maakt het apparaat een nieuwe SSL-sessie met de eindklant aan om de inhoud te ontsleutelen en opnieuw te versleutelen.
Hoe werkt het proces van ontsleuteling/het opnieuw versleutelen
Om SSL-inspectie het mogelijk te maken om pakketten te ontsleutelen en opnieuw te versleutelen voordat ze naar eindgebruikers worden verzonden, moet het apparaat in staat zijn om SSL-certificaten on-the-fly uit te vaardigen. Dit betekent dat het een certificaat van de CA moet hebben geïnstalleerd.
Het is voor een bedrijf (of een andere tussenpersoon) belangrijk dat deze SSL-certificaten vertrouwd zijn in browsers (d.w.z. dat ze geen vervelende waarschuwingsberichten oproepen, zoals hieronder afgebeeld). Daarom moet de CA-keten (of hiërarchie) in de vertrouwensopslag van de browser aanwezig zijn. Aangezien deze certificaten niet worden uitgegeven door openbare vertrouwde certificeringsinstanties, is het nodig om handmatig de CA-hiërarchie naar alle eindklanten te sturen.
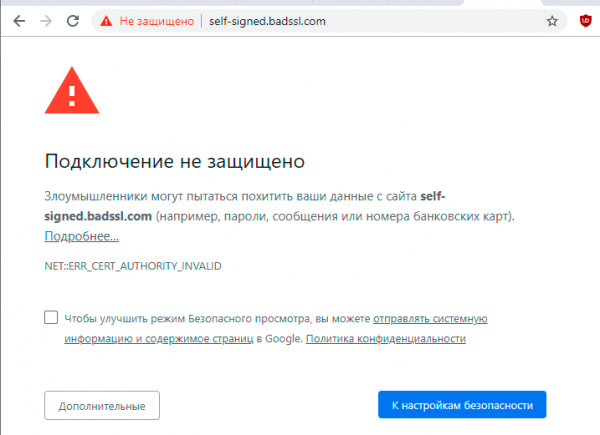
Waarschuwingsbericht voor een zelfondertekend certificaat in Chrome. Bron:
Op Windows-computers kan Active Directory en groepsbeleid worden ingeschakeld, maar voor mobiele apparaten is de procedure complexer.
De situatie wordt nog moeilijker als er in de bedrijfsomgeving ook andere rootcertificaten moeten worden ondersteund, bijvoorbeeld van Microsoft of op basis van OpenSSL. Plus, de bescherming van en het beheer van de privésleutels, zodat geen enkele sleutel onverwacht verloopt.
De beste optie: een privé, gewijd rootcertificaat van een externe CA
Als het beheer van meerdere roots of zelfondertekende certificaten niet aantrekkelijk is, is er een andere optie: men kan rekenen op een externe CA. In dat geval worden de certificaten uitgegeven door een privé certificeringsinstantie die in de vertrouwensketen is verbonden met een gewijd, privé rootcertificaat dat speciaal voor het bedrijf is aangemaakt.
Eenvoudige architectuur voor gespecialiseerde klant rootcertificaten
Deze configuratie lost enkele van de eerder genoemde problemen op: het vermindert in ieder geval het aantal rootcertificaten dat beheerd moet worden. Er kan slechts één private root centrum worden gebruikt voor alle interne PKI-behoeften met een onbeperkt aantal tussenliggende certificeringsinstanties. Het bovenstaande diagram toont een gelaagde hiërarchie waarin een van de tussenliggende certificeringsinstanties wordt gebruikt voor de verificatie/decodering van SSL, terwijl een andere wordt gebruikt voor interne computerapparatuur (laptops, servers, desktopcomputers, enz.).
In dit schema is het niet nodig om de CA op alle clients te hosten, omdat de bovenste CA wordt gehost door GlobalSign, wat problemen met de bescherming van de privésleutel en de geldigheidsduur oplost.
Een ander voordeel van deze benadering is de mogelijkheid om de SSL-inspectiecertificeringsautoriteit om welke reden dan ook in te trekken. In plaats daarvan wordt gewoon een nieuwe aangemaakt die aan uw oorspronkelijke private root is gekoppeld en die direct kan worden gebruikt.
Ondanks alle controverses implementeren bedrijven steeds vaker SSL-verkeersinspectie als onderdeel van de interne of private PKI-infrastructuur. Andere toepassingen van private PKI zijn het uitgeven van certificaten voor apparaat- of gebruikersauthenticatie, SSL voor interne servers en verschillende configuraties die niet zijn toegestaan in openbare vertrouwde certificaten volgens de CA/Browser Forum-vereisten.
Browsers verzetten zich
Het is belangrijk op te merken dat browserontwikkelaars proberen deze trend tegen te gaan en eindgebruikers te beschermen tegen MiTM. Bijvoorbeeld, enkele dagen geleden heeft Mozilla besloten om het DoH-protocol (DNS-over-HTTPS) standaard in te schakelen in een van de komende versies van de Firefox-browser. Het DoH-protocol verbergt DNS-verzoeken voor DPI-systemen, waardoor SSL-inspectie moeilijker wordt.
Over soortgelijke plannen werd op 10 september 2019 gesproken door Google voor de Chrome-browser.
Alleen geregistreerde gebruikers kunnen deelnemen aan de enquête. , alstublieft.
Denkt u dat het bedrijf het recht heeft om SSL-verkeer van zijn werknemers te inspecteren?
Ja, met hun toestemming.
Nee, vragen om dergelijke toestemming is onwettig en/of onethisch.
122 gebruikers hebben gestemd. 15 gebruikers hebben zich onthouden.
Bron: habr.com
