

Vandaag beginnen we met de studie van het EIGRP-protocol, wat samen met de studie van OSPF een van de belangrijkste onderwerpen van de CCNA-cursus is.
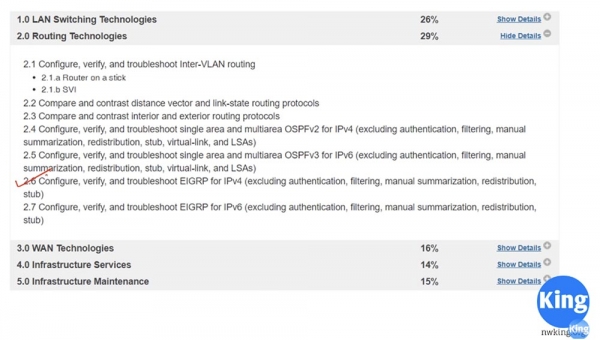
Later komen we terug op sectie 2.5, maar nu gaan we direct na sectie 2.4 naar sectie 2.6 "Configuratie, controle en probleemoplossing van EIGRP voor het IPv4-protocol (uitgezonderd authenticatie, filtering, handmatige summarisatie, herverdeling en stub-configuratie)."
Vandaag hebben we een inleidende les, waarin ik je vertel over het concept van het Enhanced Interior Gateway Routing Protocol (EIGRP), en in de volgende twee lessen behandelen we de configuratie en probleemoplossing van dit protocol. Maar eerst wil ik je het volgende vertellen.
In de afgelopen lessen hebben we OSPF bestudeerd. Nu wil ik dat je je herinnert dat, toen we een paar maanden geleden het RIP-protocol bestudeerden, we spraken over routing loops en technologieën die verkeerslussen voorkomen. Hoe kunnen we het ontstaan van routing loops bij het gebruik van OSPF voorkomen? Kunnen we hiervoor methoden zoals "route poisoning" of "split horizon" gebruiken? Dit zijn vragen die je zelf moet beantwoorden. Je kunt andere thematische bronnen gebruiken, maar vind de antwoorden op deze vragen. Ik wil dat je leert zelf antwoorden te vinden door met verschillende bronnen te werken, en ik vraag je om je opmerkingen onder deze video achter te laten, zodat ik kan zien hoeveel van mijn studenten deze taak hebben volbracht.
Wat is EIGRP? Het is een hybride routingprotocol dat nuttige functies van zowel afstandsvectorprotocollen, zoals RIP, als van link-state protocollen zoals OSPF combineert.
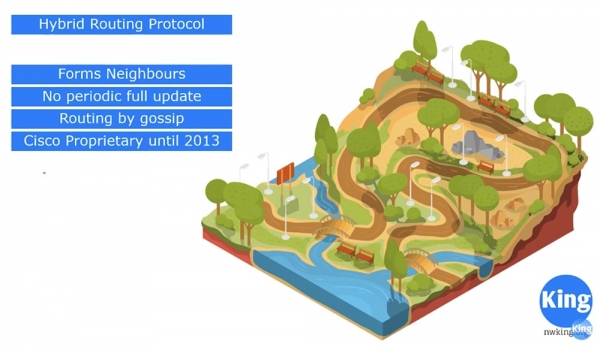
EIGRP is een propriëtaire protocol van Cisco dat in 2013 openbaar werd gemaakt. Van het link-state protocol heeft het het algoritme voor het tot stand brengen van buren overgenomen, in tegenstelling tot RIP, dat geen buren creëert. RIP wisselt ook routeringstabellen uit met andere deelnemers van het protocol, terwijl OSPF voordat deze uitwisseling begint, buren vormt. Op een vergelijkbare manier werkt EIGRP.
Het RIP-protocol voert elke 30 seconden periodieke updates van de volledige routeringstabel uit en verspreidt informatie over alle interfaces en routes naar al zijn buren. EIGRP maakt geen periodieke volledige informatie-updates, maar gebruikt in plaats daarvan het concept van Hello-berichten, zoals OSPF dat doet. Elke paar seconden stuurt het Hello-berichten om te controleren of de buur nog steeds 'levend' is.
In tegenstelling tot een afstandsvectorprotocol, dat de hele netwerktopologie bestudeert voordat het beslissingen neemt over het vormgeven van routes, creëert EIGRP, vergelijkbaar met RIP, routes op basis van geruchten. Wanneer ik 'geruchten' zeg, bedoel ik dat wanneer een buur iets meldt, EIGRP dat zonder voorbehoud gelooft. Bijvoorbeeld, als een buur zegt dat hij weet hoe hij 10.1.1.2 kan bereiken, gelooft EIGRP hem zonder te vragen: 'Waar heb je dat vandaan? Vertel me over de topologie van het hele netwerk!'
Tot 2013, als je alleen Cisco-infrastructuur gebruikte, kon je EIGRP gebruiken, omdat dit protocol al in 1994 was ontwikkeld. Veel bedrijven wilden echter, zelfs met Cisco-apparatuur, niet met dit protocol werken. Naar mijn mening is EIGRP momenteel het beste dynamische routeringsprotocol omdat het veel gemakkelijker te gebruiken is, maar mensen geven nog steeds de voorkeur aan OSPF. Ik denk dat dit komt omdat ze zich niet willen 'binden' aan Cisco-producten. Maar Cisco heeft dit protocol openbaar gemaakt omdat het netwerkapparatuur van derden ondersteunt, zoals Juniper, en als je samenwerkt met een bedrijf dat geen Cisco-apparatuur gebruikt, heb je geen problemen.
Laten we een korte excursie maken door de geschiedenis van netwerkprotocollen.
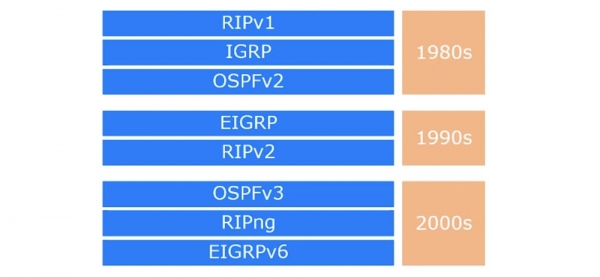
Het RIPv1-protocol, dat in de jaren 80 verscheen, had een aantal beperkingen, zoals een maximaal aantal hops van 16, waardoor het geen routering in omvangrijke netwerken kon bieden. Iets later werd het interne routeringsprotocol IGRP ontwikkeld, dat veel beter was dan RIP. Het was echter meer een afstandsvectorprotocol dan een kanaalstatusprotocol. Eind jaren 80 verscheen de open standaard – het OSPFv2-kanaalstatusprotocol voor IPv4.
Begin jaren '90 besloot Cisco dat het IGRP-protocol verbeterd moest worden en bracht het verbeterde interne routeringsprotocol EIGRP uit. Het was veel efficiënter dan OSPF, omdat het kenmerken van zowel RIP als OSPF combineerde. Zodra we het gaan bestuderen, zult u zien dat het configureren van EIGRP veel eenvoudiger is dan OSPF. Cisco heeft geprobeerd een protocol te ontwikkelen dat de snelst mogelijke netwerkintegratie biedt.
Aan het eind van de jaren '90 werd een geüpdatete classless versie van het RIPv2-protocol uitgebracht. In de jaren 2000 verschenen de derde versie van OSPF, RIPng en EIGRPv6, die het IPv6-protocol ondersteunden. De wereld komt geleidelijk dichter bij een volledige overstap naar IPv6, en de ontwikkelaars van routeringsprotocollen willen hierop voorbereid zijn.
Als u zich herinnert, hebben we geleerd dat bij de keuze van de optimale route, RIP, als afstandsvectorprotocol, alleen wordt geleid door één criterium - het minimale aantal hops, of de minimale afstand tot de bestemmingsinterface. Zo zal router R1 een directe route naar router R3 kiezen, ondanks het feit dat de snelheid op deze route - 64 kbit/s - veel lager is dan de snelheid op de route R1-R2-R3, die 1544 kbit/s bedraagt. Het RIP-protocol beschouwt de langzame route van één hop als optimaal, in plaats van de snelle route van twee hops.
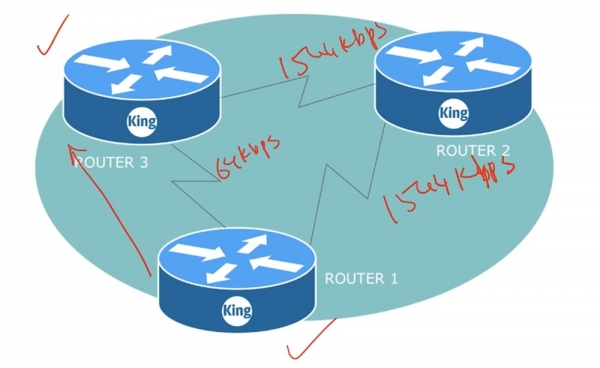
OSPF zal de gehele netwerktopologie bestuderen en de beslissing nemen om verbinding met router R3 te maken via router R2 als de snellere route. Als metriek gebruikt RIP het aantal hops, terwijl de metriek van OSPF de kosten vertegenwoordigt, die in de meeste gevallen evenredig zijn aan de bandbreedte van de verbinding.
EIGRP richt zich ook op de kosten van de route, echter is zijn metriek veel gecompliceerder dan die van OSPF en is gebaseerd op verschillende factoren, waaronder de Bandwidth, Delay, Reliability, Loading en de maximale pakketgrootte MTU. Bijvoorbeeld, als een bepaalde node zwaarder belast is dan de andere, zal EIGRP de belasting van de gehele route analyseren en een andere node met een lagere belasting kiezen.
In de CCNA-cursus zullen we alleen rekening houden met factoren bij het vormen van de metriek, zoals Bandwidth en Delay; dit zijn de factoren die de metriekformule zal gebruiken.
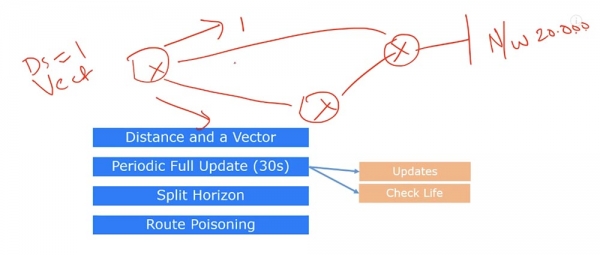
Het afstandsvectorprotocol RIP maakt gebruik van twee concepten: afstand en richting. Als we drie routers hebben en één daarvan is verbonden met het netwerk 20.0.0.0, dan zal de keuze plaatsvinden op basis van afstand – in dit geval zijn dat 1 hop, en op basis van richting, dat wil zeggen welke route – de bovenste of de onderste – het verkeer moet sturen.
Bovendien maakt RIP gebruik van periodieke informatie-updates, waarbij elke 30 seconden de volledige routingstabel door het netwerk wordt verzonden. Deze update vervult twee functies. De eerste is het daadwerkelijk bijwerken van de routingstabel, de tweede is het controleren van de bereikbaarheid van de buur. Als een apparaat gedurende 30 seconden geen antwoord krijgt in de vorm van een update van de tabel of nieuwe route-informatie van de buur, begrijpt het dat de route naar de buur niet meer gebruikt kan worden. De router verzendt elke 30 seconden een update om te achterhalen of de buur nog ‘actief’ is en of de route nog steeds geldig is.
Zoals ik al zei, wordt de technologie Split Horizon gebruikt om routing loops te voorkomen. Dit betekent dat de update niet teruggestuurd wordt naar de interface waar het vandaan kwam. De tweede technologie om loops te voorkomen is Route Poison. Als de verbinding met het weergegeven netwerk 20.0.0.0 verbroken is, stuurt de router, waaraan het was aangesloten, een 'vergiftigde route' naar de buren, waarin staat dat dit netwerk nu bereikbaar is in 16 hops, dat wil zeggen praktisch onbereikbaar. Zo werkt het RIP-protocol.
Hoe werkt EIGRP? Als je je de lessen over OSPF herinnert, heeft dit protocol drie functies: het vestigen van buur relaties, het bijwerken van de LSDB met behulp van LSA op basis van wijzigingen in de netwerktopologie, en het opbouwen van de routingtabel. Het vestigen van buur relaties is een vrij complexe procedure die gebruik maakt van veel parameters. Bijvoorbeeld, het controleren en wijzigen van de verbinding 2WAY – sommige verbindingen blijven in een bidirectionele staat, sommige gaan naar de FULL-status. In tegenstelling tot OSPF gebeurt er in het EIGRP-protocol niets dergelijks – het controleert slechts 4 parameters.
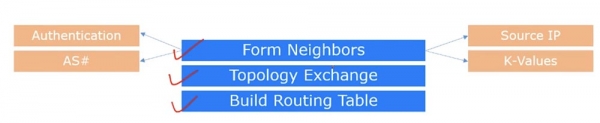
Net als OSPF verstuurt dit protocol elke 10 seconden een Hello-bericht dat 4 parameters bevat. De eerste is de authenticatiecriteria, indien deze vooraf is ingesteld. Alle apparaten waarmee een buur-relatie wordt gelegd, moeten dezelfde authenticatieparameters hebben.
De tweede parameter dient om te controleren of de apparaten tot hetzelfde autonome systeem behoren. Met andere woorden, om een buur-relatie via het EIGRP-protocol tot stand te brengen, moeten beide apparaten hetzelfde autonome systeem-nummer hebben. De derde parameter is gericht op het verifiëren dat de Hello-berichten vanaf hetzelfde Source IP-adres worden verzonden.
De vierde parameter wordt gebruikt om de overeenkomst van de variabele K-waarden te controleren. Het EIGRP-protocol gebruikt 5 van dergelijke waarden, van K1 tot K5. Als je je herinnert, bij K=0 worden de parameters genegeerd, terwijl bij K=1 de parameters in de formule voor de berekening van de metriek worden gebruikt. Daarom moeten de waarden K1-5 voor verschillende apparaten overeenkomen. In de CCNA-cursus zullen we de standaardwaarden van deze coëfficiënten aannemen: K1 en K3 zijn gelijk aan 1, en K2, K4 en K5 zijn gelijk aan 0.
Als deze 4 parameters overeenkomen, stelt EIGRP buur-relaties in en worden de apparaten aan elkaar toegevoegd in de buur-tabel. Daarna worden er wijzigingen in de topologietabel aangebracht.
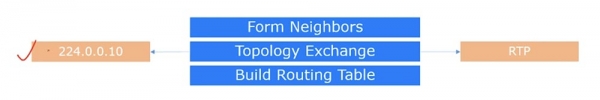
Alle Hello-berichten worden verzonden naar het multicast IP-adres 224.0.0.10, terwijl updates, afhankelijk van de configuratie, naar unicastadressen van buren of naar het multicastadres worden verzonden. Deze update wordt niet via UDP of TCP verzonden, maar maakt gebruik van een ander protocol genaamd RTP, Reliable Transport Protocol, of 'betrouwbaar transportprotocol'. Dit protocol controleert of de buur de update heeft ontvangen en, zoals de naam al aangeeft, is de belangrijkste functie ervan het waarborgen van betrouwbare communicatie. Als de update de buur niet heeft bereikt, zal de verzending worden herhaald totdat deze is ontvangen. In OSPF ontbreekt de mechanisme voor het verifiëren van het ontvangende apparaat, waardoor het systeem niet weet of de buurapparaten de update hebben ontvangen of niet.
Als je je herinnert, verstuurt RIP elke 30 seconden een update van de volledige netwerkstructuur. EIGRP doet dit alleen als er een nieuw apparaat in het netwerk verschijnt of als er wijzigingen zijn opgetreden. Als de topologie van een subnet is gewijzigd, zal het protocol een update verzenden, maar niet van de volledige topologietabel, alleen van de records met deze wijziging. Als een subnet is gewijzigd, wordt alleen de topologie ervan bijgewerkt. Dit komt over als een gedeeltelijke update die plaatsvindt wanneer dat nodig is.
Zoals u weet, verstuurt OSPF elke 30 minuten LSA's, ongeacht of er wijzigingen in het netwerk hebben plaatsgevonden. EIGRP zal gedurende lange tijd geen updates verzenden totdat er wijzigingen in het netwerk optreden. Daarom is EIGRP veel efficiënter dan OSPF.
Nadat de routers pakketten met updates hebben uitgewisseld, komt de derde fase - het opstellen van de routeringtabel op basis van de metriek, die wordt berekend met behulp van de formule die in de afbeelding is weergegeven. Het rekent de kosten en maakt op basis van deze kosten een beslissing.
Stel dat R1 een Hello naar router R2 heeft gestuurd, en deze heeft een Hello naar router R1 gestuurd. Als alle parameters overeenkomen, maken de routers een burentabel aan. R2 voegt een record van router R1 toe aan deze tabel, en R1 maakt een record van R2 aan. Daarna stuurt router R1 een update naar het netwerk dat aan hem is verbonden, 10.1.1.0/24. In de routeringtabel ziet het eruit als informatie over het IP-adres van het netwerk, de interface van de router die de verbinding met dit netwerk verzorgt, en de kostprijs van de route via deze interface. Zoals je je herinnert, is de kostprijs van EIGRP gelijk aan 90, en dan volgt de afstandswaarde Distance value, waar we later over zullen praten.
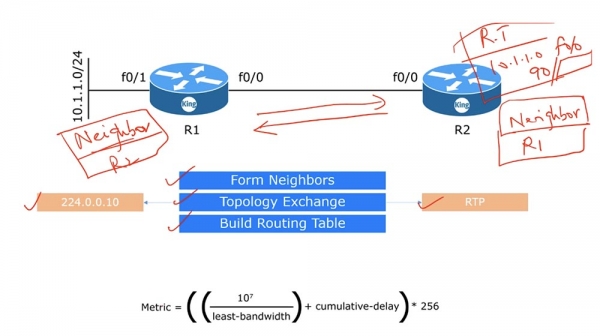
De volledige formule voor de metriek lijkt veel ingewikkelder, omdat deze de waarden van de coëfficiënten K en verschillende transformaties omvat. De volledige versie van de formule is te vinden op de Cisco-website, echter, als je de standaardwaarden van de coëfficiënten substitueert, verandert deze in een eenvoudigere vorm - de metriek zal gelijk zijn aan (bandbreedte + Vertraging) * 256.
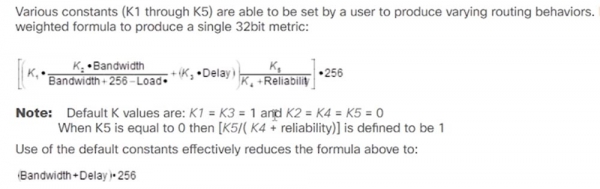
We zullen precies deze vereenvoudigde vorm van de formule gebruiken om de metriek te berekenen, waarbij de bandbreedte in kilobits gelijk is aan 107 gedeeld door de laagste bandbreedte van alle interfaces die naar het bestemmingsnet leiden least-bandwidth, en de vertraging cumulative-delay is de totale vertraging in tientallen microseconden op alle interfaces die naar het bestemmingsnet leiden.
Bij het bestuderen van EIGRP moeten we vier definities begrijpen: Feasible Distance (mogelijke afstand), Reported Distance (gerapporteerde afstand), Successor (burenrouter met de laagste kosten naar het bestemmingsnet) en Feasible Successor (back-up burenrouter). Om te begrijpen wat ze betekenen, laten we de volgende netwerktopologie bekijken.
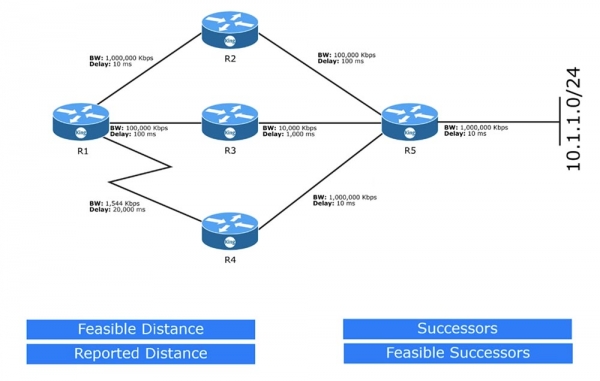
Laten we beginnen met het creëren van de routingtabel R1 om de beste route naar het netwerk 10.1.1.0/24 te kiezen. Bij elk van de apparaten is de bandbreedte in kbit/s en de vertraging in ms weergegeven. We gebruiken GigabitEthernet-interfaces met een bandbreedte van 100 Mbit/s, of 1000000 kbit/s, FastEthernet-interfaces met een snelheid van 100000 kbit/s, Ethernet met een snelheid van 10000 kbit/s en een seriële interface met een snelheid van 1544 kbit/s. Deze waarden kunnen worden achterhaald door de eigenschappen van de relevante fysieke interfaces in de routerinstellingen te bekijken.
De bandbreedte van seriële interfaces is standaard 1544 kbit/s, en zelfs als u een lijn van 64 kbit/s heeft, blijft de bandbreedte 1544 kbit/s. Daarom moet u als netbeheerder ervoor zorgen dat u de juiste waarde voor bandbreedte gebruikt. Voor een specifieke interface kan dit worden ingesteld met het commando bandwidth, en met het commando delay kunt u de standaardvertraging aanpassen. U hoeft zich geen zorgen te maken over de standaard bandbreedtewaarden voor GigabitEthernet- of Ethernet-interfaces, maar wees voorzichtig bij het kiezen van de lijnsnelheid als u een seriële interface gebruikt.
Let op dat in dit schema de vertraging wordt aangeduid als zijnde in milliseconden ms, maar in werkelijkheid zijn dit microseconden; ik heb alleen niet de letter μ om microseconden μs correct aan te duiden.
Let goed op het volgende. Als u het commando show interface g0/0 invoert, geeft het systeem de vertraging in tientallen microseconden weer, en niet gewoon in microseconden.
We will discuss this issue in detail in the next video dedicated to the configuration of EIGRP. For now, remember that when substituting delay values into the formula, 100 μs converts to 10, since the formula uses tens of microseconds and not single units.
I will mark the interfaces related to the shown bandwidths and delays on the diagram with red dots.
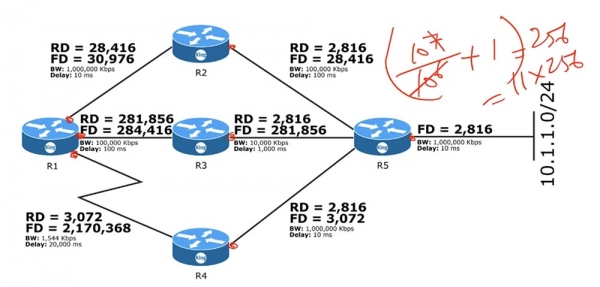
First, we need to determine the possible Feasible Distance. This is the FD metric, which is calculated using a formula. For the segment from R5 to the external network, we need to divide 107 by 106, resulting in 10. Next, we add to this bandwidth value a delay of 1, since we have 10 microseconds, which is one decade. The resulting value of 11 needs to be multiplied by 256, which means the metric value will be 2816. This is the FD value for this part of the network.
This value will be sent by router R5 to router R2, where it will become the Reported Distance, that is, the value reported by its neighbor. Thus, the declared distance RD for all other devices will be equal to the possible distance FD of the device that reported it to you.
Router R2 calculates FD based on its data, that is, it divides 107 by 105 and gets 100. Then it adds to this value the sum of the delays on the route to the external network: the delay from R5, which amounts to one decade of microseconds, and its own delay, which is ten decades. The total delay will be 11 decades of microseconds. We add this to the obtained hundred and get 111, multiply this value by 256, resulting in FD=28416. Similarly, router R3 proceeds, obtaining FD=281856 after its calculations. Router R4 calculates FD=3072 and sends it to R1 as RD.
Let op dat router R1 bij het berekenen van FD niet zijn eigen bandbreedte van 1000000 kbit/s in de formule plaatst, maar de lagere bandbreedte van router R2, die 100000 kbit/s bedraagt, omdat in de formule altijd de minimale bandbreedte van de interface die naar het bestemmingsnet leidt, wordt gebruikt. In dit geval bevinden router R2 en R5 zich op de route naar het netwerk 10.1.1.0/24, maar omdat de bandbreedte van de vijfde router groter is, wordt de laagste waarde van de bandbreedte van router R2 in de formule geplaatst. De totale vertraging op het pad R1-R2-R5 bedraagt 1+10+1 (tientallen) = 12, de berekende bandbreedte is 100, en de som van deze getallen, vermenigvuldigd met 256, geeft de waarde FD=30976.
Dus, alle apparaten hebben de FD van hun interfaces berekend, en router R1 heeft 3 routes naar het bestemmingsnetwerk. Dit zijn de routes R1-R2, R1-R3 en R1-R4. De router kiest de minimale waarde van de mogelijke afstand FD, die gelijk is aan 30976 - dit is de route naar router R2. Deze router wordt de Successor of 'opvolger'. In de routeringstabel wordt ook de Feasible Successor (reserve-opvolger) vermeld - dit betekent dat als de verbinding tussen R1 en de Successor verbroken is, de route zal verlopen via de reserve-router Feasible Successor.
Feasible Successors worden toegewezen volgens de enige regel: de aangegeven afstand RD van deze router moet lager zijn dan de FD van de router op het segment naar de Successor. In ons geval heeft R1-R2 FD=30976, RD op het segment R1-K3 is 281856, en RD op het segment R1-R4 is 3072. Aangezien 3072 < 30976, wordt router R4 gekozen als Feasible Successor.
Dit betekent dat bij een verbroken verbinding op het netwerksegment R1-R2 het verkeer naar het netwerk 10.1.1.0/24 wordt omgeleid via de route R1-R4-R5. Routeovergang bij gebruik van RIP kost enkele tientallen seconden, bij gebruik van OSPF enkele seconden, en in EIGRP gebeurt het onmiddellijk. Dit is nog een voordeel van EIGRP ten opzichte van andere routeringsprotocollen.
Wat gebeurt er als de verbinding met Successor en Feasible Successor tegelijkertijd wordt verbroken? In dit geval activeert EIGRP het DUAL-algoritme, dat een reserve-route kan berekenen via de waarschijnlijke opvolger. Dit kan enkele seconden duren, waarin EIGRP een andere buur kan vinden die kan worden gebruikt voor het verzenden van verkeer, en deze gegevens in de routingtabel plaatst. Daarna zal het protocol zijn normale werking voor routen blijven uitvoeren.
Bedankt dat je bij ons blijft. Vind je onze artikelen leuk? Wil je meer interessante inhoud zien? Steun ons door een bestelling te plaatsen of ons aan vrienden aan te bevelen. 30% korting voor Habr-gebruikers op een unieke variant van entry-level servers, speciaal voor jou ontworpen: (opties beschikbaar met RAID1 en RAID10, tot 24 cores en tot 40GB DDR4).
Dell R730xd voor de helft van de prijs? Alleen bij ons in Nederland! Dell R420 — 2x E5-2430 2.2Ghz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — vanaf $99! Lees over hoe
Bron: habr.com
