

Opmerking vertaler.: Als je je vragen stelt over de beveiliging in een infrastructuur gebaseerd op Kubernetes, dan is deze uitstekende review van Sysdig een geweldige start om kennis te maken met de huidige oplossingen. Het bevat zowel uitgebreide systemen van bekende marktspelers als veel eenvoudigere tools die specifieke problemen aanpakken. We horen ook graag in de reacties over jouw ervaringen met deze tools en zien graag links naar andere projecten.
Er zijn zoveel softwareproducten voor het waarborgen van de beveiliging van Kubernetes... elk met zijn eigen doelen, toepassingsgebieden en licenties.
Daarom hebben we besloten deze lijst op te stellen en zowel open source-projecten als commerciële platforms van verschillende leveranciers op te nemen. We hopen dat het je helpt om de tools te kiezen die voor jou het meest interessant zijn en je in de juiste richting te wijzen, afhankelijk van de specifieke behoeften voor de beveiliging van Kubernetes.
Categorieën
Om de navigatie door de lijst te vergemakkelijken, zijn de tools ingedeeld op basis van hun belangrijkste functies en toepassingsgebieden. De volgende secties zijn ontstaan:
- Kubernetes-image-scanning en statische analyse;
- Runtime-beveiliging;
- Kubernetes-netwerkbeveiliging;
- Beelddistributie en geheimenbeheer;
- Kubernetes-beveiligingsaudit;
- Uitgebreide commerciële producten.
Laten we aan de slag gaan:
Kubernetes-image-scanning
Anchore
- Website:
- Licentie: vrij (Apache) en commercieel aanbod
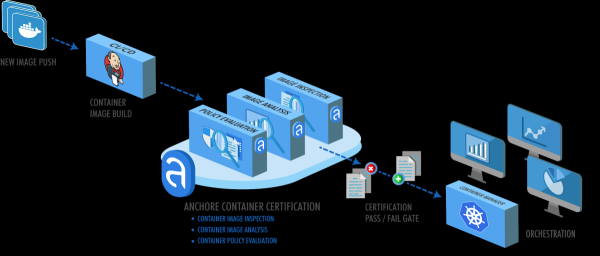
Het Anchore-pakket analyseert containerafbeeldingen en maakt beveiligingscontroles op basis van door de gebruiker gedefinieerde beleidsregels mogelijk.
Naast de gebruikelijke scanning van containerbeelden op bekende kwetsbaarheden uit de CVE-database, voert Anchore veel extra controles uit in het kader van het scanbeleid: controleert het Dockerfile, de uitlekkende referenties, de pakketten van gebruikte programmeertalen (npm, maven, enz.), softwarelicenties en nog veel meer.
Clair
- Website: (nu onder de hoede van Red Hat)
- Licentie: vrij (Apache)
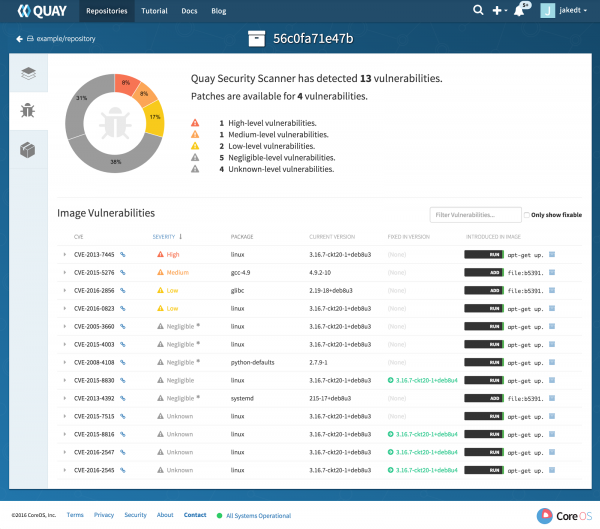
Clair was een van de eerste open source-projecten voor het scannen van afbeeldingen. Het is algemeen bekend als de beveiligingsscanner die ten grondslag ligt aan de Quay-image registry. (ook van CoreOS - opmerking van de vertaler.)Clair kan informatie over CVE verzamelen uit een groot aantal bronnen, waaronder lijsten met kwetsbaarheden die specifiek zijn voor Linux-distributies, beheerd door de beveiligingsteams van Debian, Red Hat of Ubuntu.
In tegenstelling tot Anchore richt Clair zich voornamelijk op het opsporen van kwetsbaarheden en het afstemmen van gegevens op CVE. Het product biedt gebruikers echter enkele mogelijkheden voor uitbreiding via plug-ins.
Dagda
- Website:
- Licentie: vrij (Apache)
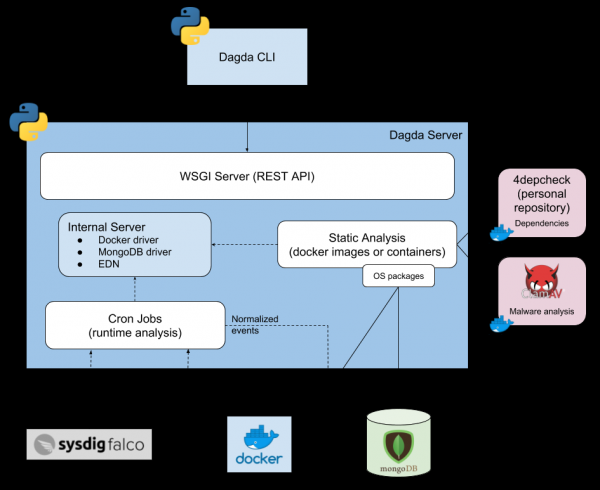
Dagda voert een statische analyse uit op de containerbeelden op de aanwezigheid van bekende kwetsbaarheden, trojans, virussen, malware en andere bedreigingen.
Wat het Dagda-pakket onderscheidt van andere vergelijkbare tools zijn twee opmerkelijke kenmerken:
- Het integreert uitstekend met , en fungeert niet alleen als een tool voor het scannen van containerbeelden, maar ook als antivirus.
- Het biedt ook runtime-bescherming, door in real-time events van de Docker-daemon te ontvangen en zich te integreren met Falco (zie hieronder) voor het verzamelen van beveiligingsevents tijdens het draaien van de container.
KubeXray
- Website:
- Licentie: vrij (Apache), maar vereist gegevens van JFrog Xray (een commercieel product)
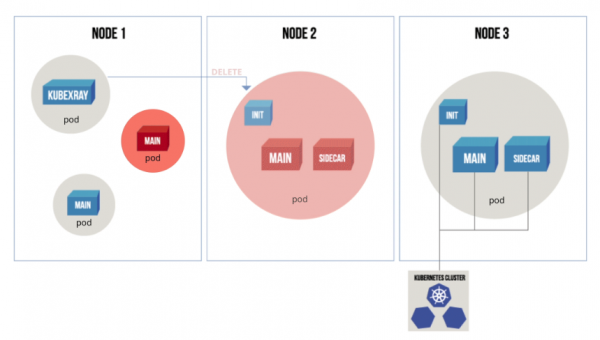
KubeXray 'luistert' naar gebeurtenissen van de API-server van Kubernetes en gebruikt metadata van JFrog Xray om ervoor te zorgen dat alleen pods worden gestart die voldoen aan het huidige beleid.
KubeXray voert niet alleen een audit uit van nieuwe of bijgewerkte containers in deployments (vergelijkbaar met admission controller in Kubernetes), maar controleert ook dynamisch draaiende containers op naleving van nieuwe beveiligingsregels, waarbij bronnen worden verwijderd die verwijzen naar kwetsbare beelden.
Snyk
- Website:
- Licentie: vrij (Apache) en commerciële versies
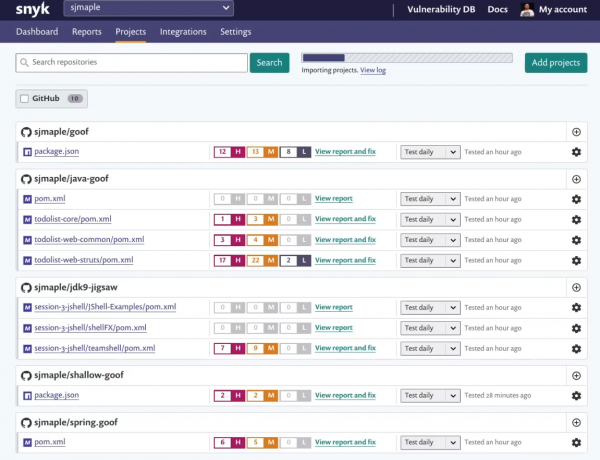
Snyk is een ongebruikelijke kwetsbaarheidscanner in de zin dat het zich specifiek richt op het ontwikkelingsproces en wordt gepromoot als een 'onmisbare oplossing' voor ontwikkelaars.
Snyk maakt rechtstreeks verbinding met code-repositories, parsed het projectmanifest en analyseert de geïmporteerde code samen met directe en indirecte afhankelijkheden. Snyk ondersteunt veel populaire programmeertalen en kan verborgen licentierisico's identificeren.
Trivy
- Website:
- Licentie: vrij (AGPL)
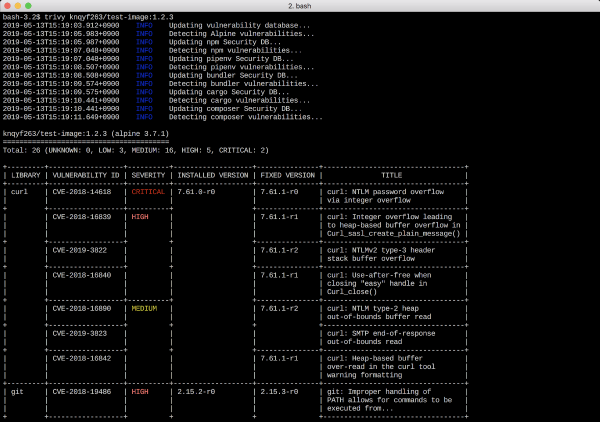
Trivy is een eenvoudige, maar krachtige kwetsbaarheidsscanner voor containers, die gemakkelijk te integreren is in de CI/CD-pijplijn. Het opmerkelijke kenmerk is de eenvoud van installatie en gebruik: de applicatie bestaat uit één enkele binaire en vereist geen database of extra bibliotheken.
De keerzijde van de eenvoud van Trivy is dat je moet leren hoe je de resultaten in JSON-formaat kunt parseren en doorsturen, zodat andere beveiligingstools voor Kubernetes er gebruik van kunnen maken.
Runtime-beveiliging in Kubernetes
Falco
- Website:
- Licentie: vrij (Apache)
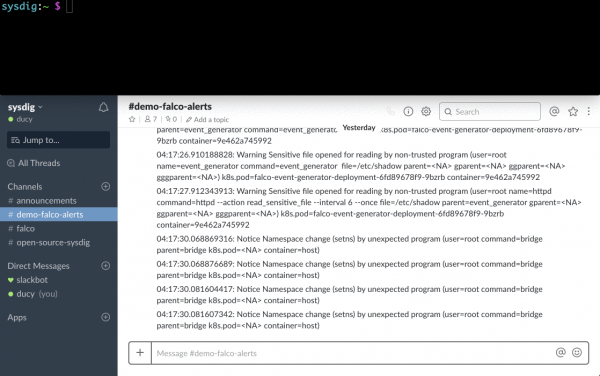
Falco is een set tools voor het waarborgen van de veiligheid van cloud-omgevingen. Het maakt deel uit van de projectenfamilie .
Door gebruik te maken van de Sysdig-tools op kernel-niveau en het profileren van systeemaanroepen, stelt Falco je in staat om diep in het systeemgedrag door te dringen. De runtime-regels kunnen verdachte activiteiten in applicaties, containers, de onderliggende host en de Kubernetes-orchestrator detecteren.
Falco biedt volledige transparantie in de werking van de runtime en de detectie van bedreigingen, door speciale agents op de Kubernetes-nodes te plaatsen. Hierdoor is het niet nodig om containers te modificeren door externe code in te voeren of sidecar-containers toe te voegen.
Linux-beveiligingsframeworks voor runtime
Deze frameworks die zijn ingebouwd in de Linux-kernel worden niet beschouwd als 'Kubernetes-beveiligingstools' in de traditionele zin, maar verdienen het om te worden vermeld omdat ze een belangrijk onderdeel zijn van de runtime-beveiliging, wat wordt opgenomen in de Kubernetes Pod Security Policy (PSP).
verbindt een veiligheidsprofiel aan processen die in de container draaien, door de bestandsysteemrechten, netwerktoegangsregels, het koppelen van bibliotheken, enz. te definiëren. Dit is een systeem op basis van verplicht toegangsbeheer (Mandatory Access Control, MAC). Met andere woorden, het voorkomt dat verboden acties worden uitgevoerd.
Security-Enhanced Linux () is een uitbreidingsmodule voor beveiliging in de Linux-kernel, die in sommige opzichten vergelijkbaar is met AppArmor en vaak met hem wordt vergeleken. SELinux overtreft AppArmor in kracht, flexibiliteit en precisie van de instellingen. De nadelen zijn de lange leercurve en verhoogde complexiteit.
en seccomp-bpf kunnen systeemoproepen filteren, de uitvoering van potentieel gevaarlijke systeemoproepen voor het basisbesturingssysteem blokkeren die niet nodig zijn voor de normale werking van gebruikersapplicaties. Seccomp lijkt op sommige punten op Falco, hoewel het niet bekend is met de specificaties van containers.
Sysdig open source
- Website:
- Licentie: vrij (Apache)
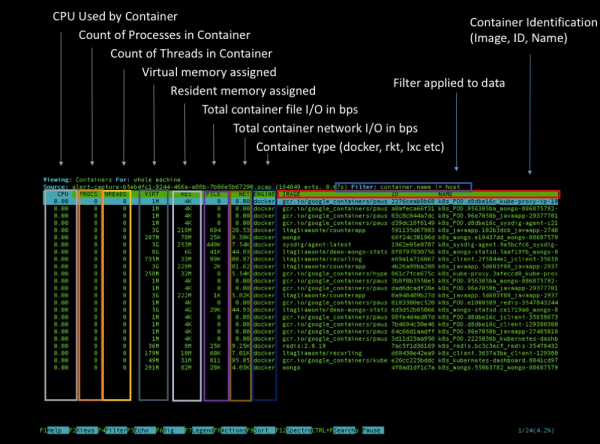
Sysdig is een uitgebreide tool voor de analyse, diagnose en debugging van Linux-systemen (werkt ook op Windows en macOS, maar met beperkte functionaliteiten). Het kan worden gebruikt voor het verzamelen van gedetailleerde informatie, controles en forensisch onderzoek (forensisch onderzoek) van de basisinstallatie en alle containers die daarop draaien.
Ook ondersteunt Sysdig oorspronkelijk uitvoerende omgevingen voor containers en Kubernetes-metadata, waardoor aanvullende metingen en labels aan alle verzamelde informatie over het systeemgedrag worden toegevoegd. Er zijn verschillende manieren om een Kubernetes-cluster te analyseren met Sysdig: je kunt een capture maken op een bepaald tijdstip via of een interactieve interface op basis van ncurses starten met de plugin .
Netwerkbeveiliging van Kubernetes
Aporeto
- Website:
- Licentie: commercieel
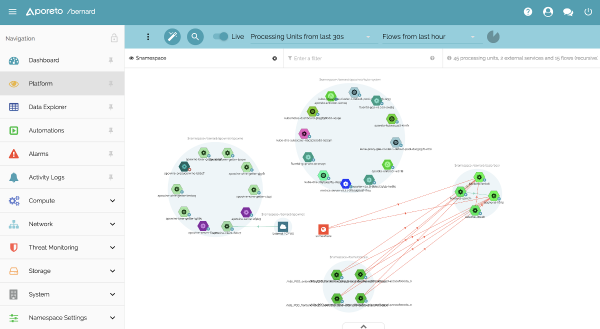
Aporeto biedt "beveiliging, losgekoppeld van netwerk en infrastructuur". Dit betekent dat Kubernetes-services niet alleen een lokale ID ontvangen (dat wil zeggen ServiceAccount in Kubernetes), maar ook een universele identificatie/vingerafdruk die kan worden gebruikt voor veilige en wederzijds controleerbare interactie met elke andere service, bijvoorbeeld in een OpenShift-cluster.
Aporeto kan unieke identificaties genereren, niet alleen voor Kubernetes/containers, maar ook voor hosts, cloudfuncties en gebruikers. Afhankelijk van deze identificaties en de set netwerkbeveiligingsregels die door de beheerder zijn opgegeven, worden communicatie toegestaan of geblokkeerd.
, dat de standaard API-set van Kubernetes aanzienlijk uitbreidt op het gebied van netwerkinstellingen.
- Website:
- Licentie: vrij (Apache)
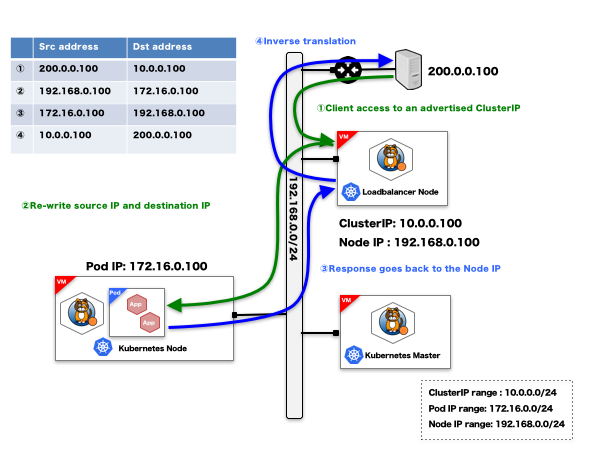
Calico wordt gewoonlijk uitgerold tijdens de installatie van de containerorkestrator, waardoor een virtueel netwerk ontstaat dat containers met elkaar verbindt. Naast deze basisnetwerkfunctionaliteit werkt het Calico-project met Kubernetes Network Policies en zijn eigen set van netwerkbeveiligingsprofielen, ondersteunt het ACL (toegangscontrolelijsten) voor endpoints en op annotaties gebaseerde netwerkbeveiligingsregels voor Ingress- en Egress-verkeer.
Cilium
- Website:
- Licentie: vrij (Apache)
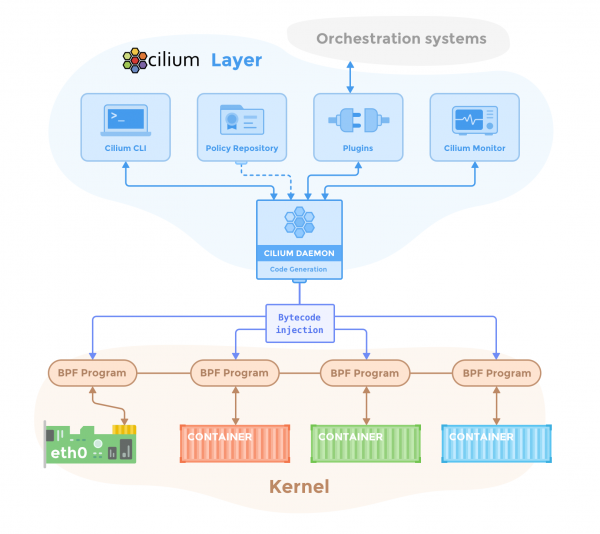
Cilium fungeert als een firewall voor containers en biedt functies voor netwerkbeveiliging die oorspronkelijk zijn aangepast aan Kubernetes en microservices-workloads. Cilium maakt gebruik van een nieuwe Linux-kerntechnologie genaamd BPF (Berkeley Packet Filter) voor filtering, monitoring, omleiding en aanpassing van gegevens.
Cilium kan netwerktoegangspolicies implementeren op basis van containeridentificatoren, met behulp van Docker- of Kubernetes-tags en metadata. Cilium begrijpt ook en filtert verschillende protocollen van niveau 7, zoals HTTP of gRPC, waarmee een set van REST-aanroepen kan worden gedefinieerd die bijvoorbeeld zijn toegestaan tussen twee Kubernetes-deployments.
Istio
- Website:
- Licentie: vrij (Apache)
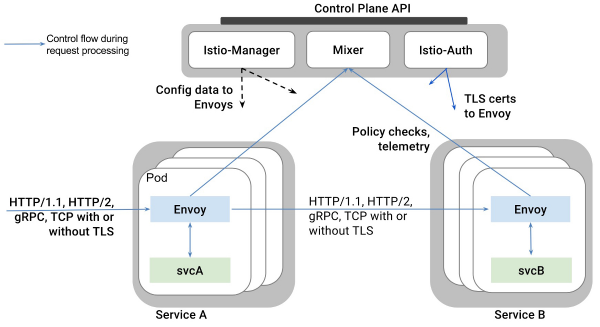
Istio is algemeen bekend als de implementatie van het service mesh-paradigma door een platformonafhankelijke control plane te implementeren en al het beheerde serviceverkeer via dynamisch geconfigureerde Envoy-proxy's om te leiden. Istio benut deze geavanceerde weergave van alle microservices en containers om verschillende netbeveiligingsstrategieën te implementeren.
De mogelijkheden van Istio voor netwerkbeveiliging omvatten transparante TLS-encryptie om automatisch het communicatieprotocol tussen microservices te verbeteren tot HTTPS en een eigen RBAC-systeem voor identificatie en autorisatie om de gegevensuitwisseling tussen verschillende workloads in het cluster toe te staan of te blokkeren.
Opmerking vertaler.: Voor meer informatie over de beveiligingsgerichte mogelijkheden van Istio, lees .
Tigera
- Website:
- Licentie: commercieel
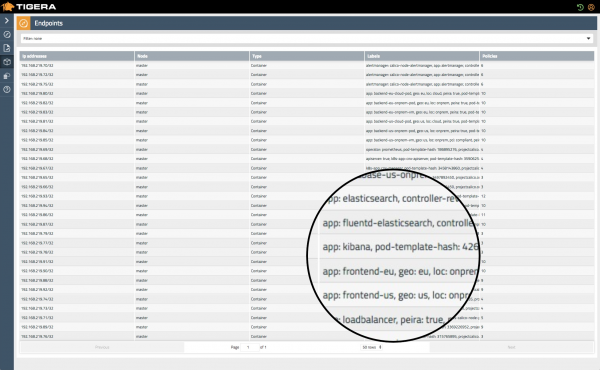
In deze oplossing, bekend als de 'Kubernetes-firewall', ligt de nadruk op een zero-trust benadering van netwerkbeveiliging.
Net als andere native Kubernetes-netoplossingen vertrouwt Tigera op metadata voor het identificeren van verschillende services en objecten in het cluster en biedt het detectie van problemen tijdens runtime, voortdurende nalevingcontroles en netwerktransparantie voor multi-cloud of hybride monolithically-containerized infrastructuren.
Trireme
- Website:
- Licentie: vrij (Apache)
Trireme-Kubernetes is een eenvoudige en duidelijke implementatie van de Kubernetes Network Policies specificatie. De meest opmerkelijke eigenschap is dat het, in tegenstelling tot vergelijkbare producten voor netveiligheid in Kubernetes, geen centrale control plane vereist om het netwerk (mesh) te coördineren. Dit maakt de oplossing triviaal schaalbaar. In Trireme wordt dit bereikt door een agent op elke node te installeren die rechtstreeks verbinding maakt met de TCP/IP-stack van de host.
Verspreiding van afbeeldingen en beheersing van geheimen
Grafeas
- Website:
- Licentie: vrij (Apache)
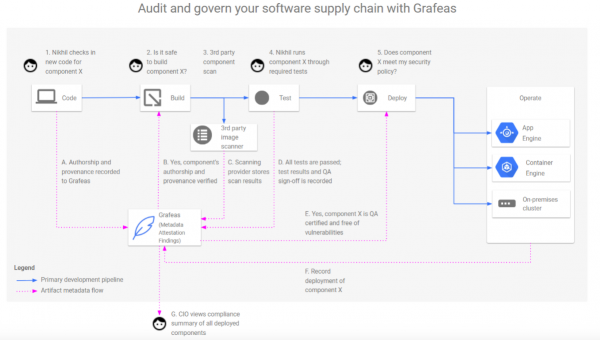
Grafeas is een open-source API voor audit en beheer van de software supply chain. Op basisniveau is Grafeas een hulpmiddel voor het verzamelen van metadata en auditresultaten. Het kan worden gebruikt om de naleving van best practices op het gebied van veiligheid binnen de organisatie te volgen.
Deze gecentraliseerde bron van waarheid helpt om vragen te beantwoorden zoals:
- Wie heeft een specifieke container gebouwd en ondertekend?
- Is deze door alle beveiligingsscanners en controles gegaan zoals voorgeschreven door het beveiligingsbeleid? Wanneer? Wat waren de resultaten?
- Wie heeft deze in productie uitgerold? Welke parameters zijn juist gebruikt tijdens de uitrol?
In-toto
- Website:
- Licentie: vrij (Apache)
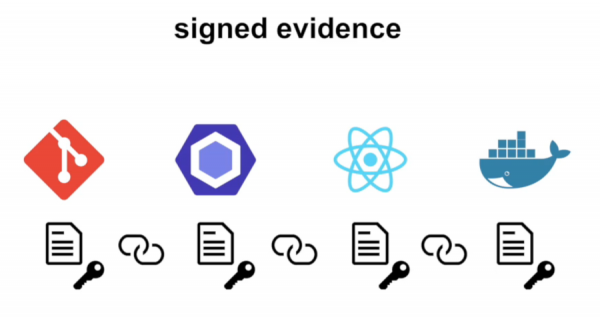
In-toto is een framework dat is ontwikkeld om de integriteit, authenticatie en audit van de hele software supply chain te waarborgen. Bij de implementatie van In-toto in de infrastructuur wordt eerst een plan opgesteld dat de verschillende stappen in de pipeline (repository, CI/CD-tools, QA-tools, artifact-builders, enz.) en gebruikers (verantwoordelijke personen) beschrijft die deze mogen initieren.
In-toto controleert de uitvoering van het plan door te verifiëren dat elke taak in de keten correct wordt uitgevoerd door uitsluitend bevoegd personeel en dat er tijdens de voortgang met het product geen ongeoorloofde manipulaties hebben plaatsgevonden.
Portieris
- Website:
- Licentie: vrij (Apache)
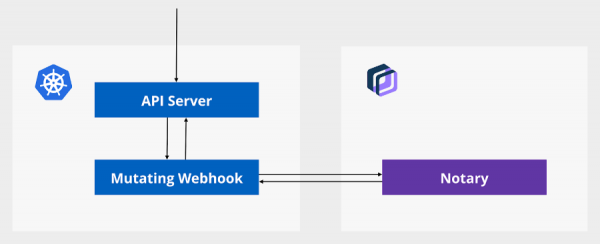
Portieris is een admission controller voor Kubernetes; het wordt gebruikt voor verplichte controles op de vertrouwenswaardigheid van inhoud. Portieris gebruikt de server (we hebben er aan het einde over geschreven — opmerking van de vertaler.) als de bron van waarheid voor het bevestigen van vertrouwde en ondertekende artefacten (d.w.z. goedgekeurde containerafbeeldingen).
Bij het aanmaken of wijzigen van een workloads in Kubernetes laadt Portieris informatie over de handtekening en het vertrouwensbeleid voor de gevraagde containerafbeeldingen en past indien nodig het JSON-object van de API in real-time aan om ondertekende versies van deze afbeeldingen te starten.
Vault
- Website:
- Licentie: vrij (MPL)
Vault is een veilige oplossing voor het opslaan van gevoelige informatie: wachtwoorden, OAuth-tokens, PKI-certificaten, toegangscodes, Kubernetes-secrets, enz. Vault ondersteunt veel geavanceerde functies, zoals de huur van ephemeral beveiligingstokens of het organiseren van sleutelrotatie.
Met de Helm-chart kan Vault als een nieuwe deployment in een Kubernetes-cluster worden uitgerold met Consul als backend-opslag. Het ondersteunt native Kubernetes-resources zoals ServiceAccount-tokens en kan zelfs fungeren als de standaardopslag voor Kubernetes-secrets.
Opmerking vertaler.: Trouwens, gister maakte HashiCorp, de ontwikkelaar van Vault, enkele verbeteringen bekend voor het gebruik van Vault in Kubernetes, vooral met betrekking tot de Helm-chart. Details zijn te vinden in .
Beveiligingsaudit van Kubernetes
Kube-bench
- Website:
- Licentie: vrij (Apache)
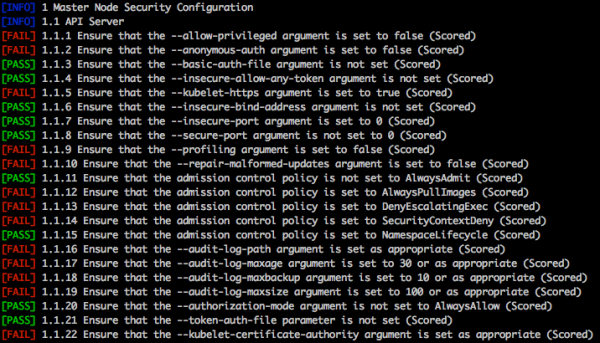
Kube-bench is een Go-applicatie die controleert of Kubernetes veilig is uitgerold door tests uit te voeren van de lijst .
Kube-bench zoekt naar onveilige configuratieparameters binnen de clustercomponenten (etcd, API, controller manager, enz.), verdachte bestandsrechten, onbeschermde accounts of open poorten, resourcequota's, instellingen voor API-verzoekbeperkingen ter bescherming tegen DoS-aanvallen, enz.
Kube-hunter
- Website:
- Licentie: vrij (Apache)
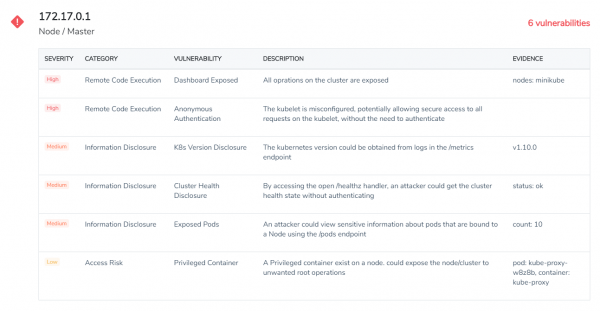
Kube-hunter 'jaagt' op potentiële kwetsbaarheden (zoals remote code execution of gegevensopenbaring) in Kubernetes-clusters. Kube-hunter kan worden uitgevoerd als een externe scanner - in dat geval zal het cluster beoordelen vanuit het perspectief van een externe aanvaller - of als een pod binnen het cluster.
Een kenmerk van Kube-hunter is de modus 'actieve jacht', waarin het niet alleen problemen signaleert, maar ook probeert gebruik te maken van kwetsbaarheden die in het doelcluster zijn ontdekt, die potentieel schadelijk kunnen zijn voor de werking ervan. Gebruik het dus voorzichtig!
Kubeaudit
- Website:
- Licentie: vrij (MIT)
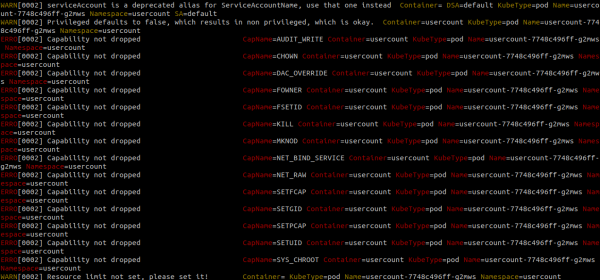
Kubeaudit is een consoletool, oorspronkelijk ontwikkeld door Shopify, voor het auditen van Kubernetes-configuraties op verschillende beveiligingsproblemen. Het helpt bijvoorbeeld bij het identificeren van containers die zonder beperkingen draaien, met superuser-rechten, misbruik maken van privileges of de standaard ServiceAccount gebruiken.
Kubeaudit heeft ook andere interessante mogelijkheden. Zo kan het lokale YAML-bestanden analyseren, waarbij het tekortkomingen in de configuratie ontdekt die kunnen leiden tot beveiligingsproblemen en deze automatisch kan corrigeren.
Kubesec
- Website:
- Licentie: vrij (Apache)
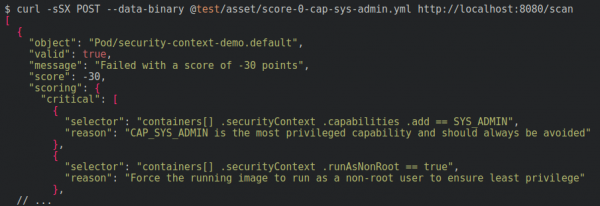
Kubesec is een bijzondere tool in die zin dat het direct YAML-bestanden met beschrijvingen van Kubernetes-resources scant op zwakke configuraties die de beveiliging kunnen beïnvloeden.
Het kan bijvoorbeeld overmatige privileges en rechten detecteren die aan een pod zijn verleend, het draaien van een container met root als standaardgebruiker, verbinding maken met de netwerknaamruimte van de host of gevaarlijke montages zoals /proc de host of de Docker-socket. Een andere interessante mogelijkheid van Kubesec is de online demo-service waar je YAML kunt uploaden en deze onmiddellijk kunt laten analyseren.
Open Policy Agent
- Website:
- Licentie: vrij (Apache)
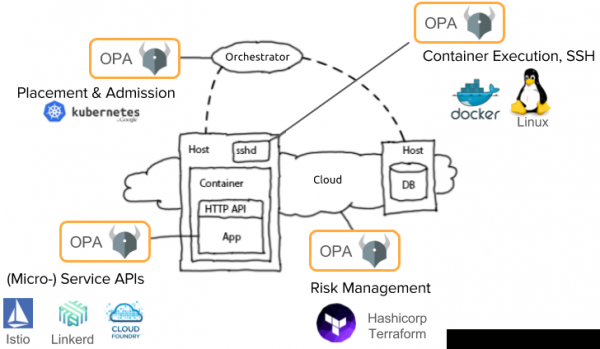
Het concept van OPA (Open Policy Agent) is om beveiligingsbeleid en best practices te scheiden van de specifieke runtime-platforms: Docker, Kubernetes, Mesosphere, OpenShift of een combinatie daarvan.
Je kunt OPA bijvoorbeeld implementeren als backend voor de admission controller van Kubernetes, waarbij je het verantwoordelijk maakt voor beveiligingsbeslissingen. Op deze manier kan de OPA-agent aanvragen in real-time controleren, weigeren en zelfs aanpassen om te voldoen aan de vastgestelde beveiligingsparameters. Beveiligingsbeleid in OPA wordt geschreven in zijn eigen DSL-taal Rego.
Opmerking vertaler.: Meer over OPA (en SPIFFE) hebben we geschreven in .
Complexe commerciële tools voor beveiligingsanalyse van Kubernetes
We hebben besloten een aparte categorie te maken voor commerciële platforms, omdat deze doorgaans meerdere beveiligingsgebieden dekken. Een algemeen overzicht van hun mogelijkheden is te vinden in de tabel:
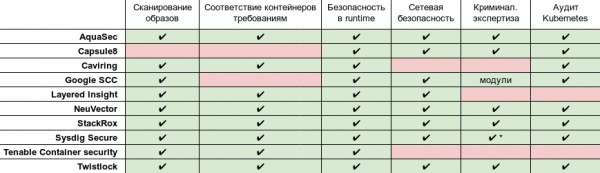
* Geavanceerde expertise en post-mortem analyse met volledige .
Aqua Security
- Website:
- Licentie: commercieel
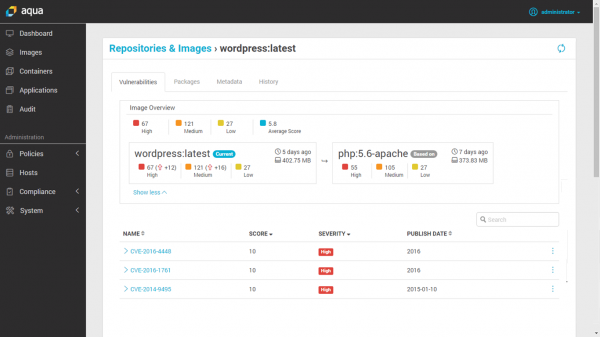
Deze commerciële tool is bedoeld voor containers en cloud-werklasten. Het biedt:
- Scannen van images, geïntegreerd met de containerregistry of CI/CD-pijplijn;
- Runtime-bescherming met het opsporen van wijzigingen in containers en andere verdachte activiteiten;
- Native firewall voor containers;
- Beveiliging voor serverless in cloudservices;
- Voldoen aan de vereisten en audit, gecombineerd met evenementlogging.
Opmerking vertaler.: Het is ook vermeldenswaard dat er een gratis onderdeel van het product bestaat met de naam , waarmee je containerimages op kwetsbaarheden kunt scannen. Een vergelijking van de mogelijkheden met de betaalde versies is te vinden in .
Capsule8
- Website:
- Licentie: commercieel
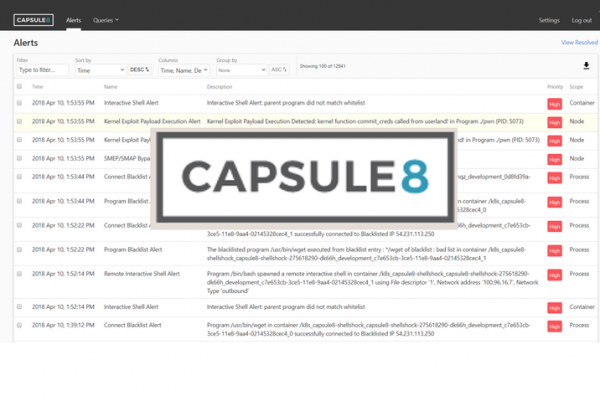
Capsule8 integreert in de infrastructuur door een detector te installeren in een lokale of cloud Kubernetes-cluster. Deze detector verzamelt telemetrie van hosts en netwerken, waarbij het deze koppelt aan verschillende soorten aanvallen.
Het team van Capsule8 beschouwt het als hun taak om aanvallen met nieuwe (0-day) kwetsbaarheden vroegtijdig te detecteren en te voorkomen. Capsule8 is in staat om geoptimaliseerde beveiligingsregels rechtstreeks op de detectors te laden in reactie op recent ontdekte bedreigingen en kwetsbaarheden in software.
Cavirin
- Website:
- Licentie: commercieel
Cavirin fungeert als tegenpartij van het bedrijf voor verschillende instanties die betrokken zijn bij beveiligingsnormen. Het kan niet alleen images scannen, maar ook integreren in de CI/CD-pijplijn, waarbij niet-standaard images worden geblokkeerd voordat ze in afgesloten repositories komen.
Het beveiligingspakket van Cavirin maakt gebruik van machine learning om de cyberbeveiligingsstatus te evalueren, biedt advies voor het verbeteren van de beveiliging en verhoogt de naleving van beveiligingsnormen.
Google Cloud Security Command Center
- Website:
- Licentie: commercieel
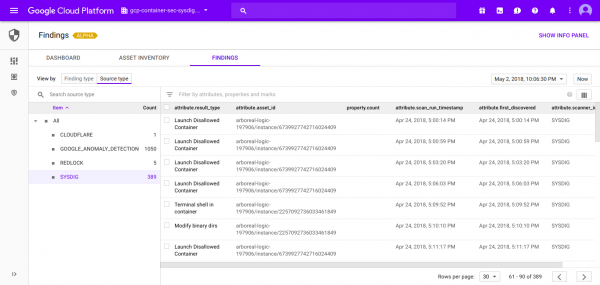
Cloud Security Command Center helpt beveiligingsteams gegevens te verzamelen, bedreigingen te identificeren en deze te verhelpen voordat ze schade toebrengen aan het bedrijf.
Zoals de naam al aangeeft, is Google Cloud SCC een uniforme controlepaneel waar verschillende rapporten over beveiliging, activa-accountingmechanismen en externe beveiligingssystemen kunnen worden geïntegreerd en beheerd vanuit één gecentraliseerde bron.
De interoperabele API die door Google Cloud SCC wordt aangeboden, vergemakkelijkt de integratie van beveiligingsevents van verschillende bronnen, zoals Sysdig Secure (containerbeveiliging voor cloud-native applicaties) of Falco (Open Source runtime beveiligingssysteem).
Layered Insight (Qualys)
- Website:
- Licentie: commercieel
Layered Insight (nu onderdeel van Qualys Inc) is gebouwd op het concept van 'ingebedde beveiliging'. Na het scannen van het originele beeld op kwetsbaarheden met behulp van statistische analysemethoden en het uitvoeren van controles op basis van CVE, vervangt Layered Insight het door een instrumentele afbeelding die een agent in de vorm van een binaire bestanden bevat.
Deze agent bevat runtime-beveiligingstests voor het analyseren van netwerkverkeer van de container, I/O-stromen en applicatieactiviteiten. Daarnaast kan het aanvullende beveiligingscontroles uitvoeren die zijn opgelegd door de infrastructuurbeheerder of DevOps-teams.
NeuVector
- Website:
- Licentie: commercieel
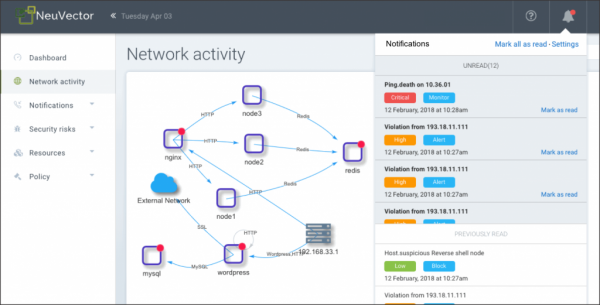
NeuVector voert kwetsbaarheidscontroles van containers uit en biedt runtime-bescherming door netwerkactiviteit en applicatiegedrag te analyseren, waarbij een individueel beveiligingsprofiel voor elke container wordt gecreëerd. Het kan ook zelfstandig bedreigingen blokkeren door verdachte activiteiten te isoleren door aanpassingen in de lokale firewall-regels.
De netwerkintegratie van NeuVector, bekend als Security Mesh, is in staat tot diepgaande pakketanalyses en filtering op de 7e laag voor alle netwerkverbindingen in service mesh.
StackRox
- Website:
- Licentie: commercieel
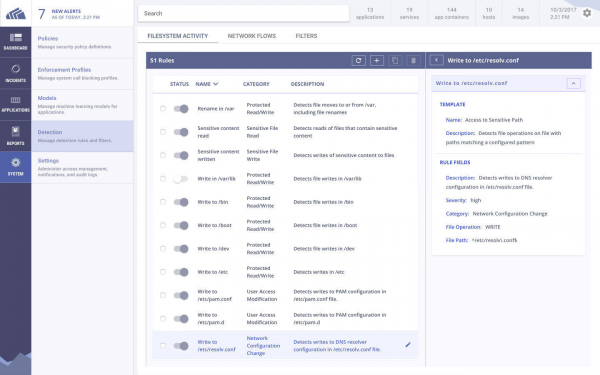
Het StackRox-platform voor containerbeveiliging probeert de volledige levenscyclus van Kubernetes-applicaties in een cluster te dekken. Net als andere commerciële platforms op deze lijst, genereert StackRox een runtime-profiel op basis van het waargenomen gedrag van de container en slaat automatisch alarm bij afwijkingen.
Daarnaast analyseert StackRox de Kubernetes-configuraties met behulp van CIS Kubernetes en andere richtlijnen om de naleving van containers te beoordelen.
Sysdig Secure
- Website:
- Licentie: commercieel
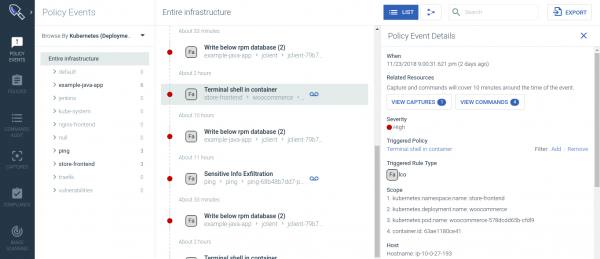
Sysdig Secure beschermt applicaties gedurende de gehele levenscyclus van de container en Kubernetes. Het van containers, biedt op basis van machine learning, voert forensische analyse uit om kwetsbaarheden te identificeren, blokkert bedreigingen, bewaakt de en voert audits uit van activiteiten in microservices.
Sysdig Secure integreert met CI/CD-tools zoals Jenkins en controleert beelden die uit Docker-registers worden geladen, om te voorkomen dat gevaarlijke beelden in productie komen. Het biedt ook uitgebreide runtime-beveiliging, inclusief:
- runtime-profilering op basis van ML en anomaliedetectie;
- runtime-beleid, gebaseerd op systeemgebeurtenissen, K8s-audit API, samenwerkingsprojecten van de gemeenschap (FIM — file integrity monitoring; cryptojacking) en het framework ;
- incidentrespons en -oplossing.
Tenable Container Security
- Website:
- Licentie: commercieel
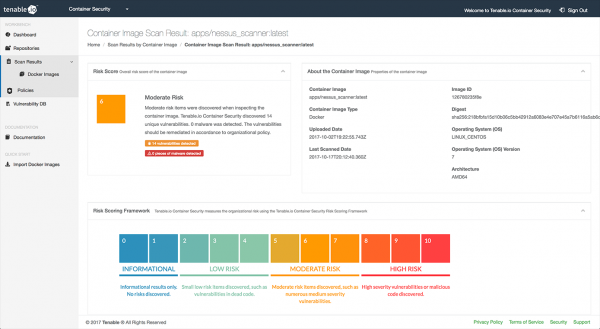
Voordat containers populair werden, was Tenable een bekende naam in de sector vanwege de ontwikkeling van Nessus — een populaire tool voor kwetsbaarheidsscanning en beveiligingsaudits.
Tenable Container Security maakt gebruik van de expertise van het bedrijf in computerbeveiliging om de CI/CD-pijplijn te integreren met kwetsbaarheidsdatabases, gespecialiseerde malwaredetectiepakketten en aanbevelingen voor het oplossen van beveiligingsbedreigingen.
Twistlock (Palo Alto Networks)
- Website:
- Licentie: commercieel
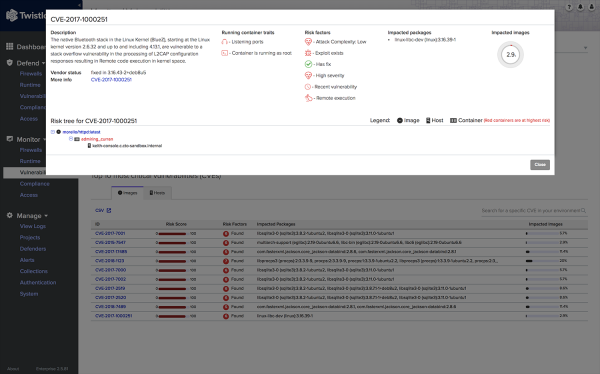
Twistlock positioneert zich als een platform dat gericht is op cloudservices en containers. Twistlock ondersteunt verschillende cloudproviders (AWS, Azure, GCP), containerorkestratoren (Kubernetes, Mesosphere, OpenShift, Docker), serverless uitvoeringsomgevingen, mesh-frameworks en CI/CD-tools.
Naast de gebruikelijke enterprise-beveiligingsmethoden, zoals integratie in de CI/CD-pijplijn of het scannen van afbeeldingen, maakt Twistlock gebruik van machine learning om gedragsmodellen en netwerkrules te genereren die rekening houden met de kenmerken van containers.
Een tijd geleden kocht Twistlock het bedrijf Palo Alto Networks, dat eigenaar is van de projecten Evident.io en RedLock. Het is nog niet bekend hoe deze drie platforms precies zullen worden geïntegreerd in van Palo Alto.
Help ons een betere catalogus van Kubernetes-beveiligingstools te creëren!
We streven ernaar om deze catalogus zo compleet mogelijk te maken, en daarvoor hebben we jouw hulp nodig! Neem contact met ons op (), als je een uitstekende tool kent die in deze lijst moet worden opgenomen of als je een fout/verouderde informatie hebt ontdekt.
Je kunt je ook abonneren op onze met nieuws uit het cloud-native ecosysteem en verhalen over interessante projecten in de wereld van Kubernetes-beveiliging.
P.S. van de vertaler
Lees ook op onze blog:
- «»;
- «»;
- «»;
- «»;
- «».
Bron: habr.com
