

Wanneer er gesproken wordt over MDM, dat staat voor Mobile Device Management, dan denkt iedereen meteen aan een kill-switch, die op afstand een verloren telefoon op commando van de IT-medewerker uitschakelt. Ja, dat bestaat ook, zij het zonder pyrotechnische effecten. Maar er zijn nog veel andere routinematige taken die met MDM veel eenvoudiger en minder pijnlijk kunnen worden uitgevoerd.
Bedrijven streven naar optimalisatie en uniformiteit van processen. Vroeger moest een nieuwe werknemer nog naar de mysterieuze kelder met draden en lampen, waar wijze, roodogige ouderen hem hielpen om zijn zakelijke e-mail op zijn Blackberry in te stellen. Nu is MDM uitgegroeid tot een compleet ecosysteem dat het mogelijk maakt om deze taken in slechts twee klikken uit te voeren. We zullen het hebben over beveiliging, komkommer-bessen ‘Coca-Cola’ en de verschillen tussen MDM, MAM, EMM en UEM. En ook — hoe je op afstand kunt solliciteren naar een baan in de verkoop van gebak.
Vrijdag in de bar
Zelfs de meest verantwoordelijke mensen ontspannen soms. En zoals vaak het geval is, vergeten ze rugzakken, laptops en mobiele telefoons in cafés en bars. Het grootste probleem is dat het verlies van deze apparaten een enorme hoofdpijn kan betekenen voor de IT-afdeling, vooral als ze gevoelige bedrijfsinformatie bevatten. Werknemers van Apple hebben minstens twee keer bewezen dit te kunnen doen door in eerste instantie een , en vervolgens een . Ja, tegenwoordig worden de meeste mobiele telefoons standaard met encryptie geleverd, maar die zakelijke laptops worden lang niet altijd standaard met schijfversleuteling ingesteld.
Bovendien beginnen er ook bedreigingen op te duiken, zoals gerichte diefstal van bedrijfseigendommen met als doel waardevolle gegevens te verkrijgen. De telefoon is versleuteld, alles is zo veilig mogelijk en dat soort dingen. Maar heeft u die bewakingscamera opgemerkt waaronder u uw telefoon ontgrendelde voordat deze werd gestolen? Gezien de potentiële waarde van de gegevens op een zakelijk apparaat zijn dergelijke dreigingsmodellen inmiddels een reële mogelijkheid geworden.
Over het algemeen zijn mensen behoorlijk vergeetachtig. Veel bedrijven in de VS zijn genoodzaakt laptops als wegwerpartikelen te beschouwen, die onvermijdelijk in een bar, hotel of op een luchthaven zullen worden vergeten. Er zijn gegevens waaruit blijkt dat op Amerikaanse luchthavens ongeveer elke week worden vergeten, waarvan minimaal de helft vertrouwelijke informatie bevat zonder enige bescherming.
Dit heeft de beveiligingsprofessionals behoorlijk grijs haar bezorgd en geleid tot de ontwikkeling van eerst MDM (Mobile Device Management). Toen ontstond de behoefte aan het beheren van de levenscyclus van mobiele applicaties op gecontroleerde apparaten, wat leidde tot MAM (Mobile Application Management) oplossingen. Enkele jaren geleden begonnen deze oplossingen zich onder de gezamenlijke naam EMM (Enterprise Mobility Management) te verenigen — een enkel systeem voor het beheer van mobiele apparaten. De apotheose van deze centralisatie zijn UEM (Unified Endpoint Management) oplossingen.
Lief, we hebben een dierentuin gekocht
De eerste leveranciers die oplossingen voor gecentraliseerd beheer van mobiele apparaten aanboden, verschenen al snel. Een van de meest bekende bedrijven — Blackberry — is nog steeds actief en doet het redelijk goed. Zelfs in Rusland is het aanwezig en verkoopt zijn producten, voornamelijk voor de banksector. Ook SAP en verschillende kleinere bedrijven zoals Good Technology, dat later door hetzelfde Blackberry werd overgenomen, zijn de markt betreden. Tegelijkertijd nam de populariteit van het BYOD-concept toe, waarbij bedrijven probeerden te besparen op het feit dat werknemers hun persoonlijke apparaten naar het werk meebrachten.
Echter, zeer snel bleek dat de technische ondersteuning en informatiebeveiliging al schrokken van verzoeken zoals ‘Hoe stel ik MS Exchange in op mijn Arch Linux?’ en ‘Ik heb een directe VPN naar mijn privé Git-repository en productdatabase vanaf mijn MacBook nodig.’ Zonder gecentraliseerde oplossingen veranderde alle besparing op BYOD in een nachtmerrie op het gebied van het onderhouden van deze hele dierentuin. Bedrijven hadden behoefte aan automatisch, flexibel en veilig beheer.
In de detailhandel verliep de geschiedenis iets anders. Ongeveer 10 jaar geleden realiseerden bedrijven zich plots dat mobiele apparaten verschenen. Voorheen zaten medewerkers achter warme, ouderwetse monitors, terwijl ergens in de buurt onzichtbaar een bebaarde man in een trui aanwezig was die alles aan de praat hield. Met de komst van volwaardige smartphones kunnen de functies van zeldzame gespecialiseerde PDA's nu worden overgedragen aan gewone, goedkope serieapparaten. Tegelijkertijd ontstond het besef dat deze zoo moeten worden beheerd, aangezien er veel verschillende platforms zijn: Blackberry, iOS, Android, en later - Windows Phone. In het kader van een groot bedrijf zijn handmatige bewegingen een schot in je eigen voet. Dit proces zou waardevolle manuren van de IT-afdeling en ondersteuning opslokken.
Leveranciers boden in het begin afzonderlijke MDM-producten voor elk platform aan. Het was vrij gebruikelijk dat alleen smartphones op iOS of Android werden beheerd. Toen ze meer of minder over de smartphones klaar waren, bleek dat de dataverzamelingsapparaten in het magazijn ook op de een of andere manier moesten worden beheerd. Het was hierbij heel belangrijk om een nieuwe medewerker naar het magazijn te sturen, zodat hij eenvoudig de streepjescodes op de nodige dozen kon scannen en deze gegevens in de database kon invoeren. Als je magazijnen door het hele land hebt, wordt de ondersteuning behoorlijk ingewikkeld. Elk apparaat moet met Wi-Fi worden verbonden, de app moet worden geïnstalleerd en er moet toegang worden gegeven tot de database. Met moderne MDM, beter gezegd, EMM, neem je een admin, geef je hem de beheersconsole en configureer je duizenden apparaten vanuit één plek met sjablonen.
Terminals bij McDonald’s
Er is een interessante trend in de detailhandel waar te nemen: de overgang van vaste kassa's en afrekenpunten. Vroeger, als je bij M.Video een waterkoker leuk vond, moest je de verkoper roepen en met hem door de hele zaal naar een vaste terminal lopen. Onderweg vergat de klant tien keer waar hij voor kwam en veranderde van gedachten. Het effect van impulsieve aankopen ging verloren. Tegenwoordig stellen MDM-oplossingen de verkoper in staat om direct met een POS-terminal te komen en de betaling te verwerken. Het systeem verenigt en configureert de terminals van het magazijn en de verkopers vanuit één beheerdersconsole. Een van de eerste bedrijven die ooit het traditionele kassa-model begon te veranderen, was McDonald's met zijn interactieve panelen voor zelfbediening en medewerkers met mobiele terminals die bestellingen direct midden in de rij aannamen.
Burger King heeft ook zijn ecosysteem ontwikkeld door een app toe te voegen waarmee klanten op afstand kunnen bestellen, zodat hun bestelling van tevoren kan worden voorbereid. Dit alles vormt een harmonisch netwerk met beheerde interactieve kiosken en mobiele terminals bij de medewerkers.
Zelbst kassier
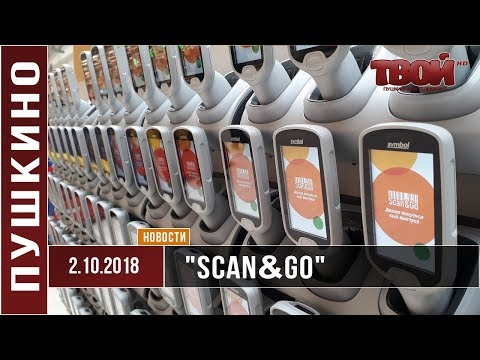
Veel supermarkt hypermarkten verlichten de druk op kassamedewerkers door zelfbedieningskassen te installeren. "Globus" gaat verder. Ze bieden bij de ingang een Scan&Go-terminal aan met een geïntegreerde scanner waarmee je de producten op de plaats scant, deze in tassen verpakt en vertrekt, nadat je betaald hebt. Je hoeft de in tassen verpakte producten niet bij de kassa te openen. Alle terminals worden ook centraal beheerd en geïntegreerd met zowel de magazijnen als andere systemen. Sommige bedrijven proberen soortgelijke oplossingen die geïntegreerd zijn in winkelwagentjes.
Duizend smaken
Een speciaal geval zijn de vendingmachines. Ook hier moet de firmware regelmatig worden bijgewerkt en moet bijgehouden worden hoeveel brandende koffie en poedermelk er nog is. Dit alles moet bovendien gesynchroniseerd worden met de terminals van het personeel. Van de grote bedrijven steekt Coca-Cola hier met kop en schouders bovenuit, omdat ze een prijs van $10.000 hebben uitgeschreven voor het origineelste drankje. Dit houdt in dat gebruikers de meest bizarre combinaties kunnen mengen in hun machines. Dit heeft geleid tot varianten zoals suikervrije gember-limoen cola en vanille-perzik Sprite. Ze hebben nog niet de smaak van oorsmeer bereikt, zoals in Bertie Bott’s Every Flavour Beans, maar ze zijn vastberaden. Alle telemetrie en de populariteit van elke combinatie worden nauwlettend gevolgd. Dit alles is ook geïntegreerd met de mobiele applicaties van de gebruikers.
We wachten op nieuwe smaken.
Wij verkopen gebakjes.
De hele charme van MDM/UEM-systemen is dat je je bedrijf snel kunt schalen door nieuwe medewerkers op afstand aan te sluiten. Je kunt in feite de verkoop van fictieve gebakjes in een andere stad organiseren met volledige integratie met je systemen in twee klikken. Dit zal er ongeveer zo uitzien.
Een medewerker ontvangt een nieuw apparaat. In de doos zit een papier met een barcode. We scannen het — het apparaat wordt geactiveerd, geregistreerd in MDM, haalt de firmware binnen, past deze toe en herstart. De gebruiker voert zijn gegevens of een eenmalige token in. Klaar. Nu heb je een nieuwe medewerker die toegang heeft tot de bedrijfs-e-mail, voorraadgegevens, benodigde applicaties en integratie met de mobiele betaalterminal. De persoon komt naar het magazijn, haalt de goederen op en brengt deze naar de directe klanten, waarbij hij gebruikmaakt van hetzelfde apparaat voor betalingen. Bijna zoals in strategieën om een paar nieuwe eenheden in te huren.
Hoe het eruit ziet
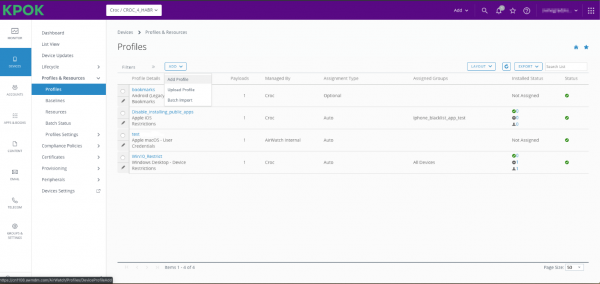
Een van de meest functionele UEM-systemen op de markt is VMware Workspace ONE UEM (voorheen AirWatch). Het kan praktisch integreren met en met ChromeOS. Zelfs Symbian was tot voor kort mogelijk. En Workspace ONE ondersteunt ook Apple TV.
Nog een belangrijk pluspunt. Apple staat slechts twee MDM's toe, waaronder Workspace ONE, om vooraf in de API te rommelen voordat een nieuwe versie van iOS uitkomt. Iedereen krijgt in het beste geval een maand, maar zij twee.
Je stelt gewoon de benodigde gebruiksscenario's in, verbind het apparaat en daarna werkt het wat we noemen 'automagisch'. Beleid arriveert, beperkingen worden ingesteld, en de benodigde toegang tot interne netwerkmiddelen wordt verleend, sleutels worden geüpload en certificaten worden geïnstalleerd. Binnen enkele minuten heeft de nieuwe medewerker een volledig voorbereide werkplek, waar continu de benodigde telemetry binnenkomt. Het aantal scenario's is gigantisch, van het blokkeren van de camera van een telefoon op een specifieke geografische locatie tot SSO via een vingerafdruk of gezichtsherkenning.
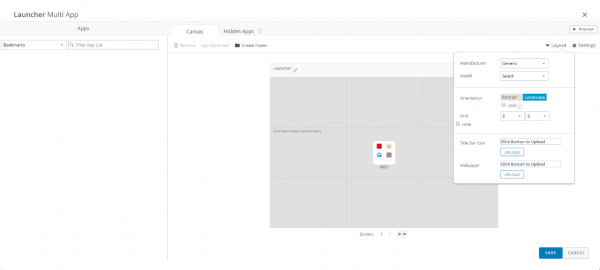
De admin configureert de launcher met alle toepassingen die naar de gebruiker komen.
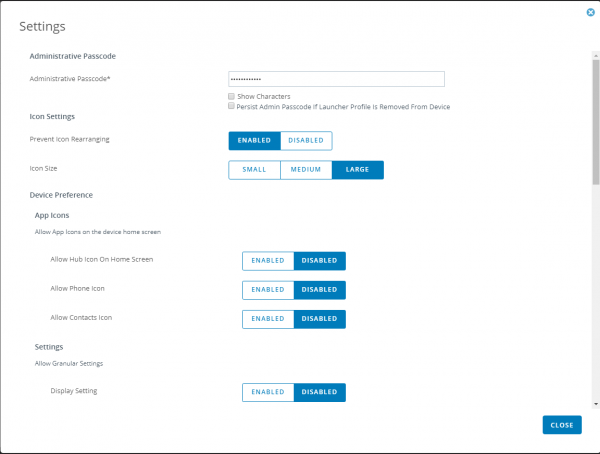
Ook kunnen alle mogelijke en onmogelijke parameters zoals de grootte van pictogrammen, het verbod op het verplaatsen ervan, en het verbod op het pictogram voor gesprekken en contacten flexibel worden ingesteld. Deze functionaliteit is nuttig bij het gebruik van Android-platformen als interactieve menu's in restaurants en soortgelijke taken.
Vanuit het perspectief van de gebruiker ziet dit er ongeveer zo uit. 
Interessante oplossingen zijn er ook van andere leveranciers. Bijvoorbeeld, EMM SafePhone van het NII SOKB biedt gecertificeerde oplossingen voor veilige overdracht van stemmen en berichten met encryptie en opname mogelijkheden.
Geroote telefoons
Een hoofdpijn voor informatiebeveiliging zijn geroote telefoons, waarbij de gebruiker maximale rechten heeft. Nee, subjectief gezien is dit de ideale optie. Jouw apparaat moet je volledige controle geven. Helaas staat dit haaks op de bedrijfsdoelstellingen, die vereisen dat de gebruiker geen invloed kan uitoefenen op bedrijfssoftware. Bijvoorbeeld, hij mag niet in staat zijn om toegang te krijgen tot de beveiligde geheugensectie met bestanden of een nep GPS in te voeren.
Daarom proberen alle leveranciers op de een of andere manier verdachte activiteiten op het beheerde apparaat te detecteren en de toegang te blokkeren bij het ontdekken van root-rechten of een niet-standaard firmware.
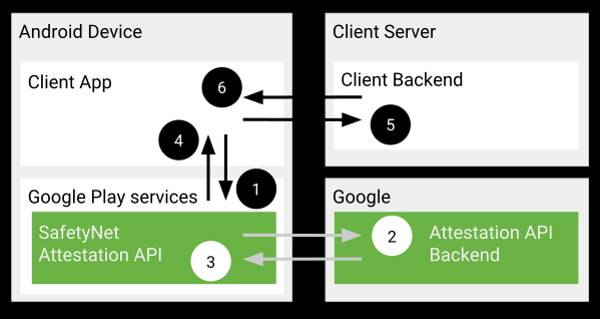
In Android vertrouwt men meestal op . Af en toe kan hetzelfde Magisk zijn controles omzeilen, maar over het algemeen lost Google dit heel snel op. Voor zover ik weet, werkt dezelfde Google Pay niet opnieuw op geroote apparaten na de lente-update.
In plaats van output
Als je een groot bedrijf bent, is het de moeite waard om na te denken over de implementatie van UEM/EMM/MDM. Modernere trends geven aan dat zulke systemen steeds breder worden toegepast — van vergrendelde iPads als terminals in de banketbakkerij tot grote integraties met magazijnsystemen en koeriers. Een enkele beheerpunt en snelle integratie of rolwisseling van een medewerker bieden enorme voordelen.
Mijn e-mail is SVinogradskiy@croc.ru
Bron: habr.com
